目次
スポンサーリンク
一つの要求がどこで終わるかをそろえる
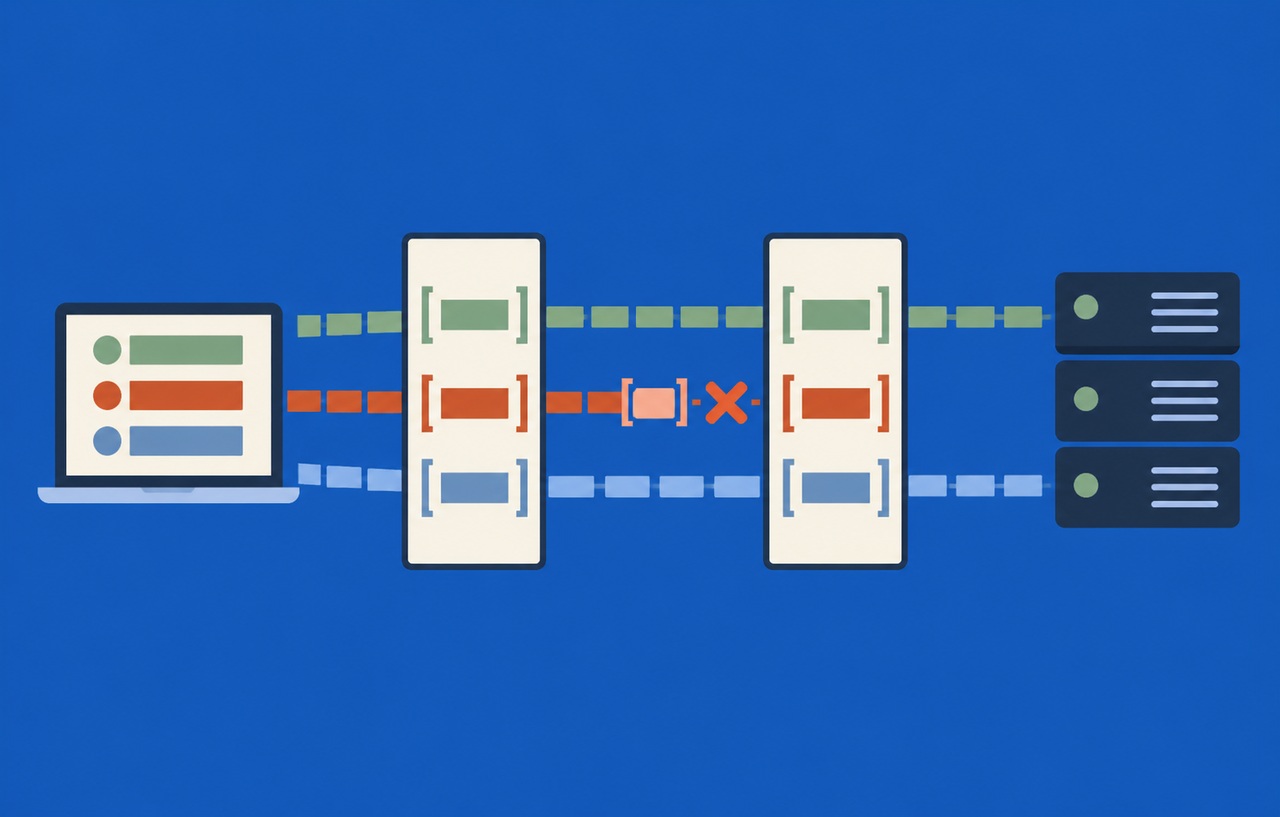
ブラウザーからWebアプリまでの経路には、CDN、ロードバランサー、WAF、リバースプロキシなどが入ります。各装置が同じHTTP要求の終わりを認識できなければ、一方が本体だと思ったデータを、別の装置が次の要求として扱う問題が起こり得ます。HTTPリクエストスマグリングでは、こうした解釈差が重要になります。
本記事は2026年10月18日に確認したHTTP仕様とPortSwiggerの一次資料にもとづく技術解説で、特定の新規脆弱性の速報ではありません。架空の構成を例に、安全に構成を調べる手順を提案します。攻撃用の要求例を本番環境へ送ることを勧めるものではありません。
アプリの入力検証だけでは守れない境界
HTTP/1.1ではメッセージの長さや区切り方を定める情報があり、装置間の扱いが食い違うと問題になります。RFC 9112はメッセージの構文や長さの決定、曖昧さを避けるための扱いを規定しています。ヘッダーの重複や矛盾を、それぞれの装置が独自に許容する構成には注意が必要です。
アプリのフォーム検証が動く前に、要求が別の単位へ分かれていれば、フォームの対策だけでは整合を取り戻せません。逆に、プロキシを置いているだけで必ずこの問題があるわけでもありません。製品と版、設定、接続の再利用、要求の転送方式を組み合わせて影響を判断します。
実際の影響は構成によって変わります。すべての解釈差が直ちに他人の情報漏えいへつながると断定せず、要求の混線、アクセス制御の迂回、応答の取り違えなど、確認された範囲と想定される影響を分けて扱ってください。
基本となる資料:PortSwigger Web Security Academy HTTP request smuggling。
スポンサーリンク
HTTP/2の表示だけで経路全体を判断しない
ブラウザーの開発者ツールにHTTP/2と表示されても、CDNからオリジンまで同じプロトコルとは限りません。途中でHTTP/1.1へ変換されると、変換後の要求の組み立て方が新たな確認点になります。入口の通信だけを見て安全と判断しないことが重要です。
PortSwiggerは、可能な場合にHTTP/2を終端間で利用することや、HTTP/1へのダウングレードに注意することを説明しています。ただし、単にHTTP/2のスイッチを有効にすれば全種類の問題が消えるという意味ではありません。利用製品の実装、変換処理、更新情報を確認する必要があります。
本サイトの提案は「利用者からCDN」「CDNから負荷分散装置」「負荷分散装置からアプリ」のように区間を分け、各区間のプロトコルと変換担当を記録することです。管理外のサービスを挟む場合は、提供元の公開仕様と設定画面で確認できる範囲を分けます。
まず更新と曖昧な要求の扱いを確認する
対策の第一歩は、要求を解析する装置とサーバーのバージョンを把握し、提供元の修正を適用できる状態にすることです。アプリの依存ライブラリだけでなく、前段のプロキシやコンテナのイメージも更新管理の対象に含めます。
矛盾する長さ情報や不正な構文を、前段で拒否するのか、仕様に沿って整形して転送するのかを調べます。装置ごとの例外設定を追加して「とりあえず通す」変更を重ねると、解釈差を作り込むおそれがあります。独自の正規表現で危険な要求だけを見分ける対処も、標準の解析処理と修正の代わりにはなりません。
接続の再利用やタイムアウトの調整が影響を変える場合はありますが、それだけを恒久対策にしないでください。性能の低下と引き換えに一部の条件を変えただけなのか、要求境界の曖昧さを取り除いたのかを説明できることが大切です。
スポンサーリンク
オリジンへの経路と転送ヘッダーも整理する
CDNで保護していても、オリジンへ直接接続できれば、前段の制限を通らない経路が残ります。必要な送信元だけを許可するなど、提供元の方式に沿って接続を制限します。これは要求境界の問題そのものとは別ですが、対策を適用した経路を確実に通すために重要です。
転送元のIPやホストを示すヘッダーは、どのプロキシが付けるものを信頼するかを決めます。外部から届いた値をそのまま認証や内部向け機能の判定に使わないようにします。要求境界の修正と、転送ヘッダーの信頼設定を別の項目として点検すると漏れを減らせます。
複数のホストを同じ接続先で処理する構成では、想定外のホストやパスがどこで拒否されるかも見ます。構成図は単に装置名を並べるだけでなく、接続の制限と要求の解析責任を記載すると、障害時の調査にも使えます。
検証は他の利用者と接続を共有しない環境で行う
要求を意図的に曖昧にする試験は、同じ接続を使う別の処理に影響を与え得ます。本サイトは、本番利用者の通信と分離した検証環境で、対象装置、送信元、実施時間、停止条件を明確にして行うことを勧めます。外部サービスを対象にする場合は、そのサービスの検証ルールも守る必要があります。
最初に通常のログイン、ファイルアップロード、大きな要求本文、ストリーミングなどが正常に動くことを記録します。厳格な解析へ変更した後に正常機能まで壊れていれば、単にエラーが増えたことを安全になった証拠にはできません。
試験では、入口とバックエンドの要求数や識別子を照合し、拒否した要求が意図せず別の処理として残っていないかを確認します。応答コードだけでは判断できないため、接続を閉じる条件とバックエンド側の記録まで見ます。具体的な試験方法は利用製品の検証資料に沿ってください。
構成表から検証の担当を決める例
仮想の構成で、CDN、クラウドの負荷分散装置、コンテナ内のプロキシ、アプリという四つの層があるとします。アプリ担当だけではCDNからオリジンまでの転送方式を変更できず、インフラ担当だけでは通常のアップロードが成功しているかを判断できません。最初に境界を共有することが、対策を具体化する近道です。
本サイトは、区間ごとに接続先、プロトコル、解析する製品、設定の所有者、確認できるログを記録することを勧めます。マネージドサービスでは内部の実装を直接調べられないこともあります。その場合は未確認の部分を明示し、公開資料や提供元への問い合わせで確認できる点から埋めます。推測で「すべて同じ方式」と記載しないでください。
変更計画では、提供元が推奨する版への更新と設定の厳格化を分けます。複数の装置を同時に大きく変更すると、不具合の発生箇所を絞りにくくなります。互換性のある段階を設け、正常通信の記録と比較しながら進めます。検証結果には、何を試していないかも残すと、将来の構成変更に役立ちます。
合格条件は「ツールで警告が出なかった」だけにしません。対象の版と構成を記録し、想定した異常な要求が前段で拒否され、後段へ想定外の要求が残らず、通常の業務通信が継続することを確認します。検査ツールの結果は、対象経路と試験範囲を説明したうえで判断材料にします。
| 記録する区間 | 確認する内容 | 担当間で渡す情報 |
|---|---|---|
| 利用者からCDN | 入口のプロトコルと拒否 | 対象ホストと時刻 |
| CDNからオリジン | 変換と接続先の制限 | 提供元の仕様と設定 |
| プロキシからアプリ | 解析方式と接続の再利用 | 製品の版と有効な設定 |
| 各層のログ | 要求と応答の対応 | 秘密を含まない相関情報 |
異常を見つけた直後の対応を決める
要求境界の問題が疑われる場合は、証拠を残す前に無差別な再試験を繰り返さないことが重要です。影響する経路と時刻を記録し、正規の担当者へ共有します。個人情報や秘密が見えてしまった場合は、それを別の調査資料へコピーして広げず、必要最小限の証跡にとどめます。
切り戻しや接続制限で暫定的に影響を抑える場合も、性能、タイムアウト、利用者の再試行への影響を確認します。暫定策の解除条件と恒久対応を分け、提供元の修正を適用した後に同じ検証範囲を再確認できるようにしてください。
スポンサーリンク
構成を変えた後に再確認する契機
同じアプリでも、CDNの追加、プロキシの置き換え、コンテナの基底イメージ更新、HTTP/2の終端位置の変更で要求の通り道が変わります。最初の点検結果を永久に有効とせず、解析する層が変わったときに構成表と試験を更新します。新機能のレビューに経路の変更を含めることが有効です。
通常の応答監視だけでは、まれな条件で起きる要求の混線まで網羅できません。一方で、すべての異常を本番で再現しようとすると他の利用者へ影響します。監視で発見した兆候と、隔離環境で行う検証を分担し、調査に必要な最小限の情報を渡す手順を決めます。
外部の診断を依頼する場合は、どの装置までを対象とし、共有接続やキャッシュへ影響する試験を許可するかを事前に定めます。診断結果の一つの名称だけを受け取るのではなく、再現条件、影響範囲、推奨される修正と再検証の条件を確認してください。
監視結果から構成変更へ戻れるようにする
前段ではエラーが増え、バックエンドでは理由不明の要求が出ている場合、解析差や接続の問題を調べる手掛かりになります。ただし、タイムアウトや拒否の増加だけで攻撃が成立したと断定してはいけません。設定変更、通常のクライアント不具合、負荷の影響も切り分けます。
記録には時刻、経路、処理結果、秘密を含まない相関IDを用い、Cookieや認証ヘッダー、個人情報を含む本文全体を無差別に保存しないようにします。CDNとオリジンの時計と保存期間も、照合できる範囲でそろえます。
運用の到達点は、未知の攻撃を独自のルールで全部見抜くことではありません。通信区間を説明でき、提供元の修正を適用でき、曖昧な要求を安全に処理し、異常があれば構成と記録から検証できる状態を維持することです。
スポンサーリンク
参考資料
以下は本文の作成時に直接確認した一次資料です。確認日は2026年10月18日です。設定や提供条件は、利用環境に対応した資料も確認してください。