
TAG
#悪用確認
悪用確認に関する記事の一覧です。
20件の記事
ARTICLES
記事一覧
新着順・1〜15件を表示
-
Drupal Commerce Coreで悪用確認|3.3.13への更新と注文監査を進める
Drupal Commerce Coreのアクセス制御回避CVE-2026-118539で実環境の悪用が確認されました。3系3.3.13と2系8.x-2.41への更新、注文の不整合…
-
VMware ESXのログ記録不備がKEV入り|管理者権限の悪用と修正先を確認
VMware ESXのログ記録不備CVE-2026-41709が10月28日にKEVへ登録されました。管理権限を持つ攻撃者が成立条件となる点、7月の修正公表との違い、ESXとClo…
-
Cisco ASAとFTDのSSL VPNでDoS悪用を確認|二次認証の設定と修正版を点検
Cisco ASAとFTDのSSL VPNに認証不要DoSが判明し悪用も確認。CVE-2026-76418の対象となる二次認証と既定トンネルグループの確認、系列別の最初の修正版、認…
-
Adobe CommerceとMagentoの悪用をCISAが確認|パッチの適用漏れを点検
CISAがAdobe Commerce/MagentoのCVE-2026-48356をKEVへ追加。認証不要と利用者操作の条件、Isolated patchの前提版とCE・EE・B…
-
PHP悪用後にMFAの秘密情報へ到達|Unit 42の報告で広がる侵害調査
Unit 42は10月25日、PHP2Shellに関連するとした侵入後活動の追記を撤回しました。初期侵入と2件のCVEの関連は確認できないとしています。旧記事の根拠を訂正し、PHP…
-
JPCERTがAIペンテスト基盤の悪用試行を追記|IP一致だけに頼らない調査
JPCERT/CCが2026年10月23日、Cairn、CyberStrikeAI、ARTEXなどAIペンテスト基盤の悪用試行と9件の送信元を追記しました。IP一致だけで侵害を断定…
-
更新しても侵害は消えない|Webサーバーの証拠保全と再構築ランブック
重大な脆弱性を修正しても、侵入済みのWebシェル、盗まれた資格情報、改変された設定は消えません。Webサーバー侵害を疑う場面で、公開制限、ログとファイルの証拠保全、資格情報の失効、…
-
JPCERTがMetabase悪用とWebシェル設置を追記|更新後に必要な侵害確認
JPCERT/CCが2026年10月23日に追記したMetabase脆弱性の悪用痕跡と、内部アプリケーションサーバー上のWebシェル設置事例を整理します。安全版への更新、ログ保全、…
-
Nextcloudの内蔵CODEに悪用された脆弱性|無効化だけで終えない更新と調査
Nextcloudの内蔵CODEアプリに認証不要のコマンド実行の脆弱性があり、実環境での悪用が記録されています。停止中に成立する条件、無効化だけでは防げない理由、26.4.303へ…
-
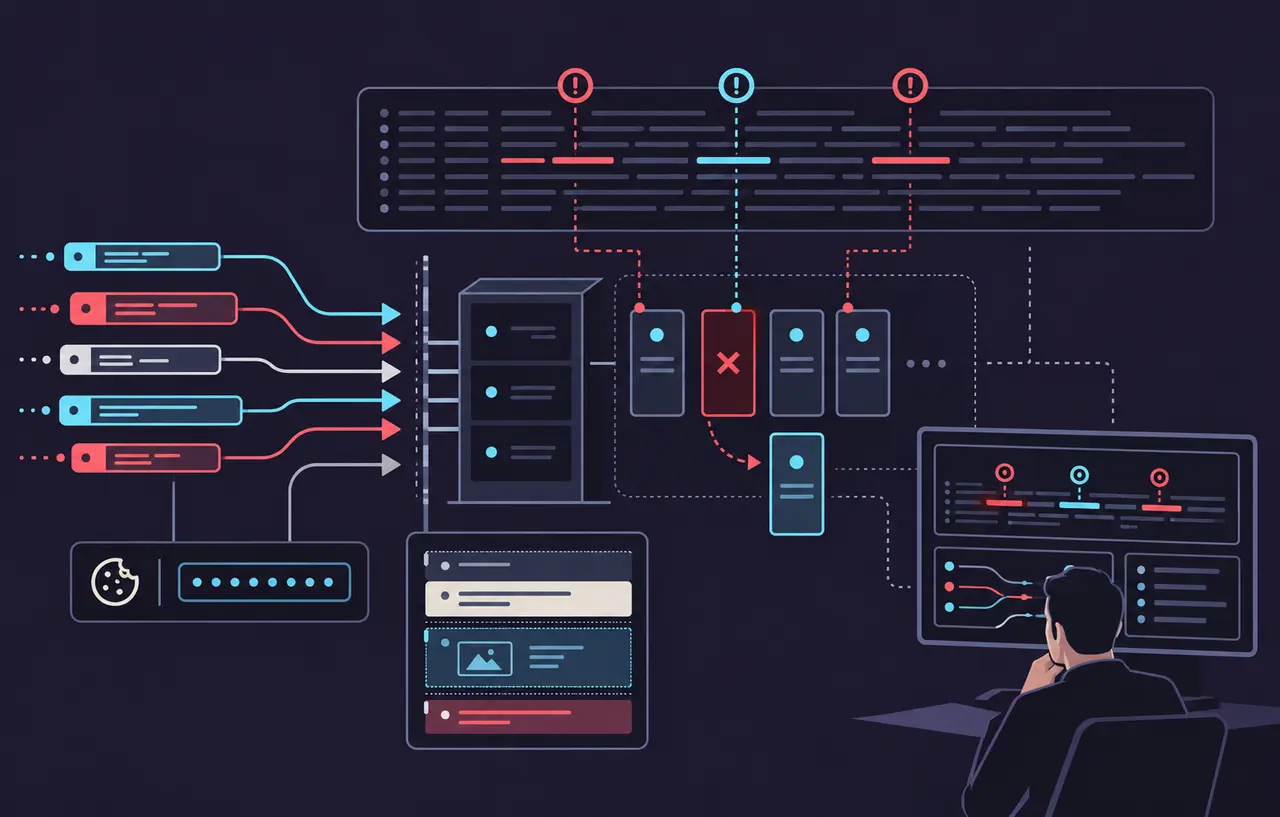
JPCERTがPHP侵害調査の確認点を公開|Cookieとワーカー異常を時系列で調べる
JPCERT/CCがPHP重大脆弱性の侵害調査項目を公開しました。PHPSESSID Cookie、multipart要求、メモリエラー、ワーカー異常終了を時系列で照合する手順と、…
-
AWSがPHP脆弱性の公表前の攻撃試行を報告|10月17日からの記録確認を推奨
AWSがPHP重大脆弱性を狙う公表前の攻撃試行をMadPotで観測したと報告しました。10月17日からの記録確認を勧める理由と、10月21日の追加観測を整理します。攻撃試行と侵害成…
-
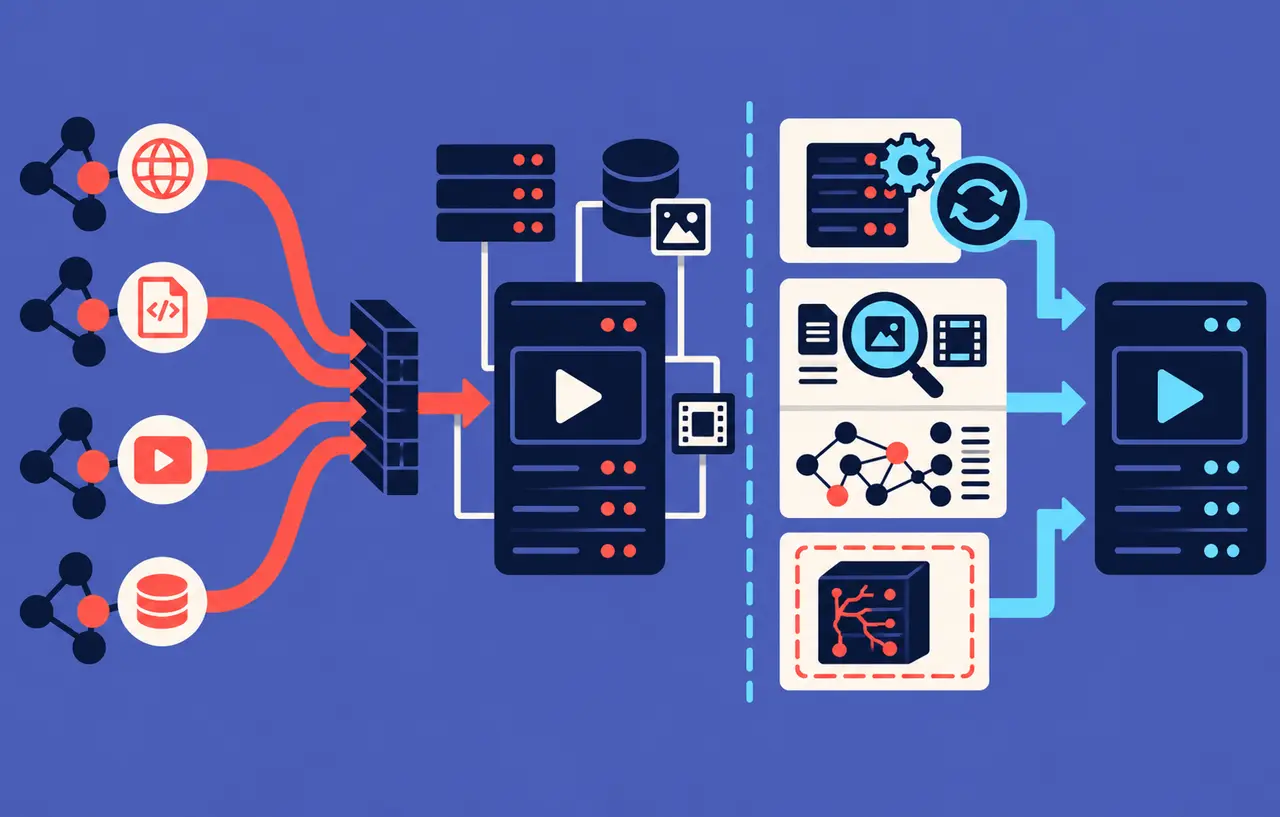
Plex Media Serverの連鎖攻撃が広く悪用!更新と侵害確認を急ぐ理由
Plex Media Serverの4件の脆弱性が連鎖し、未認証の遠隔攻撃からコード実行に至る悪用が広がっています。PlexとCISAの一次資料を基に、影響バージョン、更新だけでは…
-
Siemens Software Centerの悪用を確認!署名付きファイルの隣に潜むDLLを点検
Siemensは10月19日、Software CenterのDLLサイドローディング脆弱性の悪用を確認したと発表しました。初回公表は10月15日で、修正版は4.0.9.8以降です…
-
Ivanti Connect Secureで脆弱性の連鎖悪用を確認!更新と認証基盤の調査を分けて進める
Ivanti Connect Secureの脆弱性悪用について10月16日に更新された公的注意喚起を確認。対象版と修正版、入口の修正と侵入調査の違い、VPNが参照する認証情報の点検…
-
悪用が確認されたWindowsシェルの脆弱性に備えて10月更新を点検
Microsoftの2026年10月更新で対処されたWindowsシェルの脆弱性は悪用確認済みとIPAが注意喚起しています。Web運営者の作業端末も含めた対象確認、更新と再起動の完…
スポンサーリンク