この記事のポイント
- 対象
- お名前.com デスクトップクラウド(全プラン)
- 影響
- 利用者環境への不正プログラム設置と情報の外部持ち出しをGMOが確認。一部利用者から取引口座の不正操作の報告。影響の可能性のあるサーバーは26,739件で、漏えい確定人数ではない。
- 推奨対応
- 別の端末から認証情報を変更し、全セッションを切断。取引履歴と残高を確認して取引先へ相談し、端末点検、補償と代替サービスの公式案内を確認する。
- 公表日
目次
GMOインターネットの「お名前.com デスクトップ」で発生した不正アクセスは、サービス停止だけでなく、保存情報の持ち出しと利用者の取引口座での不正操作の報告へ発展しています。利用者が優先するのは、取引口座・取引ツールのパスワード変更に加え、ログイン中の全セッションを切断し、取引履歴と残高を確認することです。パスワードを変えただけで対応済みにはできません。
本稿は2026年10月29日に確認したGMOの公式発表をもとに、発覚から第16報までの経緯、対象範囲、補償と代替サービス、未判明事項を整理します。攻撃者が公開したとされるデータの閲覧・転載は行わず、被害者の個人情報や攻撃者サイトへのリンクも掲載しません。情報持ち出しの確認と、全対象者の被害確定は分けて扱います。
スポンサーリンク
影響の可能性があるのは全プランの2万6739サーバー
GMOの10月22日の第2報によると、19日に利用者から問い合わせを受けて調査を開始し、20日に一部利用者のサーバー環境で不正なプログラムの設置を確認しました。同日、新規申し込みとコントロールパネルを停止。21日午前4時には、被害拡大を防ぐため全プランのサーバーを順次停止し、第1報を公表しています。
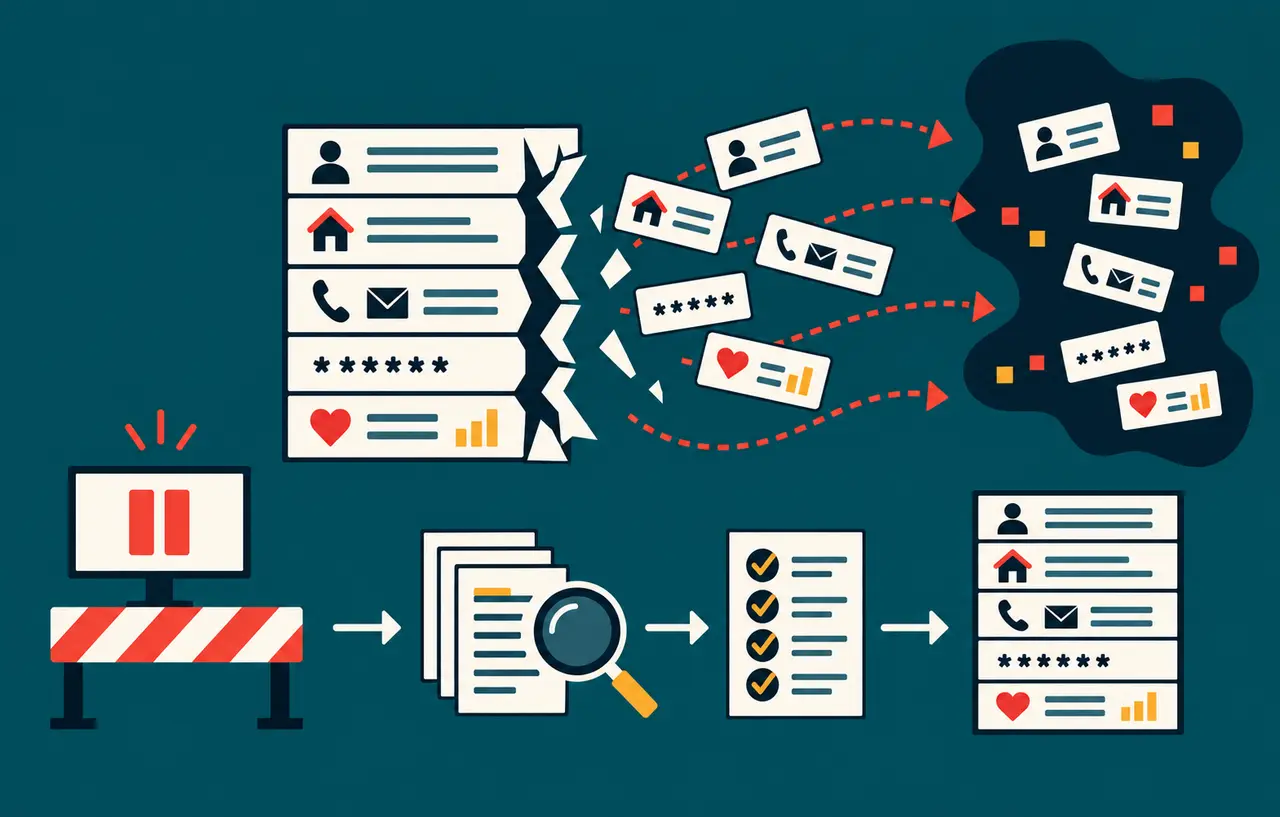
第2報が示した影響の可能性のあるサーバーは26,739件です。これは漏えいが確定した人数や、不正取引が発生した口座数ではありません。対象情報はサーバー内に保存されていた情報で、取引ツールに保存された取引口座のログイン情報などを含みます。同社は、クレジットカード情報を含む利用者の決済情報を、本サービスのサーバー上では保持していないと説明しています。
10月24日の第4報では、サービスのシステムにセキュリティ上の問題が存在し、不正アクセスと利用者情報の外部持ち出しを確認したと発表しました。一部利用者からは、取引口座で身に覚えのない取引があったとの報告を受けています。認証情報の閲覧可能性を伝えた段階から、持ち出しの事実を確認した段階へ進んだ点が重要です。
発覚・停止・情報公開を時系列で分ける
10月19日は問い合わせを受けて調査を始めた日、20日は不正プログラムを確認した日、21日は全プランの順次停止と初回公表の日です。これらは攻撃が始まった日時を確定するものではありません。22日には警察へ相談し、23日の第3報で、パスワード変更後も既存セッションが残る場合への注意を強めました。
24日には見舞金、損失補償、代替サービスの方針を公表し、利用者端末の点検も要請しました。25日には端末調査への協力を求め、26日から預かった端末の解析を開始。その後もの有無を含む解析を続けていると説明しています。予防的な端末確認の要請を、全利用者のPCが感染したという発表に置き換えることはできません。
27日の第10報では、同日12時30分に、攻撃者とみられる者がGMOと利用者に関する情報と称するものを公開したことを確認したとしています。公開内容には事実と異なるものが含まれるおそれがあり、確認を継続すると説明しました。同日13時55分時点では、予告されていた攻撃は確認されていません。この時点の説明を、以降も一切起きていないとの保証にはしません。
スポンサーリンク
利用者はパスワード変更と全セッション切断をセットで行う
具体的な対応は第5報の利用者向け案内が詳しく示しています。取引口座とMT4・MT5などの取引ツールのパスワードは、FX取引に使用していないスマートフォンや別のPCから変更するよう求めています。影響が疑われる環境へ新しいを再入力することを避けるため、作業する端末を分けて考える必要があります。
次に、ログイン中の全セッションを切断します。証券会社・FX会社などの仕様によっては、パスワードを変更しても既存の接続が一定期間維持され、第三者が取引を続けられる場合があるためです。すでに変更済みの人も対象で、マイページ等で切断するか、取引先の窓口へ全セッション切断を依頼するよう案内されています。
取引履歴と残高を確認し、見覚えのない取引があれば、まず取引先事業者へ連絡します。二要素認証を提供している場合は設定し、サーバーに保管した、同じパスワードを使う別サービス、ブラウザーに保存したID・パスワードも変更対象として確認します。GMO側のサービス停止と、金融機関側の接続失効は別の処理です。
GMOは端末のウイルス対策ソフトによるフルスキャンとも要請しています。第10報では、バックアップ取得後にPCのネットワークを切断し、電源を落として接続コードを抜くよう案内しました。これは当該サービス利用者に向けた事故対応の要請です。一般のGMOサービス利用者全員に同じ作業を求めるものではありません。対象や作業方法に迷う場合は公式窓口で確認してください。
見舞金・不正取引の補償・特別見舞金は別制度
第4報では、当時サービスを利用しているすべての利用者に、金銭的被害の有無によらず一律5,000円の見舞金を支払うとしています。連絡方法、受け取り手続き、支払い時期は10月30日23時59分までに登録メールアドレスへ案内する予定です。10月29日の確認段階では、この期限はまだ到来していません。
不正取引による損失の補償はこれと別です。GMOが調査により今回の不正アクセスに起因すると認めた取引の実現損失、具体的には取引の差損や手数料等を対象とします。市場変動による損失、得られたはずの利益、間接的な損害は対象外です。取引先から返金された場合はその額を差し引きます。すべての投資損失を無条件で補う制度ではありません。
対象判断には取引記録、アクセス記録などを使い、追加資料を求める場合があります。申請方法、必要書類、受付期間、支払い時期は11月6日までに公式サイトと登録メールへ案内するとしています。本サイトからは、対象取引の日時、内容、損失額を確認できる記録と問い合わせ履歴を保全することを提案します。未公表の申請フォームや提出先は推測して案内しません。
さらに第12報は、公開情報に本人の情報が含まれるとGMOが確認した場合の特別見舞金を公表しました。基本情報は1万円、金融・認証情報は1万5,000円、プライバシー性の高い情報は2万5,000円で、複数区分なら合算し、1公開につき上限300万円としています。一律5,000円や不正取引の損失補償とは別です。上限額を全員への支給額として紹介することはできません。
スポンサーリンク
現行基盤をそのまま再開せず代替サービスへ
GMOは第4報で、侵害を受けた現行システム基盤をそのまま再開せず、セキュリティアーキテクチャを抜本的に刷新すると説明しました。Windowsデスクトップ環境の継続利用を希望する契約者には、独立したクラウド基盤上の代替サービスを案内し、乗り換え後6か月間を無償とする方針です。利用者の同意なく移行しないとも明記しています。
開始時期、申し込み方法、移行しない場合の契約・料金の扱いは10月30日23時59分までにメールで案内する予定です。機能や操作方法の差、移行時の注意点、無料範囲、無料期間後の料金・契約条件を申し込み前に示すとしています。代替策の発表を、移行完了や従来環境の安全確認済みという意味で扱わないことが大切です。
公開サイトの停止と事件の解決は別
GMOは第13報で、関係事業者等と対応し、10月28日午前4時頃に情報公開サイトの停止を確認したと発表しました。新たなサイトができた場合の監視と対応を続ける方針です。ドメイン停止は拡散を抑える措置であり、持ち出された情報がすべて消去されたことや、第三者の複製が存在しないことを意味しません。
29日12時40分時点の第15報では、犯人の特定につながると考える有力情報を入手し、同日警察等へ提出する方針を説明しました。28日に開設した懸賞金サイトには29日11時30分時点で270件の情報提供があったとしています。その後、同日20時50分時点の第16報では、18時時点の累計を321件と公表しました。情報提供数は逮捕人数や有効な証拠の件数ではなく、この発表だけで犯人特定・検挙が完了したとは判断できません。
懸賞金の総額上限は制度全体で100万米ドルです。GMOは独自の侵入調査や犯人との接触を求めておらず、適法に得た具体的な情報による捜査協力の制度と説明しています。攻撃者へ身代金を支払わない方針と、情報提供への報奨金を混同しないようにします。
原因の推測と便乗被害を広げない
今回確認した資料はシステム上の問題と情報持ち出しを認めていますが、侵入経路の技術的詳細、全体の流出件数、被害総額、完全な復旧時期を確定する資料ではありません。特定の、AIツール、攻撃者の国籍や組織を根拠なく結び付けないことが必要です。既報のARTEX利用調査は別の調査事案であり、同じGMOの名称が出ることだけで本件の原因にはできません。
GMOは、攻撃者を名乗る連絡には返信せず、リンクやファイルを開かないよう求めています。「被害金を取り戻す」と費用を要求する連絡にも応じず、公式発表で確認してください。補償手続きについて、第4報は別途案内する閲覧専用パスワードの例外を記載していますが、通常のログインパスワードや暗証番号を求めないとしています。不審な連絡を、その例外を口実に信用しないことが大切です。
本サイトの実務上の提案は、対応を「端末の確認」「資格情報の変更」「セッション失効」「取引記録の確認」「補償・移行案内の確認」に分け、済んだ項目と未完了を記録することです。金融機関側の取引停止や証拠確認と、クラウド側の復旧・契約変更を同じ窓口で完結すると思い込まないようにします。相談窓口はGMOの公式発表にある03-5456-2560で、土日祝日を含む24時間受付と案内されています。
出典・一次情報
本記事は以下の公開情報をもとに作成しています。最新の状況は各リンク先で確認してください。
-
公式アドバイザリ
-
公式アドバイザリ
-
公式アドバイザリ
-
公式アドバイザリ
-
公式アドバイザリ
-
公式アドバイザリ
-
公式アドバイザリ
-
公式アドバイザリ