この記事のポイント
- 対象
- palanのサービス登録情報・キャンペーン参加情報・問い合わせ情報、岐阜県の地産地消デジタルスタンプラリー、宮崎県のキキタビ観光ガイド
- 影響
- Metabaseへの不正アクセスでサービスのデータベース情報が取得された。palanの公表対象は区分間重複を含み最大33,348名。登録者のパスワードハッシュ値や連絡先、キャンペーン回答などが含まれ、岐阜県と宮崎県の事業にも影響した。
- 推奨対応
- 対象情報と利用履歴を照合し、palanと同じパスワードを使う別サービスのパスワードを変更する。不審なメール・電話・請求に注意し、委託元は再委託先の保管データと削除確認の範囲を点検する。
- 公表日
目次
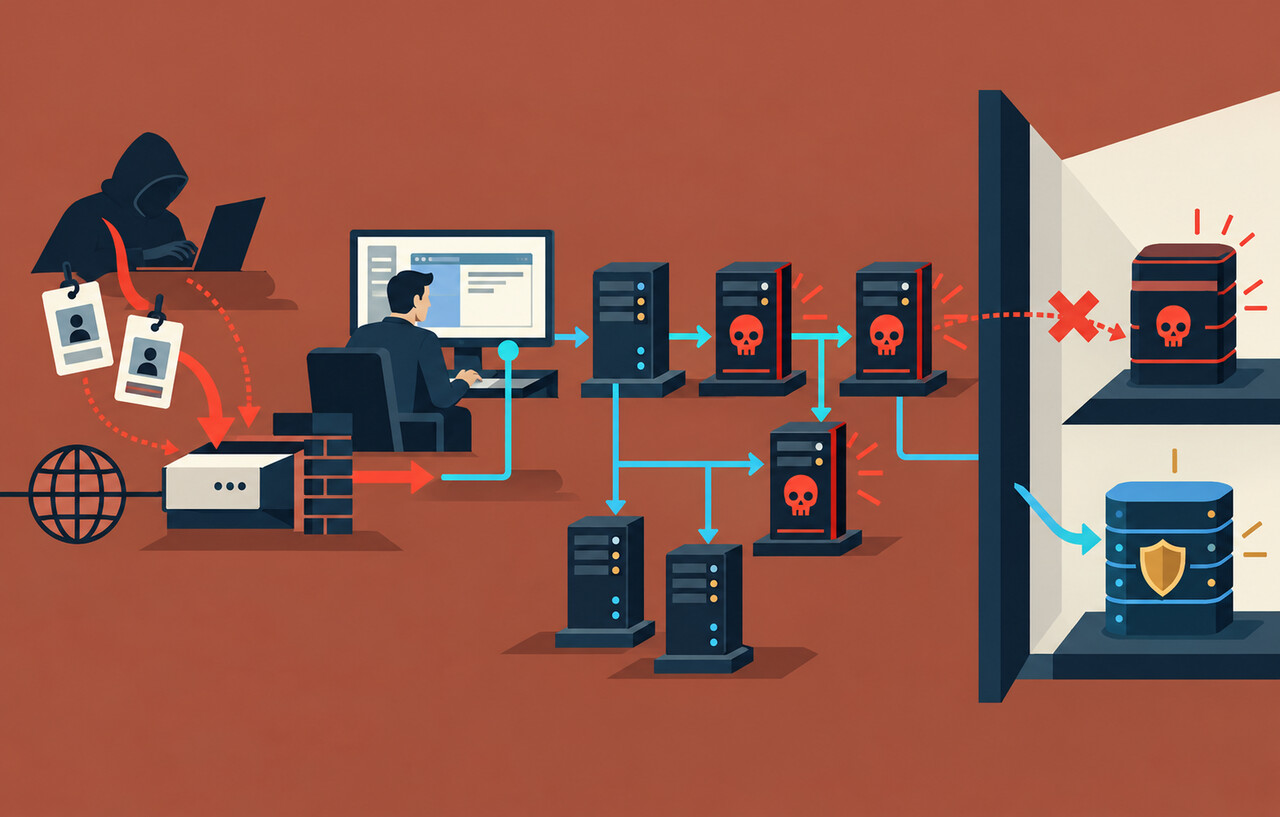
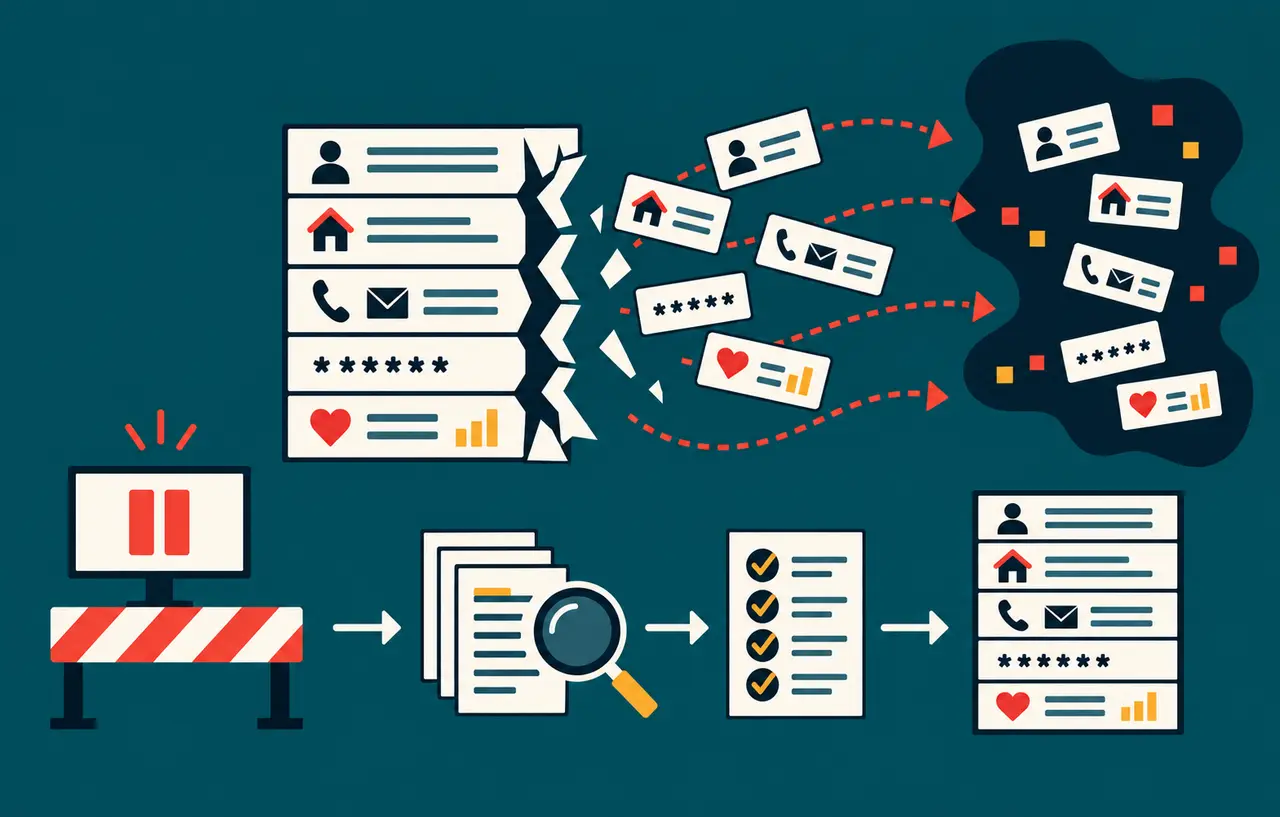
株式会社palanは2026年10月26日、社内で使うデータ分析ツール「Metabase」への不正アクセスにより、サービスのに保存された情報の一部が取得されたと公表しました。対象は最大33,348名としていますが、区分間の重複を含む数値です。岐阜県と宮崎県も27日、それぞれの委託事業への影響を発表しました。
palanは、同社サービスと同じパスワードを別のサービスで使っている人に、その別サービスのパスワード変更を求めています。キャンペーン参加者や問い合わせ利用者も対象に含まれるため、有料サービスの契約者だけの問題ではありません。不審なメールや電話、心当たりのない請求に注意が必要です。
スポンサーリンク
不正な管理者アカウントから情報を取得
palanの公式発表によると、不正アクセスの期間は8月9日から10月21日で、10月22日に発覚しました。同社はMetabaseのが悪用され、不正に作成された管理者アカウントからデータベース内の情報が取得されたと説明しています。公表資料には、悪用された脆弱性の番号や当時の稼働版は示されていません。
不正アクセスがあった期間と、個人情報を含むデータの取得記録がある期間は区別が必要です。palanは10月16日より後に個人情報を含むデータが取得された記録はないとし、対象は同日までに登録・参加などをした人と説明しています。10月21日までの全利用者が一律に漏えい対象だったという意味ではありません。
発覚後は外部アクセスを遮断し、不正アカウントの無効化とMetabaseの停止を実施。データベースのを変更し、サービスへのログインに関わる情報も無効化しました。個人情報保護委員会へ報告し、アクセス記録などを調査しています。確認された操作は読み取りで、データの改ざん・削除は確認されていないとしています。
登録者だけでなく参加者と問い合わせ利用者も対象
palanが公表した対象は、サービス登録者24,273名、同社サービスを用いた企業・団体のキャンペーン参加者7,225名、問い合わせ・資料請求者1,850名です。これらには重複があるため、最大33,348名を重複のない被害人数として扱うことはできません。
登録者では氏名、メールアドレス、電話番号、会社名、契約プラン、支払金額・日付、パスワードのハッシュ値などが含まれます。キャンペーン参加者では連絡先に加え、年齢層、性別、市区町村の一部、アンケート回答、参加・景品交換履歴などが対象です。問い合わせ利用者では問い合わせ内容なども含まれます。各区分の項目が全員に共通するという説明ではありません。
同社はパスワードの文字列自体の漏えいはなく、クレジットカード情報と銀行口座情報はシステムに保存しておらず対象外と説明しています。一方、ハッシュ値が対象に含まれることと、他サービスでの使い回しへの注意は別の論点です。同社の案内に従い、共通パスワードを使うサービスを確認してください。
スポンサーリンク
岐阜県は破棄証明書を受領した後もデータが残存
岐阜県の10月27日発表では、2024年度の「清流の国ぎふ 地産地消デジタルスタンプラリー」が影響を受けました。県から岐阜新聞社へ委託され、palanがデータ管理を請け負っていた事業です。参加者1,135名分のメールアドレスと、年齢層・性別・居住市町村の回答が漏えい対象となっています。
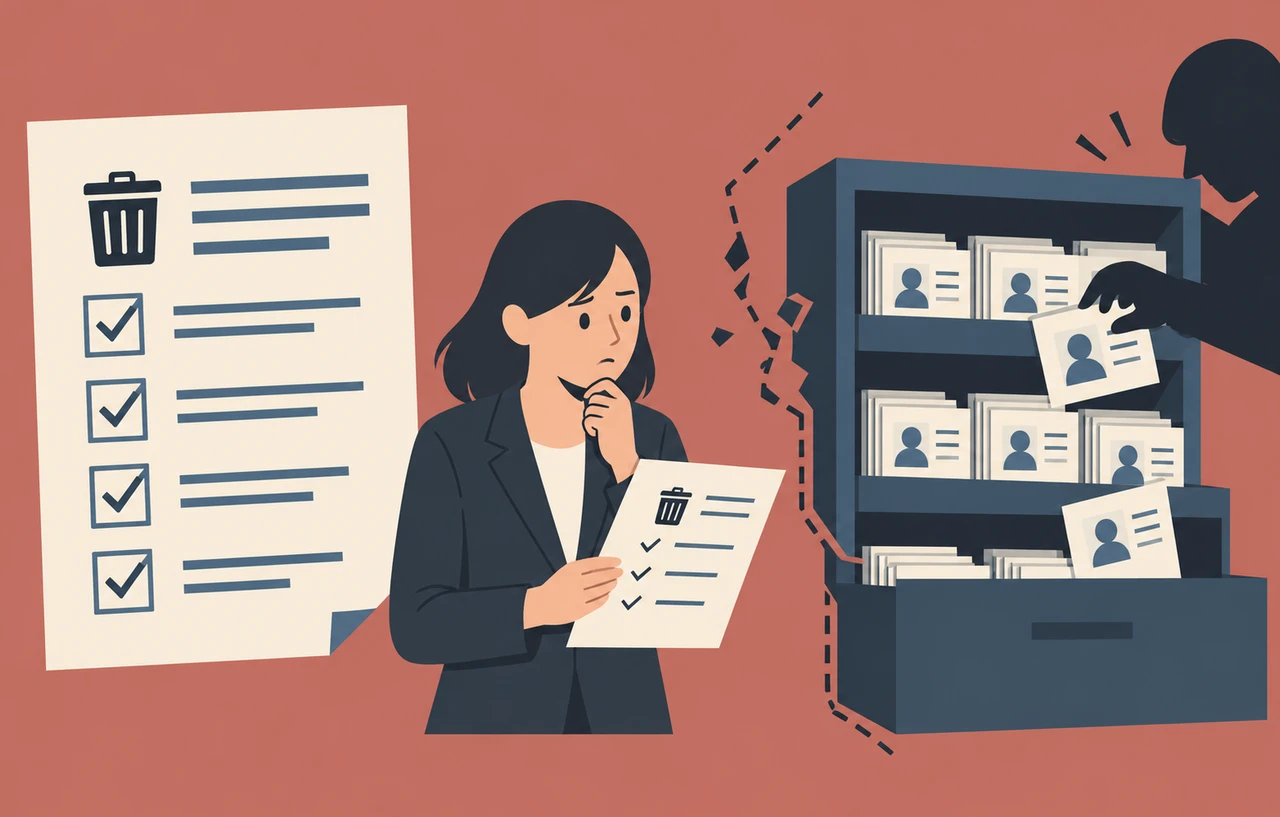
県は事業終了時に岐阜新聞社から個人情報破棄証明書を受理していましたが、palanに個人情報に該当する可能性のあるデータが残っていたと説明しています。県の発表時点で不正利用は確認されておらず、全該当者へ不審なメールへの注意喚起を行う方針です。
宮崎県の発表では、AR観光ガイド「みやざき神話さんぽ-キキタビ観光ガイド-」のアンケート551件が流出しました。メールアドレス、性別、年代、居住エリア、ガイドを知った経路、県への来訪経験、旅行目的の7項目です。県は10月26日にpalanから連絡を受け、県に便乗したメールなどへの警戒を呼びかけています。
岐阜県の1,135名は人数、宮崎県の551件はアンケート件数です。両者を足して被害人数としたり、palan全体の対象数にさらに加算したりはできません。自治体の発表は各事業の影響を示すもので、palan全体とは集計範囲が異なります。
対象者と委託元が確認したいこと
palanは対象者へ順次メールで個別連絡していますが、未着でも対象に含まれる可能性があると明記しています。連絡を受けていないことだけで対象外とは判断せず、利用・参加の履歴と公式発表の対象情報を照合してください。同社は今回の件で電話やメールからパスワードやカード番号を尋ねることはないとしています。
不審な連絡の添付ファイルやURLを開かないことはpalanが求める対応です。本サイトとしては、確認が必要な場合に受信メール内のリンクから追加情報を入力せず、公式サイトを自分で開いて案内先を確かめることを提案します。公表時点で本件に起因する不正ログインなどの二次被害は確認されていませんが、今後も発生しないという保証ではありません。
委託元にとって固有の論点は、破棄証明書と実際の保管状態の食い違いです。本サイトは、事業終了時の削除対象に再委託先の分析環境が含まれていたか、誰がどの保存先を確認したか、例外として残すデータの期限は何かを照合することを提案します。今回、どの削除工程で食い違いが生じたかまでは公表資料から確定できません。
palanは再発防止としてMetabaseの廃止、アクセス制限と権限の見直し、脆弱性の監視・迅速な更新、不正操作の検知強化を挙げています。本記事は被害範囲と利用者対応を扱う事件ニュースです。既存のMetabase脆弱性記事とは区別し、特定のCVEによる侵入と断定しません。情報の確認日は10月29日です。
スポンサーリンク
関連記事
Metabase悪用に関するJPCERT/CCの注意喚起と侵害確認は、製品側の技術的対応を整理した記事です。今回のpalan事件の侵入原因を認定する資料ではありません。
出典・一次情報
本記事は以下の公開情報をもとに作成しています。最新の状況は各リンク先で確認してください。