IT用語
実在の企業などを装ったメールやWebサイトで利用者をだまし、IDやパスワード、カード情報などを盗み取る手口。
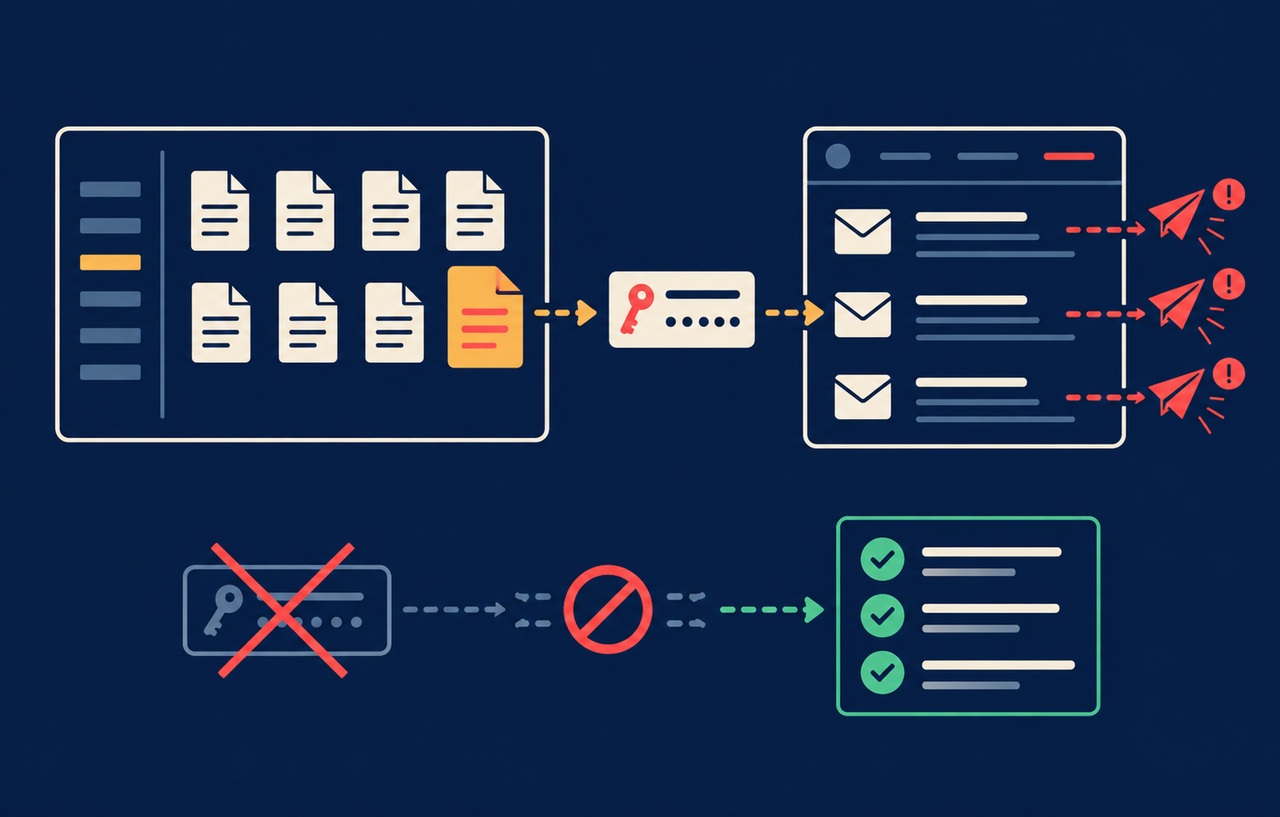
フィッシングは、実在の企業や組織を装ったメール・SMS・Webサイトで利用者をだまし、ID・パスワードやクレジットカード情報などを入力させて盗み取る手口です。
よくある特徴
- 「アカウントが停止されます」「支払いに問題があります」などと不安をあおり、急がせる
- 本物によく似たドメインや、本物そっくりのログイン画面を使う
- メールや SMS のリンクから偽のサイトへ誘導する
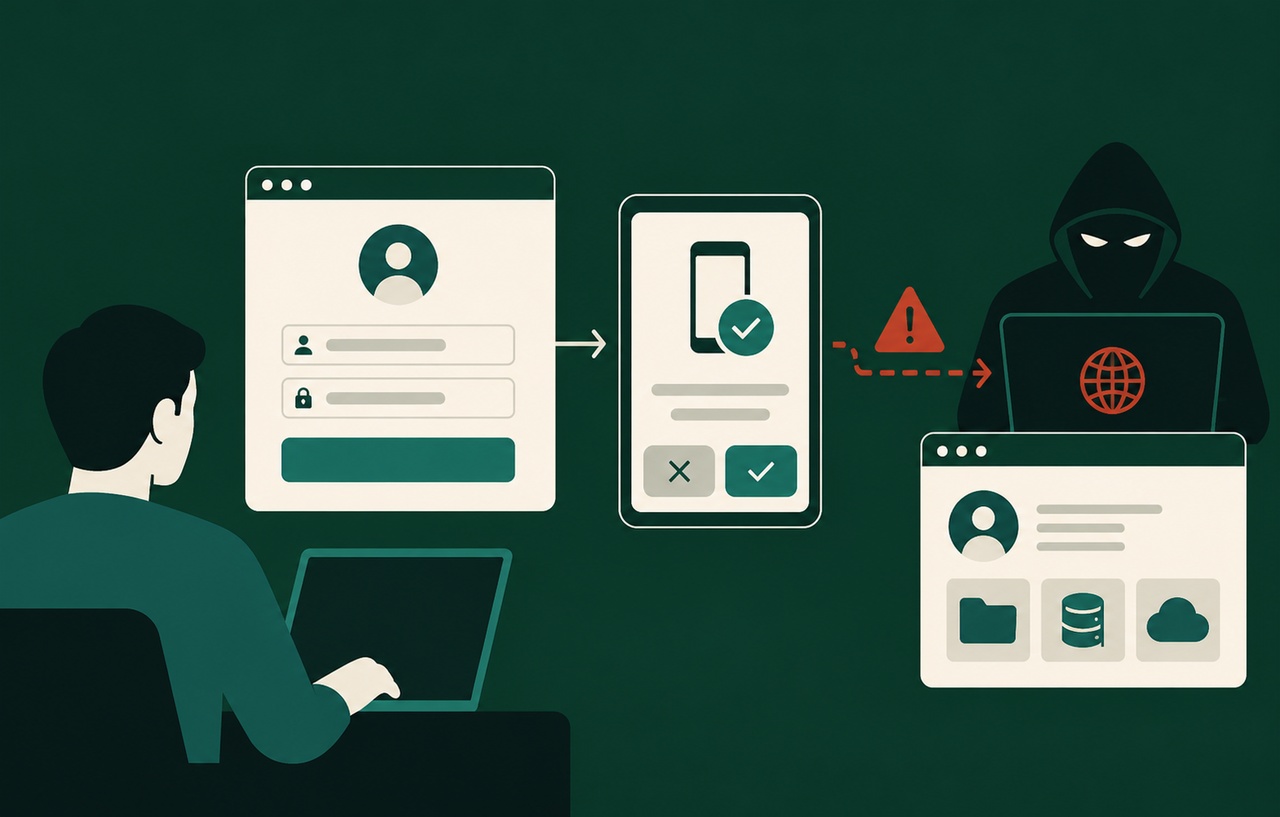
- 入力された内容をその場で本物のサイトに中継し、確認コードまで盗む手口もある
Webサイトの運営者ができること
- 自社を装ったフィッシングが確認されたら、サイトで注意を呼びかける
- 送信ドメイン認証(SPF・DKIM・DMARC)を設定し、自社のドメインをかたるメールを届きにくくする
- 管理画面のログインに 多要素認証 を設定する
利用者ができること
- メールのリンクではなく、ブックマークや公式アプリからログインする
- パスワードを使い回さない
- パスキー を使う(偽のサイトでは使えないため、フィッシングに強い)