この記事のポイント
- 影響
- NECが開発・保守委託先で窃取された正規アカウントの悪用を公表。顧客システム内のファイル暗号化に伴う利用不能と、関係者間の共有クラウドストレージ内の個人情報・システム関連情報を含むファイル漏えいを確認。詳細件数は公表資料に記載なし。
- 推奨対応
- 委託先の接続経路・利用端末・アカウント・共有場所を棚卸しし、操作と閲覧の権限、失効方法、調査ログを確認する。不審な兆候がある場合は影響抑制と証拠保全を進め、復旧と漏えい調査を別の完了条件で管理する。
- 公表日
目次
NECは2026年10月20日、システム開発・保守の委託先が9月下旬にサイバー攻撃を受け、盗まれた正規アカウントの認証情報が悪用されたと公表しました。顧客側でシステムが利用できない状態となり、個人情報を含む情報の漏えいも確認したとしています。
Web運営者にとっての論点は、正規の保守経路や共有場所が攻撃に利用される可能性です。公開サイトの脆弱性を直すだけでは、委託先が持つ接続権限や共有ファイルの範囲まで確認したことにはなりません。
公表日は10月20日、発端となった委託先への攻撃時期は9月下旬、この記事の情報確認日は日本時間10月20日です。以下ではNECが公表した事実を整理し、その後に本サイトが提案するWeb保守の確認手順を示します。
スポンサーリンク
公表された被害は二つの領域に分かれる
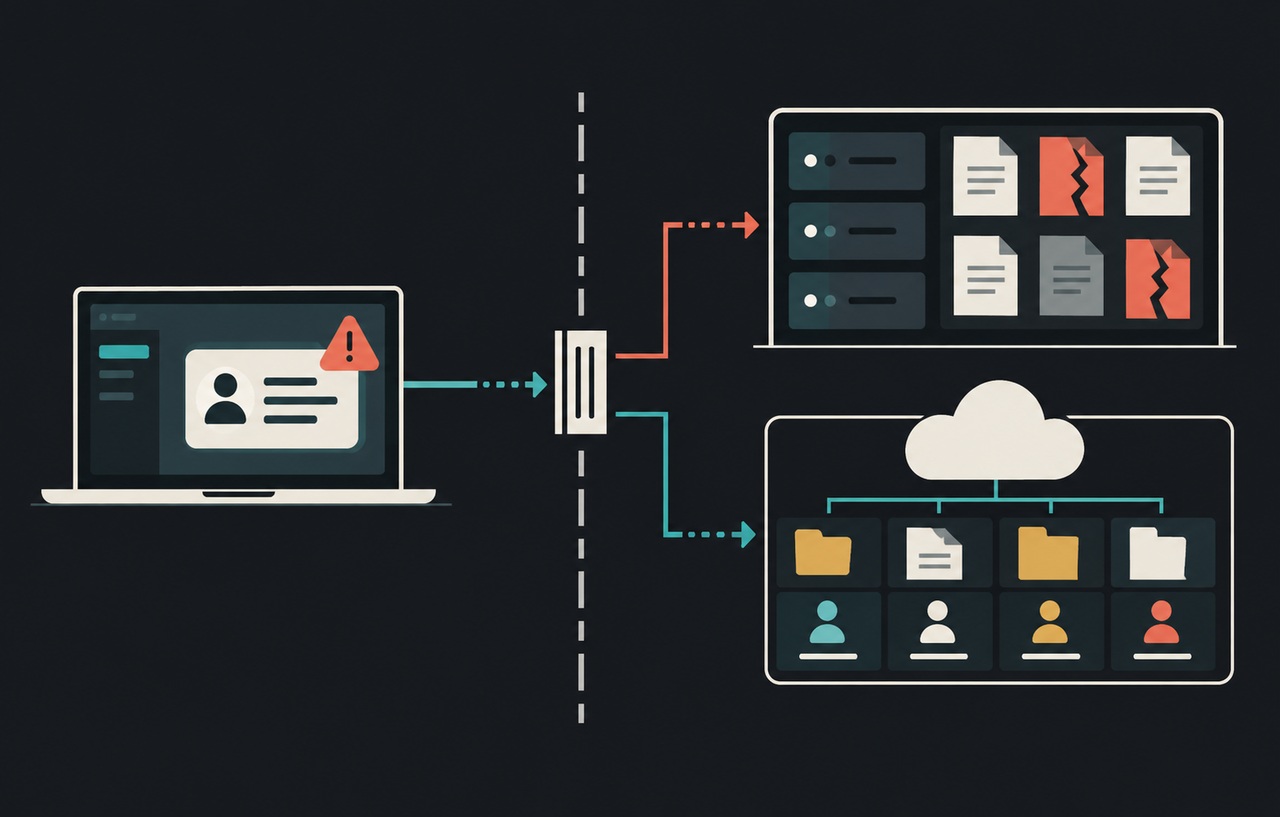
NECは、委託先の端末から正規アカウントで顧客システムへ不正アクセスが行われ、サーバー内のファイルが暗号化されたと説明しています。別に、関係者間の情報共有用クラウドストレージから、個人情報やシステム関連情報を含むファイルが漏えいしたことも確認しています。
影響した複数の顧客へは個別に連絡済みとし、個人情報の詳細は判明次第報告するとしています。発覚後の対応として、委託先にNEC管理の端末を貸与するなどの対策を進めていると説明しています。
NEC:委託先への不正アクセスに起因するシステム障害・情報漏えいの公表(2026年10月20日)
分からない部分を攻撃名で埋めない
今回確認した発表には、被害顧客の具体的な一覧、漏えい件数の総数、認証情報が盗まれた詳細な手段は示されていません。多要素認証の有無や、特定製品の脆弱性が原因だったかも、この発表だけでは判断できません。
ファイルの暗号化という被害から、特定のランサムウェア名や攻撃グループを推定しないことが必要です。AIの悪用についても公表資料に根拠がないため、本記事ではAI攻撃とは扱いません。
自社への影響を調べる際は、「同じ委託先を使っているか」という名称の照合だけでなく、実際の契約、接続、共有場所と公式の個別連絡を確認します。公表のない企業を、関係がありそうだという理由で被害企業として列挙してはいけません。
スポンサーリンク
正規アカウントでの成功は正規担当者の操作とは限らない
ここからは本サイトの提案です。認証はアカウントの利用条件を満たしたことを確認する仕組みですが、端末や認証情報が侵害された場合、認証の成功だけでは担当者本人の意図した操作と証明できません。ログイン失敗だけでなく、成功後の動きを追えることが重要です。
例えば、保守担当者のアカウントが通常と違う時間帯に大量の情報を取得したとします。これは説明用の仮想例です。定期作業の変更で正当な場合もあれば、侵害の兆候である場合もあります。利用者、接続元の端末、作業申請、操作対象を照合して判断します。
送信元IPが普段と同じでも、普段使う端末自体が悪用されている可能性は残ります。逆に、回線や時刻が違うだけで不正とは断定できません。一つの属性で決めつけず、誰が何の作業を承認し、何が実行されたかを組み合わせて確認します。
最初に委託先の入口と共有場所を一枚の台帳へ
まず、自社環境に入るための保守用VPN、クラウド管理画面、CMS、リポジトリ、ファイル転送、共有ストレージを洗い出すことを提案します。契約先、実作業者、アカウントの所有者、利用端末、許可対象、利用期限、失効方法を対応付けます。
制作会社の代表アカウントを複数人で使っている場合、担当者の交代や委託終了時に誰の権限を止めるかが曖昧になります。可能な範囲で個人を識別できるアカウントへ分け、共同利用が避けられない仕組みは利用記録と管理責任を別に補います。
新規委託だけでなく、過去の移行作業、単発の修正、キャンペーン用サイトの保守で残った権限も対象です。依頼が終わったことと、接続権限や共有リンクが無効になったことは同じではありません。担当者不明の経路を確認済みへ含めないようにします。
スポンサーリンク
システム操作と共有資料の閲覧を別々に制限する
保守のためにサーバーの一部を更新できることと、顧客資料をすべて読めることは別の権限です。運営では、必要なシステム、許可する操作、参照するデータ、作業できる期間をそれぞれ定義することを提案します。
情報共有フォルダーには、本番構成、連絡先、調査資料、接続情報などが集まることがあります。広い共有グループに所属しているだけで過去の案件まで見える状態がないか、プロジェクト単位とファイル単位の両方から点検します。
ファイルを暗号化して保存していても、復号して閲覧できる権限が悪用されれば保護できない場合があります。保存時の暗号化、閲覧者の制限、ダウンロードの記録、共有期限は役割が異なります。秘密情報を資料へ直接書き込まない管理方法も合わせて検討してください。
IPAも外部サービスとアカウントの点検を求めている
IPAの10月9日の注意喚起は、利用中の外部サービスを洗い出し、ログやアカウントの異常を確認するよう求めています。サービス提供者と利用者が確認できるログの違い、保存期間、誰が調べられるかの整理も挙げています。
この資料は今回のNEC事案の調査結果ではありません。ただ、自社だけでなく取引先や委託先と連携して対策するという確認軸は、今回のニュースを受けた点検にも利用できます。記事では、事件の事実関係の出典と、対策の参考資料を区別して使います。
IPA:不正アクセスによる漏えい等を踏まえた点検・対策(2026年10月9日)
端末を管理することと操作を許可することを分ける
NECが端末を貸与する対策を進めているという事実から、貸与端末があればすべて防げると一般化はできません。本サイトでは、端末の更新、マルウェア対策、紛失時の無効化、許可する接続先と操作の制限を組み合わせることを提案します。
管理端末から接続していても、不要な管理権限を常時与えれば、悪用時の影響は広がります。必要な作業に限定した権限と期間を決め、承認した作業の終了後に権限が戻るかを確認します。緊急対応に必要な例外にも期限と責任者を付けます。
多要素認証も重要ですが、すでに有効なセッションや別に発行したAPIキーなどは、パスワードの変更とは異なる管理になる場合があります。自社で使う各サービスの失効仕様を確認し、「ログイン対策済み」という一つの表現にまとめないことが必要です。
侵害が疑われる場合は失効と証拠保全を並行する
不明なファイルの暗号化や異常な操作が見つかった場合は、通常のアカウント棚卸しではなく、インシデント対応へ切り替えます。組織の手順に従い、影響を抑えるための接続制限や隔離と、調査に必要な記録の保全を進めます。
失効対象を調べる際は、パスワードだけでなく、セッション、アクセスキー、連携アプリ、共有リンク、追加された権限などを確認します。一括停止が業務や復旧を妨げる場合もあるため、影響と優先順位を担当者が判断し、実施したものと未実施のものを残します。
疑わしい端末から新しい資格情報を発行し直すと、差し替えた情報も同じ環境へ渡るおそれがあります。管理された別の環境で作業し、秘密情報を通常のメールやチャットへ貼り付けない方法で受け渡します。これらは一般的な対応提案で、今回の復旧手順を再現したものではありません。
スポンサーリンク
クラウドストレージの調査はログと実データを分ける
共有ストレージを調べる場合、対象フォルダー、閲覧・取得の権限、共有先、操作時刻、利用したアプリを整理します。確認できるログの種類と期間はサービスや契約によって異なるため、記録がないことだけで未取得と結論づけないでください。
どのファイルへ接続できたか、どの操作が記録されたか、何が外部へ出たと確認できたかは別の項目です。調査表に確認済み、可能性がある、記録不足で判断できないという区分を設けると、関係者への説明がぶれにくくなります。
個人情報の調査に必要な資料は、アクセスを限定した調査用の場所へ置きます。共有先の確認のために顧客リストを新たな多数の関係者へ配ってしまうと、調査自体が新しい漏えい経路になります。必要な項目に絞り、受領者と保管期限を決めてください。
サービスの復旧と漏えいの確認に別の完了条件を置く
バックアップからシステムを戻しても、漏えいした情報が取り戻されるわけではありません。本サイトでは、業務機能の復旧、残存する不正アクセスの排除、資格情報の更新、影響情報の調査を別々の作業として管理することを提案します。
復旧後は画面表示だけでなく、注文、通知、バッチ、外部連携などの業務フローを確認します。過去のバックアップを使う場合は、問題のある設定や不要アカウントまで戻していないかも確認します。実取引や一斉送信を発生させない検証方法を選んでください。
正常に使える状態になっても、ログ不足や対象データの確認が残っていれば、その項目は未完了として引き継ぎます。全容が分からない段階の公表では、分かっている事実と調査中の範囲、次の案内先を分けて示すことが重要です。
スポンサーリンク
委託先と確認すべき合格条件
平時の見直しでは、委託終了者の接続を拒否できるか、権限を外した後に共有ファイルを開けないか、保守範囲外の操作を拒否するかを、許可された検証環境と架空データで確認します。設定画面で無効と表示されることだけを合格にしないでください。
ログを誰が取り出し、何時間以内に連絡するかなどの実務上の分担も、契約や体制に合わせて決めます。数値を一律に定めるより、休日を含めた連絡手段と代替担当を確認し、実際に引き継げることを確かめます。
今回の公表を受けて必要なのは、委託をやめるという二択ではなく、接続・端末・共有情報の境界を説明できる状態にすることです。被害が疑われる組織は専門家や契約先へ相談し、IPAの不正アクセス対策特設サイトも初動対応の相談先を確認する入口として利用できます。
出典・一次情報
本記事は以下の公開情報をもとに作成しています。最新の状況は各リンク先で確認してください。