この記事のポイント
- 脆弱性
- CVE-2026-96951
- 深刻度
- —
- 対象
- Microsoft Windows シェル
- 悪用状況
- 確認済み
- 推奨対応
- 公式の対象製品情報と端末構成を照合し、セキュリティ更新を至急適用する。必要な再起動と更新履歴を確認し、未対応端末の担当者・予定を管理する。
- 公表日
目次
2026年10月14日に公表されたMicrosoft製品のセキュリティ更新について、IPAはWindowsシェルの脆弱性CVE-2026-96951の悪用が確認されているとして、至急の更新適用を呼びかけています。本記事は10月17日に確認した一次資料をもとに、この未掲載の更新情報とWeb運営への影響を整理します。当日に新たな攻撃が発生したという速報ではありません。
公開サーバーがLinuxでも、管理画面へのログインやソースコードの編集にWindows端末を使っているなら、端末側の更新を別問題にはできません。以下では公表された事実を最初に示し、その後の作業順序や管理方法は、本サイトからの実務上の提案として区別して説明します。
スポンサーリンク
IPAが公表した事実と確認できていない範囲
IPA「Microsoft製品の脆弱性対策について(2026年10月)」の公開日は2026年10月14日です。同資料は、MicrosoftがCVE-2026-96951について悪用の事実を確認済みと公表していることを伝え、更新適用を求めています。参考情報では、この問題をWindowsシェルのセキュリティ機能バイパスの脆弱性として案内しています。
更新の公表日、IPAの注意喚起日、本記事の情報確認日は別の日付です。今回参照できたIPA資料には、攻撃が最初に起きた日、被害組織、被害件数は記されていません。AIが攻撃に使われたとの根拠も確認できていないため、AI攻撃としては扱いません。
Microsoft Security Response CenterのCVE-2026-96951個別情報にもアクセスしましたが、今回の調査環境ではJavaScriptが必要との表示にとどまり、製品別の影響一覧やCVSSの詳細を直接取得できませんでした。そのため本記事では特定のOS版、修正KB番号、スコア、成立に必要な操作を推測して列挙しません。自組織の対象判定には、管理担当者がこの個別情報と配信される更新を照合してください。
セキュリティ機能のバイパスをどう受け止めるか
「セキュリティ機能のバイパス」は、一般には、本来働くはずの保護や制限を回避できる問題を指します。それだけで、インターネットから全端末を無操作で乗っ取れるという意味にはなりません。逆に、単独でコード実行する問題でないから放置してよいとも判断できません。
実際の危険性は、対象製品、攻撃の入り口、利用者の操作、他の問題との組み合わせで変わります。ここで挙げるのは用語の一般的な読み方であり、今回のCVEで特定の警告画面が消える、特定の添付形式が必須になると確認できたわけではありません。未確認の細部を埋めず、悪用確認という事実を更新の優先判断に使います。
脆弱性の重大度の数値だけで順序を決めると、すでに攻撃に使われている問題への対応が後回しになる場合があります。本サイトでは、まず対象端末の有無と更新状態を確かめ、確認できるまで管理権限を使う作業を慎重に扱うことを提案します。これはIPAが独自の業務停止基準を示したという意味ではありません。
スポンサーリンク
Webサイトの防御には運営者の端末も含まれる
Webサイトの管理端末は、公開サーバーとは異なる資産ですが、重要な権限への入口になり得ます。CMSの管理セッション、ホスティング管理画面、ソースコード管理、デプロイ先への認証など、日々の作業を通じて複数のサービスへ到達できるからです。端末の問題が直ちにサイト侵害を証明するわけではないものの、防御対象から外す理由にもなりません。
以下は説明用の仮想例です。小規模な制作会社が、Linuxのレンタルサーバー上でWordPressを運用し、担当者がWindowsノートPCから記事更新とテーマ修正を行っているとします。サーバーとプラグインを更新しても、そのPCのOS更新を何週間も保留していれば、運用全体の確認は終わっていません。
この例で大切なのは、今回の脆弱性からWordPressへ直接侵入できると結びつけないことです。担当者の端末が保護されているか、その端末がどこまで操作できるかを別々に管理します。WAFの導入状況や公開URLのアクセスログだけでは、作業端末の更新完了を証明できません。
最初に端末と管理者を対応づける
本サイトが提案する初動は、全社一斉の「更新してください」という連絡より先に、確認対象を短く一覧化することです。サイトを更新できる人、デプロイできる人、クラウド管理者、外部委託先を挙げ、それぞれが使うWindows端末の所有者と管理者を結びつけます。端末の台数と管理アカウントの数は一致しないので、共有PCや予備機も忘れないようにします。
- OSの種類とバージョンを記録し、対象判定を行う担当者を決める。
- 更新の配信方式と、最後に適用を確認した時刻を記録する。
- 再起動待ち、適用失敗、長期オフラインの端末を別の状態として残す。
- 委託先には自己申告だけでなく、確認日と確認方法も回答してもらう。
この一覧にはパスワード、秘密鍵、Cookieを貼り付ける必要はありません。更新確認のために認証情報を集約すると、新しい漏えい箇所を作ってしまいます。端末識別子、担当者、状態、証跡の保存場所だけで追跡できるようにし、社外共有時には個人情報や組織名の扱いにも配慮します。
スポンサーリンク
ダウンロード済みと対策完了を分ける
Microsoft公式「Windows Update: FAQ」では、Windows 11の設定からWindows Updateを開く確認方法と、更新履歴の表示方法が案内されています。また、更新を完了するために再起動が必要になる場合があります。自動更新を有効にしたという設定の確認だけで、今回の対策完了とはしないでください。
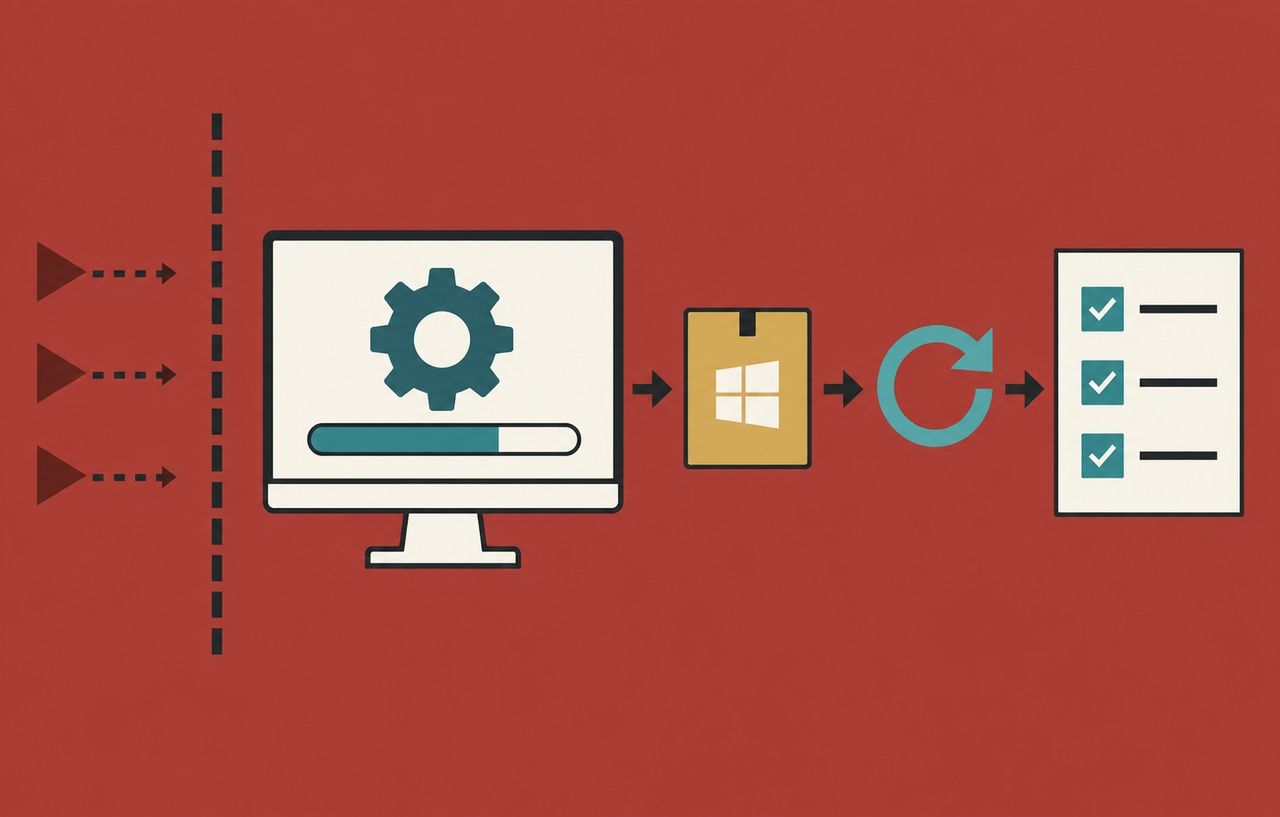
実施順序としては、作業中のファイルを保存し、必要な復旧手段を確かめ、通常の更新経路で適用します。再起動を求められたら実施し、再ログイン後に更新状態と履歴を確認します。ここで紹介する操作はWindows 11の一般的な確認経路であり、サーバー製品や組織の配信基盤へ同じ画面操作をそのまま当てはめるものではありません。
管理システムを利用している組織では、配信の承認、端末への到達、インストール、必要な再起動の完了を区別して追跡する運用を提案します。配信対象に入っていても、長期休暇中のPCや電源が切れた予備機は確認が遅れます。未応答の端末を成功扱いにせず、次にネットワークへ戻る際の確認担当者を決めておきます。
少数確認から展開し例外には期限を設ける
業務影響を確認するための小規模な試行は必要ですが、悪用確認済みの問題で、理由のない長期保留を続けることは避けたいところです。代表的な構成の端末で更新後のログイン、開発ツール、必要な接続を試し、問題がなければ対象を広げる、という短い手順を本サイトは提案します。具体的な期限は組織のリスクと対象情報を踏まえて決めます。
更新できない端末がある場合は、その理由、暫定措置、担当者、次回確認日時を記録します。たとえば重要な管理作業を更新済みの別端末へ移すことは、業務を続けるための選択肢になります。ただし、これを今回のCVEを解消する公式な回避策と呼んではいけません。OS更新の代替ではなく、未更新端末に依存する時間を減らす運用上の措置です。
更新後に不具合が出た場合も、反射的に全端末から更新を削除しないことを提案します。影響する機能と構成を切り分け、公式の既知の問題や管理部門の方針を確認します。安全な代替端末や作業延期で対応できる範囲と、更新を戻さなければ業務が成立しない範囲を分け、判断の記録を残します。
サイト運用の動作確認と侵害確認を混同しない
更新後の確認は、PCが起動したかだけで終えず、日常の運用を小さく一巡させます。CMSの管理画面へのログイン、プレビュー、検証環境への接続、通常の認証フローなど、変更を伴わない確認から始めます。本番への公開や課金を伴う操作を、更新テストのためだけに実行する必要はありません。
また、更新を適用できたことと、過去に侵害されていないことは別の問いです。不審な実行、見覚えのない管理操作、端末保護製品の検知などがある場合、通常の更新チェックとは分けて調査します。その際は組織の手順に従って証跡を保全し、調査対象の認証情報やセッションの扱いを担当者と判断してください。
単に未更新だったという理由だけで、すべての管理者パスワードが盗まれたと断定することも適切ではありません。反対に、更新後の動作が正常だから問題はなかったと結論づけることもできません。更新完了の証跡と、疑わしい事象の有無を別々の記録にすることで、必要な調査範囲を説明しやすくなります。
今回の対応を完了とするための確認事項
- 自組織の対象製品を公式情報で照合し、対象外の場合もその根拠を残したか。
- 対象端末で更新の適用と必要な再起動を確認したか。
- サイト運営に必要な通常操作を確認し、問題を切り分けたか。
- 未対応端末には担当者と対応予定があり、成功扱いにしていないか。
- 不審な兆候がある場合は、更新作業と別に調査へ引き継いだか。
今回のニュースの要点は、OS更新を単なる月例作業として流さず、悪用確認済みの問題への対応として追跡することです。Webサイトの稼働状態に加え、管理する側の端末まで確認範囲を広げてください。本文の実施順序は運用の提案であり、公式な対象製品一覧や修正情報に代わるものではありません。
出典・一次情報
本記事は以下の公開情報をもとに作成しています。最新の状況は各リンク先で確認してください。