日本も参加したITG共同注意喚起。AIへの言及とWeb・メール防御の点検ポイント
※本ページのリンクにはプロモーションが含まれています。
こんにちは、Ryohei(@ityryohei)です!
2026年10月8日、米国・英国・日本などの機関が、Integrity Technology Group(ITG、永信至誠科技集団)と同社が支援するとするサイバー攻撃者について国際共同注意喚起を公表しました。日本の国家サイバー統括室と警察庁は、日本時間10月9日に共同署名への参加と資料の公表を発表しています。
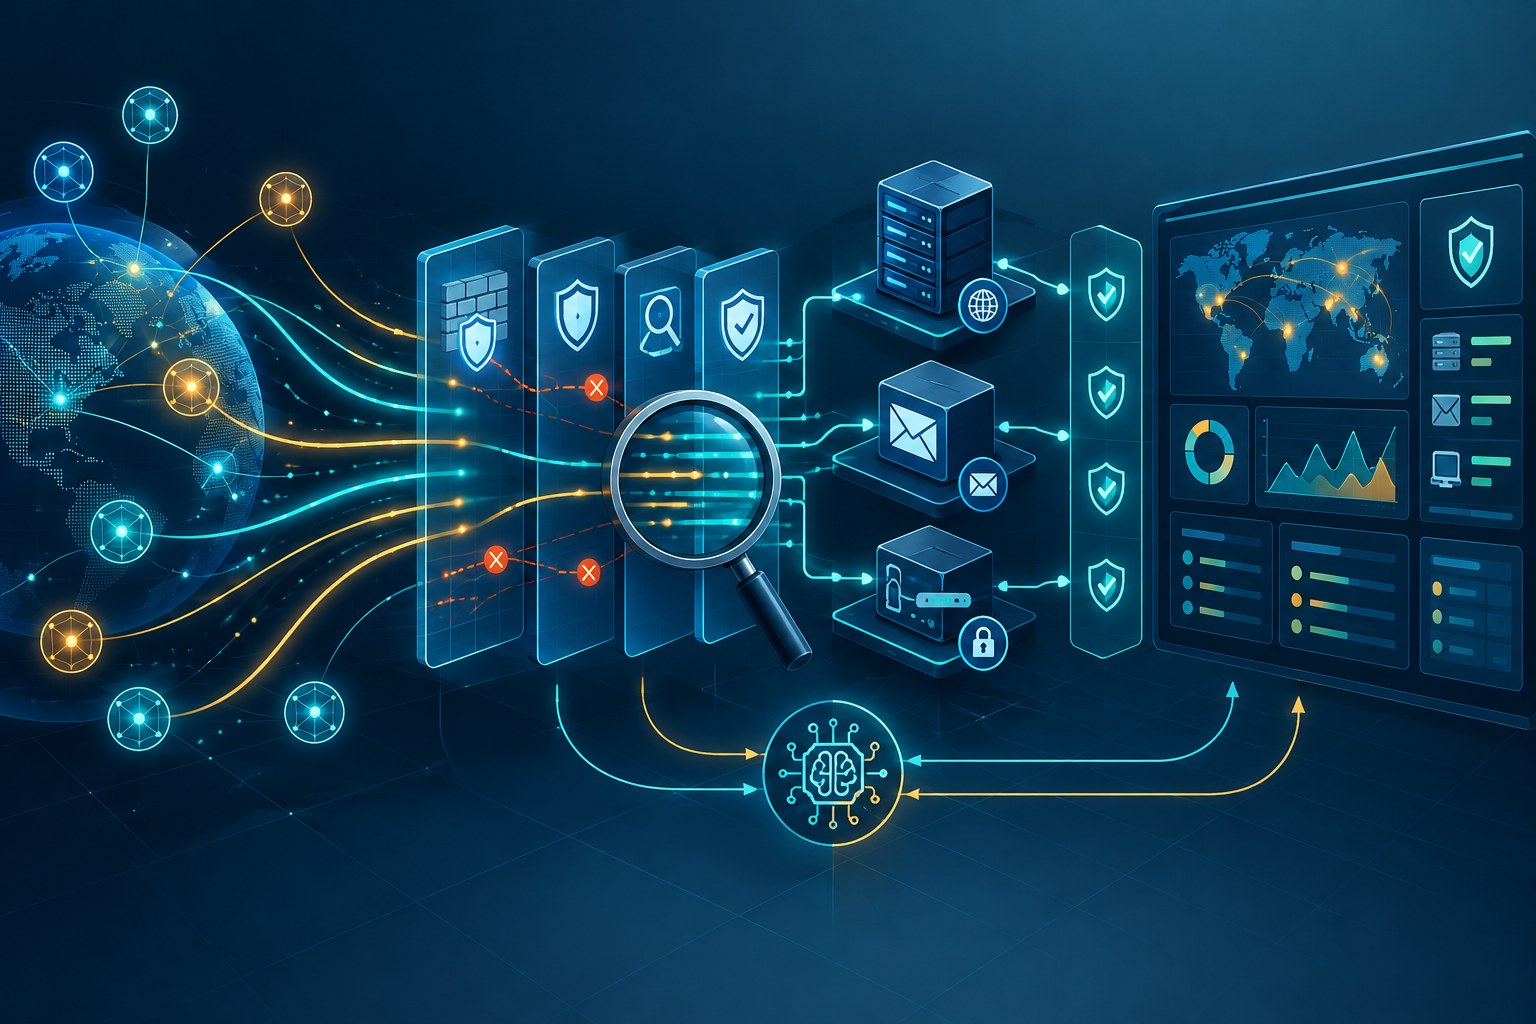
このニュースでWeb運営者が注目したいのは、攻撃者の名称だけではありません。公開サービスを探索し、既知の弱点や認証を狙い、侵入後に通信とデータ取得を継続するという一連の流れです。英国NCSCはAIツールへの言及もしていますが、「すべてをAIが自律実行した」と受け取る根拠は確認できません。
本稿は2026年10月14日に日本・英国の発表と共同資料を確認し、Web開発者・サイト運営者が自分の環境で取れる対策を整理したものです。発表内容と本稿の点検提案を区別し、特定のWordPressサイトが侵害されたとは断定しません。
公表日と攻撃の時期を混同しない
日本の警察庁の公表ページと国家サイバー統括室・警察庁の報道資料は、ITGと同社のツールを利用する攻撃者について、FBIの複数の捜査で収集・観測した技術的証拠に基づく分析だと説明しています。資料には、ボットネット、VPN、既存の正規機能を使うLOTL、各種ツールを組み合わせた活動がまとめられています。
10月8日・9日は資料の公表日です。単一の侵害事件がその日に発生したと読むべきではありません。共同資料は過去から観測された活動を含み、個々の被害の発生日・影響範囲は公表日だけでは分かりません。自社への影響を調べる際も、発表日以降のログだけを見るのではなく、資料の対象期間と自社の保存期間を照らして調査範囲を決めます。
AIへの言及は、発表元と根拠を分けて読む
英国NCSCの10月8日のニュース発表は、AI対応ツール、大規模ボットネット、人による侵入操作の併用を説明しています。一方、共同アドバイザリーAA26-281Aで確認できる技術説明の中心は、自動スキャン、既存ツール、手動の侵入操作などです。モデル名、AIが下した判断、各工程の自律性を細かく示す説明は確認できませんでした。
自動化と生成AIは同じ意味ではありません。昔からあるスキャナーや定型スクリプトも、多数の対象へ自動で処理します。そのため本稿では、「NCSCがAIへの言及をしている」という事実を発表元付きで扱い、具体的な対策は共同資料で確認できる挙動に基づいて考えます。AIの関与範囲が不明でも、公開サービスの弱点や盗まれた認証情報への対策を遅らせる理由にはなりません。
Web運営への接点は、探索・改ざん・メール窃取
共同資料の技術説明には、公開サービスを探すスキャン、Webページの内容を変えるXSS、メールアカウントへのパスワードスプレー、VPNを使った持続的アクセス、メール取得の自動化が含まれます。またWebサービスを調べる対象としてWordPressなどへの言及があります。これは、全WordPressサイトや特定プラグインが一律に危険だと示すものではありません。
以下は日本のサイト運営への適用例です。レンタルサーバーに置いたWebサイトだけでなく、別契約のメール、制作会社の管理端末、クラウドの管理画面、VPN、古い検証環境も業務の一部として扱います。どれか一つが外から見えたまま放置されると、Webサイトの防御とは別の入口になり得ます。
また、情報窃取は画面上の停止や改ざんとして現れるとは限りません。サイトが正常に動いている間に、メールや連絡先、設定情報が取得される可能性を考慮します。「表示が戻った」「ウイルス検査で何も出なかった」という結果だけで、メール・アカウント・外向き通信まで確認できたことにはなりません。
優先1:外から見えるサービスを、契約先も含めて棚卸しする
まず、ドメイン・サブドメインと、その先で動くサービスを一覧にします。公開サイト、管理画面、メール、SSH、SFTP、VPN、API、ステージング、監視ツールを対象にし、責任者、提供元、更新方法、廃止条件を記録します。クラウド管理画面の一覧と、実際にインターネットから見える入口が一致するかも確認してください。
- 使い終わった検証用サブドメインやデモ環境が残っていないか
- 不要なリモートアクセス、ファイル共有、管理用ポートを公開していないか
- 公開が必要な管理機能を、接続元や認証で適切に制限できるか
- 保守契約の終了した機器・サービスが残っていないか
- Webサイト・メール・ネットワーク機器の更新責任が誰にあるか
レンタルサーバー利用者がOSやネットワーク機器を直接更新できるとは限りません。自分で管理するWordPress本体・テーマ・プラグインと、事業者側が管理する基盤を分け、提供元の告知と対応状況を確認します。危険を見つけても、契約外の機器へ試験アクセスするのではなく、自社が許可を持つ範囲で調査し、事業者へ照会します。
優先2:更新は、到達性と影響条件に沿って進める
「更新済み」という記録だけでなく、稼働中の製品名・バージョン・設定を確認します。複数台のサーバーや古いバックアップ環境、別の公開先に同じ脆弱な構成が残っていないかも調べます。更新後は対象機能が動くことに加え、不要な入口が閉じていることを確かめます。
本稿の運用提案は、外部から到達可能で、悪用情報や該当条件があるものを優先する方法です。すぐ修正できない場合は、提供元が案内する回避策、アクセス制限、対象機能の停止を検討します。恒久対応の担当者と期限を決め、回避策が入ったことを理由に更新作業を忘れないようにします。
バックアップや復旧用コピーも確認対象です。侵害された状態を含むコピーへ戻したり、古い脆弱な版を再公開したりすれば、再侵入の条件が残ります。復旧先のバージョンと認証情報、公開設定まで確認できる計画を用意してください。
優先3:XSSは入力検査だけで済ませない
共同資料はXSSへの対処を挙げています。具体的な実装では、OWASPのXSS防止資料が説明するように、HTML・属性・URL・JavaScriptなど、出力先の文脈に合った処理が必要です。単純な入力禁止リストや、一種類のエスケープをすべての場所に使う方式では十分とは限りません。
WordPressの独自テーマ・プラグインでは、検索語、問い合わせ内容、プロフィール、API応答をどこへ出力するか追跡します。通常の文章として表示するのか、HTMLを許可するのかを機能ごとに決め、使用するフレームワークの保護を適切に利用します。通常のDOM要素へ文章を出すだけなら、HTMLとして解釈させない方法を選びます。
HTMLを許可する機能では、保守されたサニタイズ処理を使い、その後の文字列加工やライブラリが安全性を崩さないかも確認します。WAFやCSPは追加の層として役立つ場合がありますが、アプリ内の出力処理を直したことにはなりません。実際のフォーム、管理画面、プレビュー、保存済みデータの表示までテスト範囲へ含めます。
優先4:メールの入口と、認証後のアクセスを監視する
パスワードスプレーは、多くのアカウントへ少数の候補を試す考え方です。一つの利用者だけを見ていると、組織全体で広がる試行を見落とす可能性があります。メールと管理サービスの失敗ログを、時間帯・対象アカウント・接続元・利用した認証経路でまとめて確認します。
サービス提供元の資料に沿ってMFAを導入し、利用者と管理者、連携アプリの権限を点検します。正常なログイン後も、知らない転送設定、不要なアプリ連携、大量のメール取得、見覚えのない端末・セッションを確認します。本稿では特定のMicrosoft設定を一律に変更することは勧めません。利用する製品・契約・業務への影響を確認して設定を選びます。
怪しい活動が見つかったときは、パスワード変更だけで対応が完結したと考えず、提供元の手順に従って既存アクセスの失効やアプリ側の対応を確認します。サイト、メール、DNS、ホスティングの管理者を関連付けておくと、別サービスからの再侵入や不正な設定変更を追いやすくなります。
優先5:正規ツールの使用も、目的と通信先で評価する
VPNや管理用コマンドには、正当な業務用途があります。したがってソフトウェア名だけで侵害を判断しないようにします。誰が、いつ、どの端末へ導入し、どこへ接続し、起動時に何が動くかを通常の状態と比較します。承認されていない常駐接続や、不自然な外向き通信を調べる観点です。
調査時は端末・サーバー・メール・クラウドのログを時刻で関連付けます。単一のIOC一致やIPの国判定だけでは、攻撃者の帰属や侵害を確定できません。逆に、公開IOCへ一致しないことも安全の証明ではありません。新しい接続先や正規サービスの悪用を含め、アカウントと処理の挙動を確認します。
初動で残す情報と、対策の限界
不審な変更を見つけたら、発見日時、対象のホスト・アカウント、操作履歴、接続先、関係するファイルや設定を保全します。必要に応じて隔離と調査を進め、保守担当・ホスティング事業者・メール提供元へ情報を渡せる形にします。すべてを削除してから調べると、侵入経路や影響範囲を判断する材料が失われます。
小規模組織では、すべてのログを自社で収集できるとは限りません。契約先が保持するログの種類と期間、問い合わせ窓口、緊急停止手順を事前に確認します。調査に必要なデータを取れない箇所は、監視できていると装わず、補完手段と責任分担を明確にします。
今回の共同注意喚起は、複数の手法を組み合わせた活動を伝えています。一つの機能や製品だけで全経路を塞ぐことはできません。公開サービス、Webアプリ、メール、端末、外向き通信をつなげて確認することが重要です。AIの関与を推測で膨らませるより、一次資料で示された入口と継続アクセスの条件を、自社の資産へ当てはめて点検しましょう。
参考資料・確認日
- 警察庁:国際アドバイザリーへの共同署名について(日本での公表:2026年10月9日)
- 国家サイバー統括室・警察庁:報道資料[PDF](2026年10月9日)
- 国際共同アドバイザリー AA26-281A[PDF](公表:2026年10月8日)
- 英国NCSC:Integrity Technology Group関連のニュース発表(2026年10月8日)
- OWASP:Cross Site Scripting Prevention Cheat Sheet
情報確認日:2026年10月14日。発表元の評価と本稿の運用提案を区別しています。記事・概念イラストの作成に生成AIを使用し、本文と出典を照合して見直しています。