IT用語
攻撃や侵入の痕跡を示す情報。不正な通信先のIPアドレスやドメイン、マルウェアのファイルのハッシュ値など。
- 別名・略称
- 侵害指標
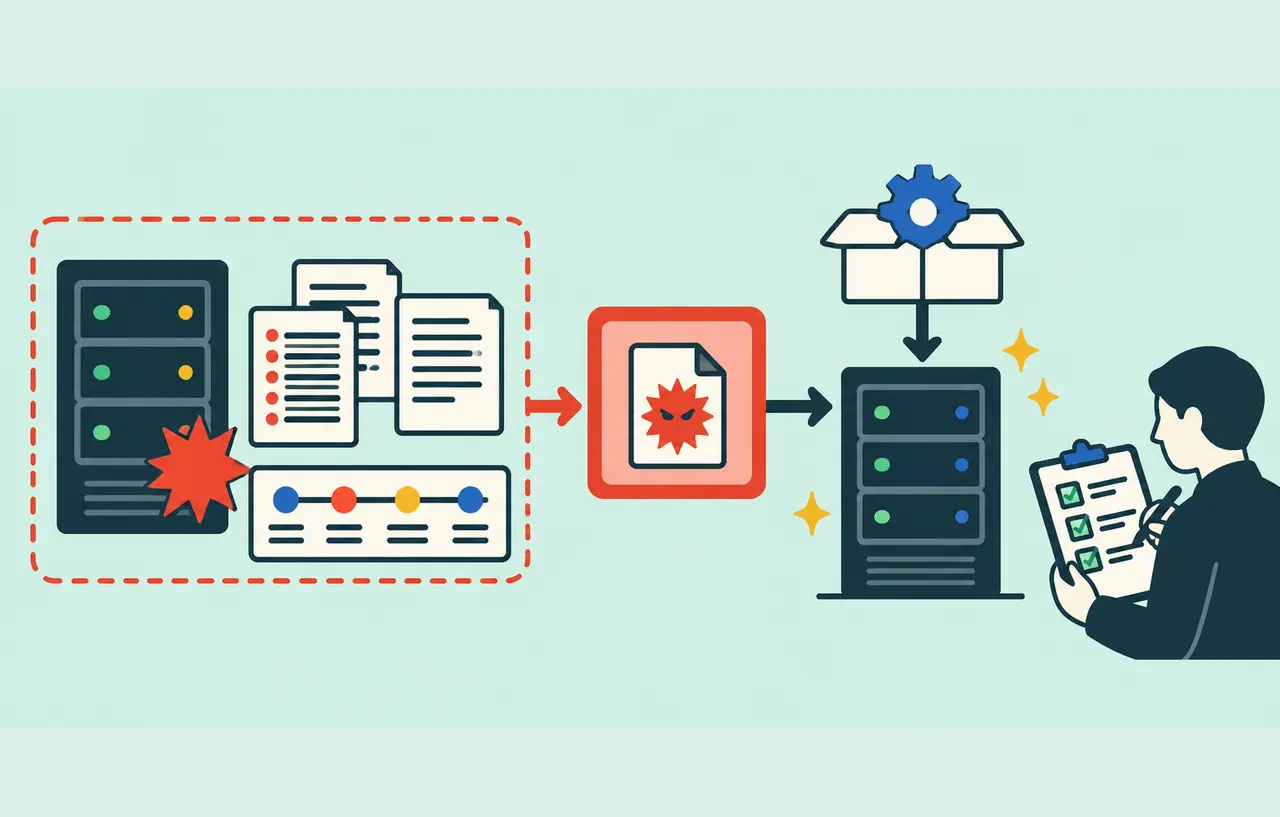
IOC(Indicator of Compromise:侵害指標)は、システムが攻撃を受けた、あるいは侵入されたことを示す痕跡の情報です。セキュリティ機関や開発元が、攻撃の分析結果とともに公開することがあります。
主な例
- 攻撃に使われた IPアドレスやドメイン、URL
- マルウェア や Webシェル のファイル名、ハッシュ値
- 不審なファイルの置き場所や、作成されたアカウント名
- ログに残る特徴的なリクエストやユーザーエージェント
使い方
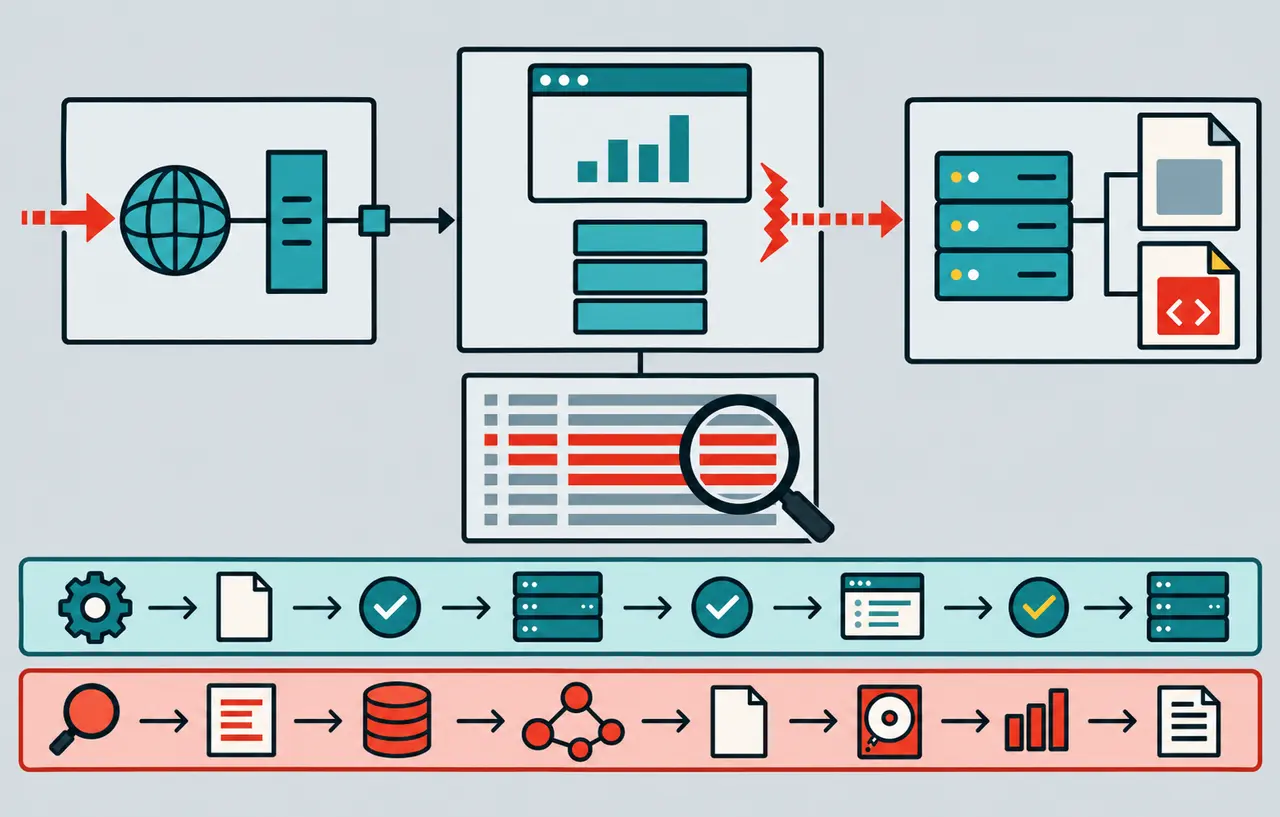
公開された IOC を、自分のサーバーのアクセスログやファイル、通信の記録と照らし合わせることで、同じ攻撃を受けていないかを確認できます。EDR やセキュリティ製品に登録して、自動で検知することもあります。
注意点
- IP アドレスやドメインは攻撃者がすぐに変えるため、IOC に一致しなくても安全とは限らない
- 正規のサービスと同じ IPアドレスが含まれることもあり、一致しただけで侵害とは断定できない
- 侵入の痕跡が見つかったら、インシデント として調査と対応を行う