IT用語
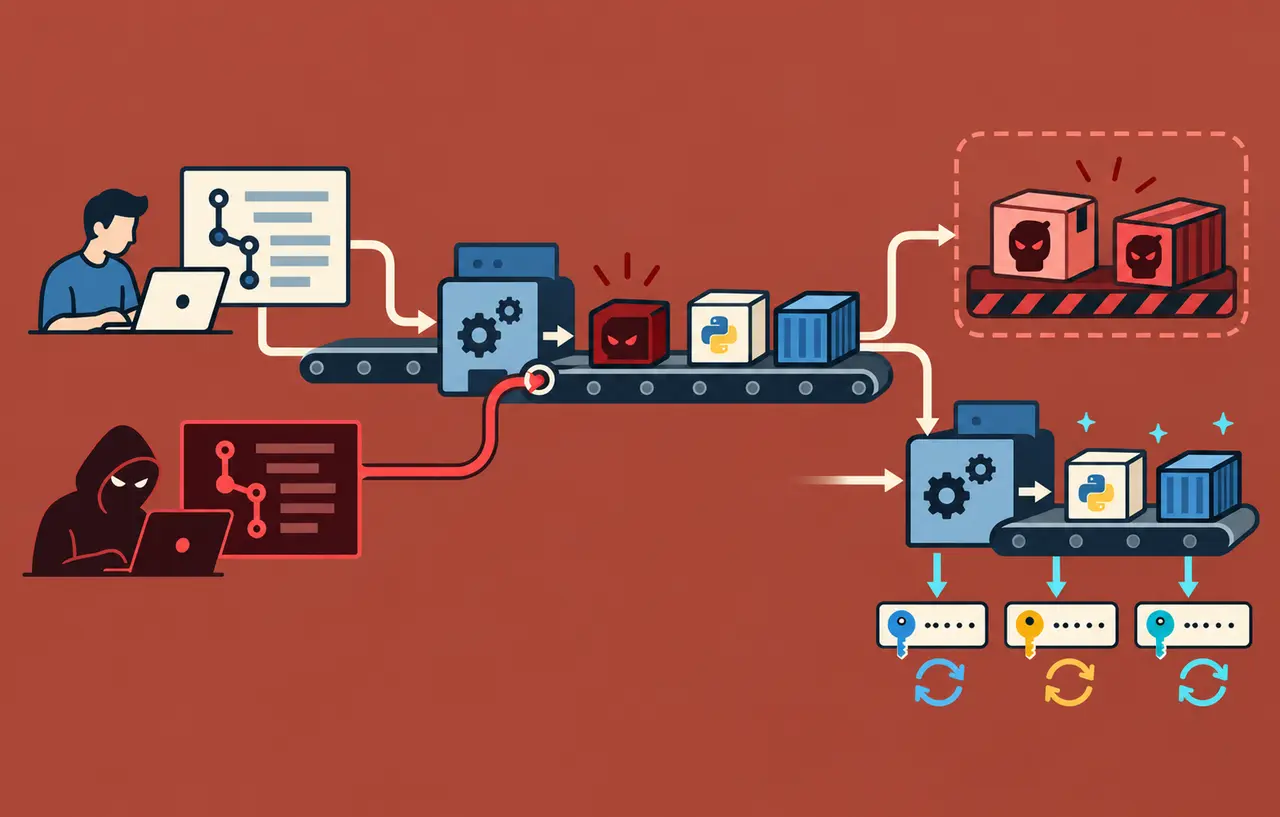
不正アクセスや情報漏えい、マルウェア感染など、セキュリティを脅かす事件・事故。発生したら検知・封じ込め・復旧の対応を行う。
- 別名・略称
- セキュリティインシデント
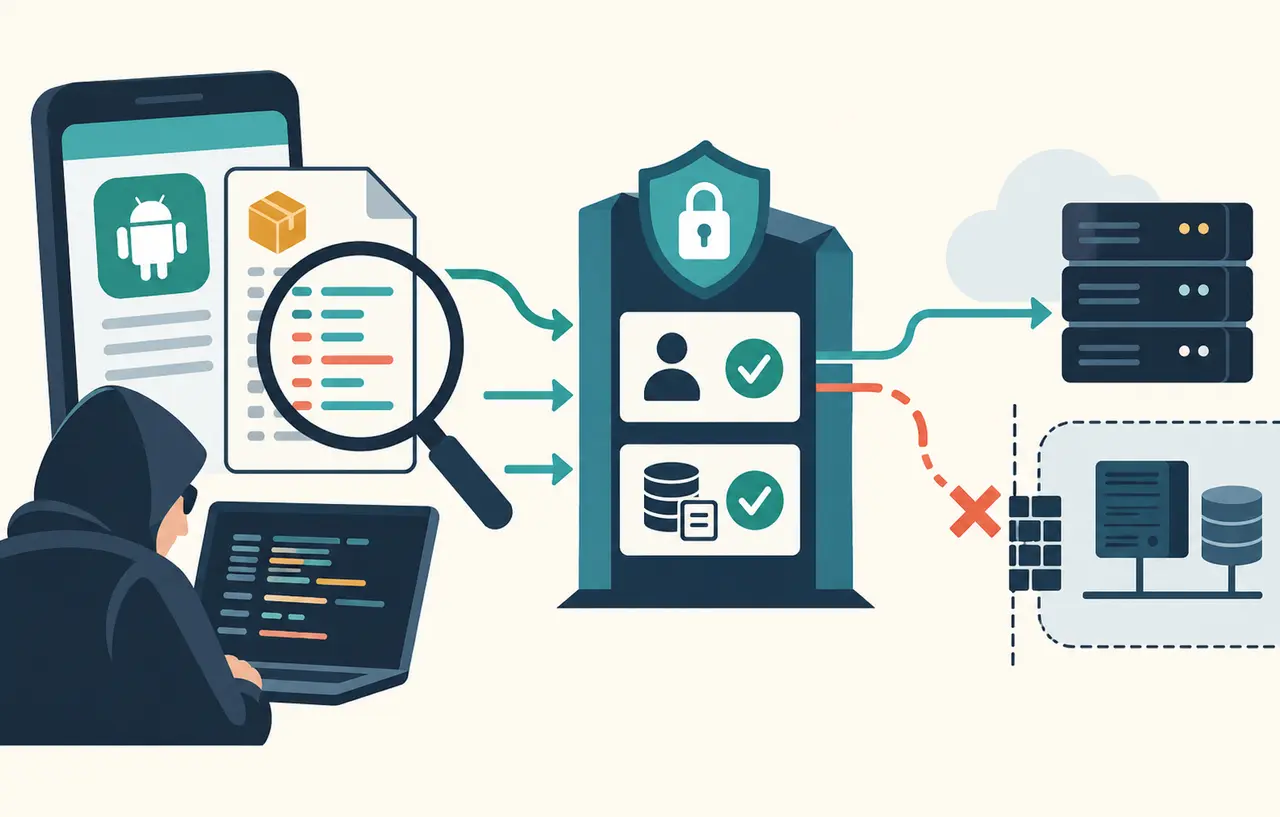
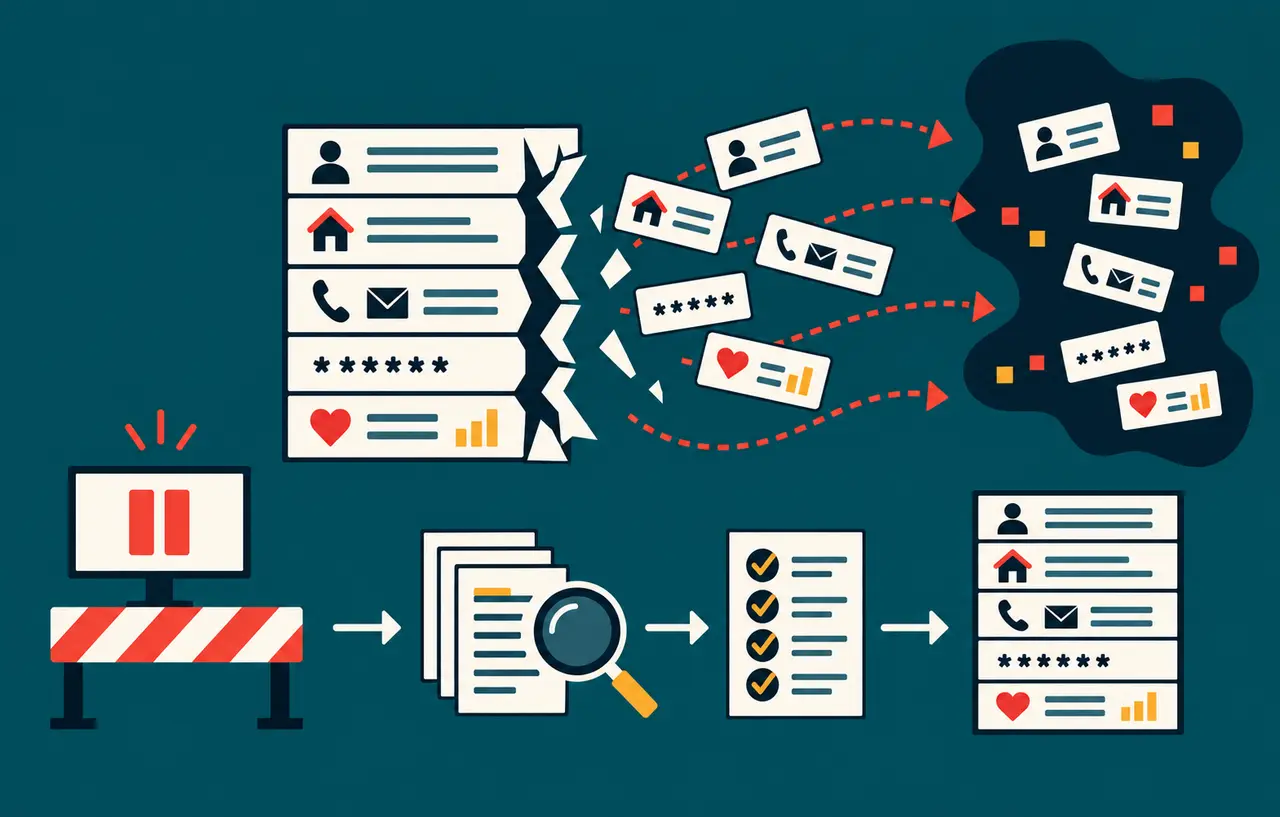
インシデント(セキュリティインシデント)は、不正アクセス、情報漏えい、マルウェア 感染、サイトの改ざん、サービスの停止など、情報セキュリティを脅かす事件・事故のことです。実際に被害が出たものだけでなく、その疑いがある事象も含めて扱うのが一般的です。
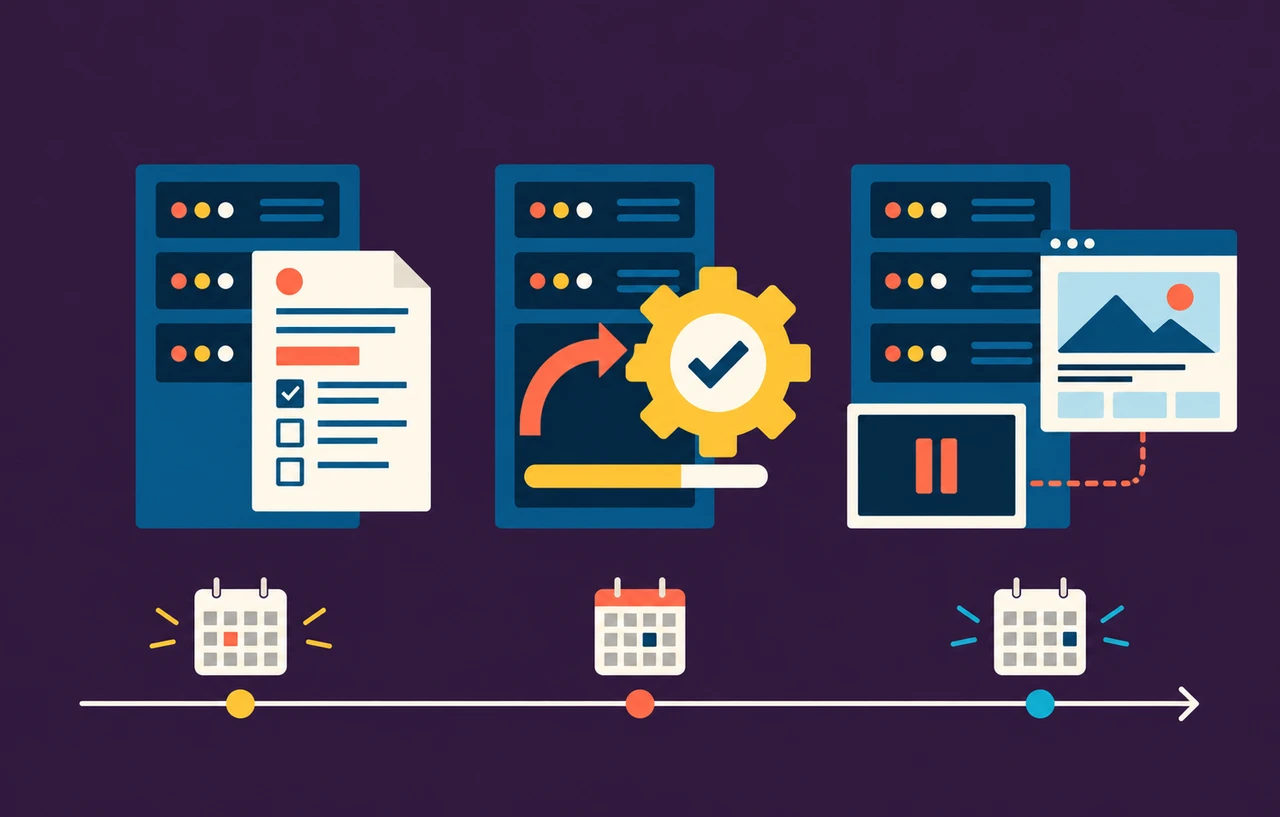
対応の流れ
- 検知:監視やログ、利用者からの連絡で異常に気付く
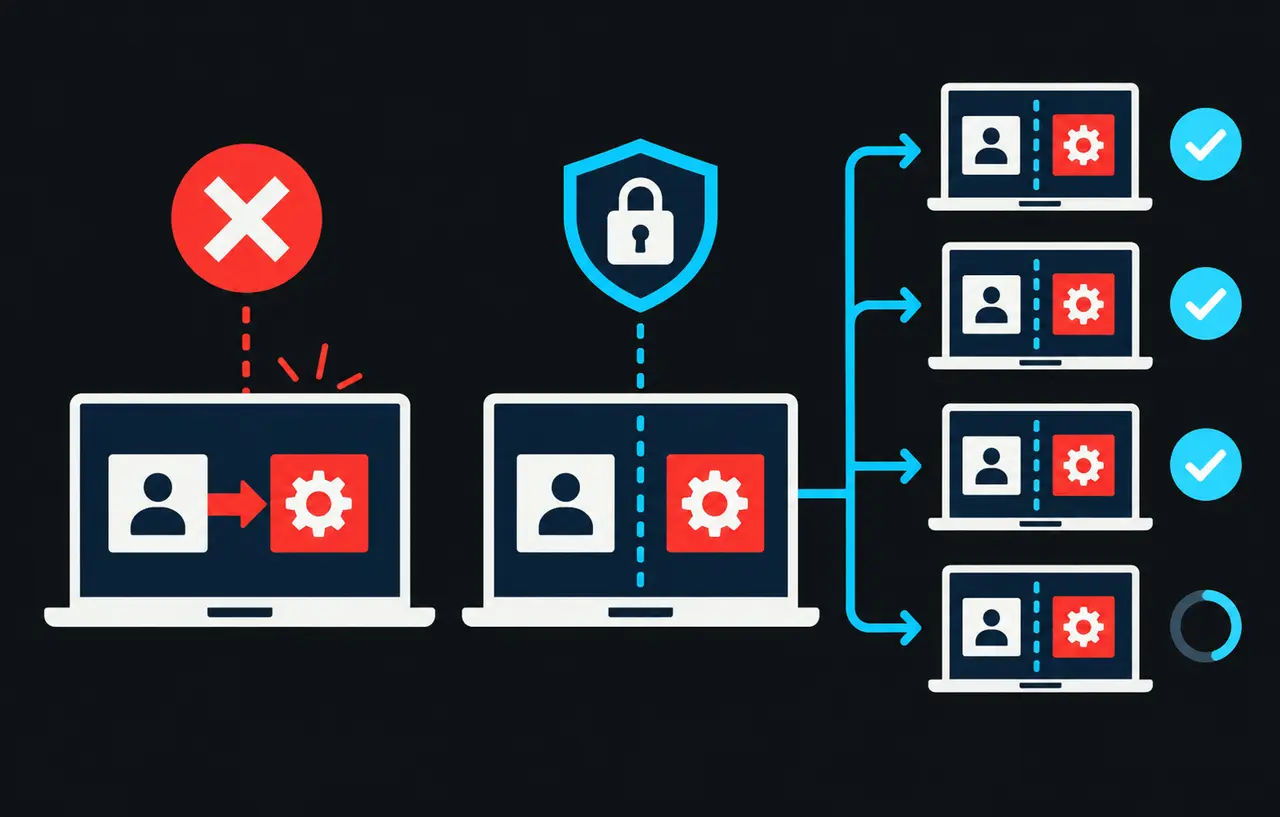
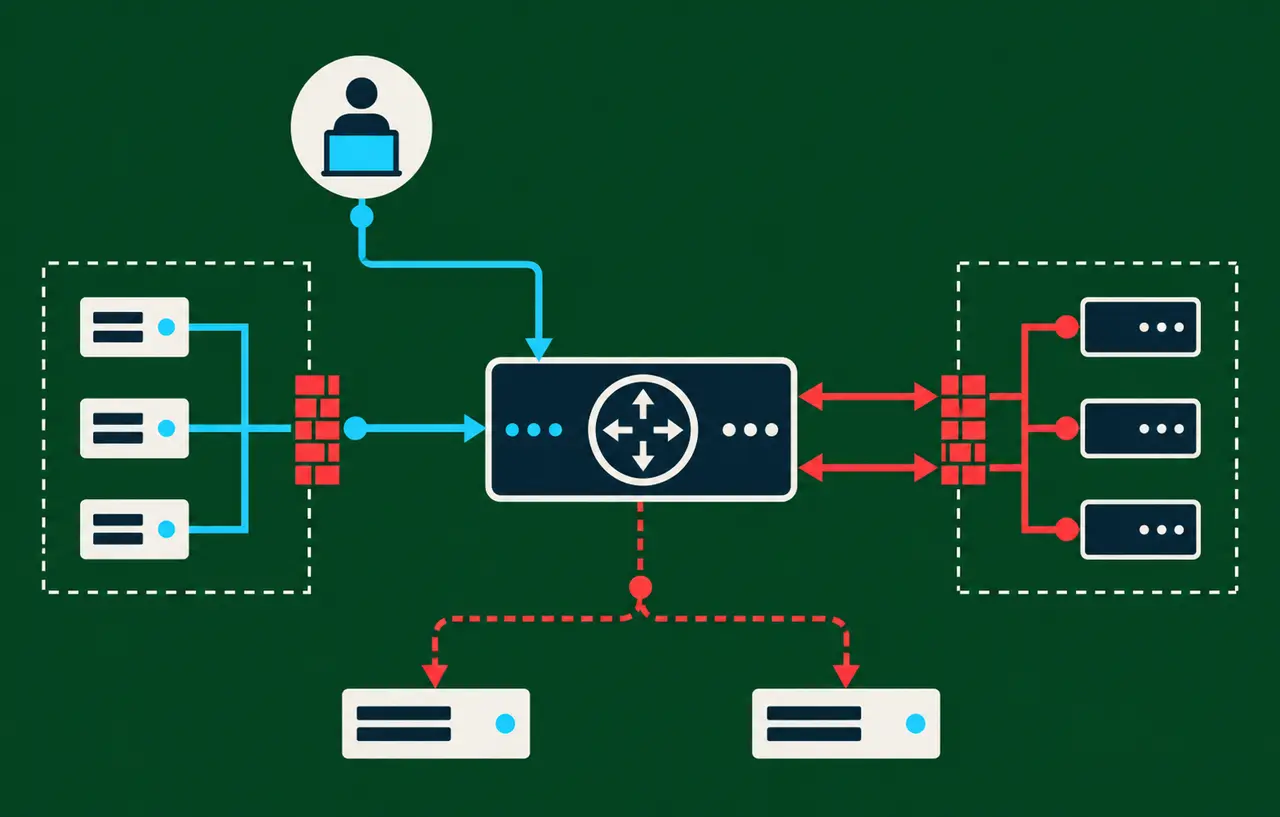
- 初動・封じ込め:影響が広がらないよう、該当のアカウントやサーバーを止める・切り離す
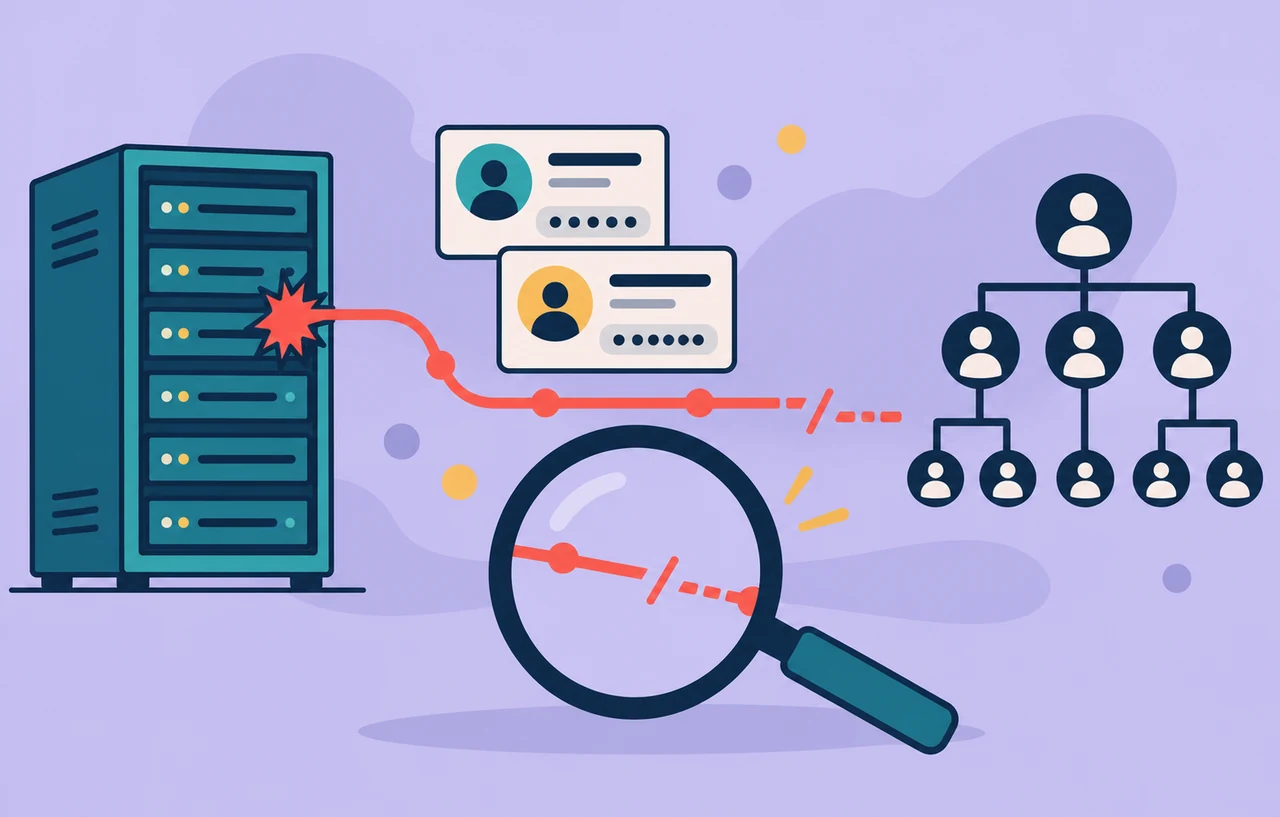
- 調査:原因、侵入経路、影響範囲を確認する(IOC などの手がかりを使う)
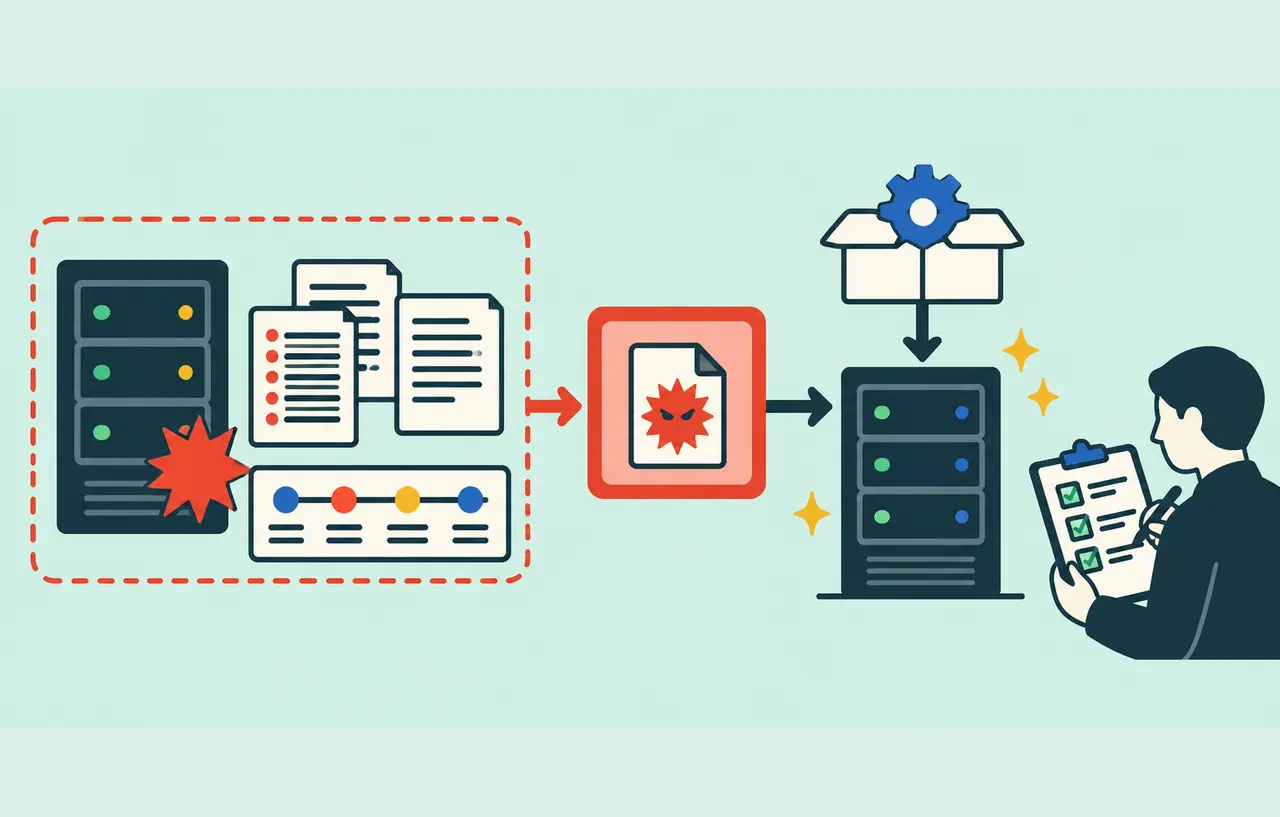
- 復旧:脆弱性 を修正し、バックアップ から戻すなどしてサービスを再開する
- 報告・再発防止:関係者や必要に応じて公的機関へ報告し、対策を見直す
日頃の備え
- 連絡先や判断の手順を決めておく(インシデント対応の手順書)
- ログを残し、一定期間保管する
- バックアップを取り、復元できることを確かめておく
- JPCERT/CC などの窓口を把握しておく