この記事のポイント
- 対象
- ふるさとチョイス
- 影響
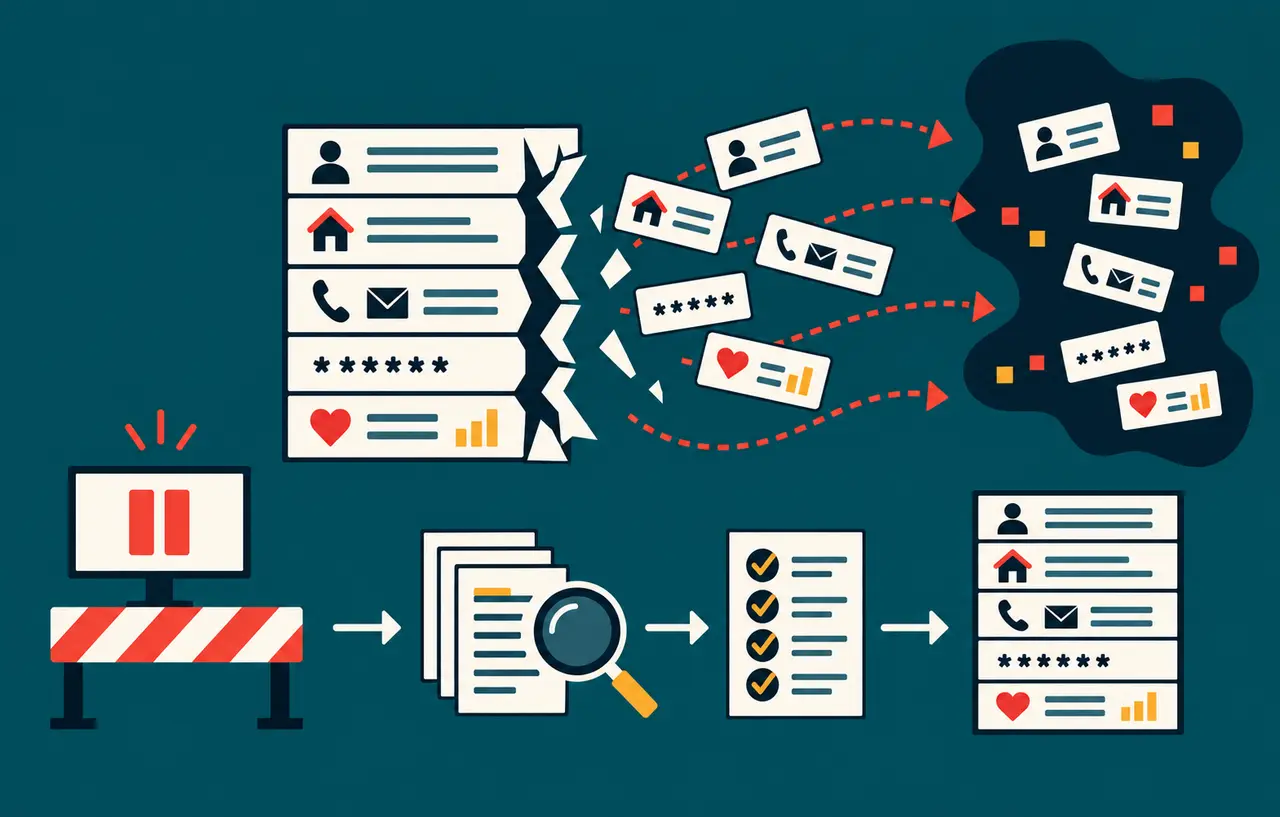
- 会員情報4,454,097件の外部流出が確認された。確認済み項目は氏名、メールアドレス、住所、電話番号、ハッシュ化されたパスワード、寄附控除試算額。件数と項目は調査により変動する可能性がある。
- 推奨対応
- 同じメールアドレスとパスワードの組み合わせを他サービスで使用している場合は変更し、不審なメール、SMS、電話、郵便物に注意する。運営者は証拠保全、侵入経路と影響範囲の調査、資格情報の更新、監視強化を行い、安全性を確認してから再開する。
- 公表日
目次
ふるさと納税総合サイト「ふるさとチョイス」で第三者による不正アクセスが発生し、会員の個人情報445万4,097件が外部へ流出したことを、運営会社のトラストバンクが2026年10月20日に公表しました。氏名や住所だけでなく、ハッシュ化されたパスワードと寄附控除試算額も確認済みの流出項目に含まれます。
同社は10月19日15時50分に関連サービスを停止し、外部専門家と事実関係や影響範囲を調査しています。原因、侵入経路、対象期間、ハッシュ方式、流出件数の最終値、サービス再開時期はいずれも公表時点では確定していません。本記事では、公式発表で確認できる事実と、利用者・Webサービス運営者が取るべき対応を分けて整理します。
スポンサーリンク
公表された経緯
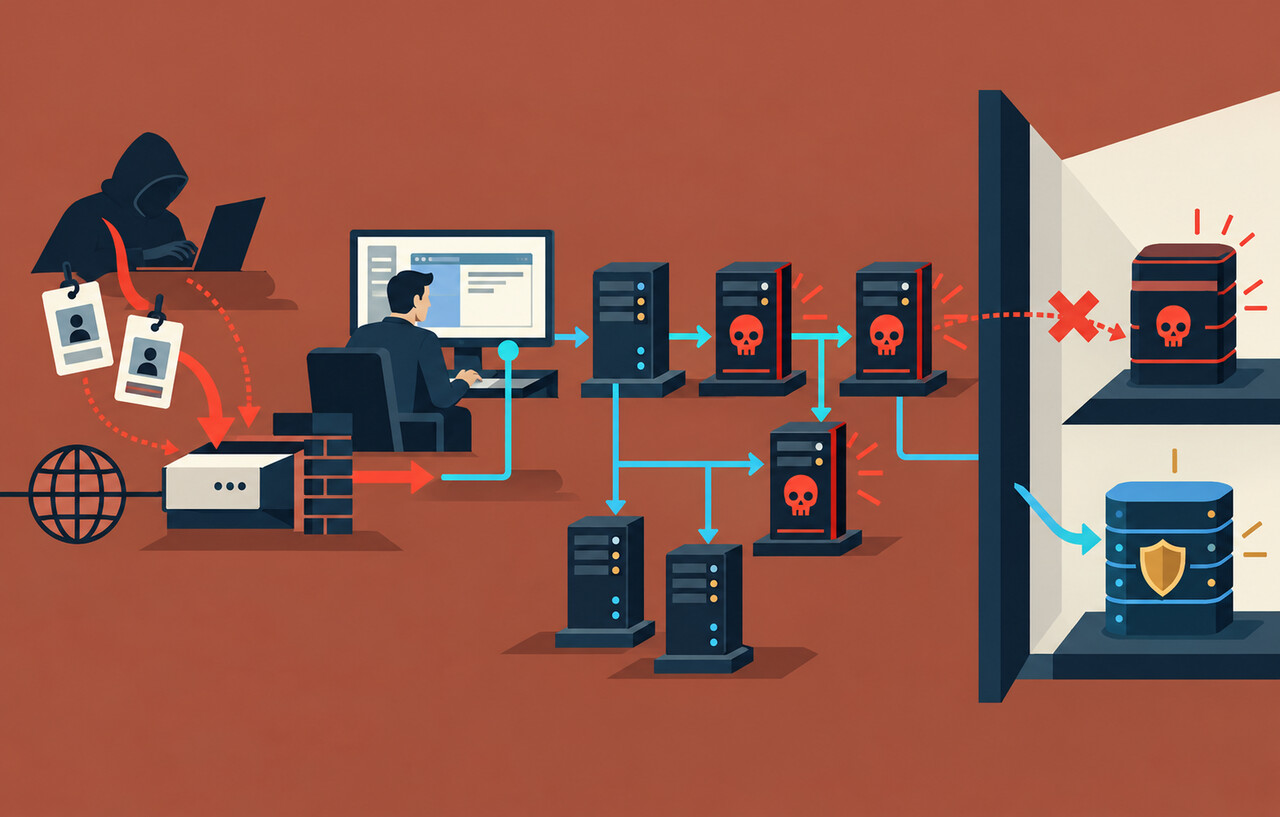
トラストバンクの発表によると、2026年10月19日に通常と異なるアクセス傾向を把握して確認した結果、10月17日に不正アクセスがあったことと、会員の個人情報が外部へ流出したことが判明しました。被害拡大防止と安全確保を優先し、10月19日15時50分に「ふるさとチョイス」関連サービスを停止しています。
10月20日には個人情報保護委員会への報告を完了し、10月21日に所轄警察署へ被害申告を行う予定だとしています。ここで注意したいのは、10月21日の被害申告は公式発表時点の予定であり、本記事の確認時点で実施済みとする追加発表は確認できていないことです。
確認済みの流出情報
- 氏名
- メールアドレス
- 住所
- 電話番号
- ハッシュ化されたパスワード
- 寄附控除試算額
件数と項目は、10月20日時点で確認できている範囲です。同社は今後の調査で変動する可能性を明記しています。公式発表の確認済み項目にクレジットカード情報は記載されていませんが、影響範囲が調査中である以上、記載のない項目を一律に「流出していない」と推測することも避けるべきです。確定情報は今後の更新で確認する必要があります。
スポンサーリンク
ハッシュ化パスワードを平文と同じに扱わない
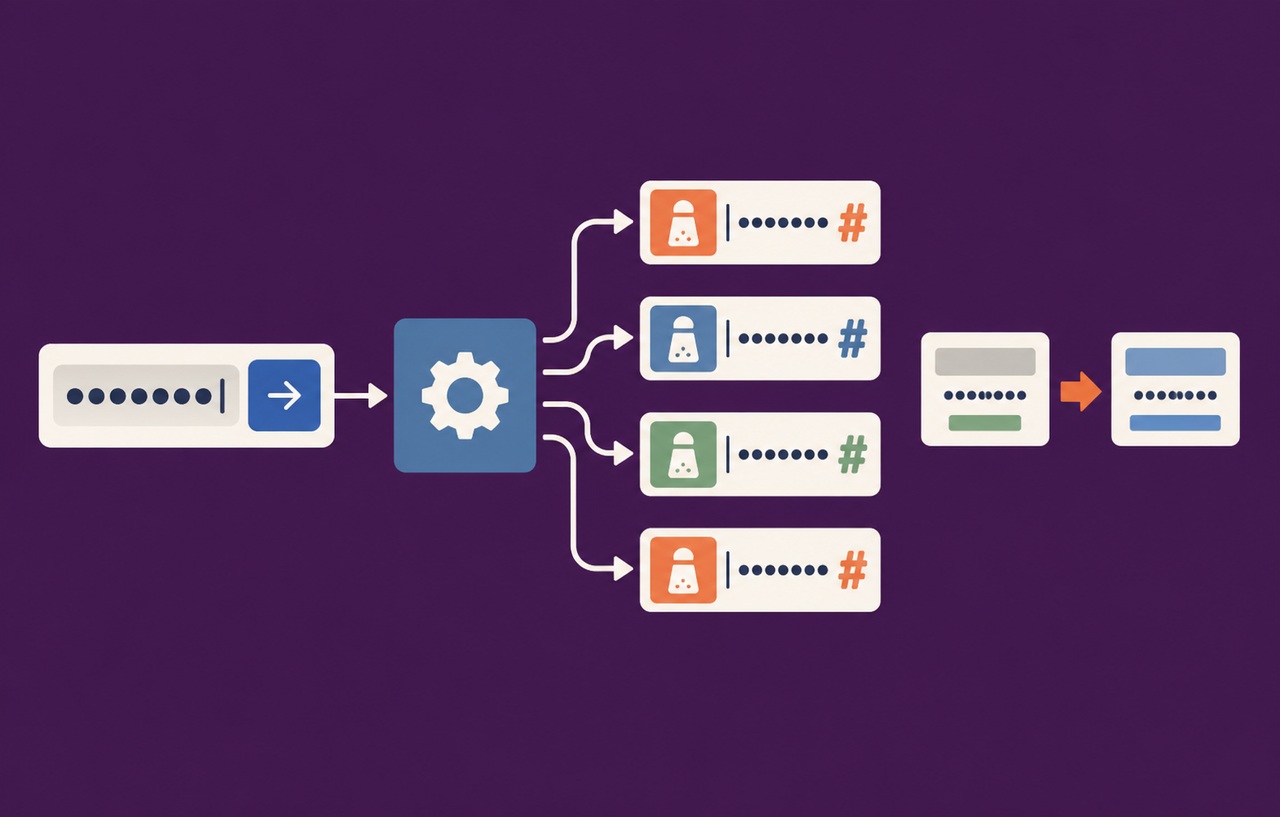
パスワードは「ハッシュ化された値」として公表されています。ハッシュは通常、入力したパスワードから一方向に計算する値であり、平文のパスワードそのものではありません。一方で、ハッシュ方式、ソルト、計算コスト、パスワードの長さや使い回し状況によっては、攻撃者が候補を大量に照合して元のパスワードを推測するオフライン攻撃が可能になります。
今回の発表ではハッシュ方式や強度が示されていないため、「すぐ復元できる」「安全なので対応不要」のどちらも断定できません。利用者側では、同じメールアドレスとパスワードの組み合わせを使っている他サービスを先に洗い出し、各サービスで異なる強いパスワードへ変更するのが実務的です。パスワード管理ツールを利用し、利用可能なサービスでは多要素認証も有効にします。
寄附控除試算額が加わる二次被害
今回の情報は連絡先だけでなく、寄附控除試算額を含みます。この値から収入や資産を直接確定することはできませんが、氏名、住所、電話番号、メールアドレスと組み合わされることで、本人に合わせた説得力の高い詐欺へ利用されるおそれがあります。
たとえば「控除額の再計算」「寄附手続きのやり直し」「返礼品の配送先確認」「サービス再開に伴う本人確認」など、今回の事案と関係があるように見せたメール、SMS、電話、郵便物が考えられます。これは説明用の仮想例であり、同社が実際の二次被害を公表したものではありません。公式発表も、不審なURLや添付ファイルを開かず、個人情報やパスワードを入力しないよう注意を呼びかけています。
スポンサーリンク
利用者が優先する対応
1 使い回したパスワードを他サービスで変更する
ふるさとチョイスと同じ認証情報を利用しているメール、通販、決済、行政関連サービスがあれば、各サービスの公式サイトや公式アプリを自分で開いて変更します。届いたメールのリンクからログインしないことが重要です。メールアカウントを奪われると、他サービスのパスワード再設定にも悪用されるため、メールの保護を優先します。
2 連絡の真正性を別経路で確認する
サービス停止や調査を口実に、急いで本人確認や支払いを求める連絡には応じません。送信元表示だけで本物と判断せず、トラストバンクのニュースルームや、ブックマークした公式ページから最新情報を確認します。電話の場合も、相手が示した番号ではなく公式発表の窓口を調べ直します。
3 アカウントと決済の記録を継続確認する
メールの不審なログイン通知、他サービスのパスワード再設定、身に覚えのない配送確認や寄附に関する連絡を確認します。公表された項目だけで決済被害が発生したとは断定できませんが、個人情報を材料に別の認証情報を聞き出す攻撃には警戒が必要です。異常を見つけた場合は日時、送信元、内容を保存し、該当サービスの正規窓口へ連絡します。
Webサービス運営者が見直す停止中の作業
以下は本件の公式な復旧手順ではなく、公表内容を踏まえた本サイトの運用提案です。サービス停止は被害拡大を防ぐ重要な判断ですが、停止した事実だけでは安全性を証明できません。再開判断までに、侵入経路、攻撃者が触れたデータ、残存アクセス、再発防止策をそれぞれ確認する必要があります。
- 証拠保全:Web、API、認証、データベース、管理画面、クラウド監査のログとスナップショットを保存し、時刻の基準をそろえる
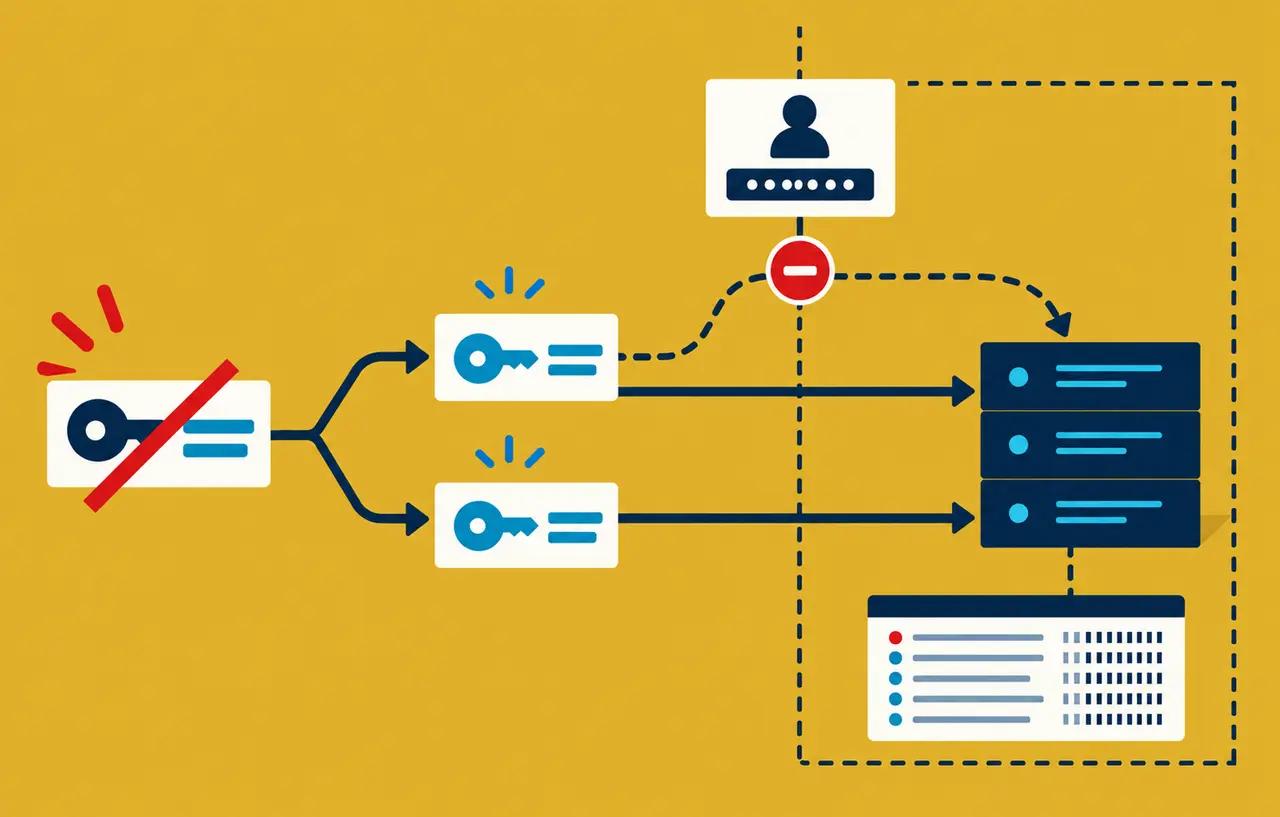
- 侵入経路の遮断:検知した脆弱性だけでなく、漏えいした可能性があるAPIキー、セッション、管理者資格情報、外部連携の秘密情報を点検する
- データアクセスの確定:通常の画面操作と大量取得を分け、直接クエリ、エクスポート、バックアップ取得、オブジェクトストレージへのアクセスを時系列で追う
- クリーンな復旧:侵害後の環境をそのまま再利用せず、信頼できる構成と秘密情報から再展開し、修正を隔離環境で検証する
- 再開基準の明文化:脆弱性修正、資格情報の更新、監視ルール、外部専門家の確認、利用者への案内を完了条件として記録する
異常なアクセス傾向をどう運用へつなげるか
同社は「通常と異なるアクセス傾向」を把握して調査へ移行しました。Webサービス側では、大量取得量だけでなく、同一アカウントからの検索範囲、ページング速度、APIの呼び出し順序、送信元の変化、深夜帯の管理操作、データエクスポート後の外向き通信など、複数の弱い兆候を関連付ける必要があります。
アラートを作るだけでは不十分です。誰が一次判定し、どの条件でトークンを停止し、どの範囲を隔離し、経営・法務・広報へ連絡するかを手順化します。誤検知を恐れて高い閾値だけに頼ると、長期間にわたる低速な取得を見逃します。通常時の利用パターンを記録し、季節変動やキャンペーンによる正当な増加と比較できる状態が必要です。
保有データを減らす設計も検証する
侵入防止策だけでなく、侵入されたときに持ち出される情報を減らす設計が必要です。会員登録時に取得した項目が現在の機能に本当に必要か、退会者や長期間利用のない会員の情報をいつ削除するか、寄附控除試算額をアカウントに保存し続ける必要があるかを、業務・法務・システムの担当者で見直します。保存目的がなくなった情報を残し続ければ、漏えい時の影響範囲だけが広がります。
本番データを分析や開発へ複製している場合は、元システムだけでなく複製先、検索インデックス、ログ、バックアップ、データウェアハウス、外部SaaSも台帳へ含めます。表示画面でマスキングしていても、APIやバッチ処理から完全な値を取得できれば保護にはなりません。目的別の権限、列単位のアクセス制御、ダウンロード件数の制限、承認付きエクスポートを組み合わせます。
スポンサーリンク
パスワード保管と再設定を点検する
サービス運営者は、パスワードを平文へ戻せない方式で保存していることに加え、現代的なパスワードハッシュ、利用者ごとのソルト、十分な計算コストを採用しているかを確認します。アルゴリズム名だけで安全と判断せず、現在の推奨値、処理能力、既存レコードの更新方法をレビューします。古いハッシュを残している場合は、次回ログイン時に安全な方式へ移行する仕組みや、強制再設定の判断基準を準備します。
インシデント対応で一斉に再設定メールを送ると、それを模倣したフィッシングも作られやすくなります。メール本文へログインリンクを置くか、公式サイトを直接開くよう案内するか、既存セッションをいつ失効するか、サポート窓口が本人確認に何を尋ねるかを事前に決めます。流出した可能性がある情報を本人確認の秘密として使えば、攻撃者も同じ質問へ答えられるため、確認方法の再設計が必要です。
再開前に実施する安全確認
- 侵入経路と影響範囲について、説明できる仮説と未解明点を分ける
- 修正後の攻撃経路を再現し、同じ操作が成立しないことを確認する
- 管理者、API、データベース、外部連携の資格情報を信頼できる環境で更新する
- 不審な永続化、追加アカウント、スケジュール処理、改変ファイルが残っていないか調べる
- 再開後の監視項目と即時停止の条件を決め、担当者が追跡できる状態にする
原因が完全に確定する前に段階的な再開が必要な場合は、機能、利用者、地域、トラフィックを絞り、監視しながら広げます。復旧速度だけを目標にせず、どのリスクを暫定対策で受容しているかを記録します。利用者への通知では、判明したこと、未確定のこと、利用者が行うこと、次回更新予定を分けると、誤解と問い合わせの集中を抑えられます。
スポンサーリンク
現時点で断定できないこと
公式発表は「今回の不正アクセスによって検知した脆弱性」への対応に触れていますが、脆弱性の種類、CVE、悪用された機能、攻撃者、攻撃手法は明らかにしていません。したがって、SQLインジェクションや認証回避など特定の原因を推測することはできません。また、445万4,097件は公表時点の確認値であり、最終確定値ではありません。
サービス再開時期も未定です。再開後は、公式発表、利用者への個別通知、パスワード再設定の範囲、調査で確定した対象期間と項目を改めて確認してください。本記事は2026年10月21日に一次資料を確認した内容であり、その後の更新を置き換えるものではありません。
出典・一次情報
本記事は以下の公開情報をもとに作成しています。最新の状況は各リンク先で確認してください。