目次
米国のCISAとFBIなど米英独の関係機関は2026年10月20日、SafePayランサムウェアに関する共同サイバーセキュリティ勧告AA26-293Aを公表しました。勧告によると、SafePayは2024年8月以降に北米、南米、欧州、オーストラリアの複数分野へ影響を与え、少なくとも600の被害組織が確認されています。
この数字は一度の攻撃による件数でも、日本国内の被害件数でもありません。また、600組織のすべてで同じ手口が確認されたという意味でもありません。本記事では、共同勧告で確認された侵入経路、侵入後の行動、復旧妨害を分け、Web開発者とサイト運営者が自社環境を点検する順序へ落とし込みます。情報確認日は2026年10月21日です。
スポンサーリンク
今回の勧告で重要な三つの事実
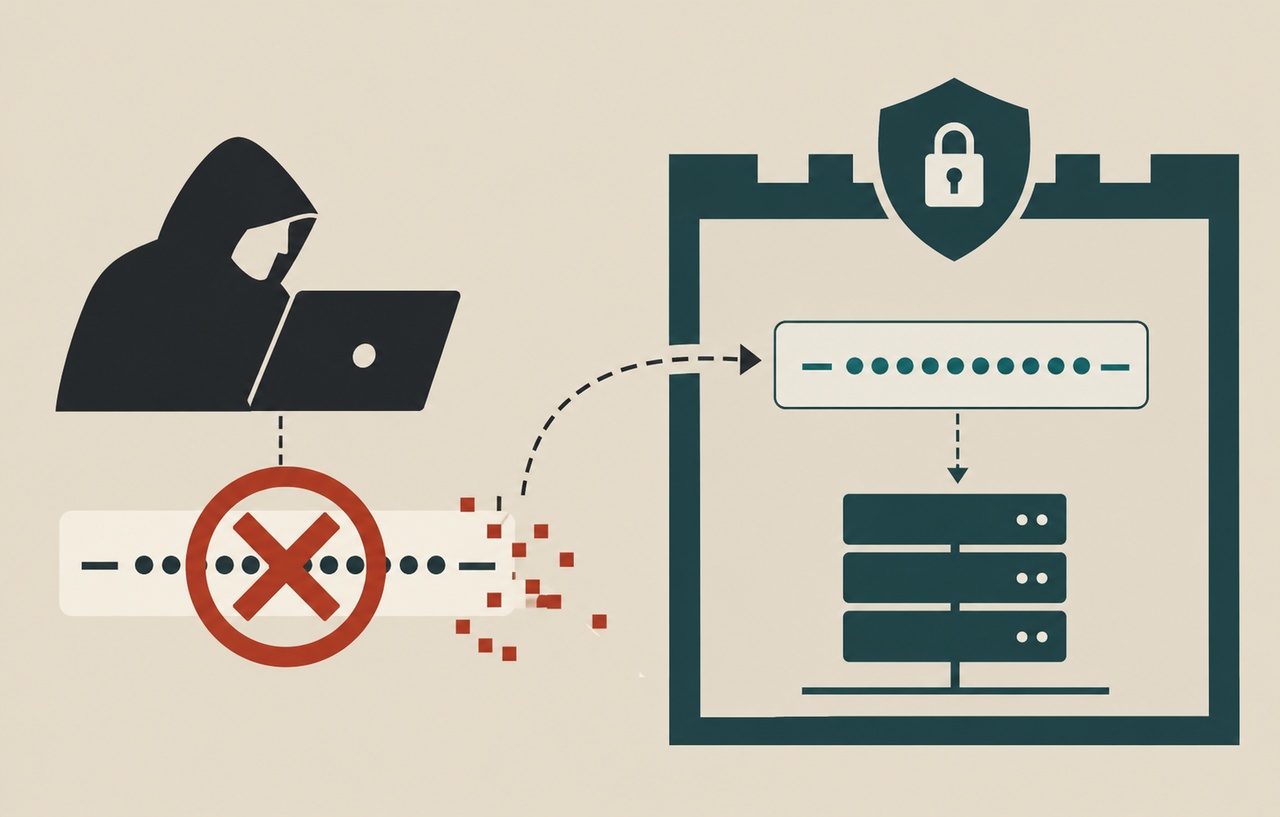
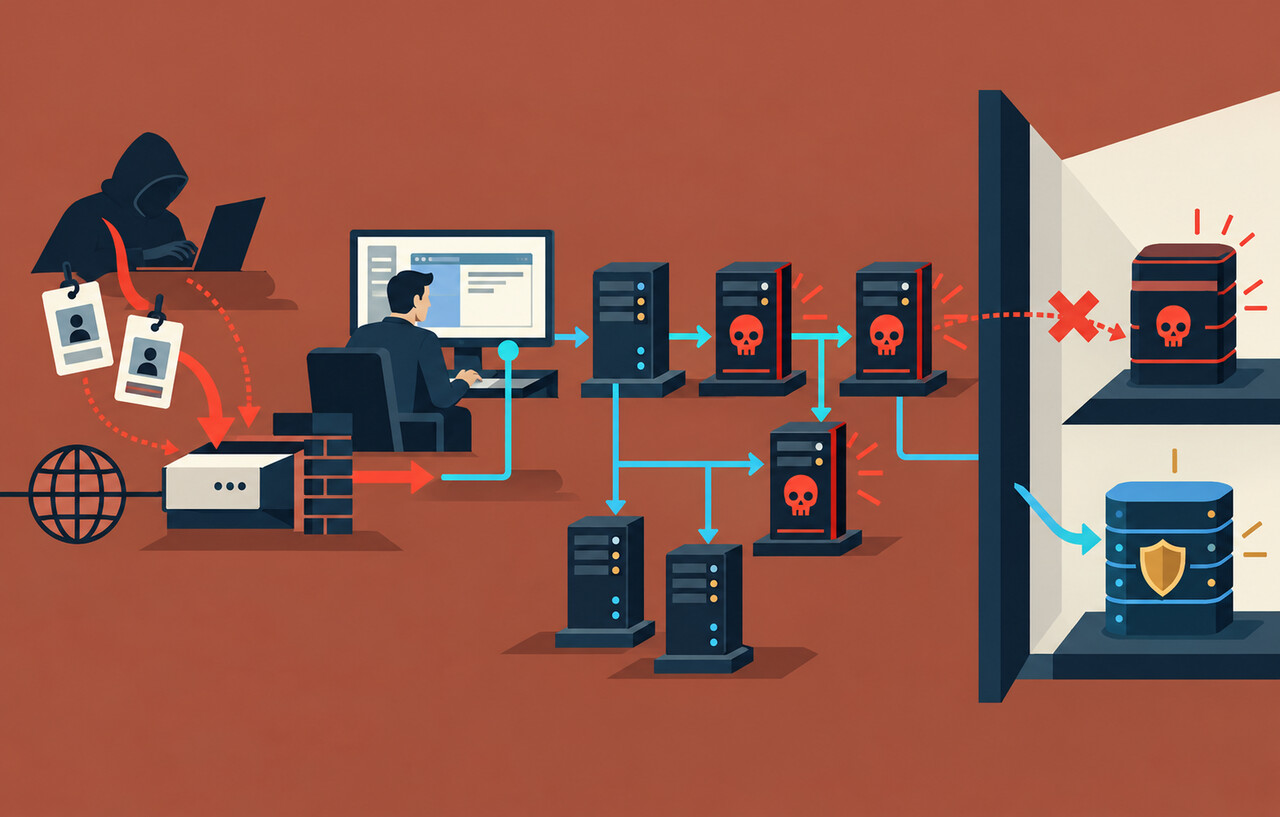
第一に、入口は特殊な未知の攻撃だけではありません。共同勧告は、侵害された認証情報、パスワードの総当たり、フィッシングで得たアカウントを使うVPN接続、インターネット公開システムの既知脆弱性の悪用を挙げています。つまり、外部公開の境界装置とID管理を別々に見るのではなく、一つの侵入面として点検する必要があります。
第二に、侵入後にはWindowsの管理機能、遠隔管理ソフト、ファイル圧縮・転送ツールなど、正規用途にも使われる仕組みが利用されます。ツール名だけで遮断すると業務へ影響しやすい一方、許可済みツールだから安全とも言えません。誰が、どの端末から、どの権限で、普段と異なる時間帯や対象へ実行したかという文脈が必要です。
第三に、SafePayは暗号化と情報窃取だけでなく、復旧手段も狙います。勧告は、Windowsのボリュームシャドウコピーサービスの停止、バックアップを保存するNASの工場出荷時設定への初期化、ネットワーク接続されたバックアップの削除を確認しています。バックアップの取得成功だけでは、攻撃後に復元できる保証になりません。
Web運用に置き換えると入口は管理画面だけではない
Webサイトの管理画面に多要素認証を設定していても、ホスティング管理、VPN、リモートデスクトップ、ソースコード管理、バックアップ管理、クラウドの管理者IDのいずれかが弱ければ、そこからサイト運用へ到達される可能性があります。特に同じパスワードを複数サービスで使う運用や、退職者・委託先のアカウントが残る運用は、認証情報が入口になる攻撃に弱くなります。
本サイトでは、管理画面だけを起点にせず、「インターネットから接続できる入口」「その入口で使えるID」「接続後に届く管理対象」の三列で棚卸しする方法を提案します。たとえばVPN装置が更新済みでも、盗まれた認証情報だけでログインできるならMFAや接続条件の確認が必要です。反対にMFAがあっても、既知脆弱性で認証を迂回できる境界装置を放置してよいわけではありません。
- 公開中のVPN、ファイアウォール、リモート管理、バックアップ管理の製品名と版を確認する
- 管理者、委託先、緊急用アカウントを一覧化し、MFAと最終利用日を確認する
- 侵害済みパスワードの使い回し、共有アカウント、無期限のAPIキーを減らす
- 接続元、認証失敗、MFA変更、権限追加、新規アカウント作成を記録する
スポンサーリンク
既知脆弱性は製品名だけで判断しない
共同勧告は攻撃で利用された既知脆弱性として複数のCVEを示しています。ただし、勧告に名前がある製品を使っているだけで侵害されたと断定することはできません。また、この記事で各製品の影響版や修正版を一括して固定すると、後日のベンダー更新を取りこぼすおそれがあります。
実務では、資産台帳に記録した正確な製品名、版、公開範囲、設定と、各ベンダーの最新アドバイザリを照合します。更新だけでなく、公開不要な管理ポートを閉じる、管理ネットワークからだけ接続させる、不要なサービスを無効化するという露出削減も同時に進めます。更新できない機器は、期限と責任者を決めた例外として扱い、恒久対応に置き換えるまで監視を強めます。
正規ツールの悪用を見つけるには基準線が要る
管理者が普段使う遠隔操作やファイル転送は、攻撃者にも便利です。そこで「ツールが存在するか」より、「その利用が通常の業務と合うか」を確かめます。通常は使わないサーバーから多数の端末へ接続する、短時間に権限追加とセキュリティ機能の停止が続く、大量のファイルを圧縮して外部へ送るといった組み合わせは、単独のイベントより優先度が上がります。
本サイトの提案は、管理ツールを承認制にし、利用者、利用端末、接続先、利用時間帯を記録することです。すぐに高度な監視基盤を導入できない場合でも、VPN、ID基盤、Windowsイベント、EDR、クラウド監査ログの保存期間と時刻同期を確認します。侵害後にログが足りなければ、どこまで影響したかを絞れません。
スポンサーリンク
バックアップは削除権限と復元結果まで確認する
CISAの共同勧告と#StopRansomware Guideはいずれも、オフラインまたは容易に変更できないバックアップと、定期的な復元テストを重視しています。ここでいう分離は、保存先の名前が違うことではありません。本番の管理者IDを奪われても過去の世代を削除できないか、バックアップ管理サーバーが侵害されても保護されたコピーが残るかという権限の境界です。
WordPressなどのWebサイトなら、データベース、アップロードファイル、独自テーマやプラグイン、サーバー設定、DNSやCDNの設定、外部サービスの接続情報を分けて確認します。バックアップが残っていても、暗号鍵や復旧用アカウントを失えば読み出せません。逆に資格情報をバックアップへ無防備に含めると、復元物から別サービスへ侵入される危険があります。
復元テストは本番へ直接上書きせず、外部送信や決済を止めた隔離環境で行います。必要な世代を選べるか、マルウェア混入前の時点を判断できるか、復元後にログイン、画像、検索、フォーム、権限、定期処理が正常かを確認します。測るべき結果はバックアップの成功率だけでなく、業務を戻すまでの時間と欠落したデータです。
疑わしい兆候がある場合の初動
不審な管理者アカウント、MFA設定の変更、セキュリティ製品の停止、急なファイル暗号化、身代金要求などを確認した場合は、慌てて全端末を同じ手順で再起動しないでください。まず影響が疑われる端末やセグメントをネットワークから隔離し、時刻、画面、ログ、アラート、通信先などを保全します。隔離は被害拡大を止めるためであり、原因の証拠を消す操作とは分けます。
次に、侵害されていない管理経路から認証情報の無効化や再発行を進めます。攻撃者がメールやID基盤を支配している可能性があるため、パスワード変更通知や復旧連絡を同じ経路だけに依存しないことが重要です。個人情報や顧客データの持ち出しが疑われる場合は、法務、個人情報保護、委託先、保険、外部調査の担当を含む連絡手順へ切り替えます。
- 影響範囲を仮定し、感染が疑われる端末と重要システムを隔離する
- ログやディスクなどの証拠を保全し、発見時刻と操作履歴を記録する
- 安全な端末から管理者セッション、トークン、パスワード、APIキーを失効する
- クリーンな復旧環境を用意し、侵害前と判断できる世代から優先業務を戻す
- 復旧後も入口と永続化の有無を確認し、監視を継続する
これは一般的な実施順序の提案であり、実際の事故では組織の対応計画、契約、法令、捜査機関や専門会社の助言を優先します。身代金を支払えば確実に復号でき、窃取データが消えると保証する根拠はありません。
小規模な運用チームは役割と判断条件を先に決める
専任のセキュリティ担当がいないサイト運営では、すべてを一人で抱えると、技術調査、顧客対応、経営判断が同時に詰まります。平常時に最低限、「システムを隔離できる人」「認証情報を失効できる人」「ログとバックアップを保全する人」「利用者や取引先へ説明する人」を決めます。同じ人が複数役を担っても構いませんが、連絡先と代替担当を残してください。
外部の保守会社やレンタルサーバーを使う場合は、障害窓口とセキュリティ事故窓口が同じとは限りません。ログの取得範囲、保存期間、緊急隔離の依頼方法、バックアップの削除権限、調査へ提供できる資料を契約と手順で確認します。「ベンダーが管理しているから安全」とせず、自社が判断しなければならない部分を明確にします。
点検結果は、製品名や設定画面の写しだけでなく、確認日、確認者、根拠URL、未対応の理由、次回期限を記録します。たとえばMFAが未導入なら、単に課題とするのではなく、対象アカウント、代替の接続制限、導入予定日を残します。この記録があれば、次の注意喚起で同じ調査を最初から繰り返さず、変更点へ集中できます。
今日から確認する優先順位
SafePayの共同勧告から得られる実務上の教訓は、入口対策、侵入後の検知、復旧準備を一つの流れとして扱うことです。MFAだけ、更新だけ、バックアップだけの単独対策では、それぞれの隙間を埋められません。
- 当日中に外部公開機器と管理者IDを確認し、不要な公開と休眠アカウントを止める
- 24時間以内にベンダー情報と版を照合し、更新または一時的なアクセス制限を行う
- 一週間以内に管理ツールの許可一覧とログ保存を確認し、異常利用の検知条件を決める
- 一か月以内に別権限で保護したバックアップから隔離環境へ復元し、所要時間を測る
共同勧告はSafePay固有のIOCも提供しています。IOC照合は調査に役立ちますが、一致しないことを安全の証明にはできません。攻撃者のインフラや手口は変わるため、認証、権限変更、遠隔管理、データ転送、バックアップ削除という行動の連鎖も確認してください。
スポンサーリンク