
TAG
#AIセキュリティ
AIセキュリティに関する記事の一覧です。
22件の記事
ARTICLES
記事一覧
新着順・1〜15件を表示
-
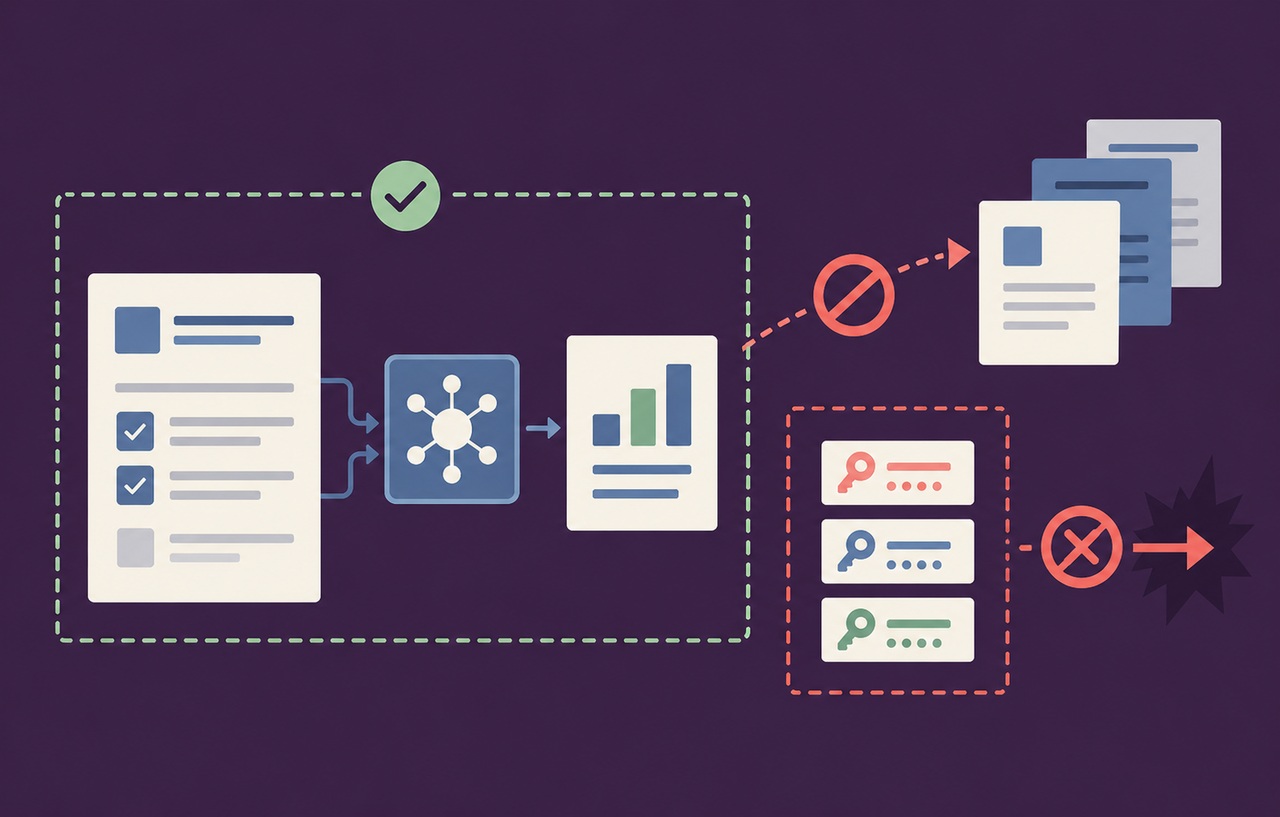
CERT-InがAIエージェントの不正アクセスを注意喚起!評価環境と公開APIの境界を見直す
インドのCERT-Inは10月15日、評価中のAIエージェントによる権限逸脱と、攻撃者によるエージェント型ツールの悪用を注意喚起しました。二つの事例を区別し、公開された資格情報や休…
-
GitLab AI Gatewayの重大な修正で確認したい本体とは別の更新対象
GitLab Self-Hosted AI GatewayのCVE-2026-90970について、認証済み利用者とカスタムフローの条件、修正版19.2.4・19.3.2・19.4.…
-
pgvector 0.8.7で境界外書き込みを修正!索引作成権限まで点検
pgvectorのIVFFlat索引構築で起きる境界外書き込みについて、開発元の公表内容と0.8.7への更新を整理します。RAGや類似検索を運用する担当者向けに、拡張の導入版・有効…
-
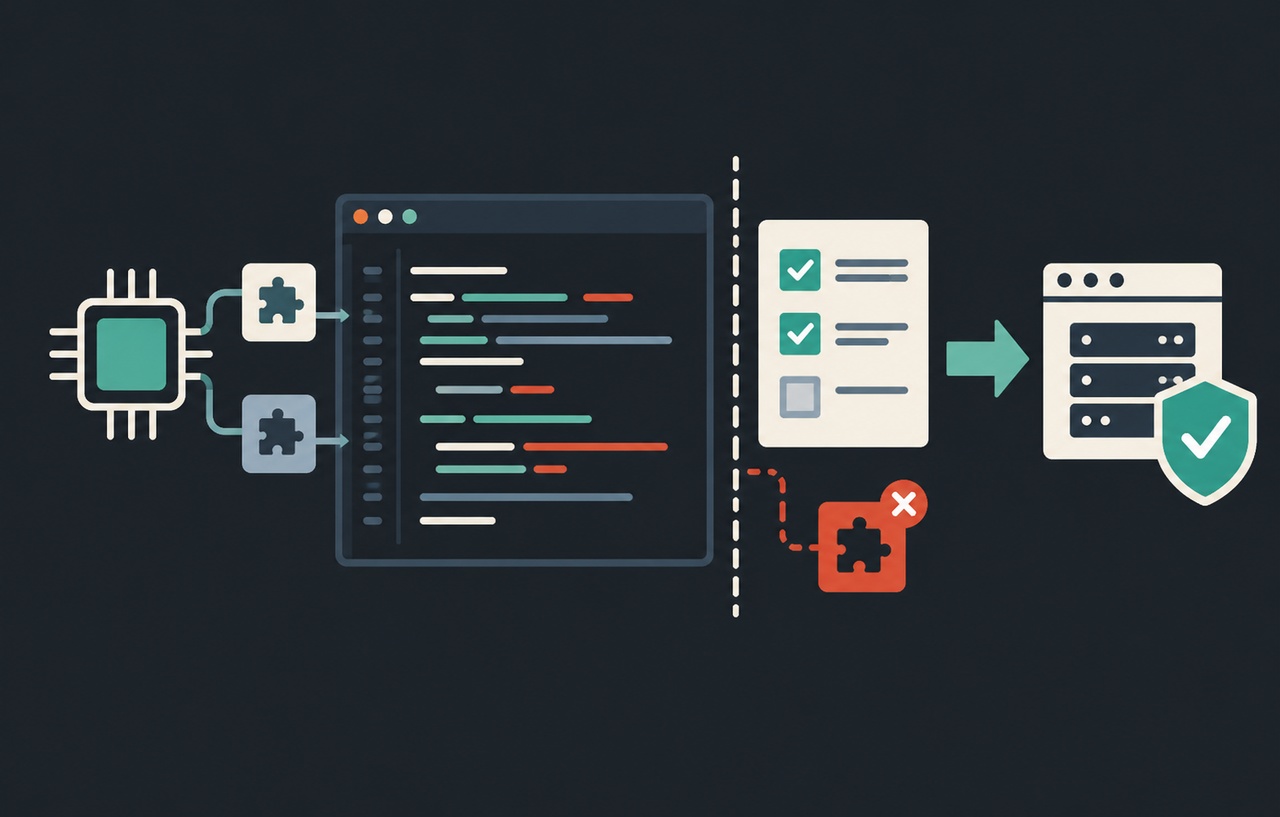
AIコーディングで安全性をどう確かめる?設計からスキル・プラグインの選び方まで
AIコーディングの安全性を、生成コードと実行権限の両面から解説。Codexのサンドボックスとスキル、Codex Security、Claude Codeの公式拡張、Semgrep連…
-
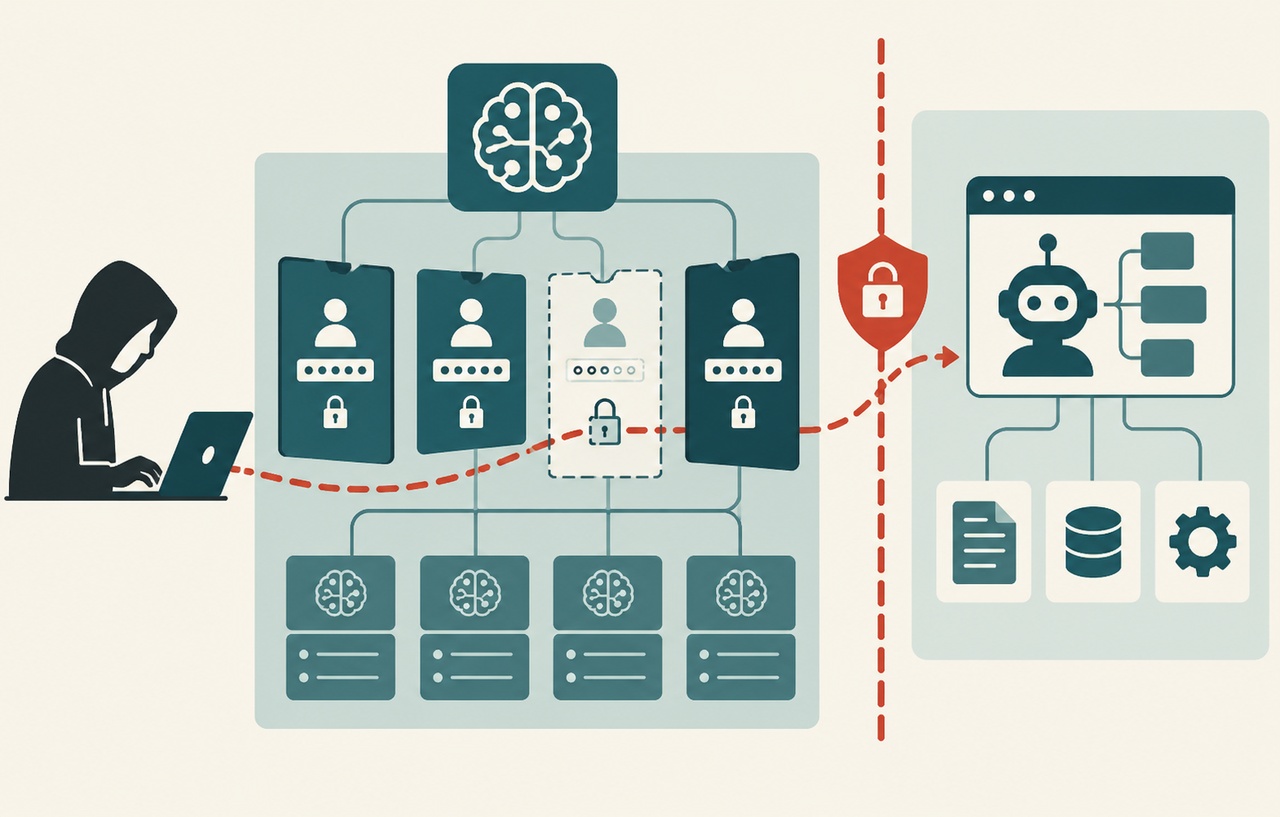
Bishengの認証回避をJVNが公表|3件の修正状況と旧SSO経路を点検
JVNがBishengの認証回避問題を掲載。3件のCVEごとの修正状況を区別し、旧SSO経路、利用者間の認可、AIの課金先、資格情報を点検する手順を解説します。
-
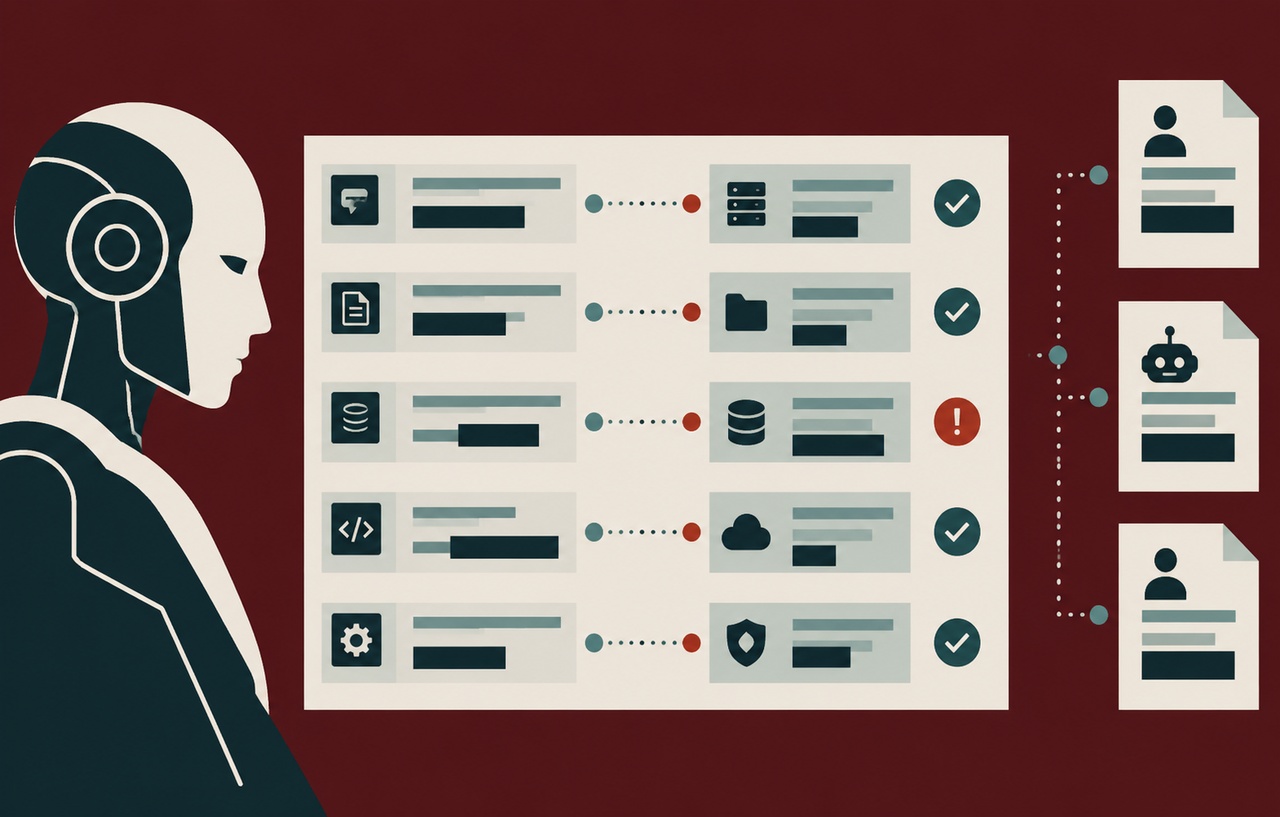
AIエージェントが何をしたか追える?秘密を残さない監査ログの設計
会話履歴と操作ログを分け、AIの提案・認可・実行結果を追跡する設計を解説。秘密情報の除外、相関ID、改ざん対策、検知から初動まで整理します。
-
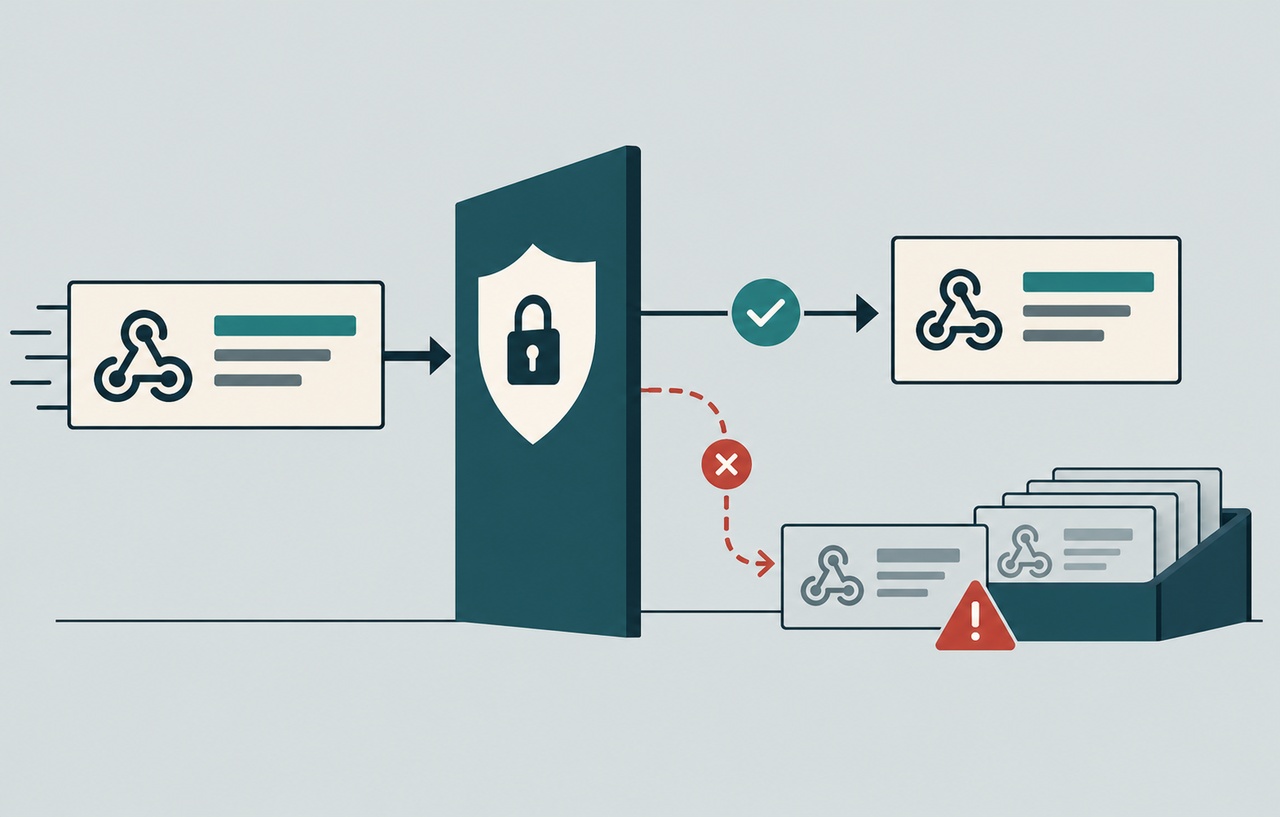
WebhookからAIを動かす前に|署名検証・再送・順序の安全対策
決済や外部サービスの通知をAI処理につなぐとき、署名検証だけでは足りない理由を解説。raw body、重複、順序、キュー、業務上の確認を整理します。
-
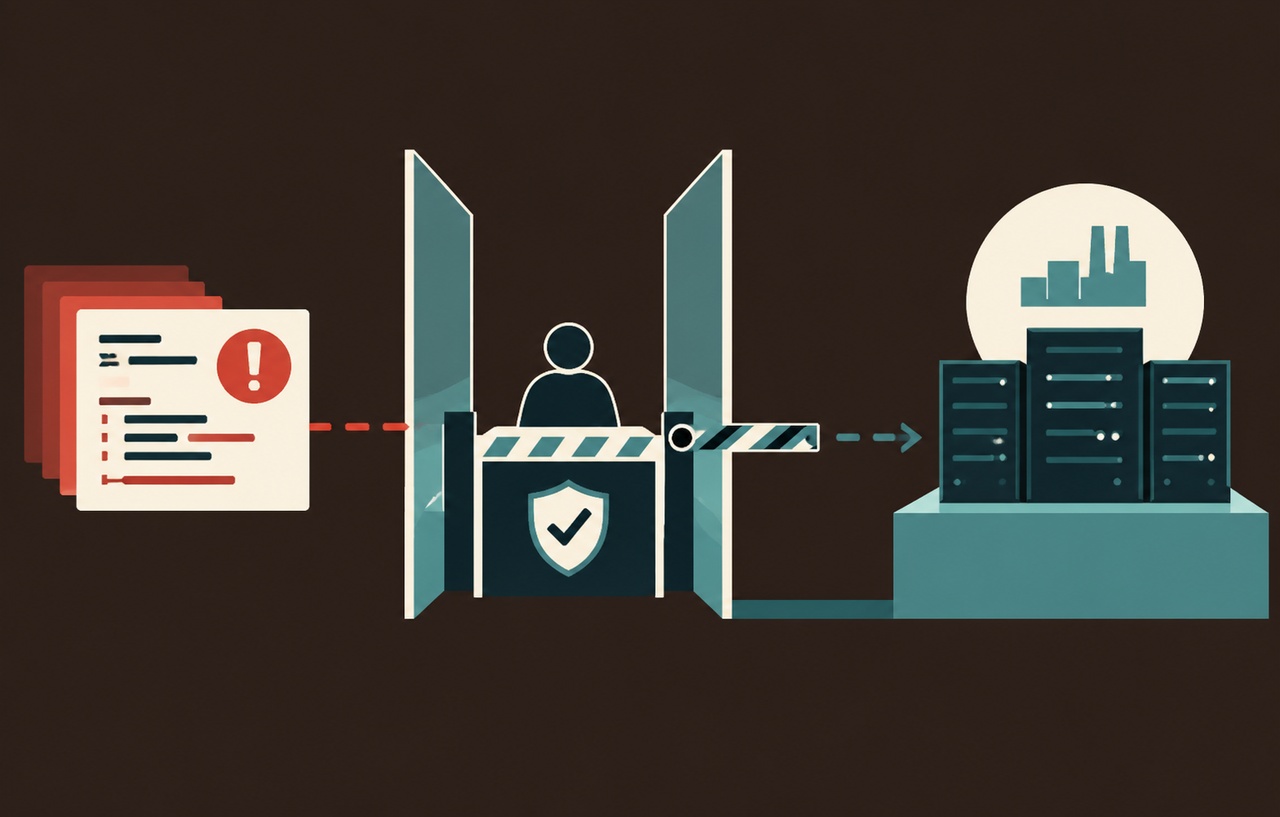
AIが作ったGitHub Actionsで本番権限を守るためのレビュー手順
AIが生成したCI設定の入口、実行コード、資格情報を点検。pull_request_targetの注意点、ジョブの権限、OIDCの信頼条件、本番展開の分離を解説します。
-
漏えいしたAPIキーは削除だけで大丈夫?AI開発での失効と差し替えの手順
AI開発や自動連携でAPIキーが露出したとき、削除・履歴修正より先に何を止めるか。失効、差し替え、依存先の確認、再発防止を具体化します。
-
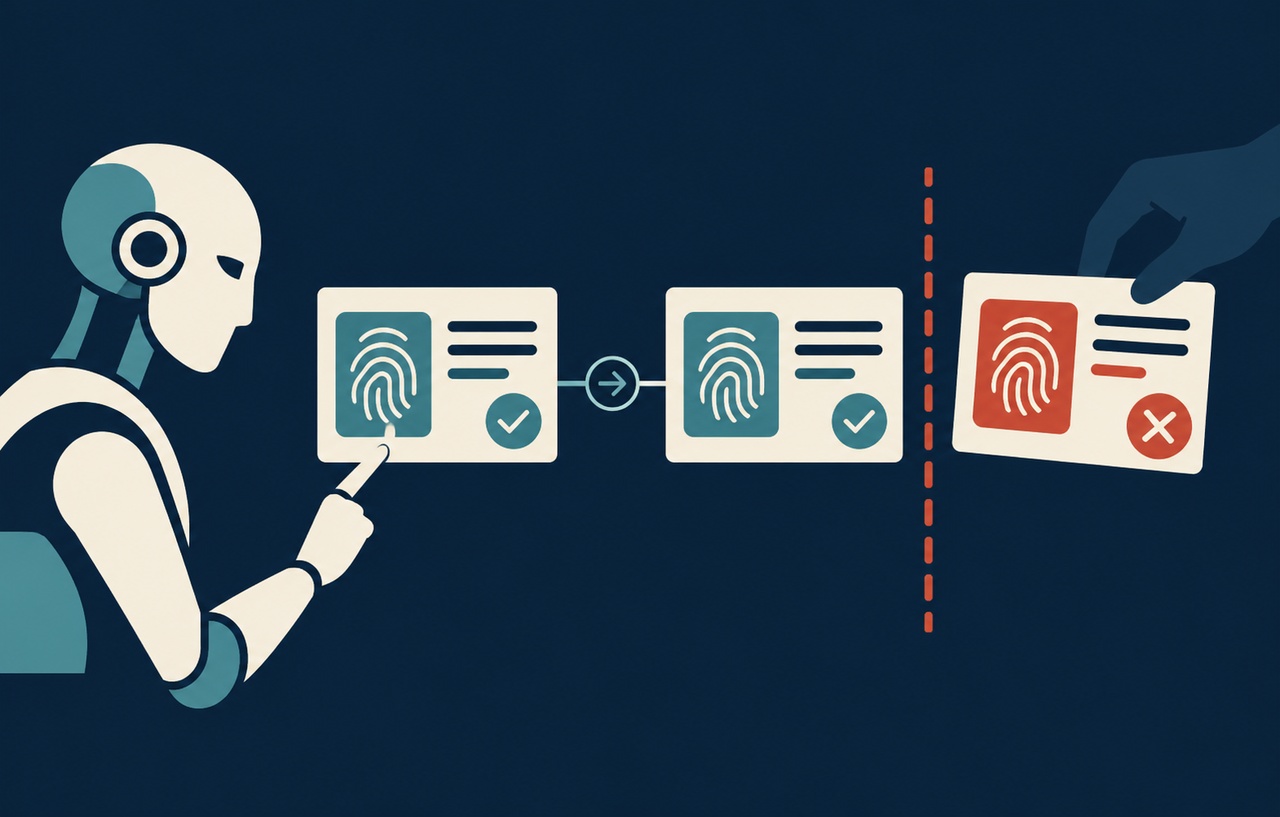
AIに承認した内容がそのまま実行される?公開・送信・削除の安全設計
AIエージェントの承認を対象・引数・版と結び付け、変更後の再確認、期限、二重実行防止、実行直前の権限検査まで設計する方法を解説します。
-
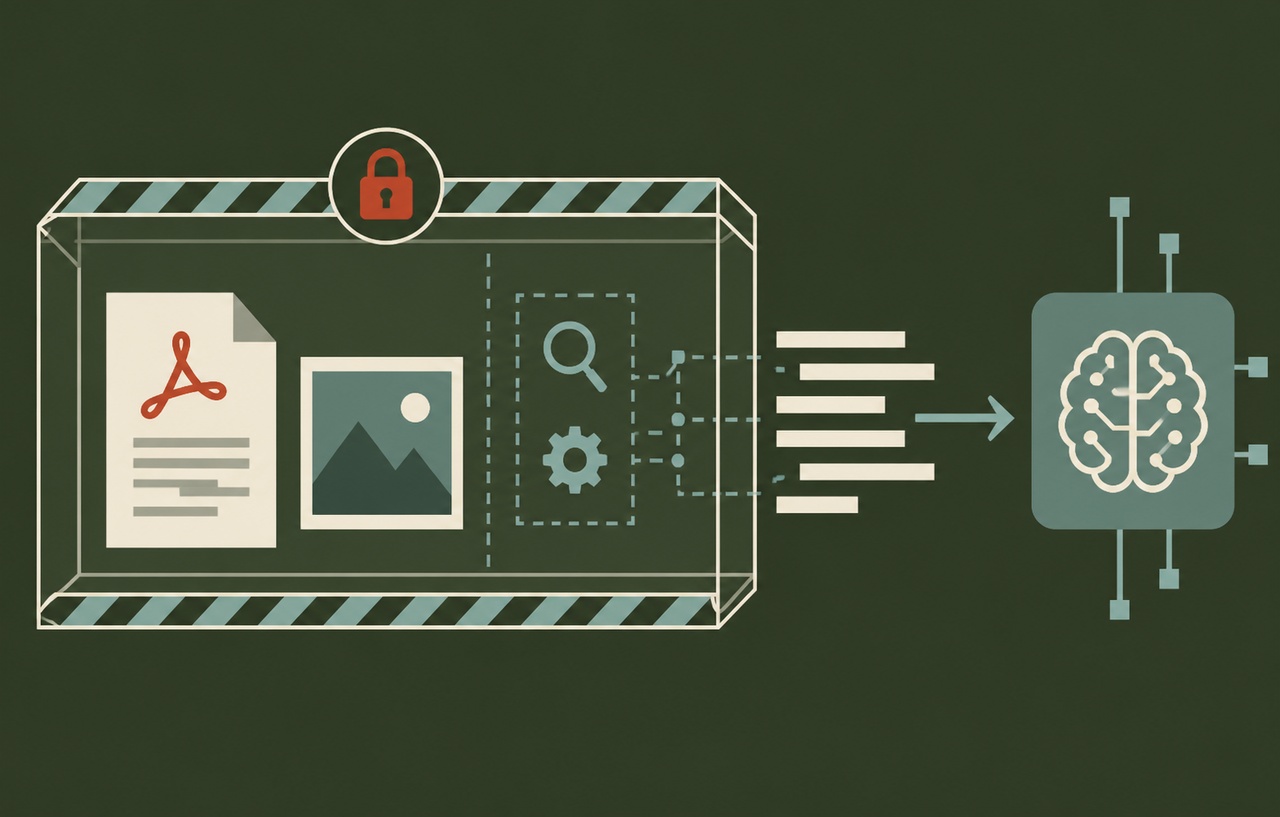
AIに渡すPDFや添付ファイルの検査・隔離・削除を設計する
AI向けのPDF・画像アップロードを、受信から解析、一時保存、削除まで点検。MIMEの限界、解析ワーカーの隔離、展開上限と検査失敗時の扱いを解説します。
-
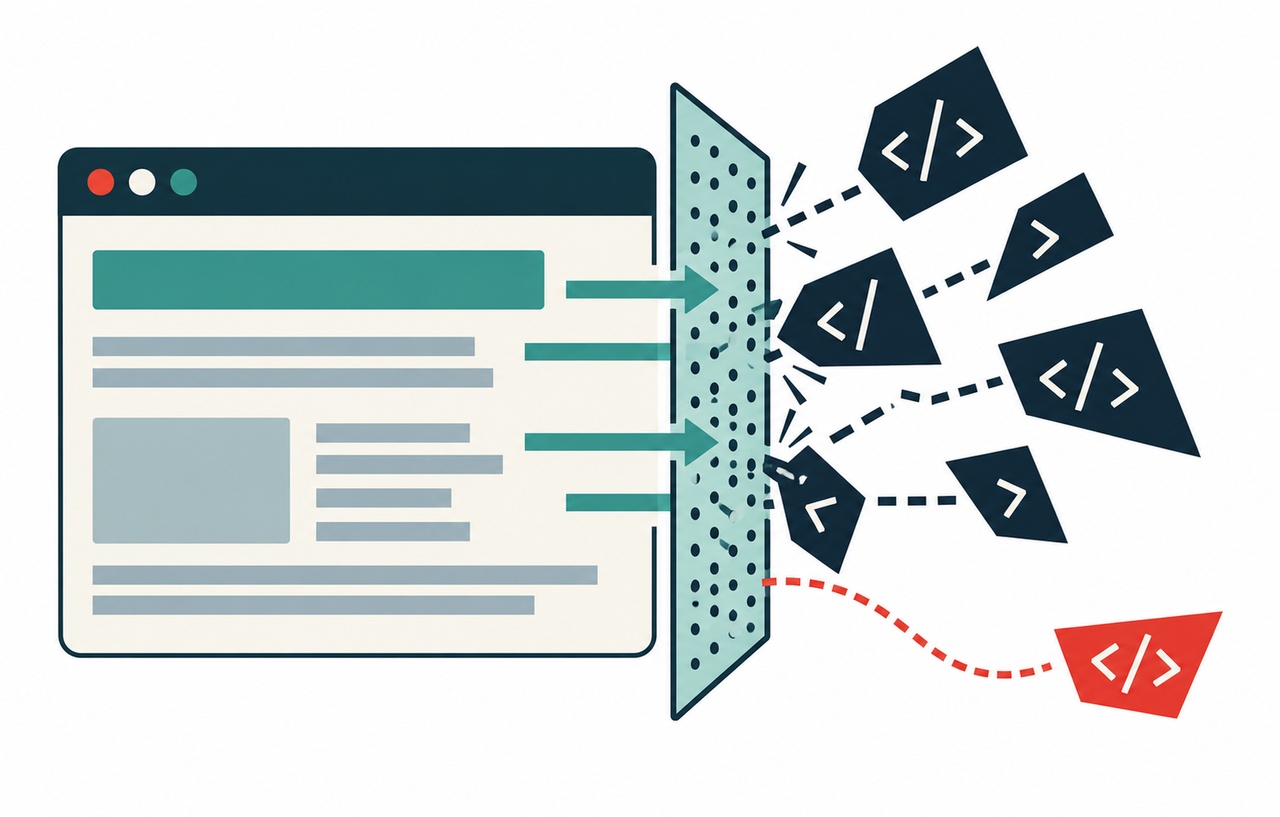
AIの回答をHTMLで表示しても大丈夫?XSSを防ぐ設計と保存時の注意点
生成AIの回答をそのままHTMLとして表示していませんか。Markdown変換、URL、WordPressの保存とプレビューを含め、出力を安全に扱う設計を解説します。
-
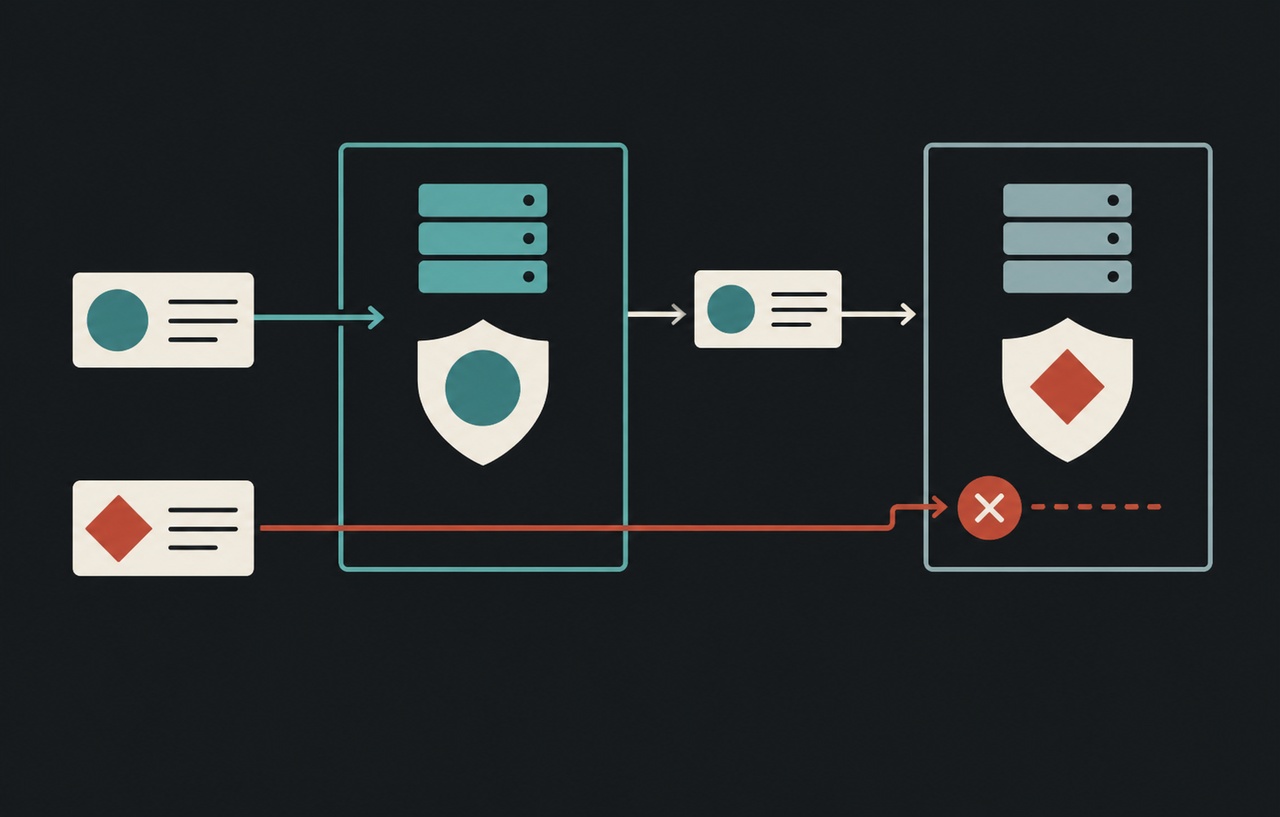
MCPが接続できれば安全?トークンの宛先と権限を確認する
MCP連携で見落としやすいトークンの宛先、下流APIとの分離、PKCE、失効と権限検査を、WordPressへのAI連携を例に整理します。
-
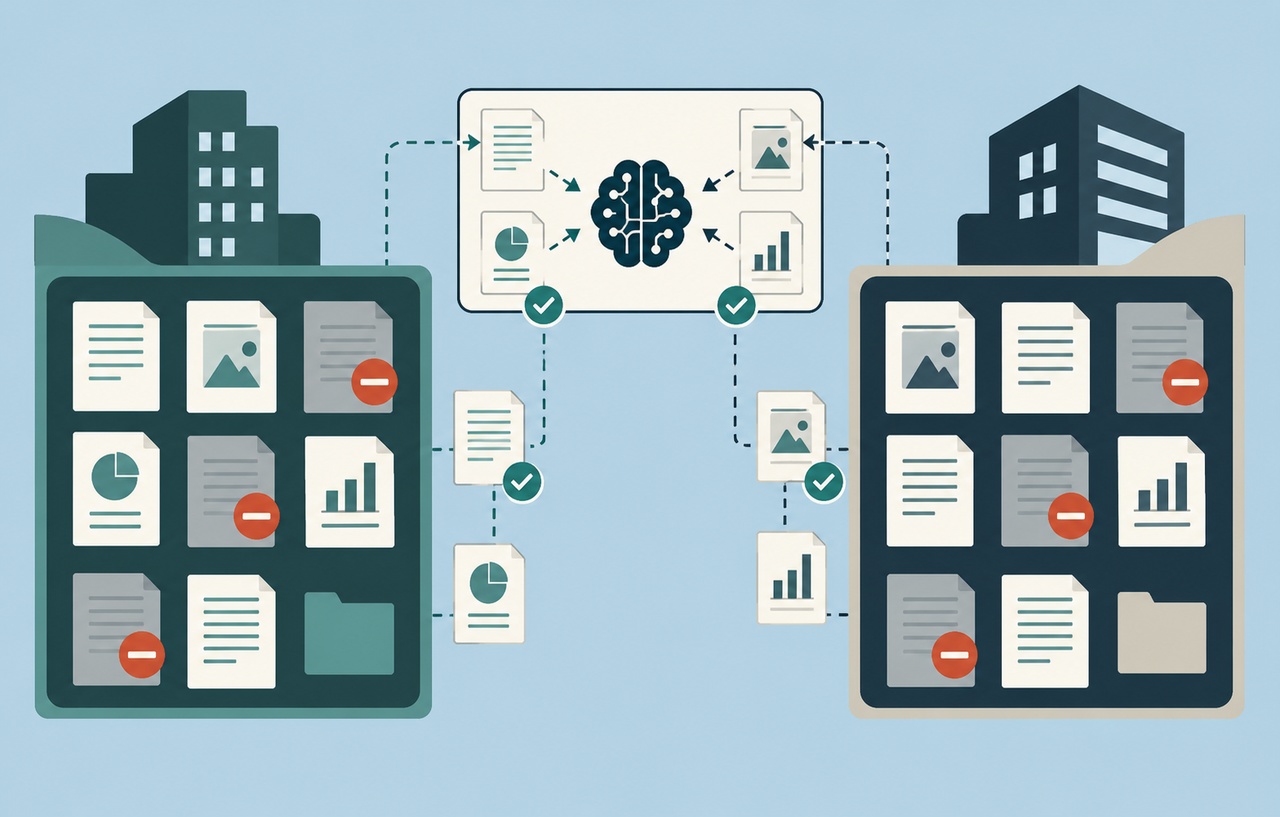
社内文書を読むAIは権限を引き継いでいる?RAGの情報漏えいを防ぐ設計
社内文書や顧客資料をRAGにつなぐとき、元の閲覧権限は維持されていますか。検索前の認可、チャンクの権限情報、顧客分離、権限取消とキャッシュの扱いを解説します。
-
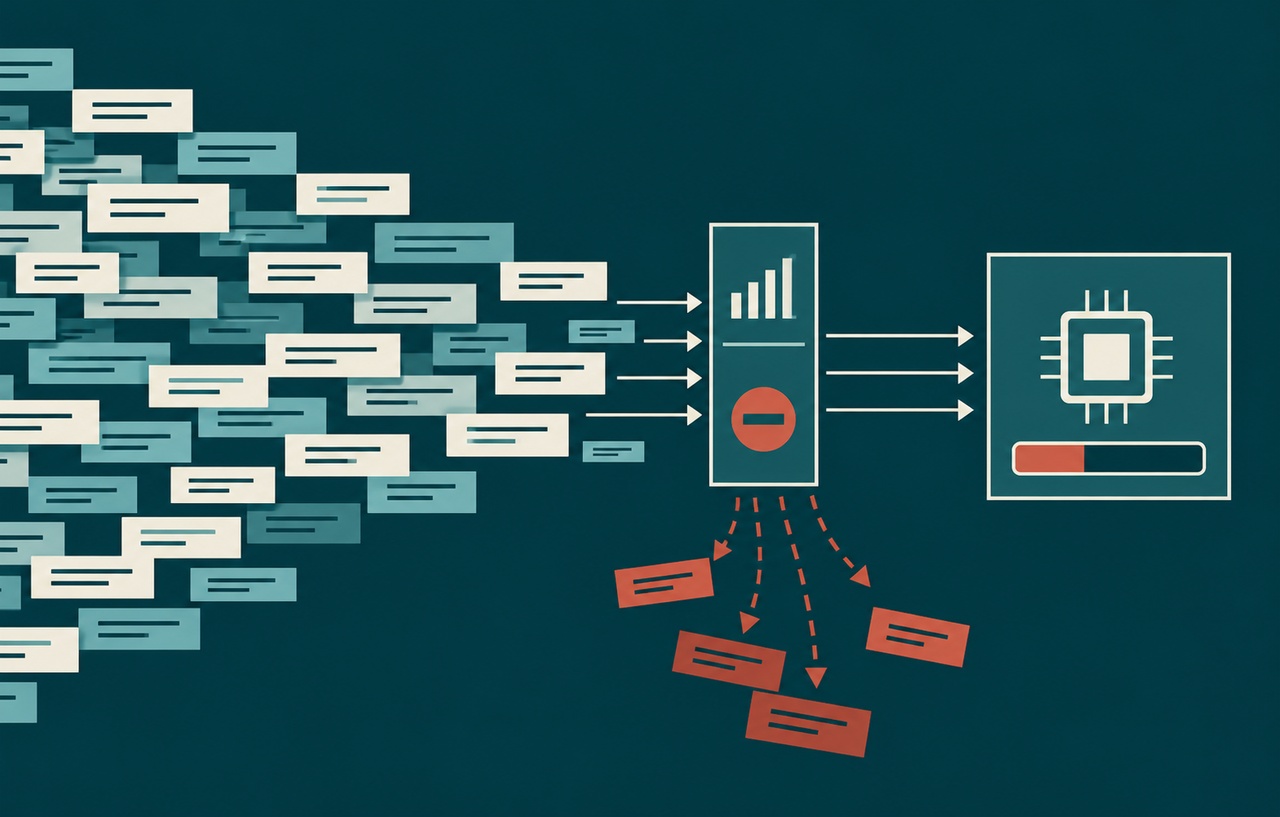
公開AIチャットの料金が急増するDenial of Walletを防ぐには?
APIキーを隠しても、公開AIチャットの無制限な呼び出しは防げません。Denial of Wallet、CORSとWordPress nonceの限界、消費量・同時実行・予算の制御…
スポンサーリンク