この記事のポイント
- 対象
- Notion AIのInsights機能、Fireworks AIの委託処理
- 影響
- 対象ワークスペースの対話記録の一部に影響。キリンは260名分の個人情報が含まれていたと公表。
- 推奨対応
- 通知を受けた管理者はワークスペース内で対象記録を確認し、含まれていた認証情報を失効・再発行する。
目次
Notion AIの処理委託先であるFireworks AIへの不正アクセスを受け、キリンホールディングスは2026年11月17日、従業員とNotion AIの対話の一部が外部に漏えいし、260名分の個人情報を含んでいたと公表した。Notionは、影響が確認されたワークスペースに通知している。通知を受けた組織は、公式の案内に沿ってワークスペース内で対象記録を確認し、認証情報が含まれていれば失効や再発行を進める。
スポンサーリンク
対象はInsightsに使われた対話記録
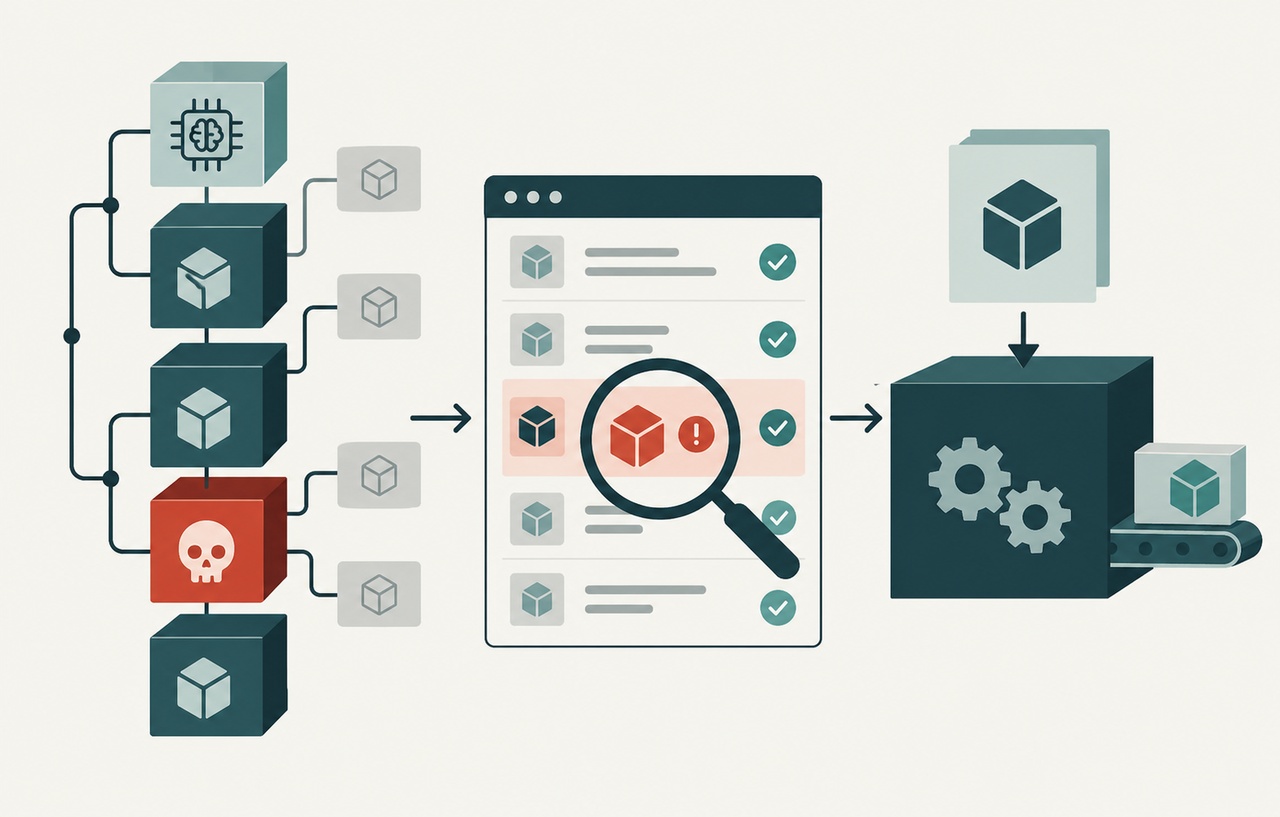
Notionのセキュリティ告知によると、対象データにはAIの利用状況を把握するInsights機能に使われた対話記録が含まれていた。Notionが公表した影響範囲は全ワークスペースの1%未満で、ほかのNotion機能に影響はなかったとしている。Fireworks AIとの通信は11月3日までに切断し、翌4日に同社側に置いていたデータを削除した。Insightsは調査のため停止されている。
11月2日にFireworks AIから最初の連絡を受けた時点では、調査対象に合成テストデータはあったが顧客データは含まれていなかった。顧客データにアクセスされた可能性が伝えられたのは6日で、8日に対象データが確定した。Notionは9日に影響を受けた顧客への連絡を始め、12日に告知を公表した。最初の連絡時点の対象範囲と、その後の調査結果は分けて読む必要がある。
また、Fireworks AIのセキュリティ告知は11月17日、調査していた不正アクセスが別々の2件だったと説明した。これらはFireworks AI側の調査結果であり、同社が公表した顧客情報全体の影響範囲を、そのままNotionのワークスペースや対話記録の対象範囲として読むことはできない。
国内利用企業の公表では影響の確度が異なる
キリンホールディングスの公式発表によると、同社は11月13日にNotionから連絡を受け、10月5日から24日までに記録された対話の一部の漏えいを確認した。対象は、従業員230名の氏名・社用電話番号・社用メールアドレス、新卒採用応募者22名と取引先従業員8名の氏名。パスワードやカード情報は含まれず、公表時点で二次被害は確認されていない。同社はNotion AIの利用を停止し、対象者への個別連絡を進めている。
イサナドットネットの第一報では、従業員27名が10月5日から22日までに行った164件のやり取りが対象だった。案件進捗や打ち合わせの要約、担当者名などが含まれ、認証情報や決済情報、受託システムのデータ、預かった資料ファイルそのものは含まれていなかった。同社は第三者による取得や悪用は確認されていないとし、漏えいのおそれとして対応している。キリンが確認した漏えいとは、組織ごとに公表の確度を区別したい。
スポンサーリンク
管理者は質問と回答の両方を確認する
Notionは、影響が特定された顧客に対象データをワークスペース内で確認する手順を案内し、対象記録に貼り付けたパスワードやなどの変更を推奨している。連絡を受けていない場合は、現時点では対象と特定されておらず、対応は不要という案内だ。通知の真偽に疑いがあれば、メール中のリンクからを入力せず、普段使っている経路から管理者や提供元に確認するとよい。
管理者が対象記録を受け取ったら、質問と回答を一組で確認する。質問に氏名がなくても、回答に引用や要約として取引先名や連絡先が現れることがある。Notionによると、大多数の対象ワークスペースでは記録に投稿者や所属先を示すラベルが付いていなかった。ただし、会話の本文自体に識別できる情報が書かれていれば、その情報は残る。今回の国内企業の発表は、そこを点検する必要性を示している。
対象記録に認証情報が見つかった場合は、発行元で失効し、関連するシステムの設定を更新する。対話を削除しても発行済みのキーは止まらない。個人情報が見つかった場合は、漏えいの確認状況と対象項目を記録し、社内の担当窓口に渡す。対象記録そのものを社内チャットへ広く転載せず、確認担当者に閲覧を絞れば、調査中の二次的な拡散を避けやすい。
出典・一次情報
本記事は以下の公開情報をもとに作成しています。最新の状況は各リンク先で確認してください。
-
公式アドバイザリ
-
公式アドバイザリ
-
公式アドバイザリ
-
公式アドバイザリ