この記事のポイント
- 影響
- 4店舗の従業員・退職者951人の氏名、生年月日、住所、メールアドレス、電話番号、銀行口座番号が外部へ流出した可能性。顧客情報への不正アクセスと二次被害は確認されていない。
- 推奨対応
- 対象店舗での勤務歴と公式案内を確認し、不審な電話・メール・SMS・郵便物・身に覚えのない請求に注意する。退職者には公表により通知。
- 公表日
目次
ドトールコーヒーは2026年10月26日、一部システムへの不正アクセスにより、都内4店舗で勤務していた従業員と退職者の計951人の個人データが第三者に閲覧され、外部へ流出した可能性があると公表しました。対象には銀行口座番号も含まれます。対象者は在職者に限られず、退職した人も店舗名と公式案内を確認する必要があります。
同社は不審な電話、電子メール、SMS、郵便物、身に覚えのない請求に注意するよう呼びかけています。確認時点の公式発表では、顧客情報への不正アクセスと、本件に関連する二次被害は確認されていません。これは従業員情報の問題を否定する説明ではなく、確認できている対象を区別したものです。
スポンサーリンク
10月20日の検知と10月26日の公表を区別する
同社の公式発表「当社システムの一部に対する不正アクセスについて」によると、不正アクセスを検知した日は10月20日です。公表日は10月26日で、検知日と同じではありません。侵入が始まった日時や、第三者がアクセスできた期間の全体は示されていません。
公式は個人データが第三者に閲覧され、外部へ流出した可能性があると説明しています。閲覧についての説明と、外部流出の可能性を混同せず、951人全員の全項目が持ち出されたと確定したようには読まないことが必要です。攻撃者の名称や犯行声明、利用された、認証情報の取得方法も公表本文にはありません。
対象は4店舗の従業員と退職者951人
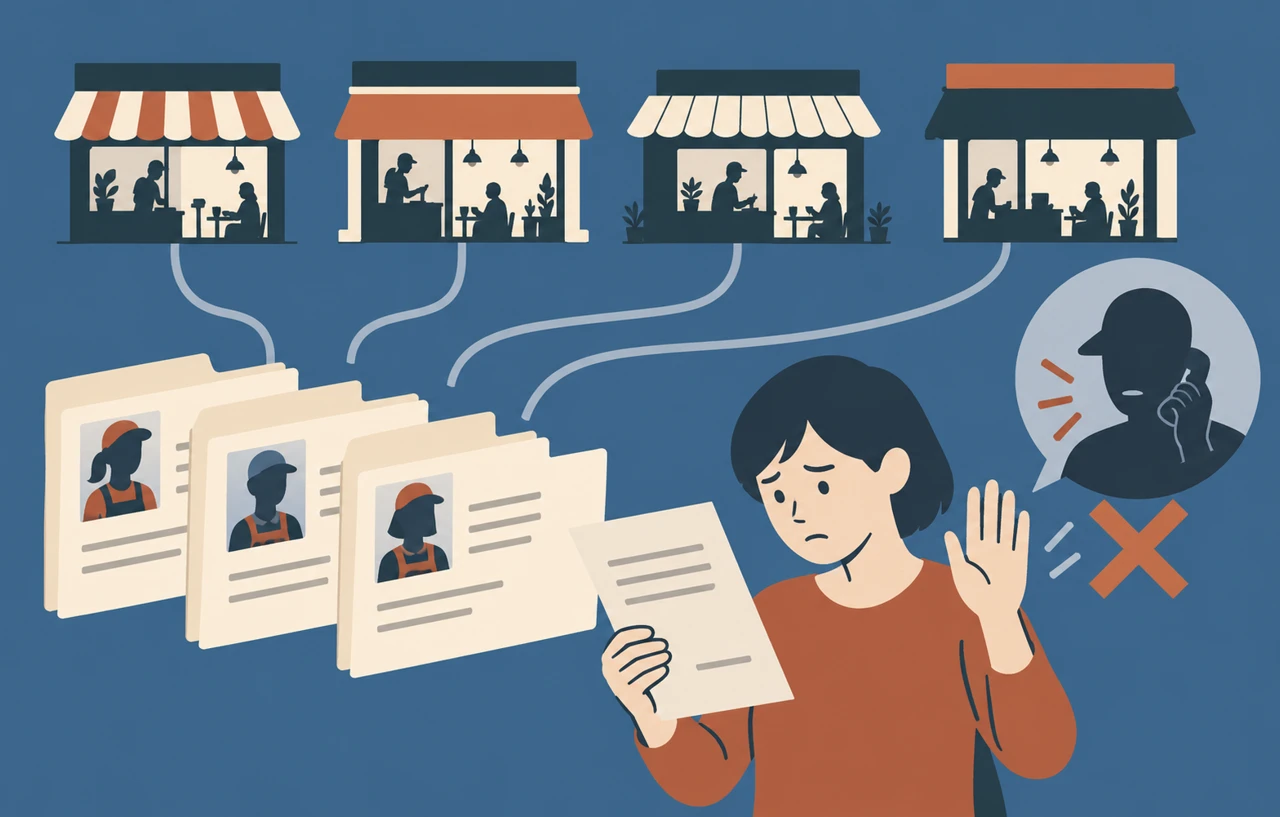
公表された対象店舗は、ドトールコーヒーショップ西武大泉学園駅店、国立大学通り店、東京駅八重洲中央口店、石神井公園駅前店です。対象はこれらの店舗に勤務していた従業員と退職者の計951人です。全国の店舗の従業員や、来店客全体の情報が同じ範囲で影響を受けたとは説明されていません。
外部へ流出した可能性がある項目は、氏名、生年月日、住所、メールアドレス、電話番号、銀行口座番号です。クレジットカード番号やパスワードは、この発表の対象項目には列挙されていません。記載のない項目まで流出したと付け加えず、対象者本人の情報がどの範囲で含まれていたかは会社の案内と照合します。
銀行口座番号が含まれることと、不正な引き出しが発生したことは別です。公式は二次被害を確認していないとしています。ただし、氏名や連絡先などが組み合わされると、本人や勤務先を知っているように装った連絡の材料になる可能性があります。以下の確認方法は本サイトの提案であり、攻撃が実際に行われたとの報告ではありません。
スポンサーリンク
退職者への通知は公表による案内
同社は発覚後に被害拡大防止措置を講じ、事実関係の調査と個人情報保護委員会への報告等を進めているとしています。漏えいのおそれがある従業員には順次連絡し、退職者には今回の公表をもって知らせる方針です。退職した人が個別の連絡を待つだけでは、この案内を見落とす可能性があります。
公式窓口は発表本文に掲載されています。本サイトでは、会社からの連絡を名乗るメール等が届いても、その中のリンクや電話番号だけで本人確認を進めず、自分で開いた公式発表の窓口へ照会することを提案します。勤務歴を示されても、それだけで正規の担当者だと判断しないことが確認のポイントです。
現時点の対応と未判明事項
公式が求めているのは、不審な連絡と身に覚えのない請求への注意です。口座番号が対象に含まれることだけを理由に、全対象者が口座を解約すべきだという案内はありません。不審な請求や取引に気付いた場合には、連絡の内容と日時を保存し、金融機関等の正規窓口へ確認する方法が考えられます。
また、会社を名乗って調査協力や補償金の受け取りを求められた場合も、暗証番号やコードをその場で渡さず、別経路で照合することを提案します。これは被害を確認したという意味ではありません。今回公表された情報の種類を踏まえ、公式が注意を求める連絡を受けた際の確認方法を具体化したものです。
侵入経路、流出可能性を判断した調査の詳細、個人ごとの対象項目、今後の調査完了時期は、確認した発表では明らかにされていません。被害や顧客システムの侵害と推測せず、新しい公式発表が出た場合に対象範囲と対応の変更を確認する必要があります。本稿は10月31日に公式本文を確認した事件ニュースです。