この記事のポイント
- 対象
- TBSショッピングの委託先メール配信システム
- 影響
- 最大4万9,995人分(延べ人数)のメールアドレス等が外部流出。氏名・住所・電話番号・クレジットカード情報等は含まれない。
- 推奨対応
- 不審なメールを開封せず削除し、公式サイトの追加案内と対象者への個別通知を確認する。
目次
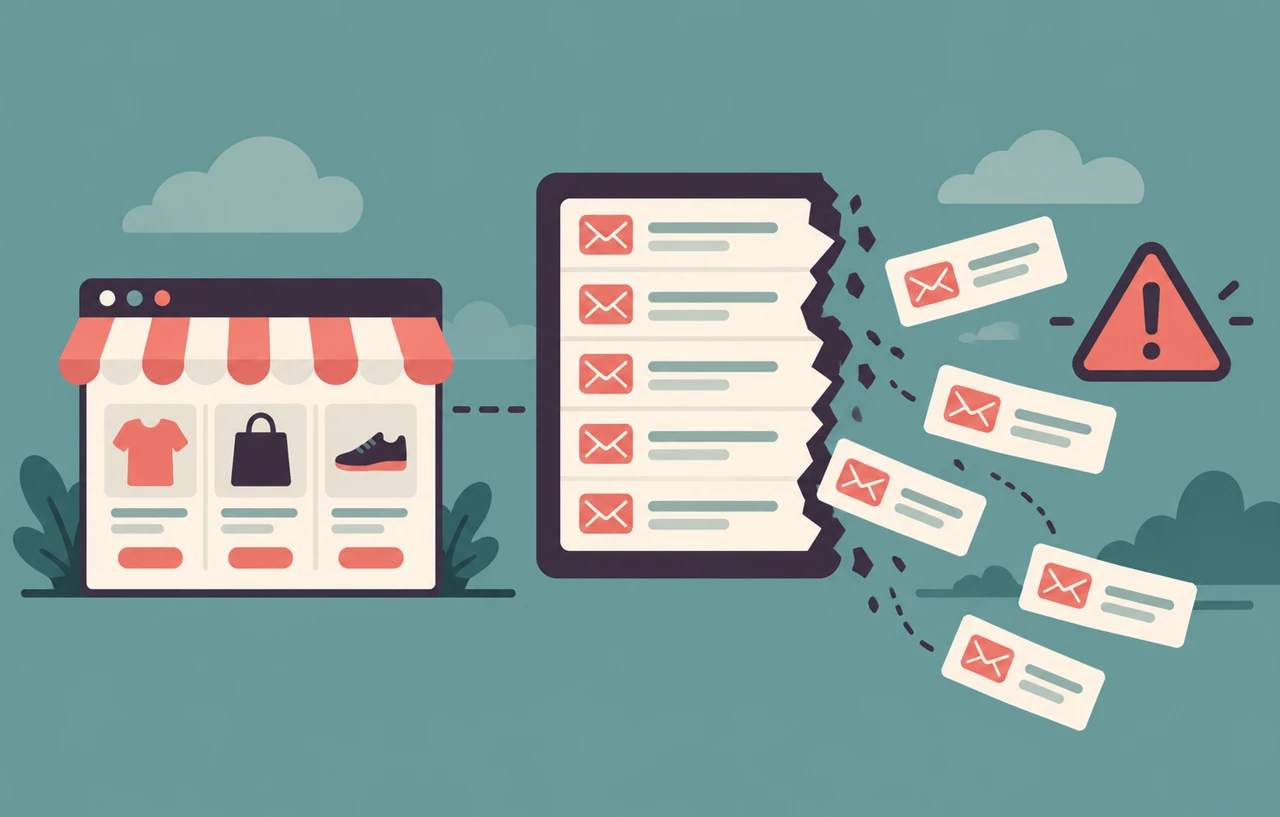
TBSグロウディアが運営するTBSショッピングは、業務委託先が利用するメール配信システムへの不正アクセスで、顧客情報の一部が漏えいしたと公式サイトで案内しています。外部流出を確認したのは10月16日で、対象は最大4万9,995人分のメールアドレス等です。不審なメールが届いた場合は開封せず削除するよう求めています。
本稿は10月29日にTBSショッピングのお知らせ「個人情報漏洩に関するお詫びとお知らせ」を展開して確認した内容です。公式本文には発表日が表示されていないため、10月16日の流出確認日と、本サイトが本文を確認した日を区別します。対象者の特定は委託先の詳細調査を踏まえて進めるとしています。
スポンサーリンク
最大4万9,995人分は延べ人数
公式発表では、会員約110万人のうち、最大4万9,995人分のメールアドレス等のデータが外部へ流出したと説明しています。約110万人はサービスの会員数で、全会員の情報が漏えいしたという数字ではありません。また対象数には「延べ人数」との注記があり、重複を除いた実人数と同じとは限りません。
氏名、住所、電話番号、クレジットカード情報等は含まれていないとしています。「メールアドレス等」という表現から、公表していない追加項目を推測して列挙することはできません。ショッピングサイトへ登録した情報のすべてが外部に渡ったという説明でもありません。本人に関する案内が届いた場合は、対象項目をその通知で確認する必要があります。
10月29日に確認した公式本文では、情報の不正利用は確認されていないとしています。これは外部流出そのものが否定されたという意味ではなく、漏えいした情報を使った不正利用についての説明です。今後の調査や個別案内で状況が変わる可能性があるため、人数、情報項目、二次被害の有無を別々に追うことが大切です。
委託先の調査後に対象者へ個別案内
侵害されたのは、TBSショッピングの業務委託先が利用するメール配信システムです。公式本文では委託先の社名、配信システムの製品名、具体的な侵入経路は明示されていません。同時期に別のメール配信サービスで被害が公表されていることだけで、同じ事業者やによる事件と断定することはできません。
同社は、委託先で詳細調査を継続しており、対象となる顧客が特定・判明し次第、速やかに個別に案内するとしています。公式本文が対象者の確定を今後の作業として説明しているため、最大対象数の公表をもって全員への個別通知が済んだとは扱いません。
スポンサーリンク
不審メールは開封せず公式窓口から確認
公式が利用者へ求めているのは、不審なメールが届いた場合に開封せず削除する対応です。問い合わせ窓口としてTBSショッピングのカスタマーサービスセンターを案内しています。連絡先は公式お知らせで確認してください。本件を理由に全会員へクレジットカード再発行や特定のパスワード変更を求める案内は、確認した本文にはありません。
以下は本サイトの提案です。通販サービスからの連絡に見えても、注文や配送の確認を口実にログイン情報や決済情報の入力を求められた場合は、メールのリンクをそのまま使わず、普段利用する公式サイトを直接開いて確認してください。差出人の表示名だけでは正規の案内と判断できません。これは漏えい後に想定する予防策で、今回そのような詐欺が発生したと確認されたという説明ではありません。
配信リストも顧客情報の管理対象になる
運用担当者にとって今回の事件は、EC本体だけでなく、委託先に渡した配信先データも影響範囲の確認対象になることを示しています。自社で保管する元の顧客台帳と、メール配信のために複製した一覧では、情報項目や保存期間が異なる場合があります。事故時には、どちらのデータが対象かを分けて説明する必要があります。
本サイトからの提案として、委託先へ渡した項目、対象の配信リスト、最終更新時点、個別通知の担当を整理しておくと、調査結果を顧客への案内につなげやすくなります。一方、今回の一次資料にない委託先の設定や保守の不備を原因と断定することは避けます。現時点の利用者対応は、不審メールを避け、公式の追加案内と個別通知を確認することです。
出典・一次情報
本記事は以下の公開情報をもとに作成しています。最新の状況は各リンク先で確認してください。