この記事のポイント
- 脆弱性
- CVE-2026-109618
CVE-2026-109619 - 深刻度
CRITICAL9.2
- 対象
- PHP
- 悪用状況
- 不明
- 推奨対応
- 公開するPHP環境と製品内のPHP依存を特定し修正を適用する。直ちに修正できない対象は提供元の指針に沿って隔離・停止を評価し、更新主体と復旧条件を明確にする。
- 公表日
目次
今回のPHP重大脆弱性に対し、欧州のサイバー機関は共同で即時対応を求め、Wikimedia Foundationは補助サービスを意図的に停止したと公表しました。修正版が出るまで待つだけでなく、公開範囲を制限する判断や、PHPを組み込んだ製品の情報を集める動きが同時に進んだ点が特徴です。
本記事は2026年10月22日に確認したENISA、英国NCSC、NHS England、オランダNCSC、Wikimedia Foundationの一次資料をもとに、CVE-2026-109618・CVE-2026-109619への海外の対応を比較します。各組織の勧告と、実際に公表されたサービス停止を区別し、世界全体の停止件数や被害件数は推計しません。
スポンサーリンク
欧州は複数機関の共同声明で即時対応を要請
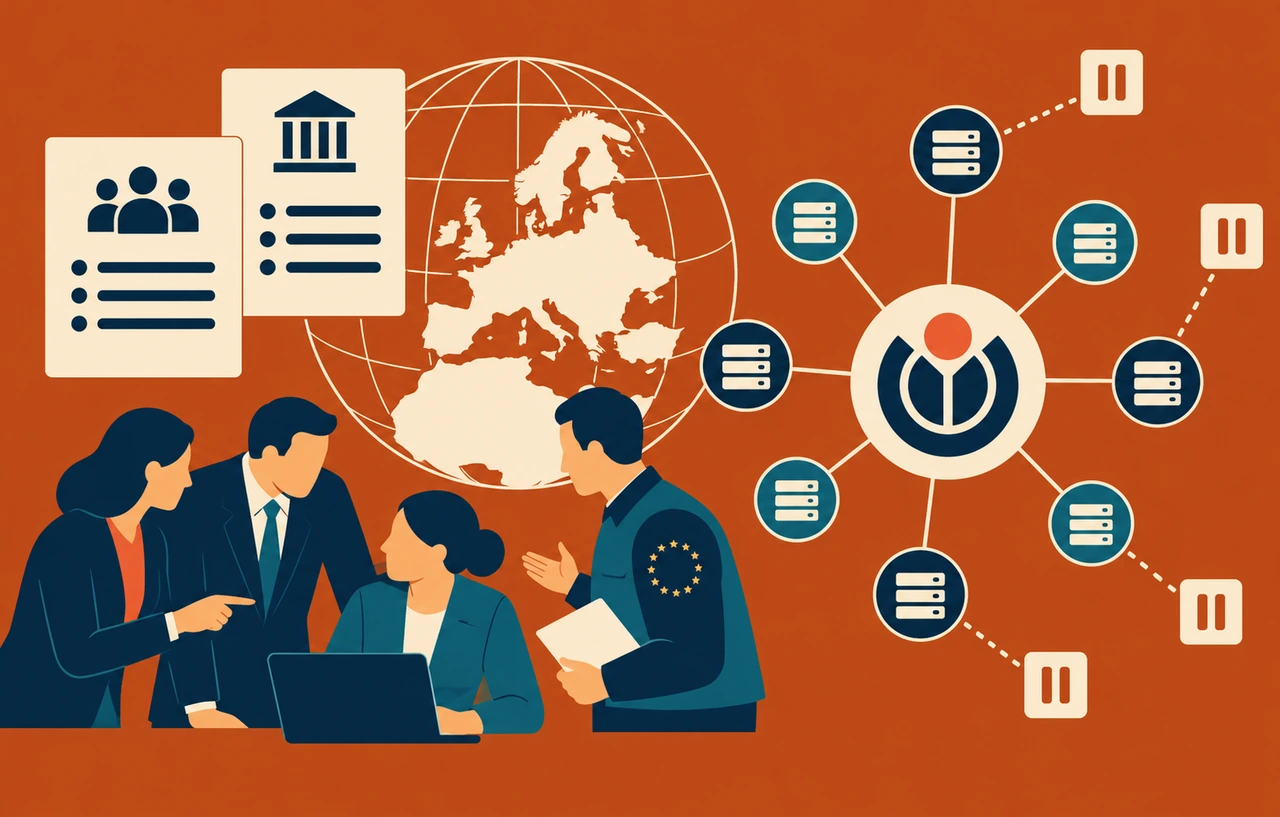
ENISAが10月21日に公表した共同声明には、欧州委員会のDG CNECT、ENISA、CERT-EU、Europol EC3、EU各国CSIRTのネットワークが名を連ねています。脆弱なPHPサーバーでは認証なしにコードを実行されるおそれがあるとして、組織へ直ちに行動するよう求めています。
声明は、PHPを使うアプリケーションの特定、ホスティング・サービス提供元との調整、公開済みセキュリティ更新の適用を挙げています。優先対象はインターネットへ公開するシステムです。直ちに修正できない場合は、修正できるまで公開ネットワークから隔離することも検討するよう案内しています。
また、見た目ではPHPを使っていると分からない商用製品やオープンソース製品も、内部でPHPへ依存し得ると注意しています。声明がオランダNCSCの情報集約先へ誘導しているのは、Webサイトの担当者だけでは、製品内のPHPまで把握できない場合があるためです。
本サイトの分析では、これは単にPHPの最新版を知らせる告知から一段広い対応です。アプリ、製品、保守提供元をまたぐ情報の収集と、修正が届くまでの露出管理を同時に求めています。ただし、共同声明は各組織が実際に停止したという記録ではなく、対応を促す文書です。
英国NCSCは更新と一時停止の条件を段階化
英国NCSCの10月21日付案内は、古いPHPだけに探索対象を絞らず、PHPを実行するシステム全般を特定するよう勧めています。アプライアンスやサービスにPHPが同梱される場合も、提供元の更新を継続して確認する対象です。
同案内は、修正版への更新、PHP開発元の追加対策、直ちに更新できない場合の暫定緩和策を順に扱っています。暫定策も適用できない、または適用に時間がかかりすぎる場合には、十分な対策が取れるまでシステムをオフラインにすることを検討するよう示しています。
更新も停止も直ちにできないときには、侵害の兆候や攻撃者が残したバックドアの評価も求めています。ここからは、更新作業と、過去に何が起きたかを調べる作業を別に考えていることが読み取れます。修正版を入れたという事実だけでは、更新前の状態を説明できません。
本サイトは、この勧告を「PHPを使う全サービスは無条件で全面停止せよ」という指示へ置き換えていません。適用できる修正と暫定策、公開状態、対処に要する時間を踏まえた段階的な判断です。自社で何を実施できないかまで明示すると、停止を含む判断の理由を説明しやすくなります。
スポンサーリンク
NHS Englandは医療機関向けに修正を必須項目へ
NHS Englandの警告CC-4875は、影響する組織に対し、PHPの公式セキュリティ勧告を確認し、修正手順を完了するよう求めています。対応欄では、修正を含むサポート対象のPHPへの更新を必須とし、直ちに適用できない場合は組織ごとのリスク評価を行い、一時停止を検討すると整理しています。
同警告は、研究者による攻撃実証と、将来の悪用が起こる可能性の評価も記載しています。こうした評価は、医療機関で実際に侵害が発生したという報告とは別です。本稿で確認した資料から、病院の診療停止や患者情報の流出を断定することはできません。
本サイトの分析では、NCSCの一般組織向け案内を、分野別の対応項目へ落とし込んだ例と捉えられます。共通のPHP脆弱性であっても、業務の継続性や停止の影響を判断するのは各組織です。外部の警告を読むだけで、個々のシステムの稼働可否まで決まるわけではありません。
Wikimediaは補助サービスを意図的に停止
Wikimedia Foundationの10月21日付報告は、影響するサービスを安全に修正できるまで、多くの補助サービスを意図的にオフラインにしたと説明しています。対応中にはWiki側の停止も起こり得ると追記されています。
対象の例にはToolforgeとCloud VPSが挙げられています。これらには、財団の基盤で動いていても、復旧前にボランティアの開発者であるサービス所有者による変更を必要とするものがあります。利用者がPHPの版を直接選ぶ構成では、財団職員だけで安全に復旧することが難しく、停止が長引く可能性も説明しています。
財団は、優先順位の整理、記録されたサービス所有者への連絡、権限があるシステムの更新を進めているとしています。これは、基盤を保有する組織がすべてのアプリケーションを直接変更できるわけではないことを示す具体的な対応報告です。
ここで確認できるのは、予防的な停止と、復旧に必要な役割分担です。Wikipediaの全機能が同じ時間に停止した、すべての補助サービスが既に復旧した、といった範囲まではこの告知から確定しません。また、停止を公表したこと自体は、侵害を受けた証拠ではありません。
スポンサーリンク
復旧の障害になるのは修正の有無だけではない
Wikimediaの事例から本サイトが読み取るのは、修正版が存在しても、適用する権限と責任を持つ人へ連絡できなければ、復旧を完了できないという点です。どのPHPを使うかを各開発者が選ぶ構成では、基盤側の一括更新と個別サービスの確認を分ける必要があります。
これは同財団が非公開の問題を抱えていたという指摘ではありません。財団自身が公表した対応の分担から、他のWeb運営にも共通する判断材料を整理したものです。外部委託や、部門ごとに保守するサイトを持つ組織でも、同じように更新主体が分かれる場合があります。
本サイトの提案としては、停止対象の一覧に、サービス所有者、実際に変更できる担当、修正の取得元、再開を判断する人を併記する方法が考えられます。全件を一人が直接更新できなくても、未回答の対象と次の連絡先を明確にできます。
一方、担当者が不明だからといって、影響を評価せず公開を続けることも、確認なしに全体を復旧することも根拠にはなりません。安全確認が済んだ対象と、まだ待つ対象を分ける考え方が、この事例の実務的な意味です。
オランダNCSCは組み込みPHPの情報を集約
オランダNCSCの公開リポジトリーは、二つのCVEについて、対応情報、検出・緩和の資料、PHPへ依存する製品の一覧をまとめています。Webサイトだけでなく、アプライアンス、ネットワーク機器、管理画面なども視野に入れています。
同リポジトリーは、製品にPHPが同梱されていて管理者が直接更新できない場合には、製品提供元の更新を確認するよう勧めています。また、一覧は完成したものではなく、拡充中だと明記しています。この留保は、一覧を使う際の重要な前提です。
本サイトは、この一覧を「掲載がなければ安全」という判定表として扱いません。情報がまだ集まっていない製品や、製品内で使われるPHPが利用者に見えない構成も考えられるためです。候補を探し、提供元の正式な告知へ進むための入口として利用するのが妥当です。
また、製品の影響有無と、利用中の個体への適用完了は別です。情報集約のページがあること自体で調査を終えず、製品名、利用する版、提供元が示す修正との対応を残す必要があります。第三者の一覧と、製品提供元の責任ある説明を混同しないようにします。
海外対応に共通した三つの焦点
| 焦点 | 一次資料で確認できる対応 | 本サイトの読み取り |
|---|---|---|
| 露出を減らす | EUと英国が隔離・停止の検討を案内し、Wikimediaが補助サービスの停止を公表 | 更新が届くまでの公開継続を別に判断する |
| 隠れた依存を探す | EUとオランダNCSCが製品内のPHPや依存情報を扱う | Webサイト台帳だけでは対象を網羅できない場合がある |
| 更新主体を結び付ける | Wikimediaがサービス所有者への連絡と権限内の更新を説明 | 基盤の保守担当とアプリ所有者の双方が必要になる |
今回の海外資料には、政府機関の勧告、分野別の警告、運営組織の実施報告、情報集約という異なる種類があります。すべてを同じ「海外で停止」という一文へまとめると、誰が何を実施したのかが見えなくなります。
本記事は、PHPの脆弱性の原因や修正番号を繰り返すためではなく、重大な共通基盤の問題に対して組織がどう動いたかを伝える続報です。技術的な全体像は関連記事に分け、ここでは公開継続、責任範囲、復旧条件の違いを判断材料にしています。
関連記事
- PHP重大脆弱性2件の原因と修正版:PHP側の修正と攻撃成立条件を整理した先行記事です。
- 国内ホスティング各社のPHP緊急修正対応:国内の提供元が公表した更新と停止範囲を比較できます。
出典・一次情報
本記事は以下の公開情報をもとに作成しています。最新の状況は各リンク先で確認してください。
-
その他
-
その他
-
その他
-
その他
-
公式アドバイザリ
-
公式アドバイザリ
-
公式アドバイザリ