目次
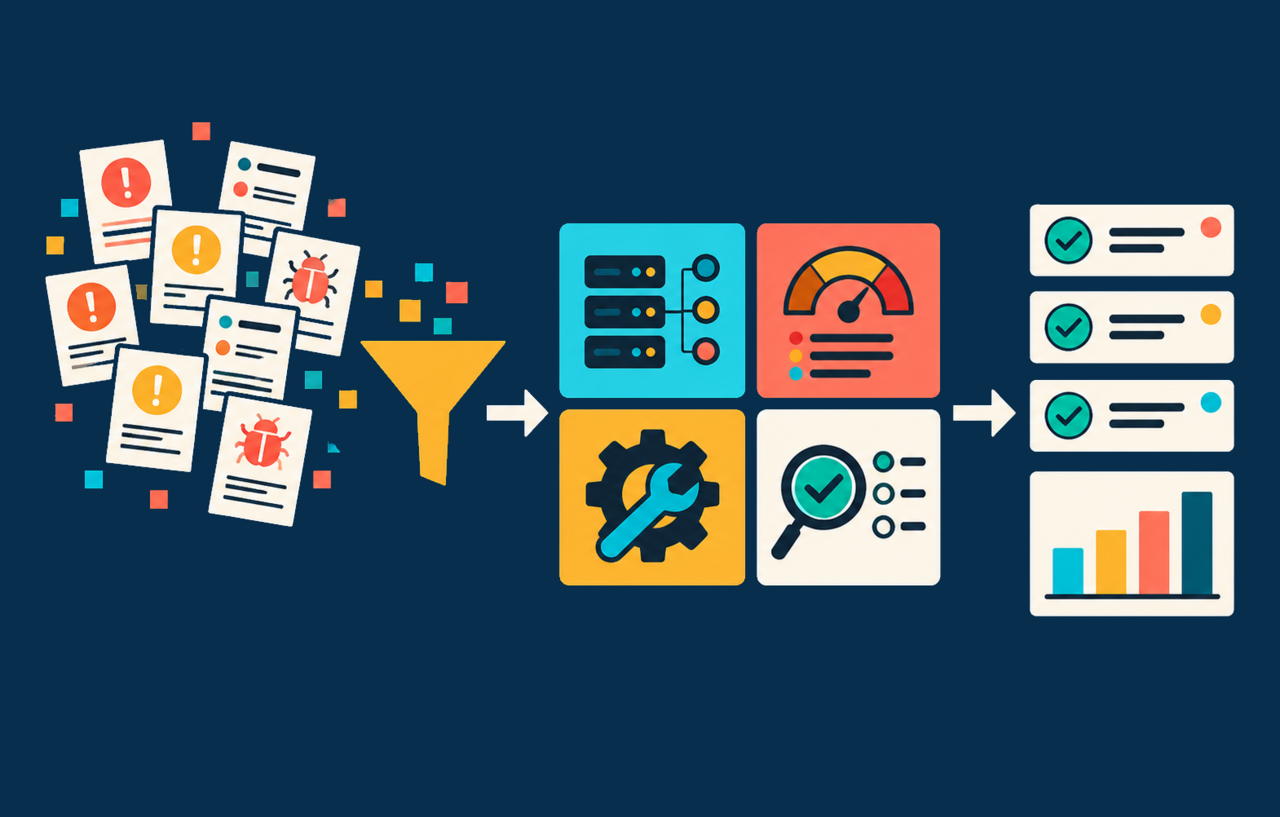
脆弱性情報が増え続けるなか、公開されたCVEを上から順に追うだけでは、自社サイトで先に直すべきものを選べません。必要なのは、情報を受け取る入口、資産との照合、期限を伴う優先順位、修正後の検証を一つの運用としてつなぐことです。
この記事は、IPAが2026年10月22日に公開した「ソフトウェア等の脆弱性関連情報に関する届出状況」と、10月21日に公開したJVN iPediaの登録状況を基にしたトレンド分析です。特定製品の新しい脆弱性を知らせるニュースではありません。2026年第3四半期(7月〜9月)の数字が何を示し、何を示さないのかを区別し、Web開発者・サイト運営者の実務へ落とし込みます。
スポンサーリンク
今四半期240件と累計2万553件をどう読むか
IPA「ソフトウェア等の脆弱性関連情報に関する届出状況 2026年第3四半期」によると、今四半期の届出はソフトウェア製品179件、ウェブサイト61件の合計240件でした。2004年7月8日の受付開始からの累計は2万553件で、ソフトウェア製品6887件、ウェブサイト1万3666件です。累計ではウェブサイトが約7割を占めます。
ただし、この数字を「現在未修正の脆弱性が2万553件ある」と読むのは誤りです。届出の累計であり、修正済みや公表済み、調整中など異なる状態を含みます。また、一つの届出が一つのCVEと同じとは限りません。自社のリスクを算出する分母でもありません。
一方で、受付開始から本四半期末までの1就業日あたりの届出件数は3.80件とされています。個別ニュースを人手で読む担当者だけに依存すると、担当者不在や繁忙期に入口が詰まることを示唆します。ここから導ける実務上の論点は、情報量そのものより「受け取った情報を自社資産へ結び付け、対応不要を含めて判断した記録を残せるか」です。
登録情報の急増は自社の危険度急増と同義ではない
IPA「JVN iPediaの登録状況 2026年第3四半期」では、今四半期の登録件数が2万73件、累計が31万240件と報告されています。前四半期の登録件数1万3131件より大きく増えていますが、今四半期の2万73件のうち1万9913件はNVDから収集した情報です。
この増加だけから、日本のWebサイトへの攻撃が同じ割合で急増したとは断定できません。データベースへの登録件数は、情報源の収集・翻訳・登録の動きにも左右されます。運営者が見るべきなのは総数のグラフだけではなく、自社が使う製品、公開範囲、攻撃成立条件、悪用確認、修正版の有無です。
種類別では、不適切なアクセス制御が1580件で最多でした。続いて解放済みメモリの使用938件、ヒープベースのバッファオーバーフロー684件、境界外読み取り602件、不適切な入力確認522件です。クロスサイトスクリプティングは482件、不正な認証は399件、不適切な権限管理は343件でした。これは今四半期にJVN iPediaへ登録された情報の分類であり、国内の被害件数ランキングではありません。
それでも、アクセス制御が最多という結果は、ログイン画面の有無だけで安全を判断しない設計の重要性を再確認させます。利用者Aが利用者Bのデータを読めないか、一般権限が管理機能を呼べないか、許可していない項目を更新できないかを、成功ケースと拒否ケースの両方で検証する必要があります。具体的なAPI点検は「国内の不正アクセス注意喚起を踏まえた管理APIの認可と点検手順」で整理しています。この記事は2026年10月のJPCERT/CC注意喚起を起点にした解説であり、今回のIPA統計とは調査対象が異なります。
スポンサーリンク
修正件数と受付件数を単純に差し引かない
今四半期にJVNで公表されたソフトウェア製品の件数は79件、修正完了したウェブサイトは19件でした。ウェブサイト19件の内訳は、ウェブアプリケーションを修正したものが17件、ページを削除したものが2件、運用で回避したものは0件です。通知から90日以内に修正が完了したものは15件、79%でした。
ここでも、今四半期の届出61件から修正19件を引いて42件が未修正になった、と計算してはいけません。届出と修正は同じ四半期に始まり終わるとは限らず、過去に受け付けた案件が今四半期に完了することもあります。ソフトウェア製品についても、届出受理からJVN公表まで45日以内だったものは79件中29件、37%です。調整、公表、修正には時間軸があります。
運営者にとって重要なのは、90日を一律の猶予期間と考えないことです。IPAの資料では、ウェブサイト運営者が通知を受けてから3か月以内を対処の目安としています。しかし、インターネットから認証なしで到達でき、機密情報や管理操作へつながり、攻撃が確認され、修正が入手できる案件を90日待つ理由にはなりません。逆に、影響機能を使わず外部から到達できない場合でも、判断根拠と再確認日を記録せず放置すれば、構成変更後に露出する恐れがあります。
優先順位は点数ではなく期限と担当へ変換する
CVSSは技術的な深刻度を比較する材料ですが、自社環境の公開範囲、扱うデータ、代替策、業務停止の影響を自動的には含みません。そこで本サイトでは、注意喚起を受け取った時点で次の五つを確認し、対応期限と担当へ変換する方法を提案します。
- 該当性:製品名だけでなく、版、配布元、モジュール、設定、稼働プロセスまで一致するか。
- 到達可能性:公開URL、管理面、API、VPN内、バッチ専用など、攻撃者が条件を満たせるか。
- 影響:機密性、完全性、可用性のどれが損なわれ、顧客や連携先へ広がるか。
- 脅威:実環境での悪用、攻撃コード、観測された走査を混同せず、一次資料で確認する。
- 対処可能性:修正版、設定変更、機能停止、ネットワーク隔離、監視強化のどれが実行できるか。
判定結果は「高・中・低」で止めず、「本日中に公開系3台へ適用」「48時間以内に検証環境で互換性確認」「該当機能は無効、次回リリースまで週次確認」のように、対象、期限、担当、完了条件へ変えます。対応不要と判断した場合も、利用していない機能、到達不能な経路、配布元のバックポートなど根拠を残します。
スポンサーリンク
通知から完了証明までを六段階にする
情報の入口が増えても、工程を固定すれば担当者ごとの判断差を減らせます。小規模なWeb運営でも、次の六段階をチケットの状態として持つと、未処理と検証待ちを区別できます。
メール、チャット、監視サービスなど複数の通知先を使う場合も、最終的には一つの記録へ集約します。同じCVEを別担当が重複調査する一方、製品名の表記差で本当の対象を見落とす状態を避けるためです。更新情報が出たときは新規チケットを増やすだけでなく、元の判定と期限が変わるかを同じ履歴で追います。
| 状態 | 主な作業 | 次へ進む条件 |
|---|---|---|
| 受付 | 公式URL、公開・更新日時、製品、CVE、修正版を記録 | 情報源と確認時刻が分かる |
| 照合 | 資産台帳、SBOM、ホスティング構成、プラグイン一覧と照合 | 対象数と所有者が分かる |
| 判定 | 到達性、影響、悪用、対処手段から期限を決定 | 担当と完了条件が決まる |
| 対処 | 証拠と復旧点を確保し、修正または緩和策を反映 | 対象へ変更が届く |
| 検証 | 稼働版、再起動、主要機能、ログ、監視を確認 | 旧版や未反映系が残らない |
| 完了 | 対象数、結果、例外、再確認日を保存 | 第三者が対応結果を再現できる |
緊急案件での適用順、カナリア反映、再起動、ロールバック、仮想パッチの限界は「緊急パッチを安全に適用する実務ランブック|資産確認からロールバックまで」を参照してください。同記事は特定CVEのニュースではなく、NISTとOWASPの資料を基にした恒久対策です。
AIで仕分けても最終判断の根拠を残す
大量のアドバイザリから製品名を抽出し、資産台帳との候補照合や要約をAIで補助することはできます。ただし、モデルが似た製品名を同一視したり、古い修正版を最新と誤認したり、攻撃実証を悪用確認と要約したりする可能性があります。公開日、影響版、成立条件、修正版、悪用状況は必ず一次資料へ戻って確認します。
AIの出力をそのまま「該当なし」に使うのではなく、候補の抽出、差分の整理、チケットの下書きまでに限定し、担当者が根拠URLと資産情報を確認して承認する運用が現実的です。特にホスティング事業者がランタイムを管理する環境では、上流の版番号だけでなく、事業者の告知と実際に選択されている版を確認します。
四半期統計を自社の改善指標へつなげる
公開統計と同じ件数を社内目標にする必要はありません。自社では、受信から一次判定までの時間、所有者不明の資産数、期限内に修正した割合、例外に再確認日がある割合、稼働版まで検証できた割合を測る方が改善につながります。深刻度の高い情報を何件読んだかより、対象を漏れなく数え、期限内に安全な状態へ移せたかが重要です。
IPAの2026年第3四半期データは、脆弱性情報が継続的に流入し、調整や修正が四半期をまたぐ現実を示しています。総数に圧倒されるのでも、CVSSだけで機械的に並べるのでもなく、受付、照合、判定、対処、検証、完了証明をつなげましょう。それが、次の緊急リリースで「自社は影響を受けるのか」に早く答えるための基盤になります。
関連記事
スポンサーリンク