目次
重大な脆弱性の修正版が公開されても、パッケージを更新しただけで対応完了とは限りません。対象サーバーを見落としていないか、稼働中のプロセスが新しい版を読み込んだか、問題が起きた場合に安全な状態へ戻せるかまで確認して、初めて緊急パッチの効果を説明できます。
この記事は2026年10月23日にNISTとOWASPの公式資料を確認して作成した恒久対策の実務ガイドです。特定製品で新しい脆弱性が公表されたというニュースではありません。WebサイトやAPIを運営する小規模チームでも使えるように、緊急更新を受け取ってから適用結果を記録するまでの判断を一つのランブックとして整理します。以下の具体的な順序や記録様式は本サイトの提案です。
スポンサーリンク
パッチ適用は更新ボタンではなく検証までの工程
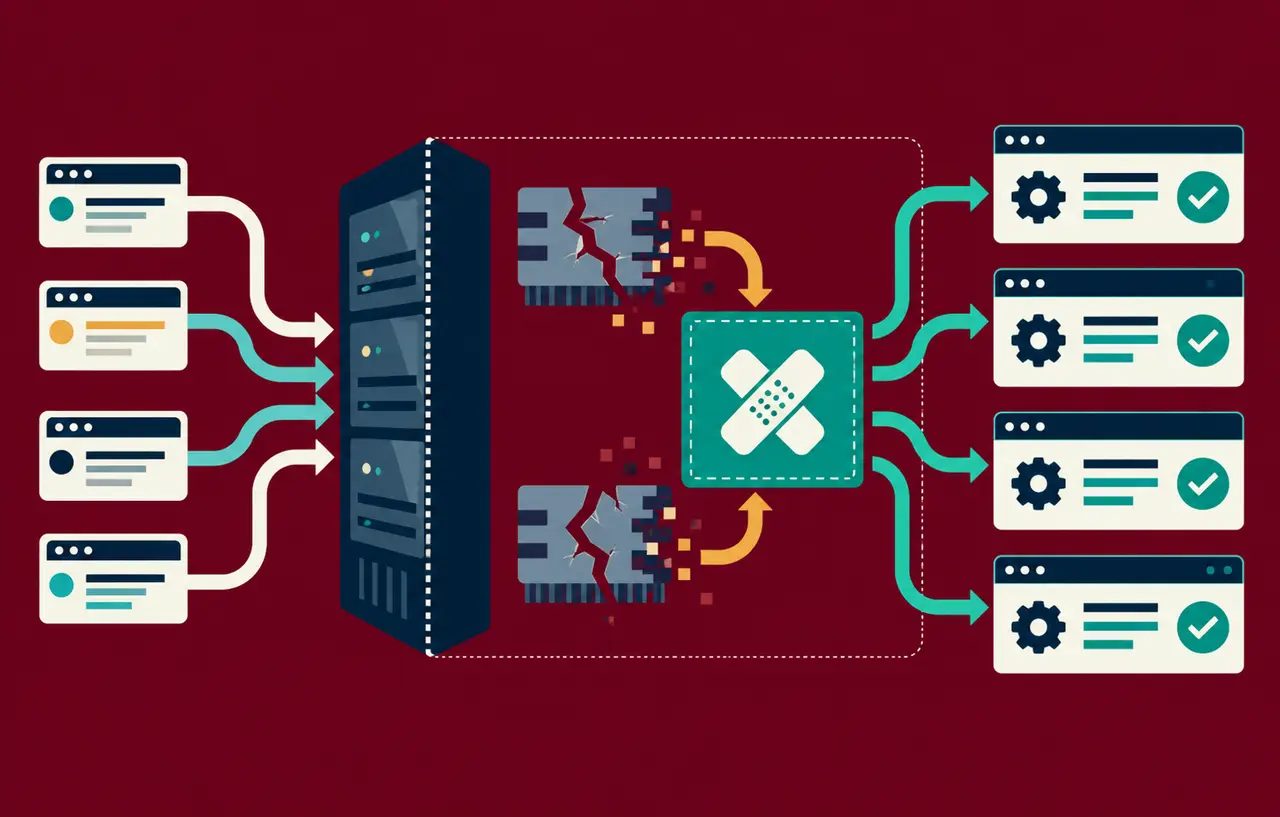
NIST SP 800-40 Rev.4は、企業のパッチ管理を、パッチや更新、アップグレードを特定し、優先順位を付け、取得し、インストールし、インストール結果を検証する一連のプロセスと説明しています。パッチを予防保守として扱い、技術部門だけでなく事業側を含む戦略として運用する考え方です。
この定義で見落としやすいのが最後の「検証」です。管理画面に更新済みと表示されても、別のコンテナ、古いワーカー、キュー処理、定期実行、管理用ホストが旧版のままなら、公開経路の一部に脆弱性が残る可能性があります。逆に、配布元が脆弱性修正をバックポートしていれば、上流と異なる版番号でも修正済みの場合があります。文字列の大小だけで判断せず、実際の配布元と修正履歴を結び付けます。
最初の30分で更新対象と露出を確定する
注意喚起を受け取ったら、最初にCVE番号や製品名をチケットへ転記するのではなく、自社環境との対応関係を作ります。インターネットへ直接公開されているか、認証が必要か、該当機能を有効にしているか、WAFやリバースプロキシの背後か、同じイメージを何台が使っているかを確認します。攻撃コードの公開や実環境での悪用確認がある場合は、通常の保守順ではなく緊急度を上げます。
- 対象:OS、Webサーバー、アプリケーションサーバー、ランタイム、CMS、プラグイン、ライブラリ、コンテナイメージを区別する
- 実体:ホスト名、クラスタ、リージョン、コンテナdigest、パッケージ提供元、現在の版を記録する
- 露出:公開URL、管理面、VPN内、バッチ専用など、攻撃経路になり得る境界を確認する
- 成立条件:既定設定で影響するのか、特定モジュールや構成が必要なのかを公式資料で確かめる
- 期限:修正版の有無、悪用状況、停止可能時間、業務影響を合わせて適用順を決める
OWASP Top 10:2025のSoftware Supply Chain Failuresは、直接依存だけでなく推移的依存も含む継続的な構成把握、公式で信頼できる経路からの取得、署名済みパッケージの優先、段階的なロールアウトを挙げています。台帳は監査用の表ではなく、緊急時に対象を数え切るための運用データです。
スポンサーリンク
変更前に証拠と復旧点を分けて保全する
更新前には、設定、パッケージ一覧、イメージdigest、プロセス情報、関連ログ、重要ファイルのハッシュを、業務データのバックアップとは分けて保存します。すでに侵害されている可能性がある環境へ上書き更新すると、調査に必要な痕跡が変わる場合があるためです。修正版の適用と侵害の有無の調査は、同じチケットの中でも別の作業として管理します。
復旧点は「バックアップが成功した」という表示ではなく、実際に戻せる組み合わせで準備します。データベース、アップロードファイル、設定、秘密情報の再発行方法、旧アーティファクト、切り戻しコマンドをそろえます。ただし、脆弱な旧版へ戻せば可用性は回復しても危険な状態へ戻ります。ロールバック時に公開範囲を制限する、仮想パッチを有効にする、修正版を再展開するまでメンテナンス表示にする、といった条件も先に決めます。
バックアップの権限分離と復元確認は「バックアップも消されたら?WordPressの復旧を支える分離とObject Lock」で詳しく扱っています。同記事はWordPressを例にしていますが、保存権限と削除権限を分け、隔離した場所で復元を試す考え方は一般のWeb基盤にも応用できます。
本番前に最小の正常性試験を固定する
緊急時に完全な回帰試験を新しく設計する余裕はありません。平時に、トップページだけでなく、ログイン、管理画面、フォーム、検索、ファイルアップロード、決済、メール、API、定期実行など、停止時の影響が大きい経路を短いスモークテストとして固定します。更新前にも同じ試験を行えば、以前から存在した不具合をパッチの影響と誤認しにくくなります。
検証環境は本番と同じ版や拡張構成へ近づけますが、実顧客へのメール送信や決済、外部APIの更新を無効化します。本番データを複製する場合は個人情報や秘密を必要最小限にし、検証後の削除まで計画します。更新パッケージは公式の配布元から取得し、署名やハッシュが提供されていれば確認します。
スポンサーリンク
一斉更新ではなくカナリアから広げる
NIST SP 1800-31は、通常時と緊急時のパッチ適用に必要なインベントリーとツール、パッチを直ちに適用できない場合の隔離や緊急緩和策を扱っています。パッチには可用性を下げる可能性があり、優先順位付け、試験、状況に応じた適用期限が実務上の課題になると説明しています。
本サイトでは、複数台構成ならまずトラフィックを外した一台、コンテナなら少数のPod、レンタルサーバーなら複製したステージングで更新し、正常性を確認してから範囲を広げることを提案します。単一サーバーでも、メンテナンス表示、更新、再起動、確認、公開再開の順を決め、利用者から見える停止時間を短くできます。
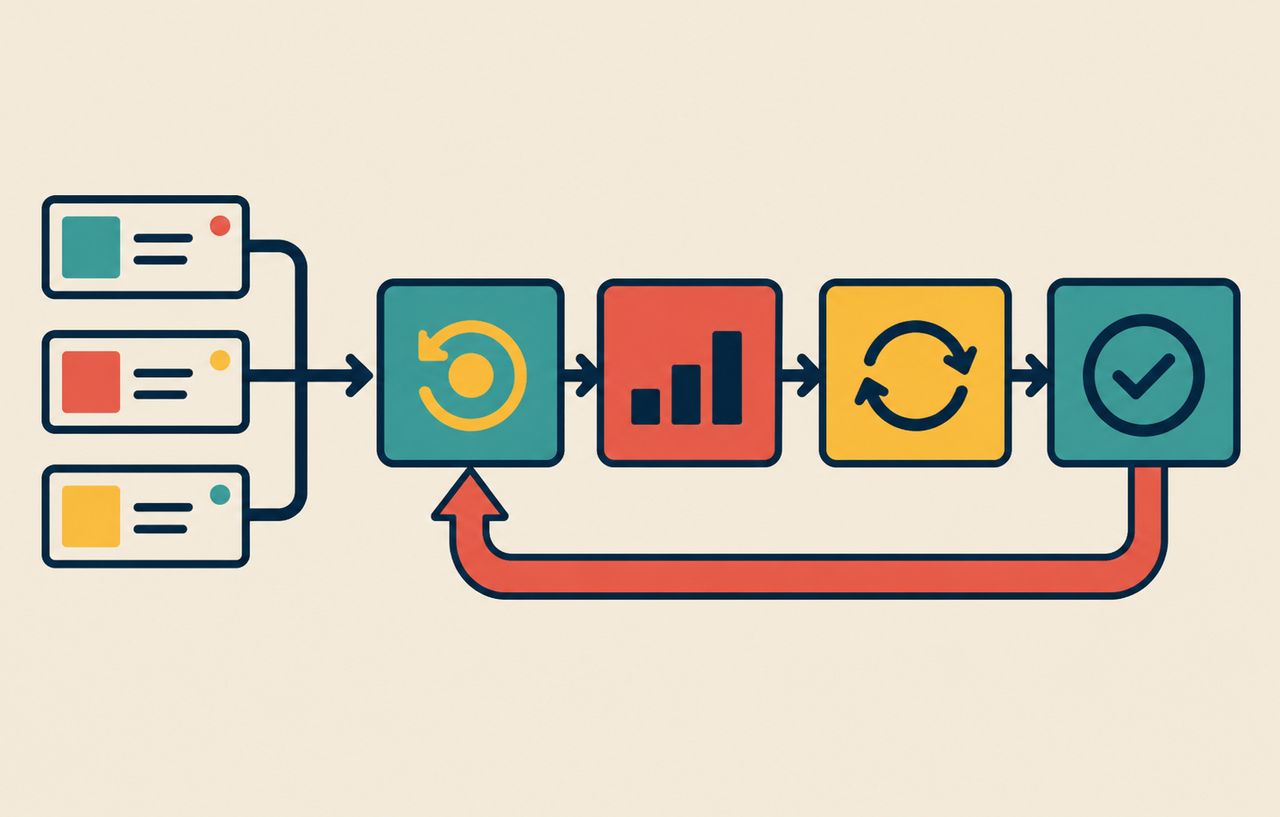
| 段階 | 実施内容 | 完了条件 |
|---|---|---|
| 準備 | 対象、影響条件、入手元、担当、停止時間、復旧点を記録 | 対象台数と戻し方を説明できる |
| 検証 | ステージングまたは少数系で更新しスモークテスト | 主要機能とログに異常がない |
| 反映 | カナリアから段階的に本番へ広げる | エラー率と応答時間が基準内 |
| 再読込 | Web、ワーカー、キュー、定期処理を必要に応じ再起動 | 旧プロセスが残っていない |
| 確認 | 実行版、イメージdigest、主要経路、監視を再確認 | 配布版ではなく稼働実体で修正を確認 |
| 記録 | 時刻、担当、対象、結果、例外、緩和策を保存 | 未対応系と次の作業が明確 |
再起動後の実行版を確認する
パッケージファイルが新しくなっても、メモリー上のプロセスが旧ライブラリを保持している場合があります。PHP-FPM、ApacheやNginx、Node.jsプロセス、Javaアプリケーション、ワーカー、キュー、常駐バッチを構成に応じて再起動し、起動時刻とプロセスIDを確認します。コンテナでは、タグ名だけでなく実際に稼働するイメージdigestを見ます。
OSパッケージの版表示は、上流の修正版と一致しないことがあります。配布元のアドバイザリ、パッケージの変更履歴、ビルド番号を照合します。PHPの旧系列でバックポートと移行を判断する具体例は「PHP重大RCEで8.1以下はどう対応する?バックポート確認と8.3以降への移行手順」で整理しています。版番号の比較だけで未修正または修正済みと断定しない点が重要です。
監視とロールバックの判断線を先に決める
更新後は、HTTPエラー率、応答時間、CPUとメモリー、再起動回数、キュー滞留、DB接続、決済やメールの成功率を、更新前の同じ時間帯と比較します。「何となく重い」では判断が遅れるため、どの指標が何分続いたら展開を止めるか、ロールバックまたは前進修正を選ぶかを事前に決めます。
ロールバックは自動的に最善ではありません。活発に悪用されている脆弱性で旧版へ戻す場合、公開を続けるリスクが障害より大きいことがあります。影響する機能を停止する、管理面を限定する、隔離する、WAFで既知経路を一時的に抑えるといった選択肢を組み合わせます。事業担当者には、可用性と侵害リスクのどちらを受け入れる判断かを明示します。
WAFの仮想パッチを恒久修正と混同しない
OWASP Virtual Patching Cheat Sheetは、仮想パッチを、脆弱なコードを変更せずに一致する攻撃を検知・遮断するポリシー層と定義しています。検査できる通信とルールが認識できる攻撃の範囲だけ露出を減らすもので、根本の脆弱性は残ります。実装前の準備、分析、テスト、復旧とフォローアップを含む反復可能なプロセスが必要です。
WAFは修正版を待つ時間や段階展開中の露出を減らす補助策になりますが、遮断件数がゼロだから安全とは限りません。ログのみで誤検知を確認し、遮断へ移し、別表現や別経路による回避を試験し、恒久修正後に残すか外すかを再評価します。FortiWebでPHP2Shell署名を監視から遮断へ切り替える実例は「FortiWebがPHP2Shell署名を公開|Alert Onlyから遮断へ切り替える手順」を参照してください。同記事の署名は特定案件向けであり、すべての脆弱性に流用できるものではありません。
スポンサーリンク
対応完了を証明する記録を残す
完了記録には、アドバイザリURLと確認時刻、対象資産、更新前後の版またはdigest、取得元、適用時刻、再起動したプロセス、実施した試験、監視結果、例外、残した緩和策を含めます。複数担当者がスクリーンショットだけを貼るより、検索できるテキストと機械的に取得した結果を残す方が、次の続報や監査で比較しやすくなります。
「全台更新済み」は、分母となる資産数が分からなければ証明できません。対象10台のうち10台、3クラスタの全Podが指定digest、外部公開2経路と管理1経路で試験合格、のように記録します。例外があれば、責任者、緩和策、再確認日を付けます。次に同じ製品で注意喚起が出たとき、この記録が初動の資産一覧になります。
緊急パッチの速度は重要ですが、速さは確認工程を省くことではありません。平時に資産台帳、スモークテスト、復旧点、カナリア手順、監視基準、完了記録を用意しておけば、緊急時に考える項目を減らせます。更新通知を受けてから、稼働実体で修正を確認するまでを一つの作業として運用しましょう。
関連記事
- バックアップも消されたら?WordPressの復旧を支える分離とObject Lock
- PHP重大RCEで8.1以下はどう対応する?バックポート確認と8.3以降への移行手順
- FortiWebがPHP2Shell署名を公開|Alert Onlyから遮断へ切り替える手順
スポンサーリンク