この記事のポイント
- 深刻度
HIGH7.0
- 対象
- Traefik v2、Traefik v3、Traefik ForwardAuth middleware、Traefik Kubernetes Ingress NGINX provider
- 悪用状況
- 不明
- 推奨対応
- Traefik v2はv2.11.60、v3はv3.7.16へ更新してください。v3.0〜v3.6はEOLのため修正済みサポート系列へ移行し、ForwardAuthとauth-urlの利用箇所、接続依存型認証の有無を確認後、異なる利用者を並行させた負の認証試験を実施します。
- 公表日
目次
TraefikのForwardAuthミドルウェアを、NTLMまたはSPNEGO/Kerberosの「Negotiate」のような接続に認証状態が結び付く方式と組み合わせている環境は、未認証の別クライアントへ他の利用者の認証結果が引き継がれる可能性があります。Traefik開発元は2026年10月21日、High評価のセキュリティアドバイザリGHSA-hrpp-p4fc-wwf8を公開しました。
対象はTraefik v2.11.59以下と、v3.0.0からv3.7.15までです。修正版はv2.11.60とv3.7.16です。特にv3.0からv3.6まではEOLで、各系列向けの修正版は提供されないため、v3.7.16または適切なサポート系列へ移行する必要があります。本稿は2026年10月23日11時台(日本時間)に開発元のアドバイザリとリリースを確認した内容です。
スポンサーリンク
最初に確認したい結論
- TraefikでForwardAuthを利用しているかを動的設定とKubernetesリソースから確認する
- 認証サーバーがNTLM、SPNEGO、Kerberos Negotiateなど接続依存型の認証を使うかを確認する
- v2系はv2.11.60、v3系はv3.7.16へ更新する
- v3.0〜v3.6を使う環境は同系列に留まらず、サポートされる修正版へ移行する
- 更新後は正しい利用者の成功だけでなく、未認証・別利用者・並行接続が拒否または分離される負の試験を行う
ForwardAuthを使っているだけ、あるいはKerberosを別用途で使っているだけで直ちに同じ条件になるわけではありません。重要なのは、Traefikが認証判定のために呼び出す外部認証サーバーが、HTTP接続に結び付く方式で利用者を識別しているかです。該当しないと判断する場合も、設定名だけでなく実際の認証応答と接続方式を根拠に残してください。
認証情報ではなく認証済み接続が別利用者へ渡る
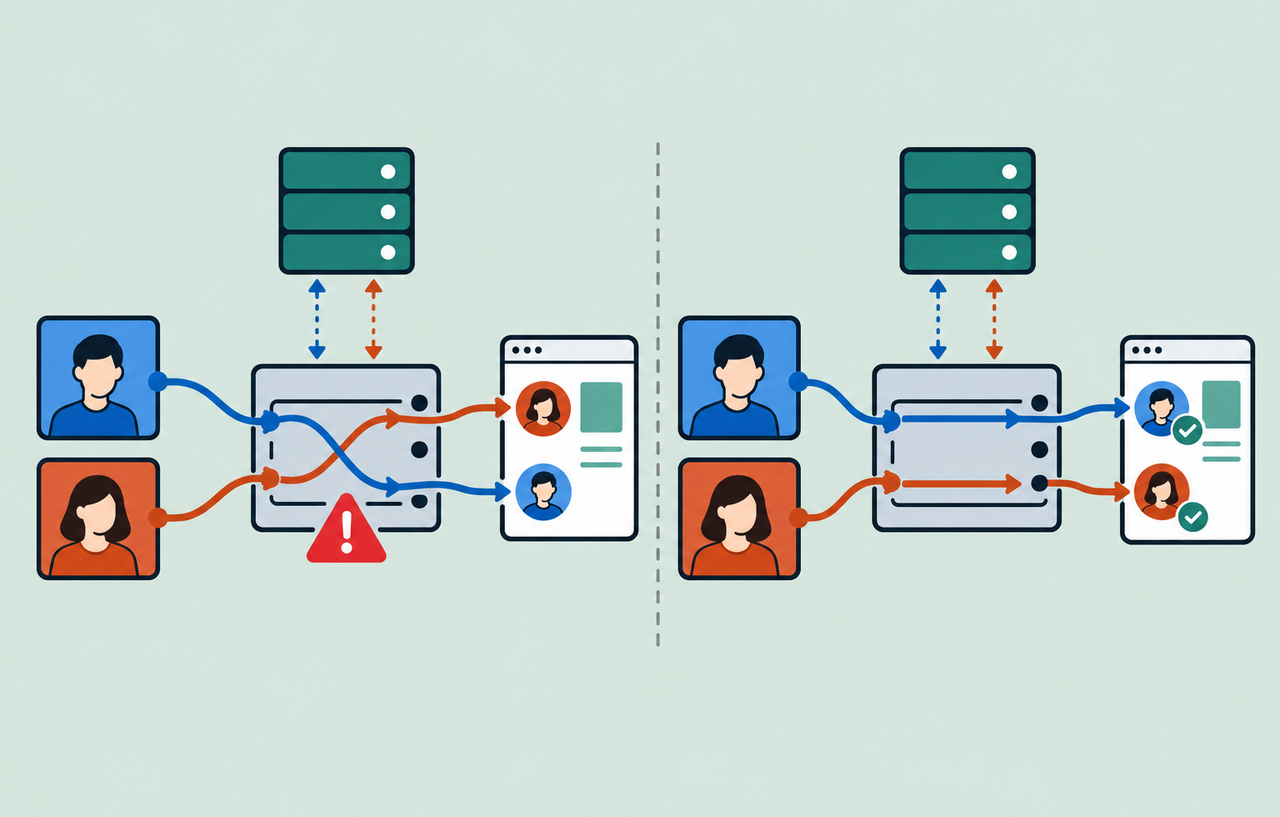
ForwardAuthは、Traefikが本来のバックエンドへリクエストを渡す前に外部の認証サーバーへサブリクエストを送り、その応答で許可・拒否を判断する仕組みです。一般的なトークン方式では各リクエストの資格情報を検証できます。一方、NTLMやNegotiateの一部構成では、複数回のハンドシェイクを終えた接続自体が特定利用者の認証済み状態を持ちます。
開発元の説明では、脆弱なForwardAuthは認証サーバー向け接続プールをすべてのフロント側クライアントで共有します。そのため、利用者Aが認証を完了した認証サーバーへのkeep-alive接続が、別の未認証クライアントBの認証サブリクエストへ再利用される可能性があります。認証サーバーがAの認証済み接続として成功応答を返し、Traefikがその利用者情報をauthResponseHeadersでバックエンドへ渡すと、BがAとしてアクセスできるおそれがあります。
これはパスワードやKerberosチケットがそのまま漏れるという説明ではありません。セッション境界を越えて認証結果と利用者属性が混線し、後段アプリケーションが誤った本人性を信頼する問題です。CVSS v4.0は7.0で、攻撃元はネットワーク、事前権限と利用者操作は不要ですが、接続依存型認証を使うなどの成立条件があります。後続システムの機密性・完全性への影響がHighと評価されています。
スポンサーリンク
影響範囲を構成別に切り分ける
| 確認項目 | 影響判断 | 対応 |
|---|---|---|
| Traefik v2 | v2.11.59以下が対象 | v2.11.60へ更新 |
| Traefik v3 | v3.0.0〜v3.7.15が対象 | v3.7.16へ更新 |
| v3.0〜v3.6 | 対象かつEOL | 修正済みのサポート系列へ移行 |
| ForwardAuth | 外部認証サーバーへのサブリクエストが対象 | 全ルーターと共有ミドルウェアを棚卸し |
| 認証方式 | NTLM、SPNEGO/Kerberos Negotiateなど接続依存型で成立 | 認証サーバーの実設定と応答を確認 |
| Ingress NGINX provider | v3.7ではauth-urlによる外部認証も対象 | 関連annotationと生成された動的設定を確認 |
Traefik v3.7では、Kubernetes Ingress NGINX providerのauth-url annotationによる外部認証も同じ問題の対象です。Helm valuesや静的設定にForwardAuthという文字がなくても、Ingress互換設定から外部認証が生成されている場合があります。CRD、Ingress、Gateway API、File provider、Docker labelsなど、利用中のproviderごとに最終的な動的設定を確認する必要があります。
また、今回のGHSA-hrpp-p4fc-wwf8は、10月7日に公開されたFastProxyのバックエンド接続プール問題GHSA-53qr-784g-cj35などとは別の脆弱性です。以前の修正はバックエンドへ転送する経路の接続分離を対象としており、今回の修正はForwardAuthが認証サーバーへ送る外部認証リクエストへ同様の分離を適用します。v3.7.14など以前の修正だけを適用して安心せず、v3.7.16まで到達しているかを確認してください。
設定名からではなく通信経路から棚卸しする
最初に、稼働中のTraefikの版、イメージdigest、クラスタ、entryPoint、provider、ルーター、ミドルウェアの対応表を作ります。Gitリポジトリの宣言だけでは、古いPod、待機系、別namespace、障害時用クラスタが漏れることがあります。管理APIやダッシュボードを使う場合は外部公開せず、取得した動的設定にForwardAuth、auth-url、認証サーバーURL、authResponseHeadersがどのルーターへ適用されるかを確認します。
次に認証サーバー側を調べます。IIS Windows Authentication、社内SSOゲートウェイ、Kerberos対応プロキシなどが候補ですが、製品名だけで決め付けず、NTLMまたはNegotiateが有効か、HTTP/1.1 keep-alive接続に認証状態が結び付くか、別のBearer token方式へ変換される場所はどこかを確認します。Traefikと認証サーバーの間に別のプロキシがある場合は、その接続プールも経路図へ含めます。
- 実行中のTraefik版とコンテナdigestを全インスタンスで取得する
- ForwardAuthまたはauth-urlを使うルーターと保護対象アプリを列挙する
- 認証サーバーの方式、接続維持、利用者属性を返すヘッダーを確認する
- 一般利用者、管理者、サービスアカウントが同じ認証経路を共有するか確認する
- 更新対象、影響しないと判断した対象、判断根拠を同じ台帳へ記録する
スポンサーリンク
更新時は認証機能の回帰を優先する
開発元は修正版としてv2.11.60とv3.7.16を公開しています。両リリースは10月20日付で、アドバイザリは10月21日に公開されました。更新では公式イメージまたは信頼できる配布元を使い、タグだけでなくdigestを固定し、ステージングまたは少数インスタンスから段階的に反映します。更新前には現在の動的設定、Traefikログ、認証サーバーのログ、主要な認証経路の正常性を保存します。
v3.0〜v3.6からv3.7へ移行する場合は、脆弱性修正だけでなく設定互換性や非推奨項目も確認します。いきなり全Podを置き換えず、設定検証、起動、ルーター生成、証明書、ForwardAuth、通常のバックエンド通信を順番に確かめます。v2を継続する環境はv2.11.60へ更新できますが、長期的なサポート計画とv3移行の期限も別途管理してください。
更新後に行う負の試験
- 正しい利用者Aがログインし、期待した属性で保護対象へ入れる
- 資格情報を持たない別クライアントBが、Aの直後や並行時にも拒否される
- 利用者AとCの同時接続で、ユーザー名・グループ・権限ヘッダーが入れ替わらない
- 認証失敗、タイムアウト、認証サーバー再接続後もfail-openにならない
- 複数Traefikインスタンス、HTTP/1.1接続再利用、ロードバランサー経由でも同じ結果になる
試験には本番利用者ではなく権限の異なる専用テストアカウントを使い、アクセス先に識別可能なテストデータを置きます。成功レスポンスだけでなく、認証サーバーが返した利用者属性、Traefikが転送したヘッダー、バックエンドが認識した主体を同じ相関IDで追跡します。単に401または200を確認するだけでは、別利用者の200が混ざる問題を見逃します。
すぐ更新できない場合の暫定対応と限界
更新まで時間が必要なら、該当するForwardAuth経路を社内ネットワークやVPNへ限定する、管理機能を一時停止する、接続依存型ではない認証方式へ切り替える、影響するルーターを修正版の別Traefikへ先行移管する方法を検討します。認証方式の変更はアプリ側の主体情報やログにも影響するため、十分な試験なしに本番へ入れないでください。
WAFで特定の攻撃文字列を遮断する対策は、この問題の根本修正にはなりません。通常に見える認証リクエストと接続再利用の組み合わせで発生するためです。接続再利用を外部プロキシで抑える案も、全経路で確実に適用される保証と性能への影響を検証できなければ恒久対策として扱えません。暫定策には期限と責任者を付け、v2.11.60またはv3.7.16への更新へ戻します。
過去ログで分かることと分からないこと
2026年10月23日11時台の確認時点で、開発元アドバイザリに実環境での悪用確認やCVE番号の記載はありません。これは悪用がないことの証明ではありません。認証サーバーの成功ログとTraefikのアクセスログ、バックエンドの利用者IDを照合し、同一時刻に異なる送信元から同じ主体が現れていないか、未認証経路で特権操作が成功していないかを調べます。
ただし、転送された利用者属性や接続識別子を記録していなければ、過去の混線をログだけで否定することは困難です。疑わしい操作があれば、対象アカウントのセッション失効、資格情報の見直し、操作履歴とデータ変更の調査を行います。証拠保全前にログをローテーションしたり、対象コンテナをすべて削除したりしないよう注意してください。
今回の要点は、外部認証を「認証サーバーが正しく判定するから安全」とだけ考えないことです。プロキシが認証サブリクエストをどの接続で運び、その結果をどの利用者へ結び付けるかも認証境界の一部です。利用版、ForwardAuthの適用先、認証方式を確定し、修正版へ更新し、異なる利用者を並行させた負の試験で境界が分離されたことを確認してください。
関連記事
前者は特定製品に依存しない緊急更新の実施順序、後者は異なる原因で認証回避や利用者間の応答混在が起こり得るTomcatの事例です。どちらも本稿とは対象製品と修正版が異なるため、各記事の確認時点と対象条件を分けて参照してください。
出典・一次情報
本記事は以下の公開情報をもとに作成しています。最新の状況は各リンク先で確認してください。
-
公式アドバイザリ
-
公式アドバイザリ
-
公式アドバイザリ