目次
OpenAIは2026年10月21日、AIが発見した重大な脆弱性へ世界規模で対応するための調整案を公表しました。題材になったのは、同日に修正版が公開されたPHPの重大脆弱性です。発見者、PHPの保守担当者、セキュリティ企業、インフラ事業者、政府機関が、詳細公開前から修正・検証・防御・周知を分担したと説明されています。
これは個別のPHP脆弱性をもう一度説明する記事ではありません。AIによる脆弱性発見が増えたとき、Web開発者とサイト運営者の実務がどう変わるのかを、OpenAIの公式発表「Patch the Planet: global response coordination」と関連資料から整理します。確認済みの事実、提供元の主張、本サイトの提案を分けて扱います。
スポンサーリンク
今回新たに公表されたこと
OpenAIによると、PHPの二つの重大脆弱性は、Patch the Planetの一環としてCalifがGPT-5.6 Solを使って特定し、Wizも独立して発見・報告しました。PHPの保守担当者が修正とリリースを主導し、OpenAI、Wiz、Cloudflareなどが調査、技術支援、調整に加わったとされています。OpenAIは、自社が把握する範囲では攻撃者より先にフロンティアAIが問題を発見し、修正準備のための「Defender's Window」が生まれたと説明しています。これはOpenAIの見解であり、世界中の攻撃者の活動を完全に観測したという意味ではありません。
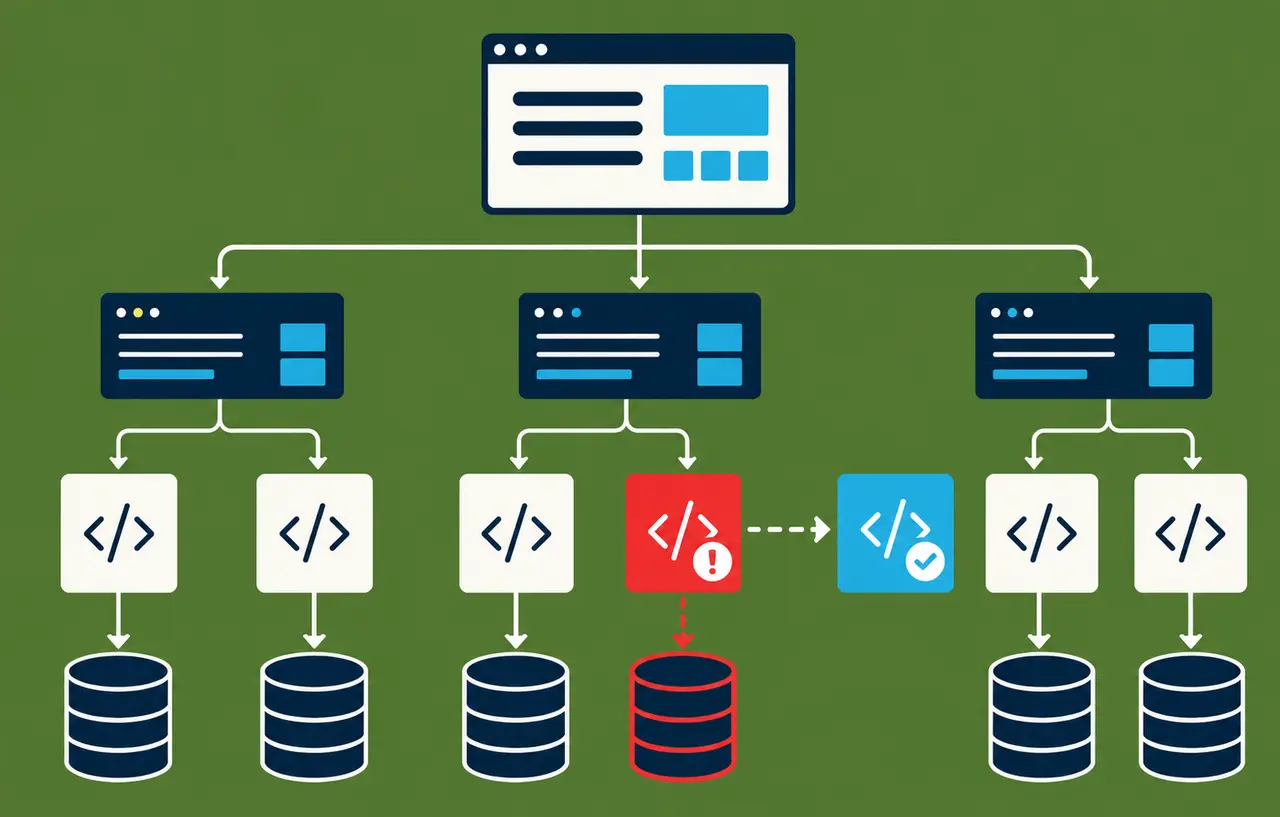
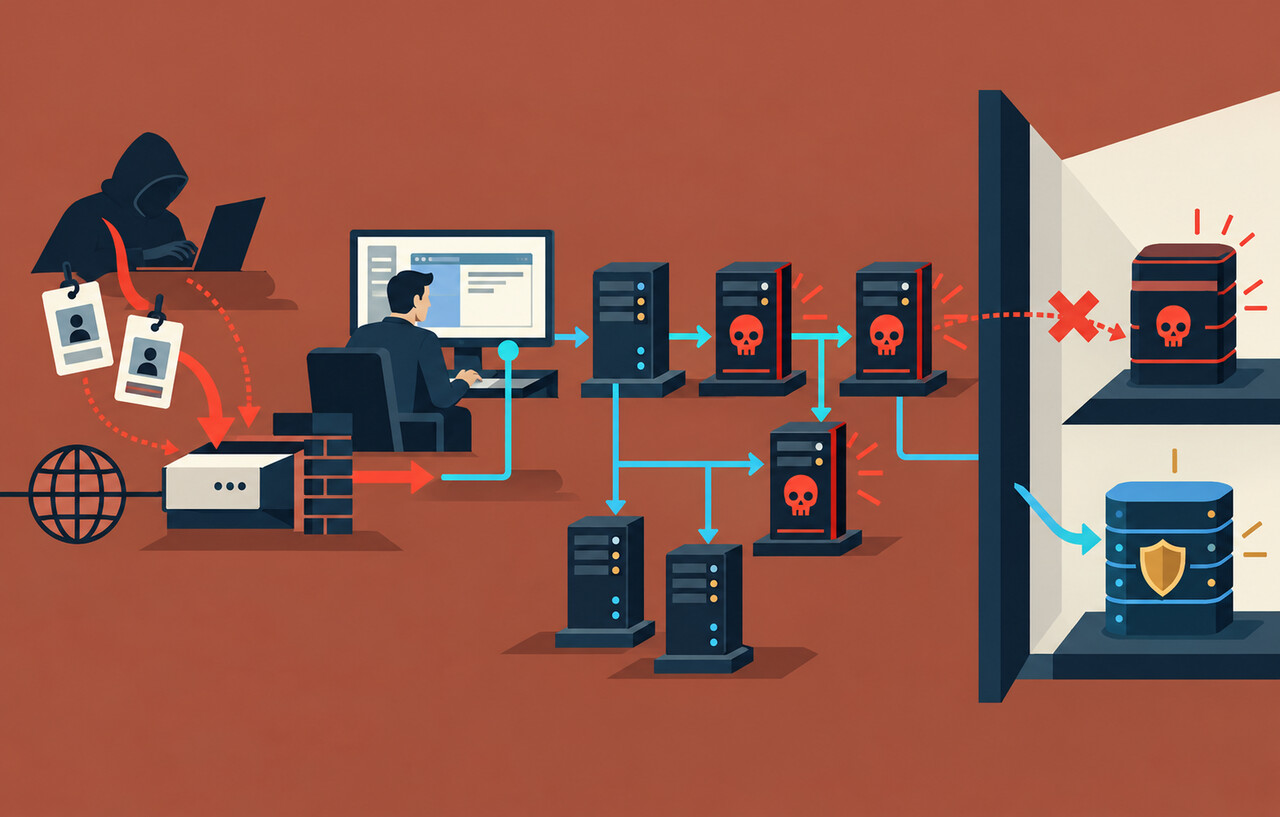
重要なのは、AIが見つけたという話題性よりも、発見後の工程です。広く使われる基盤ソフトウェアでは、本体パッチだけでなく、旧系列へのバックポート、Linuxディストリビューションやホスティング環境への配布、WAFなどの暫定防御、顧客への通知、適用確認までが必要です。発見から公開までの間に誰を参加させるかが、実際の被害を左右します。
提案された五段階の調整を運用へ読み替える
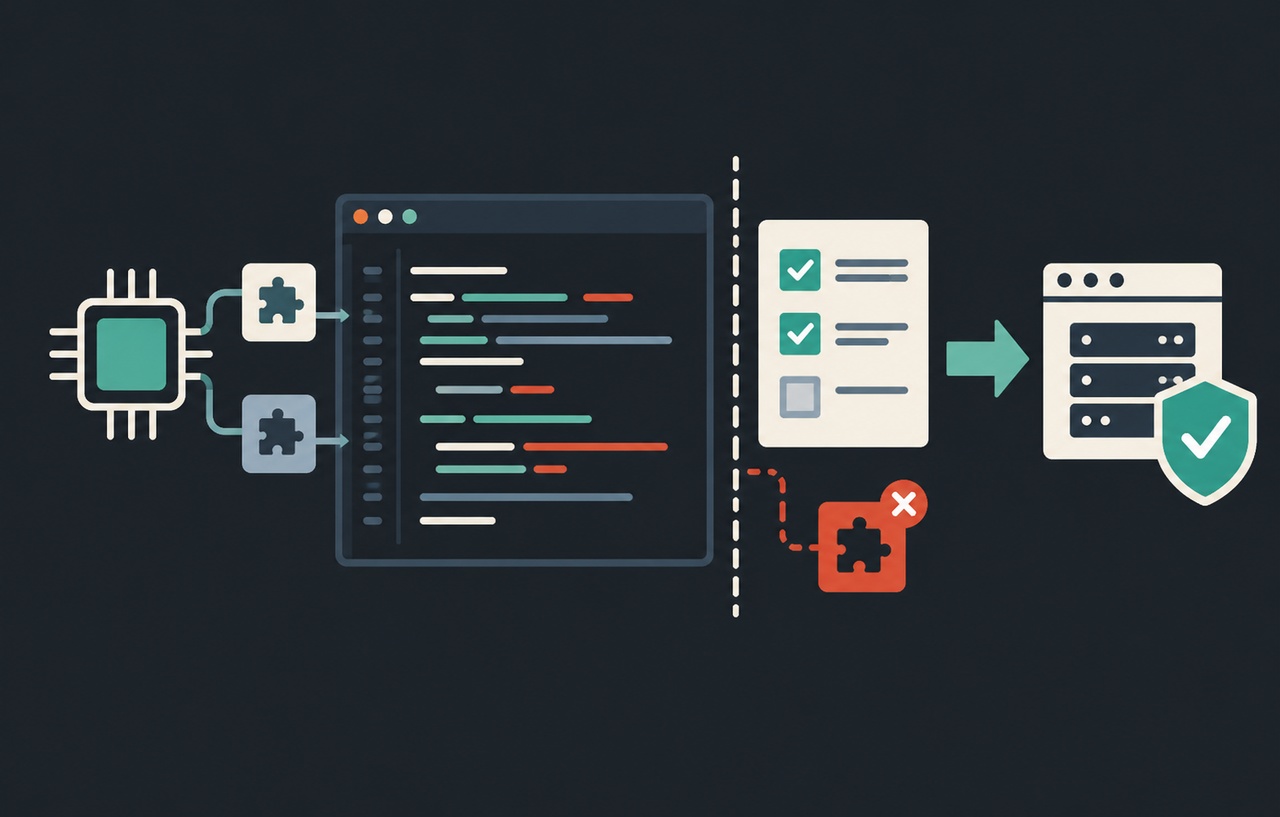
OpenAIの発表は、重大な脆弱性への対応を五段階で整理しています。名称よりも、サイト運営側で何を準備するかが大切です。
- 発見と検証:AIの出力をそのまま脆弱性として扱わず、再現条件、到達可能性、影響を専門家が確認する
- 保守担当者との修正:対象プロジェクトの方針に沿ってパッチと回帰テストを作り、影響する系列を決める
- 周辺事業者との準備:ディストリビューション、クラウド、ホスティング、WAF、監視サービスが配布や暫定策を用意する
- 調整された公開:修正版、影響範囲、暫定策、検知情報を、攻撃側へ不要な先行材料を与えない形で公開する
- 利用者による展開と検証:更新した事実だけで終わらせず、実行中のバージョン、再起動、ログ、外部公開面を確認する
この流れは、通常の責任ある開示と別物ではありません。変化は、AIが候補を大量かつ高速に出せるため、検証と修正配布が新しいボトルネックになる点です。OpenAIは6月の発表で、Codex Securityが3万超のコードベースにまたがる3000万超のコミットをスキャンし、人が7万超の所見を修正済みと判定し、50万超が自動的に修正済みと判断されたとしています。これらは提供元の集計であり、一般環境で同じ精度や効果が得られる保証ではありません。
スポンサーリンク
AIスキャンを導入する組織が先に決めること
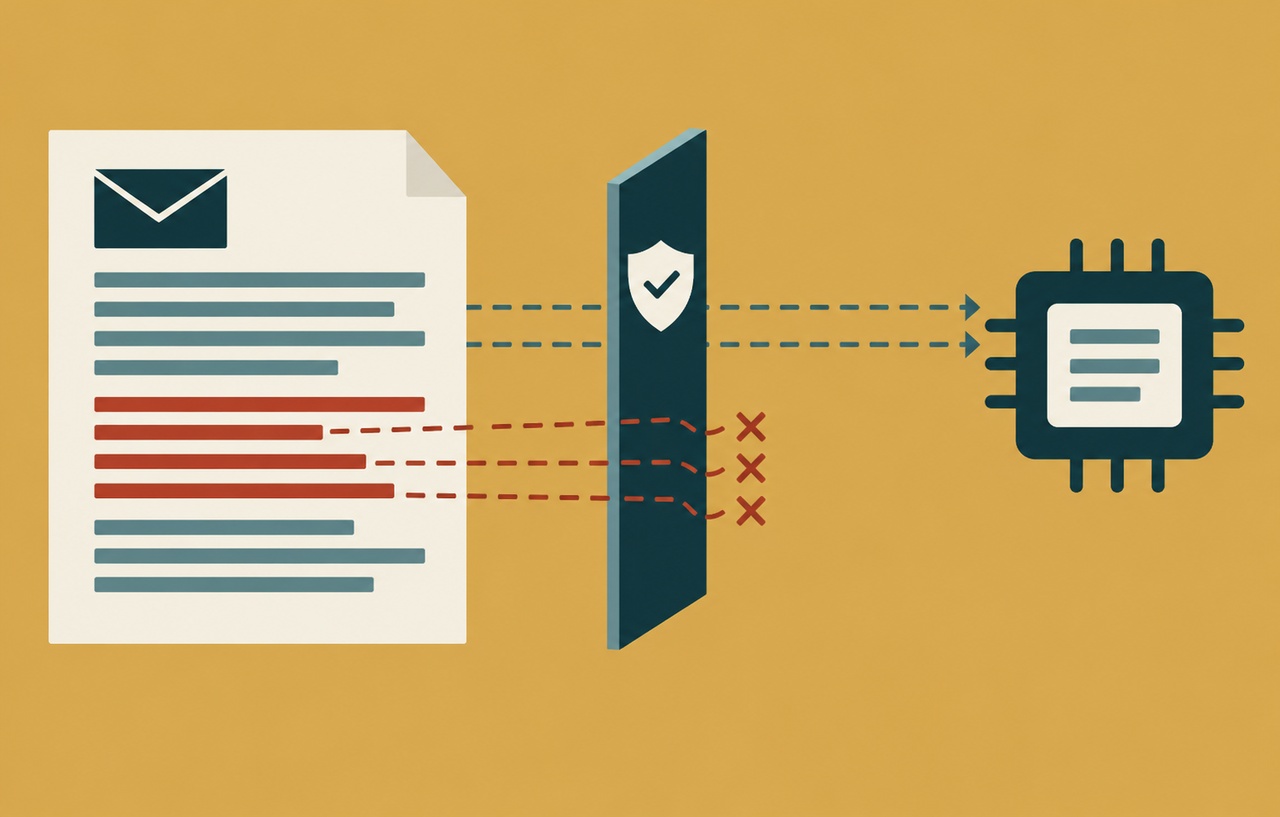
AIによる発見数を増やすだけでは、保守チームの負担を悪化させる可能性があります。Patch the Planetの6月発表では、Trail of Bitsの担当者が保守担当者へ渡す前に全所見を手作業で確認し、再現、重複除去、深刻度の見直し、優先順位付けを行ったと説明されています。OpenAI自身も、フロンティアモデルは多くの偽陽性を生成すると明記しています。
導入判断では、モデル名や検出件数より、次の運用条件を確認すべきです。
- 対象リポジトリ、ブランチ、依存関係、ビルド成果物のどこまでを読むか
- ソースコード、設定、秘密情報、顧客データを外部サービスへ送るか
- 所見を再現する隔離環境と、攻撃コードを扱える担当者がいるか
- 重複排除と到達可能性の確認を誰が担当し、誤検知を閉じる基準は何か
- AIが作った修正を本番へ直結させず、レビュー、テスト、承認を必須にできるか
- 外部プロジェクトの問題を見つけた場合、相手の開示方針と連絡窓口に従えるか
とくに自動修正は、差分が小さいことと安全であることを混同しないようにします。脆弱な経路を閉じても互換性を壊す、別の入力経路を残す、テストが攻撃条件を再現していない、といった失敗はあり得ます。修正前の失敗テスト、修正後の成功テスト、既存機能の回帰テストを一組として残すと、後から判断を監査できます。
サイト運営者は公開日に何を確認するか
サイト運営者がAIモデルを直接使っていなくても、発見速度の上昇は更新業務へ影響します。公開と同時に攻撃者も差分を解析できるため、「ベンダーから通知が来たら考える」方式では間に合わない案件が増えます。一方で、非公開情報を推測して先回り更新するのも危険です。公式アドバイザリ、配布元、利用中の事業者という三つの情報を照合します。
- 資産台帳で対象ソフトウェアと実行中の系列を特定する
- 上流の修正版と、自分が使うOS・コンテナ・ホスティング側の配布版を区別する
- ステージングで更新し、動作確認と脆弱経路の検証を行う
- 本番反映後にプロセス、コンテナ、キャッシュが旧バイナリを保持していないか確認する
- 公開前後のログを保存し、暫定策だけで安心せず侵害の兆候を調べる
- 委託先が更新する場合も、完了日時と実行中バージョンを証跡として受け取る
今回のPHP修正版そのものについては、PHPが重大RCEの修正版を公開した際の更新対象と確認手順で整理しています。侵害の有無を調べる場合は、JPCERT/CCが示したCookieとワーカー異常の調査観点も合わせて確認してください。前者は修正版公開時点、後者は調査情報公開時点の内容であり、最新の公式情報を優先します。
スポンサーリンク
導入の評価指標を検出数から修正完了へ変える
AIセキュリティ製品を比較するとき、発見数だけを見るとノイズの多い仕組みが有利になります。実務では、確認済み所見の割合、重複率、到達可能性を示せた割合、修正までの時間、修正後の再発率、保守担当者が費やした時間を測る方が有用です。重大度の高い所見でも、本番へ到達しない実験コードと、認証不要で公開される経路では優先順位が異なります。
小規模なWebチームなら、まず変更差分のレビューや既知の危険パターンの点検に限定し、人が結果を確認できる量から始めるのが現実的です。広い全リポジトリスキャンは、脅威モデル、担当者、隔離検証環境、修正SLAを用意してから拡張します。これは本サイトの提案であり、OpenAIがすべての利用者へ示した必須要件ではありません。
今回の発表の限界
OpenAIの発表は、PHP対応の調整に誰が関与したかを示しましたが、非公開期間の詳細な時系列、各組織が見つけた範囲の完全な比較、AIと人間の寄与率をすべて公開しているわけではありません。未公開の脆弱性についても具体的な技術情報は伏せられています。したがって、発表だけからAIが人手を置き換えた、あらゆる脆弱性を先に見つけられる、と結論づけることはできません。
また、Patch the Planetは、保守担当者の合意、専門家による検証、修正支援を組み込んだ体制です。一般企業が単独でAIスキャンを実行し、外部プロジェクトへ大量の未検証レポートを送る行為とは条件が異なります。再現性のない報告や公開前の不用意な共有は、修正を遅らせるだけでなく、攻撃の手掛かりを広げるおそれがあります。
まとめ
PHPの重大脆弱性対応で注目すべき新事実は、AIが発見に使われたことだけではなく、保守担当者を中心に、研究者、インフラ事業者、政府機関まで含む調整が実施されたことです。AI時代のセキュリティ運用では、発見数を競うより、検証、修正、配布、適用確認までを短く確実につなぐ能力が重要になります。
Web開発者とサイト運営者は、AIスキャンの採用有無にかかわらず、資産台帳、公式情報の監視、迅速なステージング、再起動を含む適用確認、ログ保全を見直すべきです。AIは調査と修正を加速できますが、公開判断と本番変更の責任まで自動化してよいわけではありません。
参考資料
- OpenAI|Patch the Planet: global response coordination as agents uncover critical vulnerabilities(2026年10月21日)
- OpenAI|Patch the Planet: a Daybreak initiative to support open source maintainers(2026年6月22日)
- OpenAI|Daybreak: Tools for securing every organization in the world(2026年6月22日)
スポンサーリンク
関連記事
- 今回の修正版と適用確認:PHPが重大RCEの修正版を公開!8.5.12など4系統へ緊急更新
- 侵害調査の手順:JPCERTがPHP侵害調査の確認点を公開|Cookieとワーカー異常を時系列で調べる