目次
ログアウトを押すとログイン画面へ戻る。それだけでは、直前まで使っていたセッションがサーバー側で無効になったかは分かりません。手元の表示、ブラウザーに残る値、サーバーが受け入れる資格情報は別々の状態です。セッション管理はログイン成功の先まで設計する必要があります。
本稿は2026年10月18日にOWASPとMDNの資料を確認した実務ガイドです。新たな被害の速報ではありません。端末や会員サイトの例は仮想で、仕様の決め方と検証の組み合わせは本サイトの提案です。
スポンサーリンク
最初にどの資格情報で本人と判断しているかを確認
サーバー上のセッションに結び付くランダムなIDを使う構成と、署名されたトークンの内容で判断する構成では、失効の方法が違います。さらにアクセストークンと更新用トークンを併用する場合、片方を消してももう片方が新しい資格情報を発行できることがあります。
本サイトの提案は、Cookie、サーバー側のセッション、アクセストークン、更新用トークンを一覧にし、保存場所、発行者、期限、失効の確認先を対応付ける方法です。JWTという形式名だけで、失効できるかどうかを判断しないでください。実際の検証方式が重要です。
「ログアウト時に何を無効にするか」を、画面の仕様ではなく認証側の条件へ書きます。どの時点から、どの端末の、どの種類の資格情報を拒否するかを決めれば、試験の期待値も明確になります。
基本となる資料:OWASP:Session Management。
Cookieの属性は失効そのものではない
Secure、HttpOnly、SameSite、Domain、Pathなどは、それぞれ違う条件を扱います。たとえばHttpOnlyはJavaScriptからの読み出しを制限しますが、盗まれた値をサーバーがいつ拒否するかという失効の仕様まで決める属性ではありません。
Cookieを削除するときも、発行した範囲と削除する範囲を対応付けます。同じ名前で異なるPathやDomainの値がある場合など、何を消したかが曖昧にならないようにします。ブラウザーの保存状態と、サーバー側の有効状態を別に確認してください。
一方、Cookieに長い有効期限を設定しないだけで十分とも言えません。ブラウザーを閉じる操作や復元の仕組みを、サーバー側の確実な失効条件の代わりにしないことが重要です。利用者の端末操作に依存しない終了条件を設計します。
スポンサーリンク
ログインと権限の変化でIDを更新する
OWASPは、認証や権限レベルの変更時にセッションIDを更新することを説明しています。ログイン前からあるIDをそのまま強い権限へ使い続ける設計を見直します。どこでIDが変わり、旧IDがどう扱われるかを確かめます。
検証環境では、ログイン前後のIDが変わることだけでなく、旧IDが認証済みとして使えないことを確認します。値を共有の記録へ貼り付けず、識別用の安全な情報で結果を対応付けます。権限昇格、管理者の再認証など、業務で実際に起きる変化も対象です。
複数の同時要求がある場合、更新の瞬間に正規の処理が失敗することがあります。これを理由に旧IDを無期限に受け付けるのではなく、採用するフレームワークの仕組みと並行処理を確認します。安全性と使い勝手の条件を両方定義してください。
アイドル期限と絶対期限を分けて考える
一定時間操作がない場合の期限と、利用を続けていても到達する最大の期限は役割が違います。具体的な長さは、扱う情報、利用端末、業務、再認証の方法によって決めます。すべてのサービスへ同じ分数を当てはめることは勧めません。
重要なのは、ブラウザー側のタイマーだけで期限を判断しないことです。攻撃者が画面を開かずHTTP要求を送る場合にも、サーバーの検証が有効である必要があります。時刻の扱い、複数サーバーの整合、遅延した要求の処理も設計対象です。
長時間の編集では、保存前の警告や安全な再認証、入力内容の保護を考えます。失効後の要求を黙って成功したように見せないでください。一方、入力を守るために資格情報そのものを長期間保存する設計にもせず、業務データと認証状態を分けます。
スポンサーリンク
この端末だけと全端末を区別する
利用者が通常のログアウトをした場合、この端末のセッションだけを終了させたいことがあります。一方、盗難や不正利用の疑いがある場合は、全端末の終了が必要かもしれません。操作の名前と、実際に無効になる範囲が一致するようにします。
本サイトでは、端末一覧に必要な識別情報、最終利用、失効操作を設ける際、過度な端末情報を集めない方法を提案します。利用者が見覚えのないセッションへ対応できることと、記録の機密性を両立させます。端末名は本人の確実な証明ではなく補助情報として扱います。
パスワード変更、再設定、アカウント停止、所属変更で既存セッションをどうするかも、別のイベントとして定義します。権限をサーバー側で毎回確認するのか、古い権限が資格情報に残るのかによって、必要な処理が違います。
トークン方式ではログアウトの限界も仕様に書く
署名と期限だけを検証するアクセストークンは、サーバー側の状態を消すだけでは拒否されない設計があります。即時の失効が必要なら、検証時に参照する状態や、資格情報の更新方式などを含めて設計する必要があります。
更新用トークンがある場合は、その失効、ローテーション、再利用時の扱いを別に確認します。アクセストークンを短くしたことだけで、失効後の更新要求も拒否されるとは判断しません。採用する認証基盤の公式仕様に沿って、どこまで保証できるかを書きます。
短い有効期間は被害の時間を限定する一つの手段ですが、何秒なら安全という共通値はありません。通信障害、端末の時刻、再認証の負担、業務上の即時性も含めて判断します。実装が保証しない即時ログアウトを、利用者向けの説明で約束しないことが大切です。
認証が失効しても画面や通信が残る場合を調べる
ブラウザーの戻る操作で以前の画面が見える場合、サーバーが再び情報を返したのか、ブラウザーが手元の内容を表示したのかを分けます。どちらも扱う情報によって対策が必要ですが、失効処理の成否を混同すると原因を追えません。
機微な応答のキャッシュ方針を確認し、共有キャッシュへ利用者別データを保存しない設計を検討します。またWebSocketなど長時間接続する経路があるなら、HTTPの次の要求で拒否するだけでは足りない場合があります。接続中の権限変更と再確認を仕様に含めます。
端末へ既に渡したデータを、ログアウトだけで完全に回収することはできません。表示済みの内容、ダウンロード、スクリーンショットなどの限界を理解し、必要な情報だけを配信する設計も合わせて考えます。
複数端末を使う会員の復旧手順を設計する
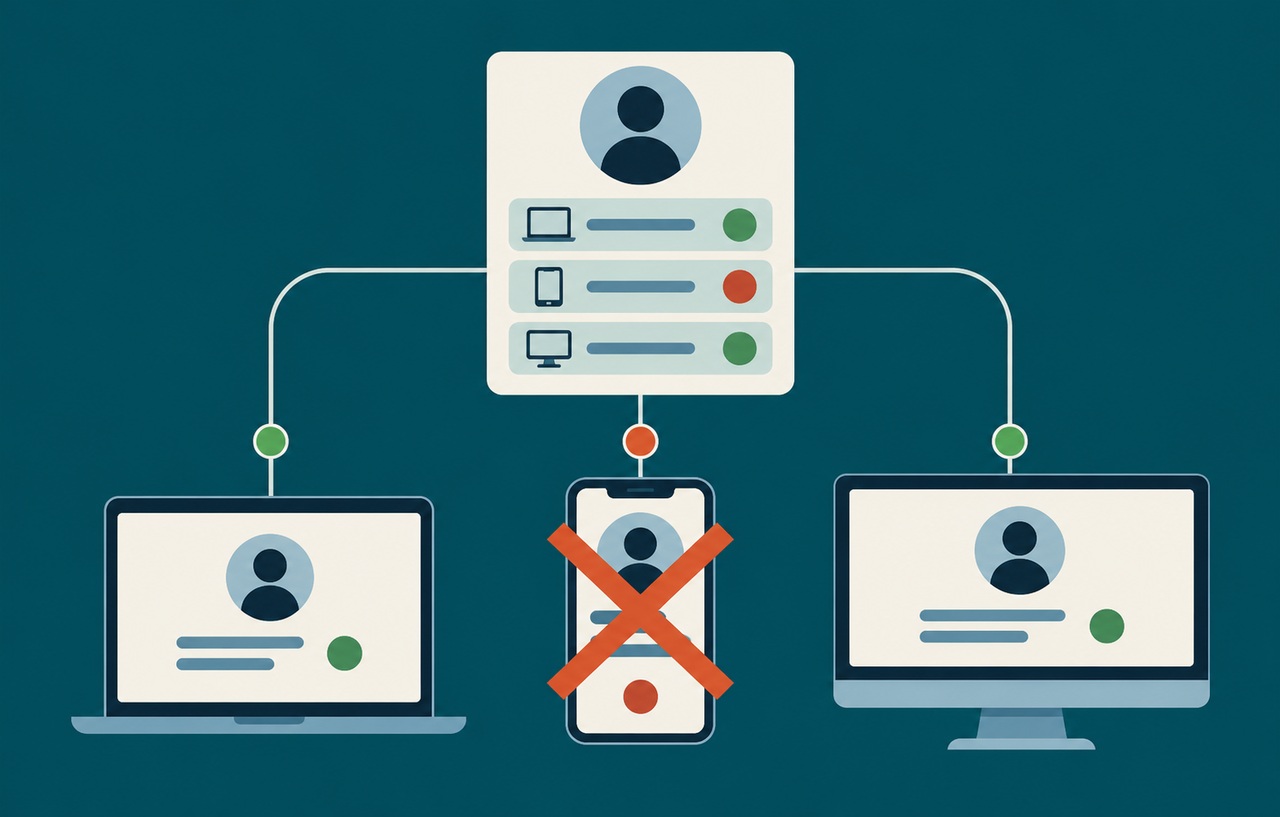
仮想の利用者が、自宅のPC、スマートフォン、紛失した端末から同じ会員サービスを使っていたとします。パスワードを変えただけで紛失端末のセッションが残るなら、本人の不安は解消しません。利用者が理解する「ログアウト」と、実際に停止する資格情報の範囲をそろえる必要があります。
本サイトの提案は、セッション一覧へ秘密そのものを表示せず、おおまかな端末情報と利用時刻を示し、本人が停止対象を選べるようにすることです。端末名や送信元情報は完全な本人確認の証拠ではないため、紛失などの場合はすべての端末を停止できる経路も用意します。
サポート担当者による停止は、通常の画面操作と別の特権です。担当者の権限、実施理由、対象アカウント、結果を記録し、操作ミスで別の利用者のセッションを止めない確認を入れます。障害対応のためにセッションIDをチケットへ貼らせる運用は避けてください。
機能の完了条件には、画面から消えたことだけでなく、停止前に発行された資格情報を使って保護APIへ届いたときに拒否されることを含めます。接続済みの通信や短い有効期間のアクセストークンに停止の遅れがあるなら、その条件と時間の考え方を明示します。利用者へ即時停止と案内しながら例外が残る設計は改めます。
| 操作 | 期待する範囲 | 確認する古い資格情報 |
|---|---|---|
| この端末からログアウト | 現在のセッションが停止 | 同じCookieでの保護API呼び出し |
| 紛失端末の停止 | 選択した端末だけを停止 | 対象の更新トークンとセッション |
| すべてからログアウト | 定めた全端末を停止 | PCとアプリの両方の旧資格情報 |
| 権限の引き下げ | 新しい権限で毎回判定 | 変更前のセッションによる管理操作 |
スポンサーリンク
失効の遅れを利用者へ説明する
セッション停止の設計では、権限の保存先と判定する場所を把握します。複数のアプリが別々のキャッシュを持つ構成なら、停止の反映をどの時点で確認できるかを決めます。単に画面へ成功と返す前に、必要な停止処理が完了したか、保留になったかを区別できるようにします。
紛失対応のような重要操作では、対象と結果が利用者に分かる案内を用意します。正常に停止できなかったときに、何度も同じ操作を押させるだけでは状況が分かりません。担当者が秘密を受け取らずに結果を照合できる記録を残します。
旧い資格情報を再利用して拒否を確かめる
許可された検証環境で、ログイン、ID更新、通常ログアウト、全端末失効、期限切れの順に試験します。終了前に取得したテスト用の資格情報が、その後の保護された操作で拒否されるかを確認します。秘密の値をテストレポートへ保存する必要はありません。
応答が拒否でも、更新が先に実行されていないかを保存結果で確かめます。複数サーバーや別端末でも、定義した範囲の失効が反映されるかを確認します。キャッシュや古いロール情報のため一部だけ受け付ける状態を残さないことが狙いです。
セッション管理の完成条件は、ログイン画面がきれいに切り替わることではありません。発行、権限の変化、再認証、失効の各時点で何を受け付けるかを定め、古い値が受け入れられないことまで確認できる運用が必要です。
スポンサーリンク
参考資料
以下は本文の作成時に直接確認した一次資料です。確認日は2026年10月18日です。設定や提供条件は、利用環境に対応した資料も確認してください。