目次
スポンサーリンク
再設定はログインを迂回できる重要な入口
ログインに多要素認証や試行回数制限を導入しても、パスワード再設定から第三者が入り込めればアカウントを守れません。再設定は補助画面ではなく、本人確認の別経路として設計する必要があります。
本記事は特定の侵害事件の速報ではなく、2026年10月18日に確認したOWASPの一次資料をもとにした実務解説です。以下の画面や運用例は説明用の仮想例であり、推奨する実装・確認手順は本サイトの提案です。パスワードの変更と多要素認証の解除を、同じ操作で無条件に行わないことを出発点にします。
登録有無を漏らさず大量送信を抑える
仮想の会員サイトで、登録済みのメールには「送信しました」、未登録には「存在しません」と返すと、再設定画面がアカウント一覧の確認に使われます。画面の文言だけでなく、HTTPの応答や目立つ処理時間の差にも注意が必要です。
OWASPは存在するアカウントと存在しないアカウントに一貫した応答を返すことを挙げています。開発時にはメール配送を非同期に分離するなど、登録済みだけが極端に遅くなる構造を避けます。ただし、一定秒数待つ処理を置くだけで、あらゆる観測差が消えると考えるべきではありません。
送信制限はIP単位だけに頼らず、アカウント単位の頻度や全体の配送量も見ます。ネットワークを共有する利用者を一括で止めない調整と、特定の受信箱へ大量のメールを送らせない調整を両立させます。本人確認前に対象アカウントをロックする方式は、第三者に利用停止を起こさせるため慎重に扱います。
基本となる資料:OWASP Forgot Password Cheat Sheet。
スポンサーリンク
トークンは予測困難さと利用条件を分けて管理する
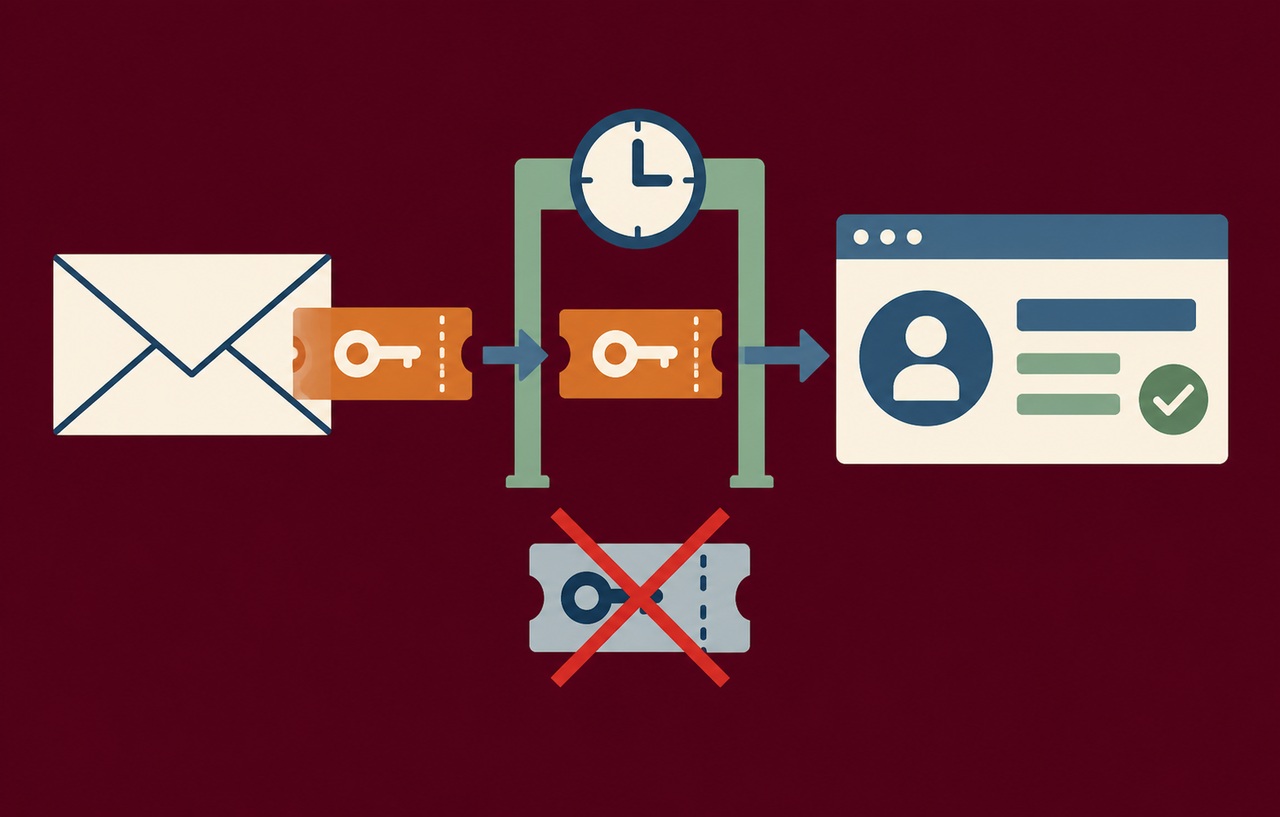
再設定用トークンは暗号学的に安全な乱数源で作り、対象アカウント、用途、有効期限に結び付けます。短い連番やメールアドレスの単純な変換で代用しません。可能なら、保守されている認証基盤やフレームワークの標準機能を使います。
本サイトの実装上の提案は、データベースには照合に必要なハッシュなどを保存し、平文の秘密を長期間保持しないことです。十分にランダムなトークンを前提として、生成・保存・照合方法を設計します。通常のパスワード保存と同一の要件だと決め付けず、採用する標準ライブラリの方式を確認してください。
期限内であっても使用済みのトークンは使わせません。有効性の確認と使用済みへの変更が別々だと、同時に到着した二つの要求が双方で成功する可能性があります。トランザクションや条件付き更新などで、一度だけ成功する性質を保存処理まで含めて実現します。
リンクを開く処理と変更を確定する処理を分ける
再設定URLはHTTPSで、自分が管理する正規のホストへ向けます。要求のHostヘッダーをそのまま使ってURLを組み立てると、構成によっては意図しない宛先のリンクを配送する原因になります。環境ごとの信頼できる基準URLを設定し、外部から渡された転送先にも制限を設けます。
メールの安全性検査やプレビューがリンクを先読みすることがあります。そのため本サイトは、GETで開いただけでパスワードを変更したり、唯一のトークンを消費したりしない設計を勧めます。入力画面の表示と、新しいパスワードを確定する状態変更を分離し、確定時のトークンと必要なCSRF対策を検証します。
再設定画面には不要な解析スクリプトや第三者へのリンクを置かず、URLの秘密がアクセスログや参照元情報へ広がる経路を確認します。エラー監視にもクエリ全体を送らないようにします。調査用の識別子と、実際にアカウントを変更できる秘密は別物です。
スポンサーリンク
メールを送れたことと本人確認を混同しない
配送システムが受け付けたことは、本人がメールを読んだ証明ではありません。タイムアウト後の再試行も含め、利用者に何が起きたか分かる案内を用意します。送信失敗の詳細を画面へ出し過ぎず、運用者が配送障害と不正な大量要求を切り分けられるようにします。
再発行時に旧トークンを直ちに無効にするか、一定の条件で併存させるかは、利用する認証基盤に合わせて明文化します。新しいメールだけが有効なのに案内がなければ、配送順が前後した利用者が迷います。逆に、何度発行してもすべて有効なまま残すと管理範囲が広がります。
受信箱の侵害が疑われる状況では、メールだけで復旧を完結させないことが重要です。あらかじめ設定した回復手段や正規のサポート手続きを用い、最近変更された連絡先を無条件に信用しません。秘密の質問だけで認証を代替する安易な運用も避けます。
変更後は既存の利用権限まで確認する
パスワードが変わっても、すでに発行済みのセッションが自動で失効するとは限りません。再設定の完了画面に「他の端末からログアウトする」選択肢を設けるか、危険度に応じて自動的に失効させるかを決めます。失効の対象にモバイルアプリや更新トークンが含まれるかも確認します。
OWASPは通常のログイン手順で入り直すことを勧めています。再設定が終わった瞬間に自動ログインする独自処理を足すと、認証とセッション発行の例外が増えます。便利さを優先する場合でも、本人確認と多要素認証の要件が保たれるかを別にレビューする必要があります。
変更の通知メールには新しいパスワードや有効なトークンを含めません。本人が操作していない場合の連絡先は、メール内のリンクだけに依存せず正規サイトからも確認できるようにします。通知を送ること自体は、第三者が保持する既存セッションを停止する処理の代わりにはなりません。
再発行と二重送信を含めた復旧テストの例
仮想の会員サイトで、利用者が再設定メールを二度要求し、古いメールから先に開いた場面を考えます。通常の成功ルートだけを試していると、どちらのリンクが有効なのか、二つの画面で同時に保存したらどうなるかが未定義のまま残ります。本人にとって分かりやすい案内と、保存処理の安全性を同時に確認してください。
本サイトが勧める試験では、まず専用アカウントで時刻と操作順序を記録します。一つ目の発行、二つ目の発行、リンクの表示、パスワード確定を別の段階として扱います。古いリンクの扱いが仕様どおりであることを確かめ、無効になったときは最初からやり直せる案内を用意します。最新メールを待つよう案内する場合は、同じ画面から連打させない配慮も必要です。
次に、同じトークンを二つの画面で確定する試験を、隔離した環境で行います。成功した保存は一回だけであること、失敗した側がパスワードや失効済み状態を巻き戻さないことを確認します。通信の再試行が起きたとき、同じ秘密をもう一度使わせず、利用者に結果を確認する手段を用意します。
最後に、再設定前からログインしていた別の端末で、どの操作が可能かを調べます。「すべての端末を停止した」という案内なら、古いセッションでの参照と更新を両方試します。画面のキャッシュが見えるだけなのか、APIがまだ有効なのかも分けます。パスワード変更とセッションの停止が別システムの場合は、失敗時の扱いまで決めてください。
| 試験条件 | 期待する結果 | 保存側の確認 |
|---|---|---|
| トークンが期限切れ | 再発行へ案内する | パスワードを変更しない |
| 同じトークンを二重送信 | 一度だけ成功する | 消費と保存が分離していない |
| メールのリンクを先読み | 表示だけを行う | 秘密の消費や変更が起きない |
| 別端末を停止する設定 | 旧資格情報を拒否する | 更新トークンも仕様どおり失効 |
配送障害と侵害疑いでサポートを分ける
再設定メールが来ないという問い合わせには、未登録、迷惑メールへの振り分け、配送遅延、送信制限、メールアカウントの侵害など複数の原因があります。サポートが急いで登録有無や回復先を明かすと、画面で防いだ情報漏れが窓口で起こります。本人確認を通る前に出せる情報を担当者間でそろえます。
配送基盤の障害なら、本人確認の基準を下げるより、障害の案内と再試行の制御を優先します。侵害が疑われるなら通常の再設定に加え、回復先や認証手段の変更履歴を確認する別の手続きを設けます。メールが届かないことを理由に多要素認証を無条件で解除しないでください。
スポンサーリンク
本番へ出す前に責任の所在を確認する
認証基盤、メール基盤、会員データの担当が分かれている場合、再設定の一連の責任が空白になりやすくなります。トークンを発行する担当だけでなく、消費を保存する担当、セッションを止める担当、配送障害を案内する担当を明確にします。例外対応をサポートへ丸投げしないことが重要です。
認証機能を外部へ委ねている場合も、自サイトで発行する別のセッションや独自の回復機能がないかを確認します。外部側のパスワード変更で、自サイトの長期Cookieまで必ず無効になるとは限りません。連携の境界を仕様書とテストで照合します。
見直しの契機は、新規会員機能の追加、メールサービスの移行、多要素認証の導入、問い合わせの増加などです。再設定だけを変更して通常ログインと異なる基準を残さないように、認証全体の変更として扱ってください。
テストは成功だけでなく失敗後の状態を見る
専用のテストアカウントで、期限切れ、使用済み、別アカウント向け、途中で切れたトークンを確認します。応答がエラーになっただけで合格とせず、パスワードや復旧先が実際に変更されていないことまで見ます。二重送信の試験では、同じ秘密が二度成功しないことを保存結果で確かめます。
送信の制限に達した場合、画面を戻した場合、メールが遅れて届いた場合も通常の利用として試します。サポート担当が制限を解除する運用には、権限と記録を設けます。ログにはアカウントの内部識別子と結果の種別を残し、パスワード、再設定URL、トークンそのものは残しません。
優先順位は、まず標準機能からの逸脱を調べ、次にトークンの失効と保存処理、最後に配送・案内・監視を整える順です。メールだけで高い保証の本人確認を実現できるわけではありません。管理者アカウントなど影響の大きい利用者は、通常の会員とは別の回復基準を決めておくことが必要です。
スポンサーリンク
参考資料
以下は本文の作成時に直接確認した一次資料です。確認日は2026年10月18日です。設定や提供条件は、利用環境に対応した資料も確認してください。