この記事のポイント
- 対象
- ギフティのeギフト発行システムの一部
- 影響
- eギフトの新規不正発行によりグループは約5億5,000万円の損失を見込む。利用者の保有ギフト不正使用と個人情報漏えいは確認されていない。
- 推奨対応
- 通常利用できている場合は手続き不要。不具合がある場合は公式案内の窓口へ問い合わせる。
- 公表日
目次
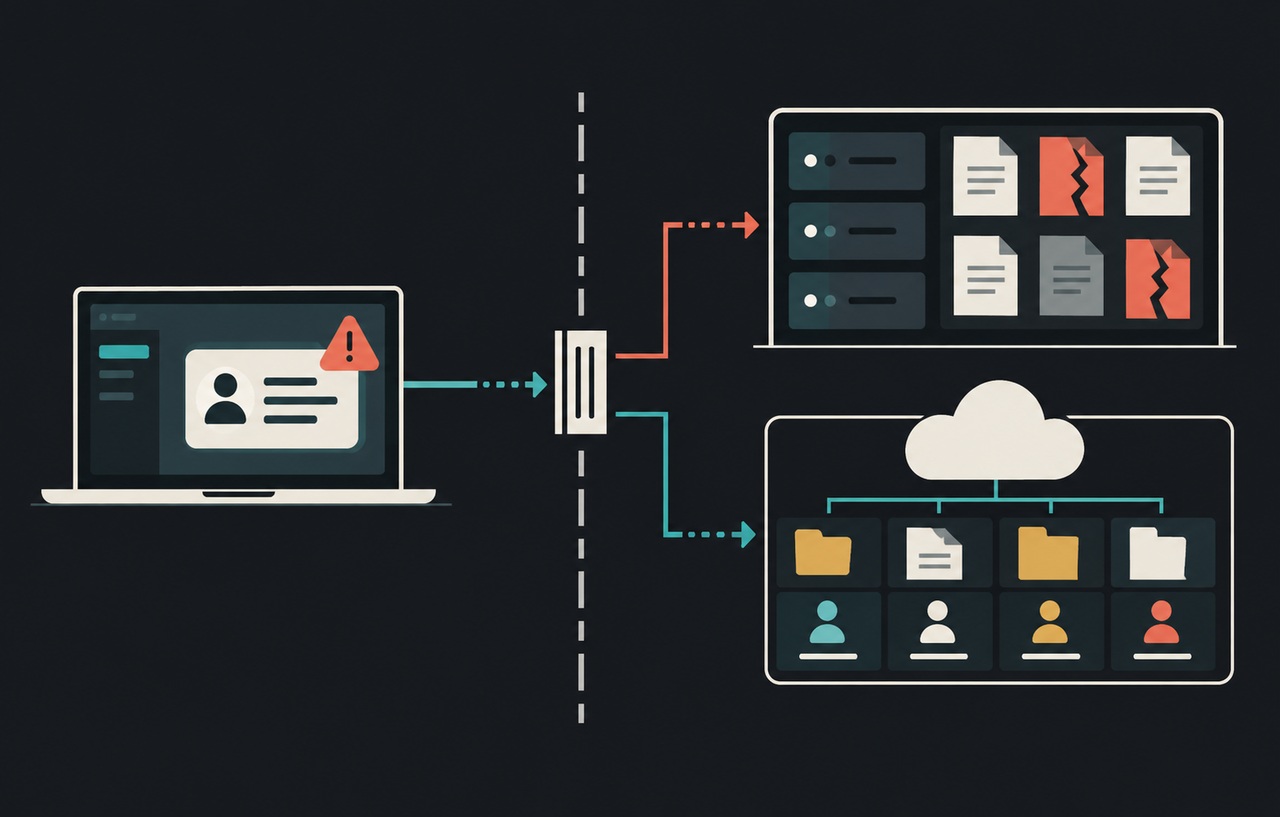
ギフティグループは2026年10月26日、子会社ギフティの一部システムが不正アクセスを受け、eギフトが新たに不正発行されたと公表しました。会社側の損失は約5億5,000万円の見込みです。一方、利用者が保有するeギフトの不正使用や残高の減少、個人情報漏えいは確認されていません。
利用者向けの10月27日の公式案内は、受け取ったeギフトは従来どおり利用でき、通常利用できている場合は手続き不要としています。開けない、交換できない、利用できない場合は同案内の窓口へ問い合わせてください。本稿は10月30日に確認した公式資料に基づき、事業者側の不正発行被害と利用者への影響を整理します。
スポンサーリンク
10月25日に発生し対象システムを停止
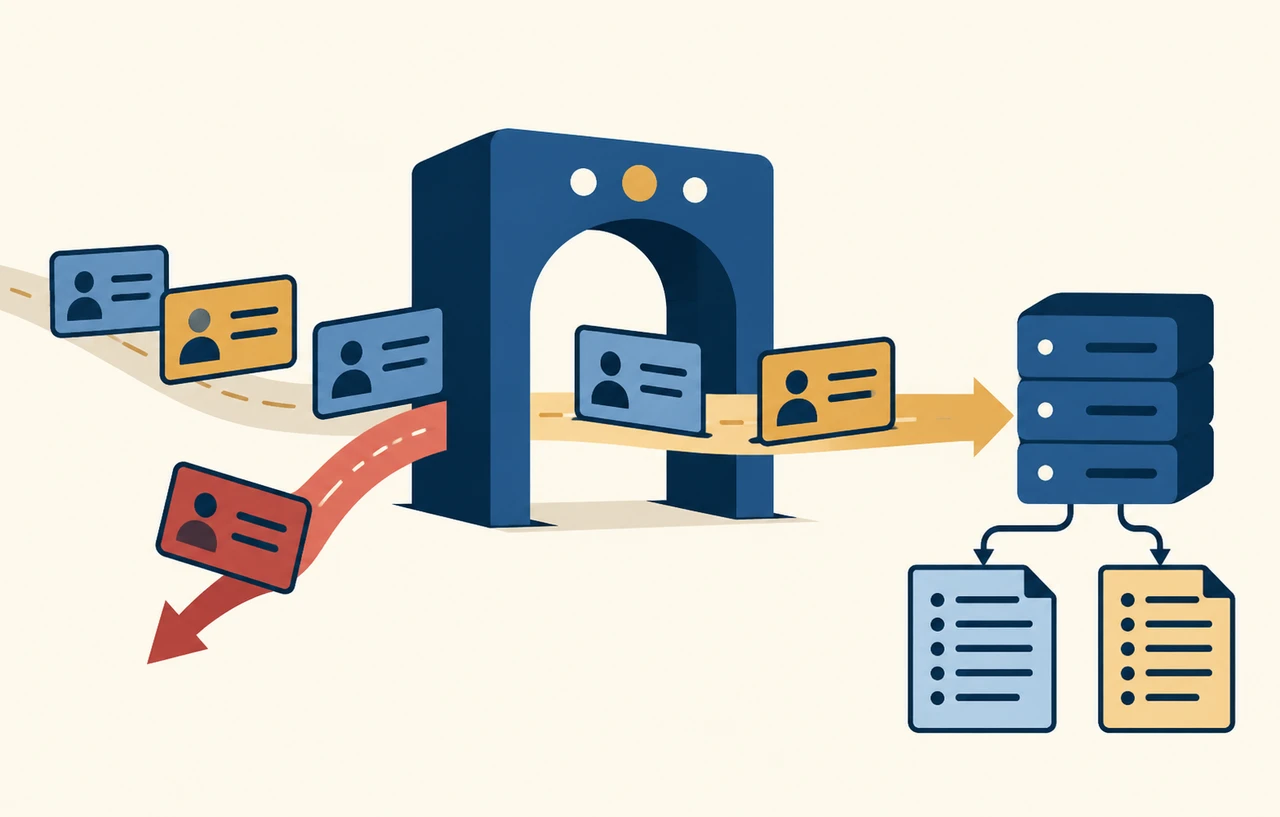
10月26日の適時開示によると、10月25日に当該システムのを悪用した第三者の不正アクセスが発生し、そのシステムを経由してeギフトが不正発行されていたことが判明しました。同社は原因となった脆弱性と経路を特定し、25日に対象システムを停止して、その経路からの不正発行を遮断しています。
対象システムは今後も利用を再開しない方針です。ただし、停止した内部システムの名称や具体的な構成、脆弱性の製品名・番号、攻撃の詳しい手順は公表されていません。特定の脆弱性やによる被害と結び付ける根拠はありません。
発生日・停止日は25日、グループによる公表日は26日、利用者向けの補足説明は27日です。29日付の専門報道があっても、事件が29日に発生したという意味ではありません。攻撃開始時刻や不正発行が続いた時間の詳細は、確認した資料では明らかにされていません。
約5億5,000万円はグループの損失見込み
適時開示は、不正発行に起因する金銭的損失が同社グループへ発生すると説明しています。26日時点の見込み額は約5億5,000万円で、2026年12月期第4四半期に特別損失を計上する予定です。確定した最終損失額として扱うことはできません。
この数字を、利用者の保有資産から失われた金額と読み替えないことが重要です。同社は、既に利用者が持っているeギフト等が不正使用された事件ではなく、第三者が新たにeギフトを不正発行した事件だと区別しています。発行件数、券種別の内訳、不正発行分の利用・取消状況までは、確認した公式資料に記載がありません。
スポンサーリンク
主要サービスと一部の交換支障を分けて確認
グループの発表は、ギフティのその他の主要サービスは通常どおり稼働し、26日時点で重大な事業運営上の影響は確認していないとしています。一方、対処に伴って一部のeギフト交換サービスには一時的な利用上の支障が生じ、順次解消していると説明しました。
27日の利用者向け案内も、交換・受け取りの一部で利用しづらい状態があったと補足しています。「主要サービスは通常稼働」と「すべての交換が常に支障なく行える」は同じ意味ではありません。また、順次解消との説明だけで、すべての利用者の不具合が解消済みとは断定できません。
公式が求めるのは、不具合がある場合の問い合わせです。通常利用できている人への一律の交換、再発行、パスワード変更は求めていません。本サイトの提案として、問い合わせる際は不具合が起きた時刻と操作、表示されたエラーを整理し、公式案内から窓口を開くと状況を伝えやすくなります。
ブラストメールに関する別の案内と混同しない
ギフティは別途、利用していたメール配信サービス「ブラストメール」への不正アクセスについても案内しています。10月26日追記の第3報では、配信先情報等の漏えいが確認された累計344件に同社の契約は含まれていないと説明しています。これは今回のeギフト不正発行とは対象システムと被害内容が異なる案内です。
したがって、メール配信の調査結果を根拠にeギフトの不正発行がなかったと判断したり、今回の金銭損失をメール配信サービスの事件へ結び付けたりすることはできません。利用者は、届いた案内がどの事件・サービスを対象としているかを確認する必要があります。
スポンサーリンク
発行管理と利用者対応を別々に追う
同社は影響範囲の確認、eギフト発行に関する管理・監視体制の強化などの再発防止を進めるとしています。警察への相談・届出等の必要な対応も進める方針です。確認した資料には、調査完了日や具体的な監視設計、再発防止策の実装完了までは示されていません。
本サイトの運用上の示唆は、発行基盤の停止、既存ギフトの利用可否、交換時の不具合、会社側の損失を別々に管理することです。法人のキャンペーン担当者も、全サービス停止と推測して一律の案内を出す前に、実際に使うギフトの受け取り・交換状況と提供元の連絡を確認してください。これは同社が全利用企業へ追加作業を義務付けたという説明ではありません。
出典・一次情報
本記事は以下の公開情報をもとに作成しています。最新の状況は各リンク先で確認してください。
-
公式アドバイザリ
-
公式アドバイザリ
-
公式アドバイザリ