この記事のポイント
- 対象
- アララ メッセージ:対象環境bvam001
- 影響
- メール配信サービスの1システムで利用企業のメールアドレス約301万件の持ち出しを確認。対象環境のサービスを停止。
- 推奨対応
- 利用企業は個別連絡と契約環境を照合し、予約済み配信の扱いを確認する。受信者は不審メールのURL・添付ファイル・返信・個人情報入力を避ける。
- 公表日
目次
アララは2026年10月29日、メール配信サービス「アララ メッセージ」の一部環境への不正アクセスにより、利用企業が保有するメールアドレス約301万件が外部へ持ち出されたと公表しました。利用企業は自社の契約環境と個別連絡を確認し、配信停止の影響と情報流出への対応を分けて把握する必要があります。受信者には、不審なメールのURLや添付ファイルを開かず、返信や個人情報の入力をしないよう求めています。
本稿は10月30日未明に確認したアララの10月29日発表と、28日の二つの案内に基づく事件ニュースです。約301万件はメールアドレスの件数で、重複を除いた被害人数とする説明はありません。企業ごとの対象アドレスは調査中です。
スポンサーリンク
流出を確認したのは1システムのメールアドレス
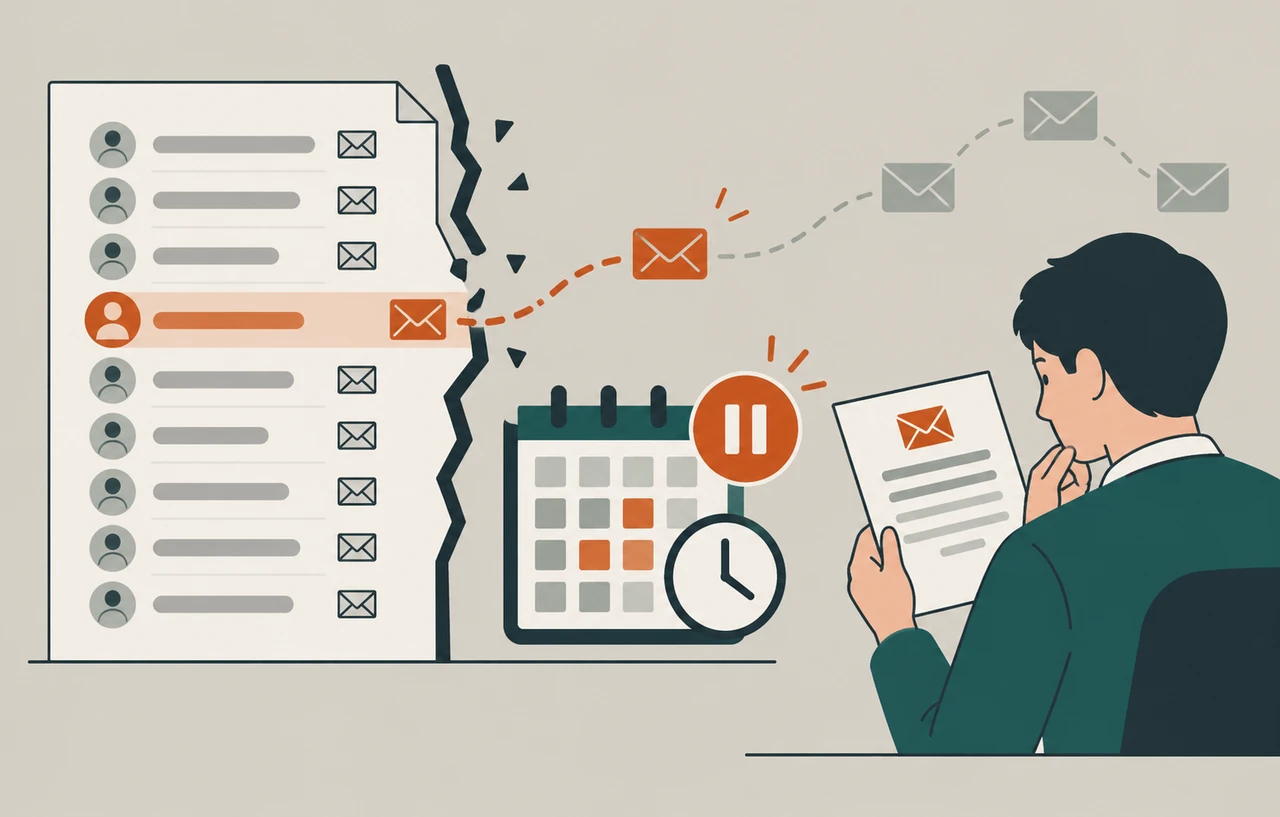
10月28日の情報流出に関する報告は、対象をエンドユーザーリストに登録されたメールアドレス、対象環境をbvam001としています。メールアドレス以外の情報の流出は確認されていないと説明しています。29日の発表でも、侵害と約301万件の持ち出しを確認した範囲は、メール配信サービスのサーバーシステムのうち1システムです。
したがって、アララの全サービスや全契約企業が同じ被害を受けたとは読めません。一方、自社の配信先が対象かどうかは、サービス名を見ただけでは判断できません。利用環境と提供元からの連絡を照合し、自社に関する調査結果を待つ必要があります。
28日の初報から流出確認へ
28日のサービス停止のお知らせでは、不正アクセスを確認し、被害拡大を防ぐため対象環境を一時停止したと案内していました。この段階では情報漏えいの事実は確認していないとしていましたが、同日付の別の報告でメールアドレスの流出確認へ説明が変わっています。初報の「未確認」だけを現在の状況として引用しないことが重要です。
29日の発表は、28日に不正アクセスの発生を確認し、当該サーバーを直ちにネットワークから切り離したと説明しています。28日は確認した日であり、侵入が最初に始まった時刻や継続期間まで確定する記述ではありません。確認した資料には、それらの詳しい時系列は示されていません。
スポンサーリンク
サービス停止中でも予約済み配信は実行されるとの案内
28日の初報には、停止前に配信予約が完了したメールは、サービス停止中でも配信が実行されるとの記載があります。停止という言葉だけから、予約も含めたすべての送信が止まると判断することはできません。これは同日発表の説明であり、本サイトが配信システムの現在の動作を実測したものではありません。
28日の流出報告では、サービス再開時期は未定で、見通しが立ち次第案内するとしています。確認した29日の発表にも再開日時の提示はありません。復旧予定を独自に補ったり、すべての利用企業が停止中と広げたりせず、対象環境の個別案内を優先してください。
ここからは本サイトの運用提案です。担当者は予約済みの配信、事故の説明を予定している宛先、別手段での告知予定を整理し、現在の配信可否と予約の変更可否を提供元へ確認します。代替の配信手段へ移す場合も、元の予約が実行される可能性を考慮し、二重送信を避ける判断が必要です。
原因はWebサーバーの脆弱性と説明
アララは原因を、一部環境のWebサーバーのを第三者が悪用したものと説明しています。ただし、確認した発表には具体的な製品名、番号、侵入手順はありません。特定のPHP脆弱性やによる被害と結び付ける根拠にはできません。
同社は外部の専門機関と連携し、全サービスの脆弱性箇所の再点検、管理体制の強化、再発防止に取り組むとしています。また、攻撃に関する情報を利用企業や関係機関と共有する方針です。「全サービスを再点検する」という対応範囲と、「1システムで持ち出しを確認した」という被害の確認範囲は区別します。
スポンサーリンク
受信者は不審メールを避けて公式の案内を確認する
公式が求める対応は、心当たりのないメールのURLへアクセスせず、返信、添付ファイルの開封、ID・パスワードや個人情報の入力を行わず削除することです。確認した発表は、メールアドレス流出に伴う注意喚起であり、受信者のパスワード流出や、全員へのパスワード変更要請を示すものではありません。
本サイトの提案として、登録先企業の事故連絡に見えるメールが届いても、メール内のリンクだけで本人確認を進めず、普段使う公式サイトのお知らせから確認してください。今回の流出情報を使った具体的な被害が確認されたという説明ではありません。
利用企業には、委託先全体の約301万件という数字をそのまま自社の対象数へ置き換えず、自社環境のアドレス抽出結果、本人へ伝える内容、配信の再開状況を別々に管理することを提案します。情報流出の調査と配信業務の復旧は進み方が異なるため、片方の完了をもう片方の完了と扱わないようにします。
関連記事
インプレスのDIGITAL X Newsで起きた委託先メール配信サービスの情報漏えいは別の事件です。委託先全体の件数と利用企業の対象数を区別する際の参考になりますが、今回と同じ原因・対象環境を示す資料ではありません。
出典・一次情報
本記事は以下の公開情報をもとに作成しています。最新の状況は各リンク先で確認してください。
-
公式アドバイザリ
-
公式アドバイザリ
-
公式アドバイザリ