IT用語
ソフトウェアや設定の不備のうち、攻撃者に悪用されると情報漏えいや不正操作などにつながる弱点。
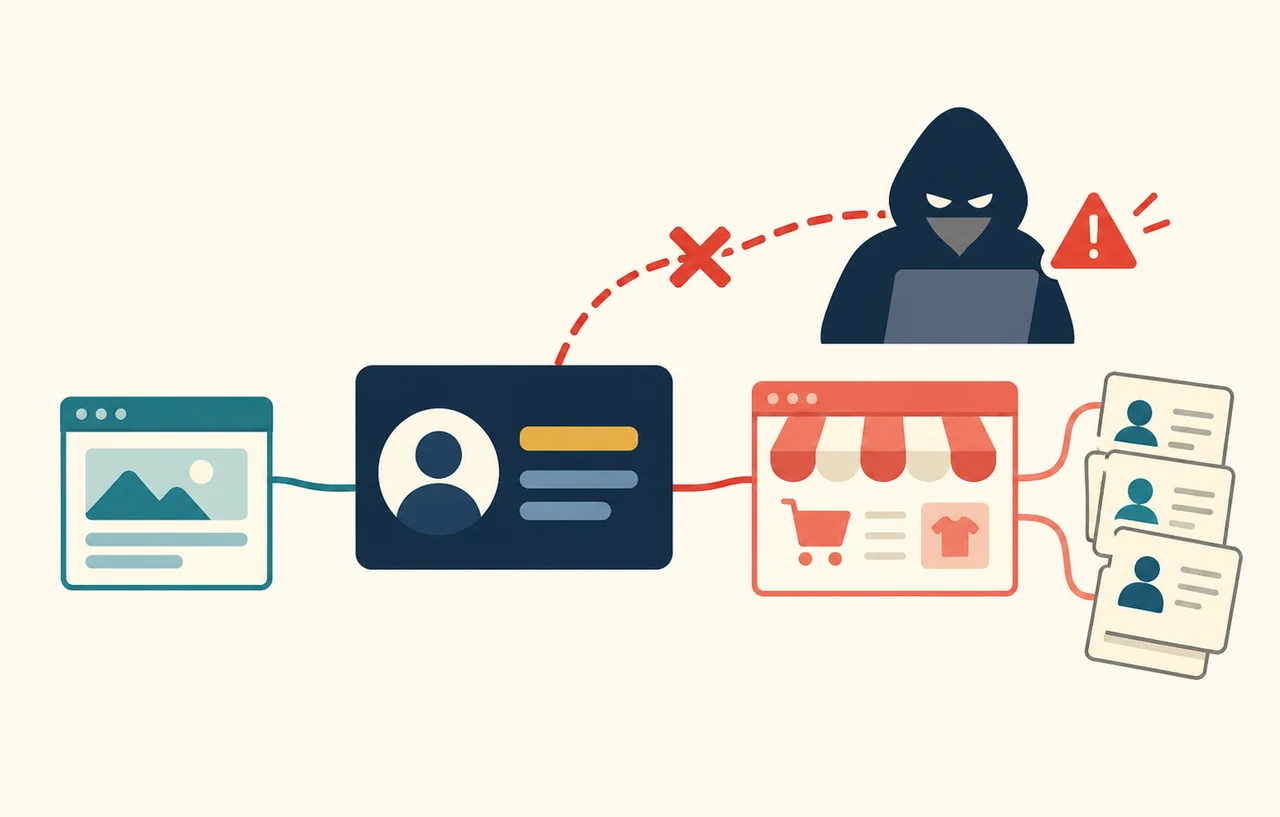
脆弱性は、ソフトウェアやシステムの設計・実装・設定の不備のうち、攻撃者に悪用されると、情報の漏えいや改ざん、不正な操作などにつながる弱点のことです。セキュリティホールと呼ばれることもあります。
主な原因
- 入力値を適切に処理していない(SQLインジェクション、XSS など)
- 認証やアクセス権の確認が不十分(認証回避、権限昇格 など)
- 初期設定のままのパスワードや、不要な機能の公開など設定の不備
- 古いバージョンのソフトウェアやライブラリを使い続けている
見つかったときの流れ
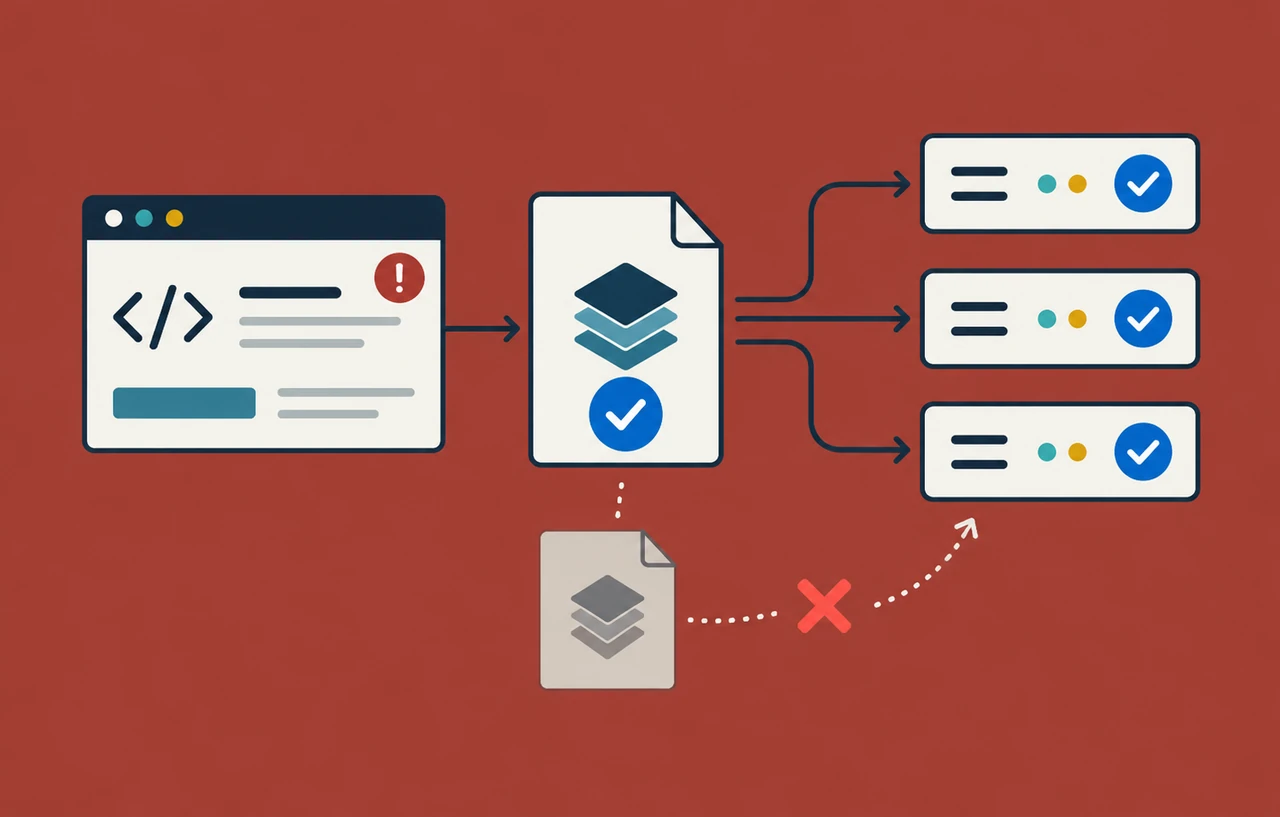
開発元が脆弱性を把握すると、修正版(パッチ)を用意し、アドバイザリ で影響範囲や対処方法を公表します。公表された脆弱性には CVE の番号が付けられ、CVSS で深刻度が評価されます。
利用者ができること
- WordPress 本体・プラグイン・サーバーのソフトウェアを最新の状態に保つ
- 使っていないプラグインやテーマを削除する
- アドバイザリや JVN などで、使っている製品の情報を確認する
- 修正版がすぐに適用できない場合は、回避策 や 緩和策 を適用する