IT用語
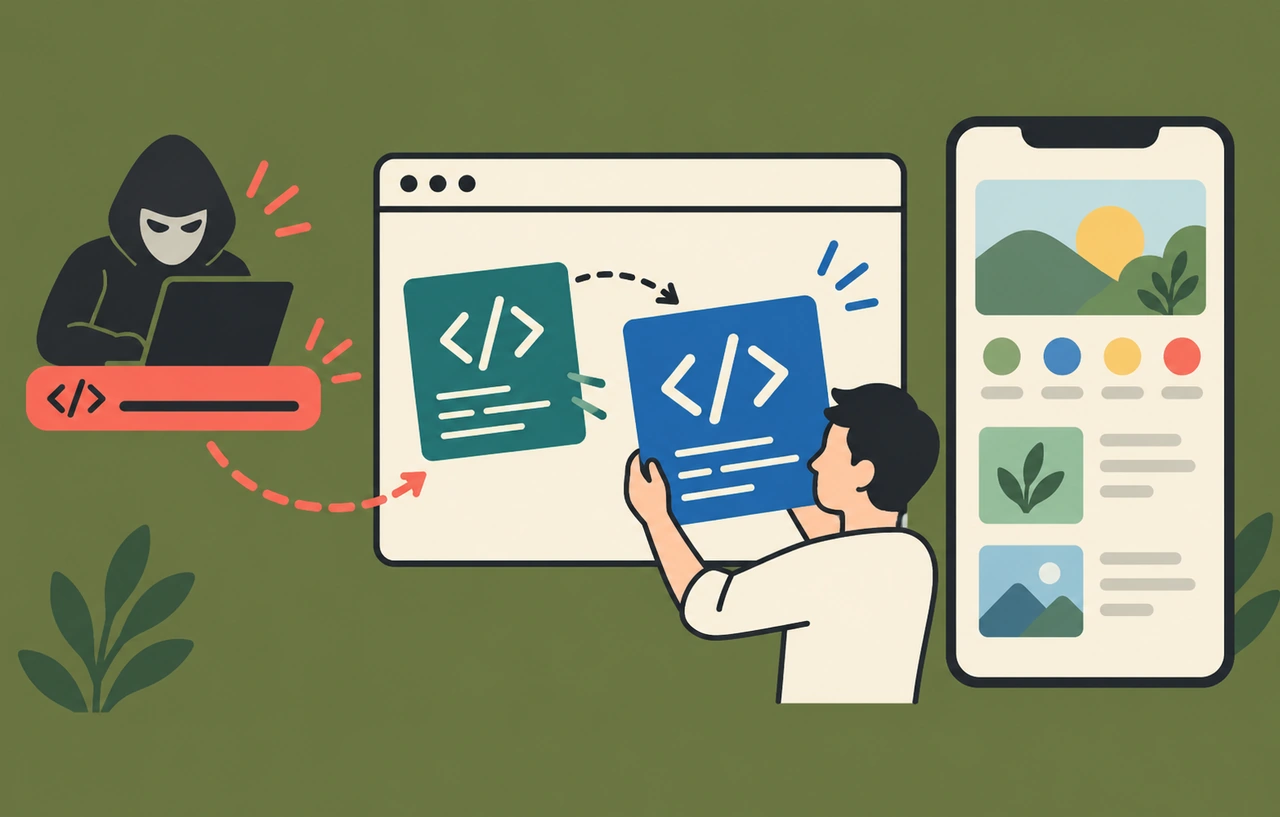
Webページに攻撃者のスクリプトを埋め込み、閲覧者のブラウザで実行させる攻撃。Cookieの窃取や画面の改ざんにつながる。
- 別名・略称
- クロスサイトスクリプティング
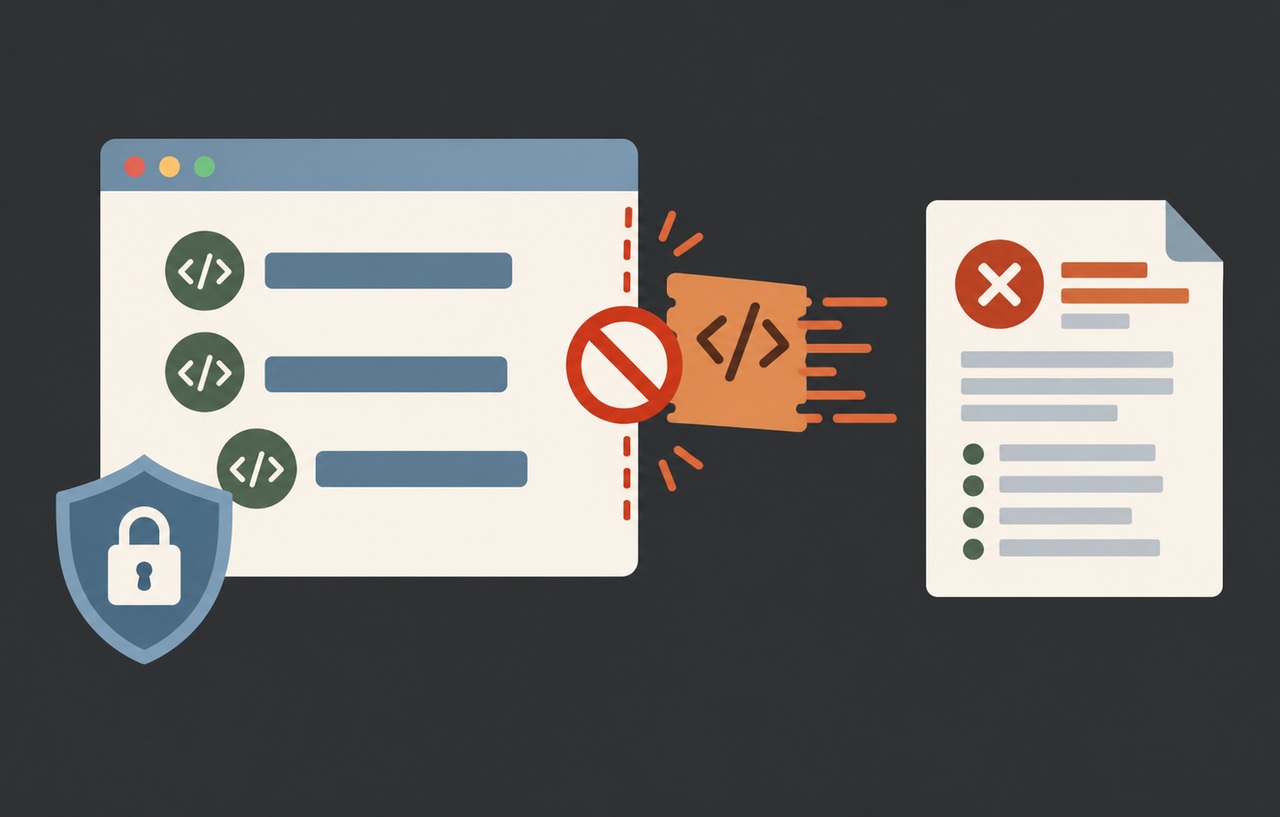
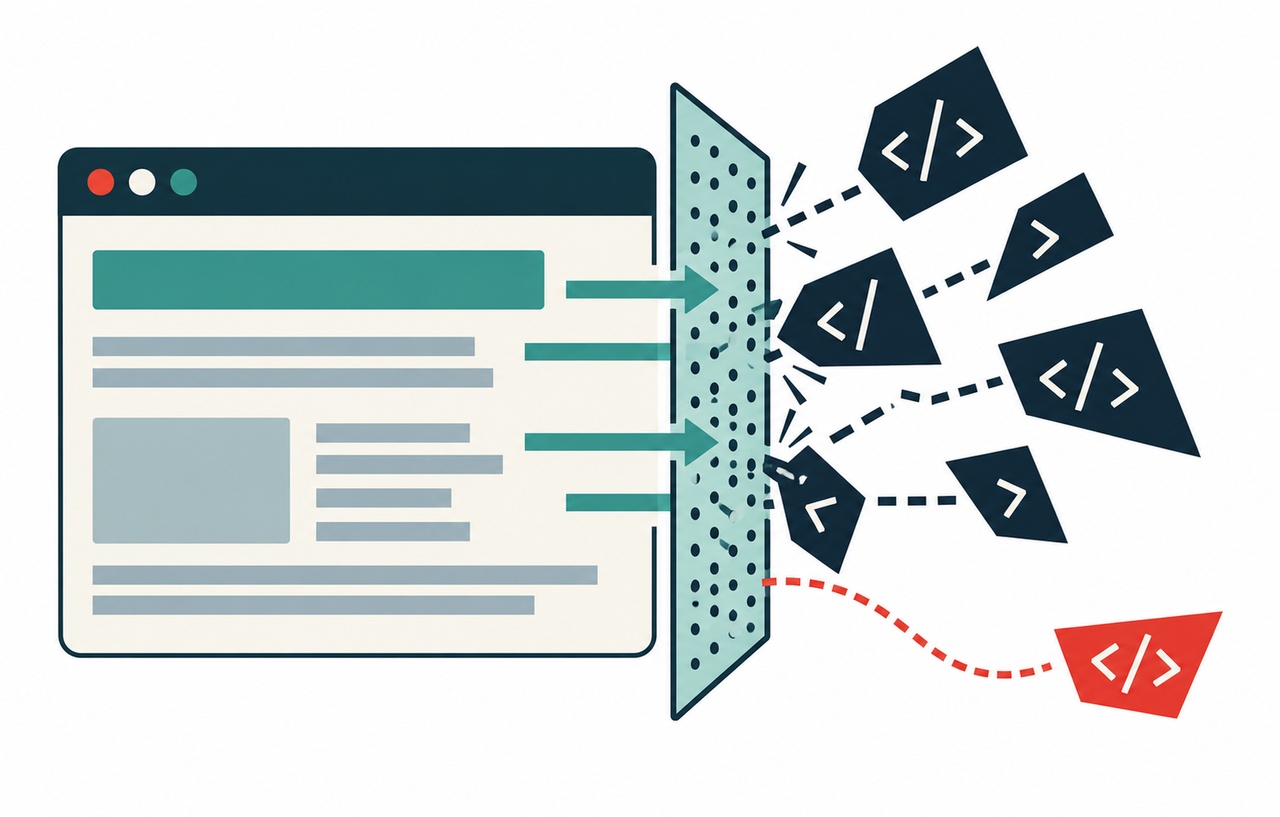
XSS(クロスサイトスクリプティング)は、Webアプリケーションが利用者の入力や外部から受け取った値を適切に処理しないままページに出力することで、攻撃者が用意したスクリプトが閲覧者のブラウザで実行されてしまう 脆弱性、またはそれを悪用する攻撃です。
主な種類
- 反射型:URL のパラメータなどに含めたスクリプトが、そのまま応答のページに出力される
- 格納型:コメント欄などに保存されたスクリプトが、そのページを開いた人のブラウザで実行される
- DOM Based:ページの JavaScript が URL などの値をそのまま DOM に書き込む処理で起きる
起きる被害
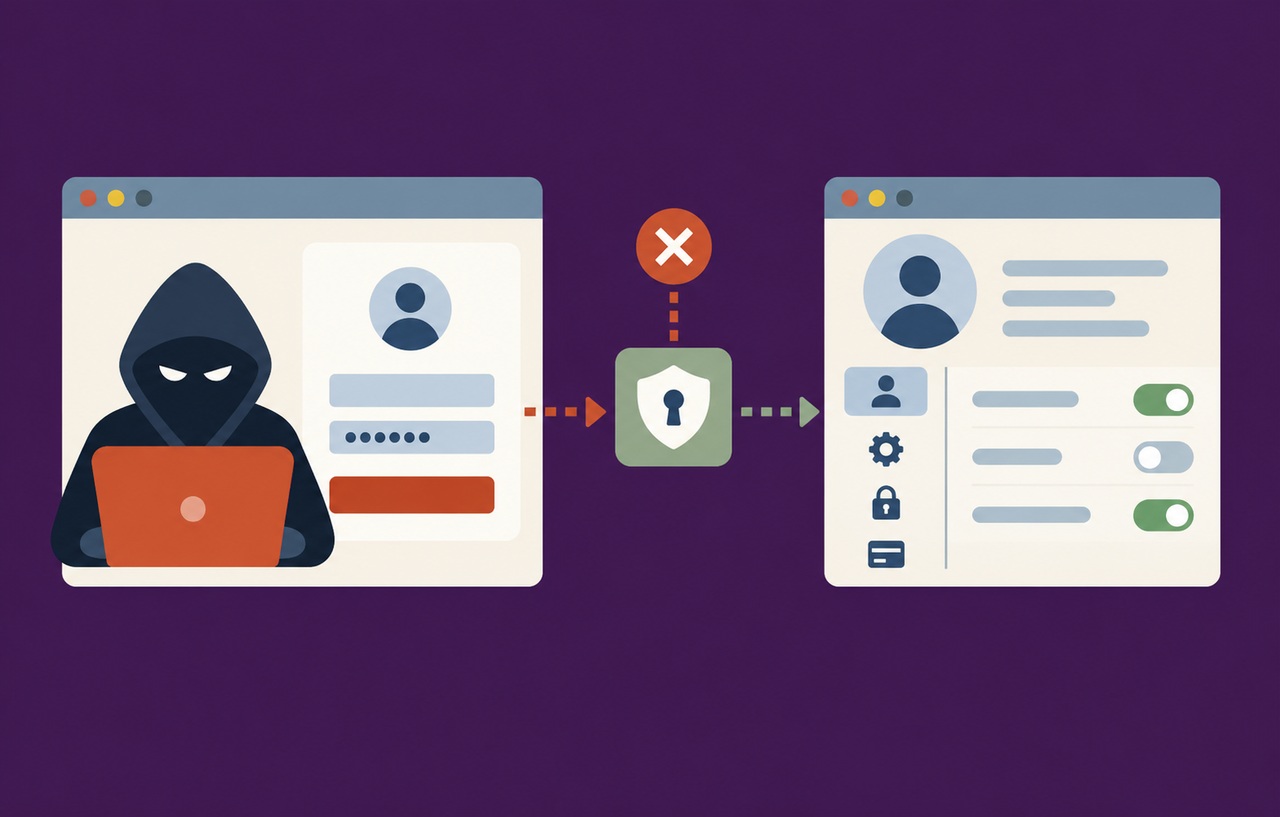
Cookie やセッション情報を盗まれてなりすましをされる、偽のログインフォームを表示される、ページを書き換えられる、利用者の権限で操作を実行されるといった被害につながります。
対策
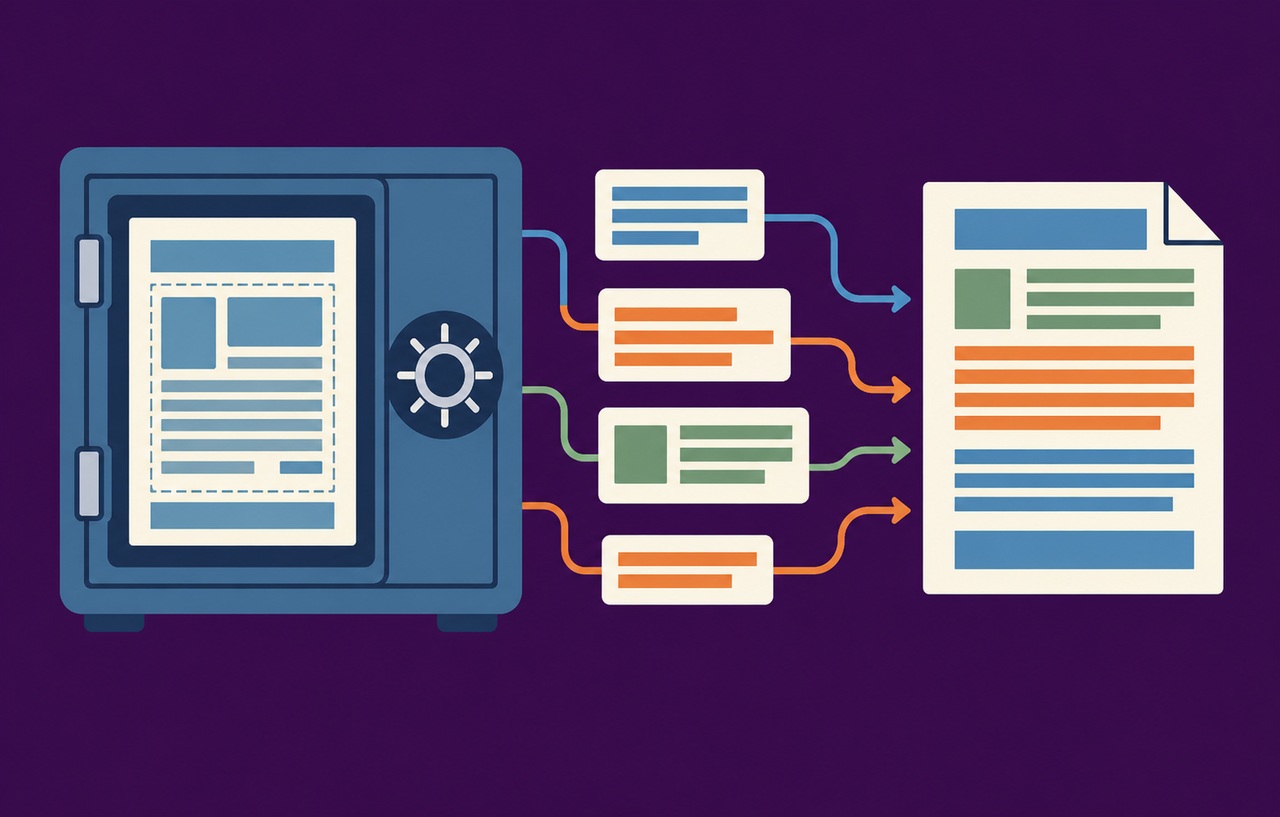
- 出力する場所に合わせて エスケープ する。WordPress では esc_html()・esc_attr()・esc_url() などを使う
- JavaScript で文字列を表示するときは innerHTML ではなく textContent を使う
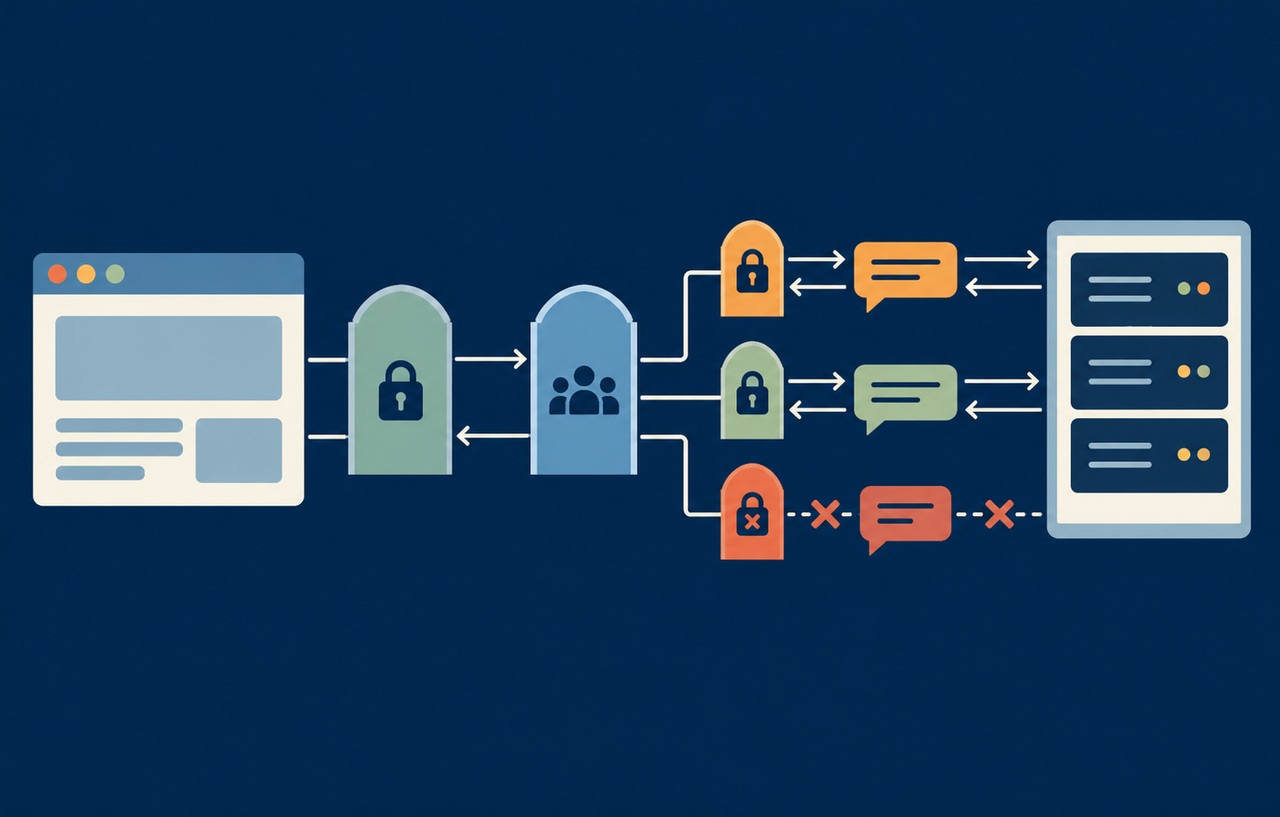
- CSP で実行できるスクリプトを制限し、被害を抑える
- セッションの Cookie に HttpOnly 属性を付ける