IT用語
Webページが読み込めるスクリプトや画像などの取得元を制限する仕組み。XSSの被害を抑えるのに使う。
- 別名・略称
- コンテンツセキュリティポリシー
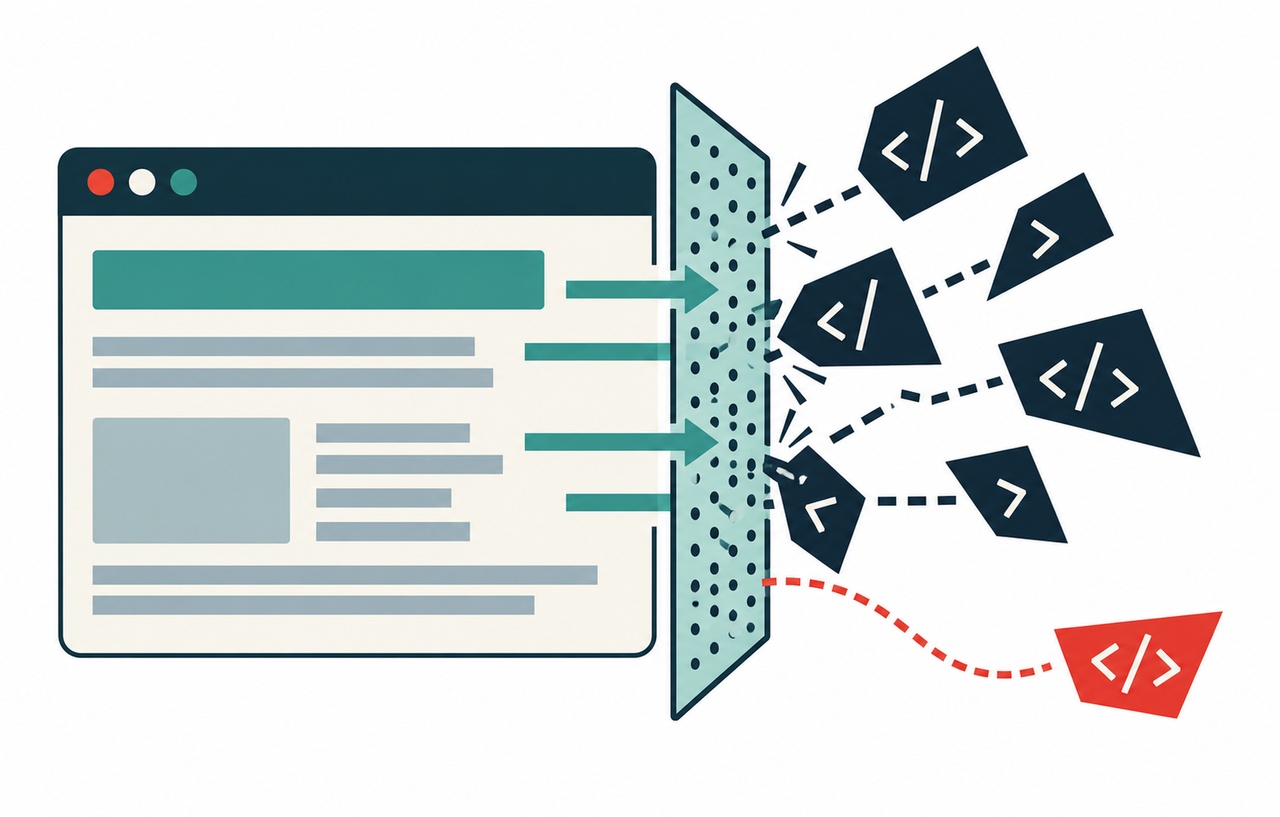
CSP(Content Security Policy:コンテンツセキュリティポリシー)は、Webページが読み込んだり実行したりできるスクリプト・スタイル・画像などの取得元を、HTTP レスポンスヘッダーで指定する仕組みです。
効果
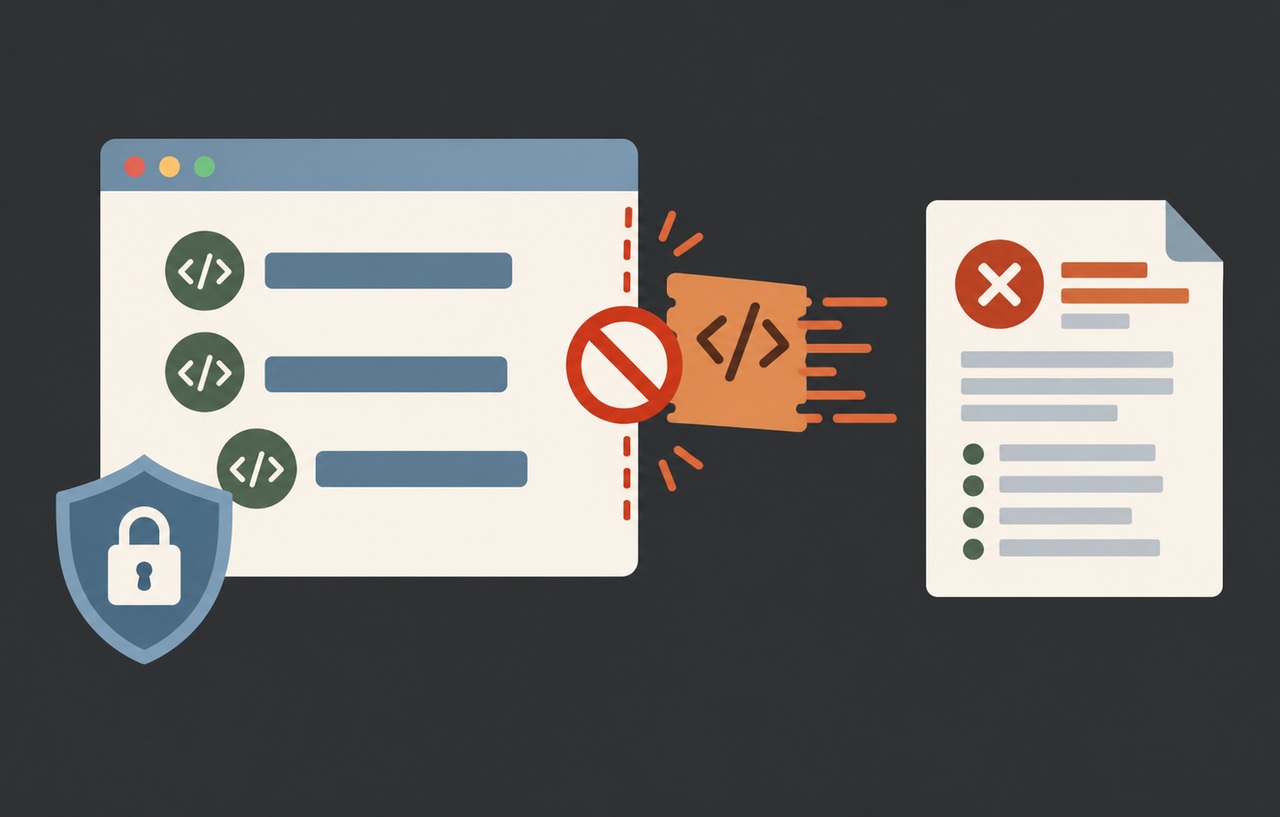
XSS の脆弱性があった場合でも、許可していない取得元のスクリプトや、ページに埋め込まれたスクリプトの実行を防ぎ、被害を抑えられます。iframe での埋め込みを制限して、クリックジャッキングを防ぐこともできます。
設定の例
Content-Security-Policy: default-src 'self'; script-src 'self' https://example.com のように、種類ごとに許可する取得元を並べます。
運用のポイント
- 広告や解析タグなど外部のスクリプトを多く使うサイトでは、許可する取得元が多くなり、設定が複雑になる
- まず Content-Security-Policy-Report-Only で違反の報告だけを集め、問題がないことを確かめてから適用する
- ページ内のスクリプトを許可する場合は、nonce やハッシュを使う
CSP は、エスケープ など XSS の根本的な対策の代わりではなく、追加の防御として使います。