IT用語
受け取った入力から不要な文字やタグを取り除いたり、決まった形式に整えたりして、安全に扱える状態にする処理。
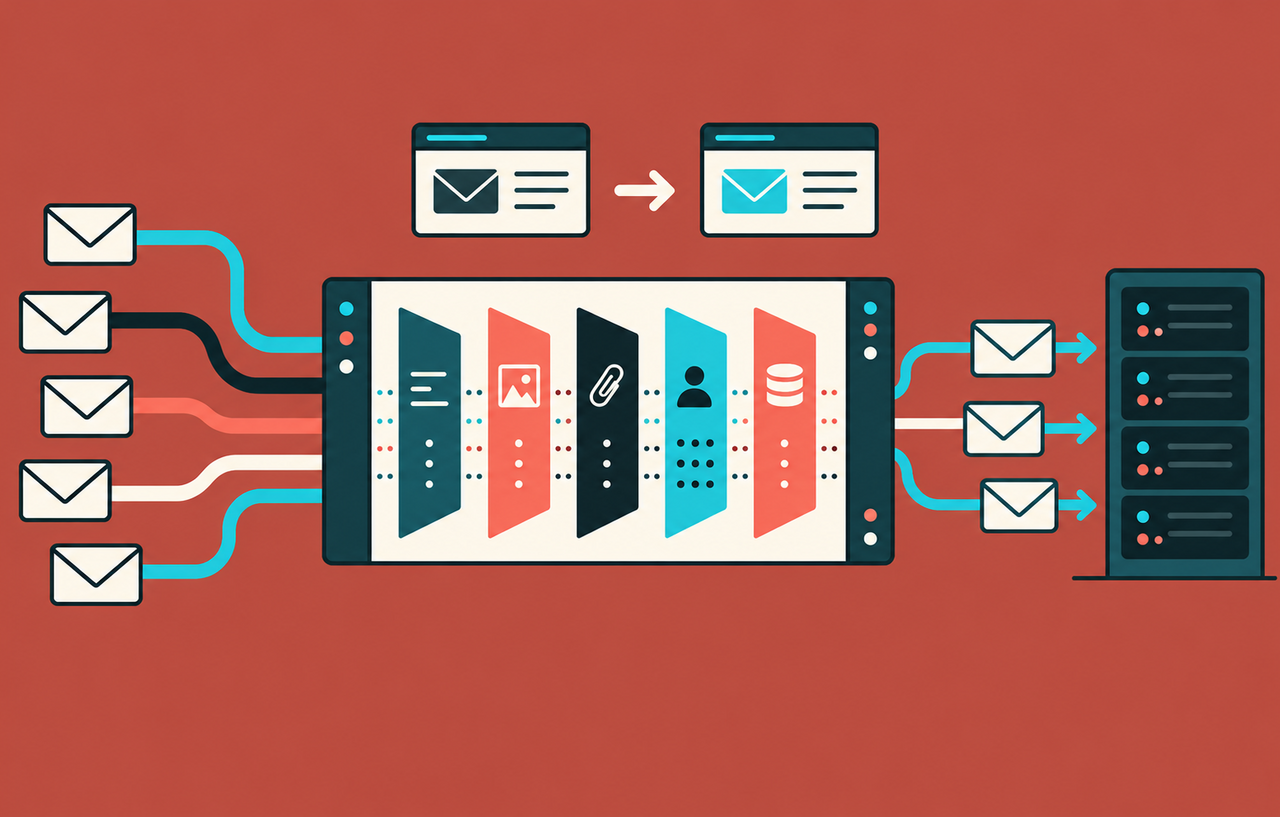
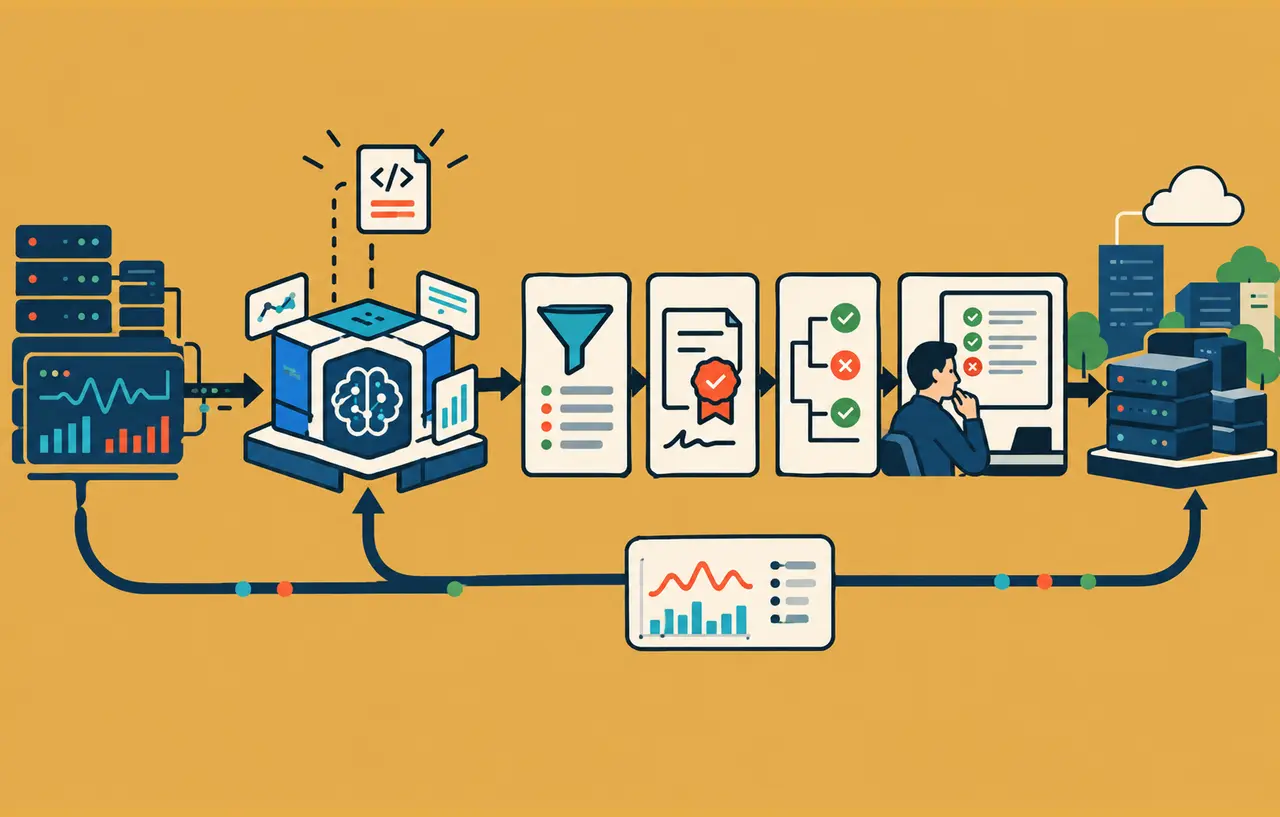
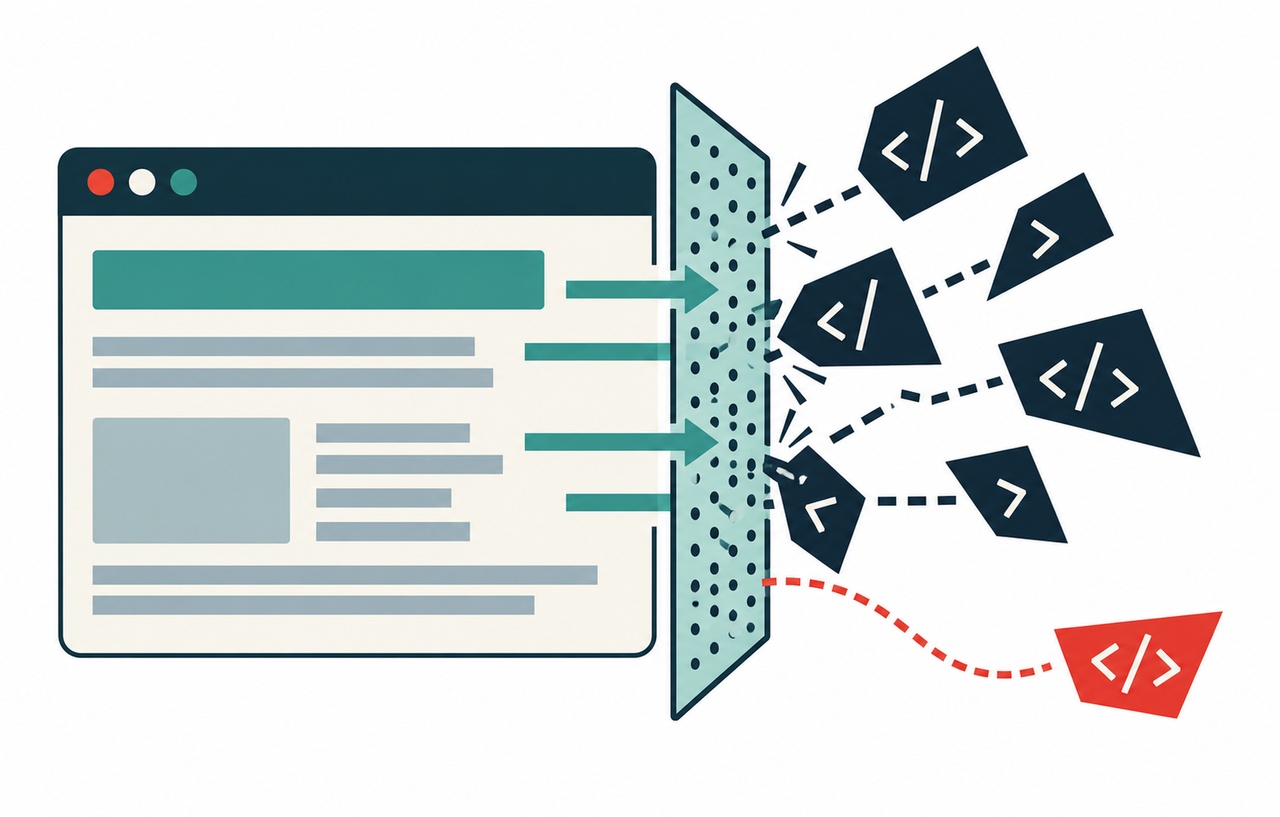
サニタイズは、利用者の入力など外部から受け取ったデータから、不要な文字やタグを取り除いたり、決まった形式に整えたりして、安全に扱える状態にする処理です。「消毒する」という意味の英語に由来します。
WordPress での例
- sanitize_text_field():タグや改行、余分な空白を取り除く
- sanitize_email():メールアドレスに使えない文字を取り除く
- absint():0 以上の整数に変換する
- wp_kses_post():記事の本文で許可されたタグ以外を取り除く
エスケープとの違い
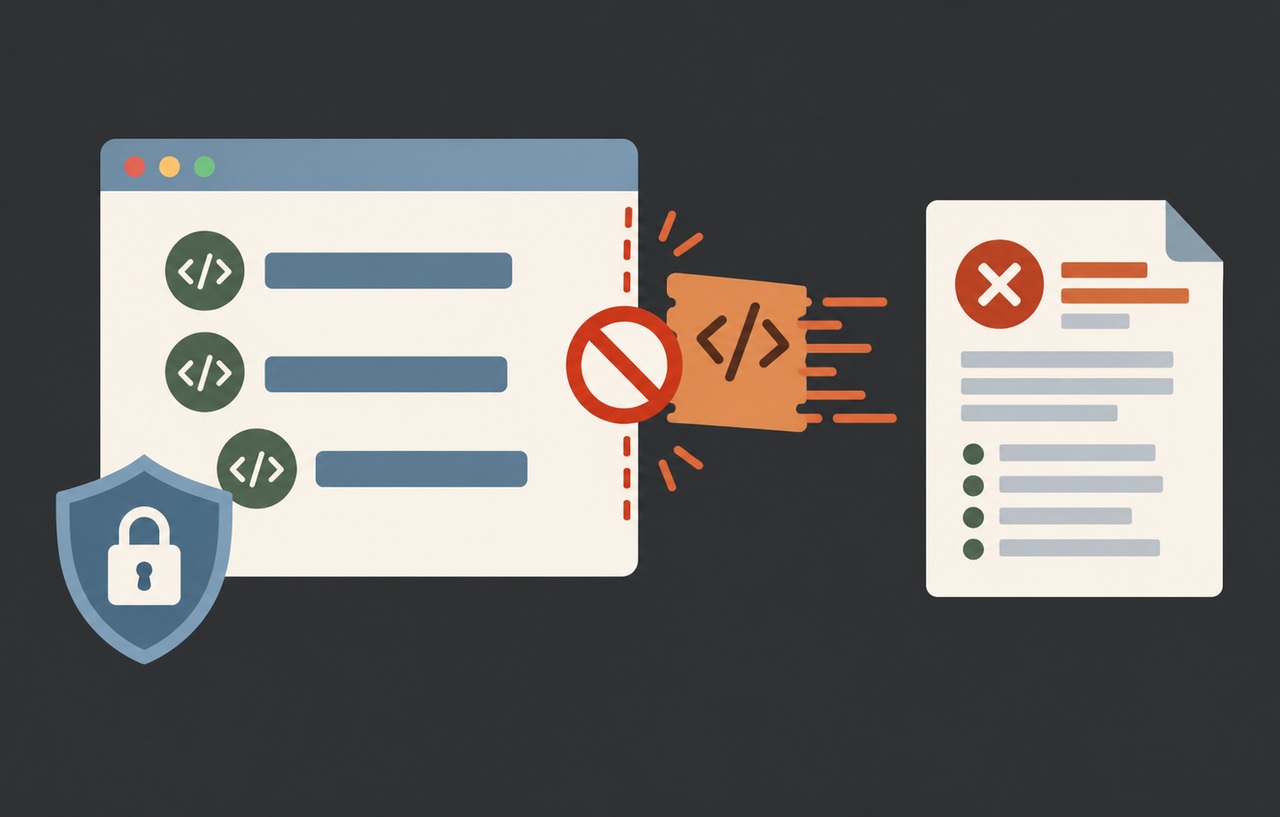
サニタイズは、データを受け取ったとき(保存する前)に行う処理です。一方 エスケープ は、データを出力するときに、出力先(HTML・属性・URL など)に合わせて行う処理です。サニタイズしたデータでも、出力するときはエスケープします。
バリデーションとの違い
バリデーション(入力値の検証)は、入力が決められた条件を満たしているかを確かめ、満たしていなければ受け付けない処理です。サニタイズはデータを作り変えるのに対し、バリデーションは受け付けるかどうかを判断します。