目次
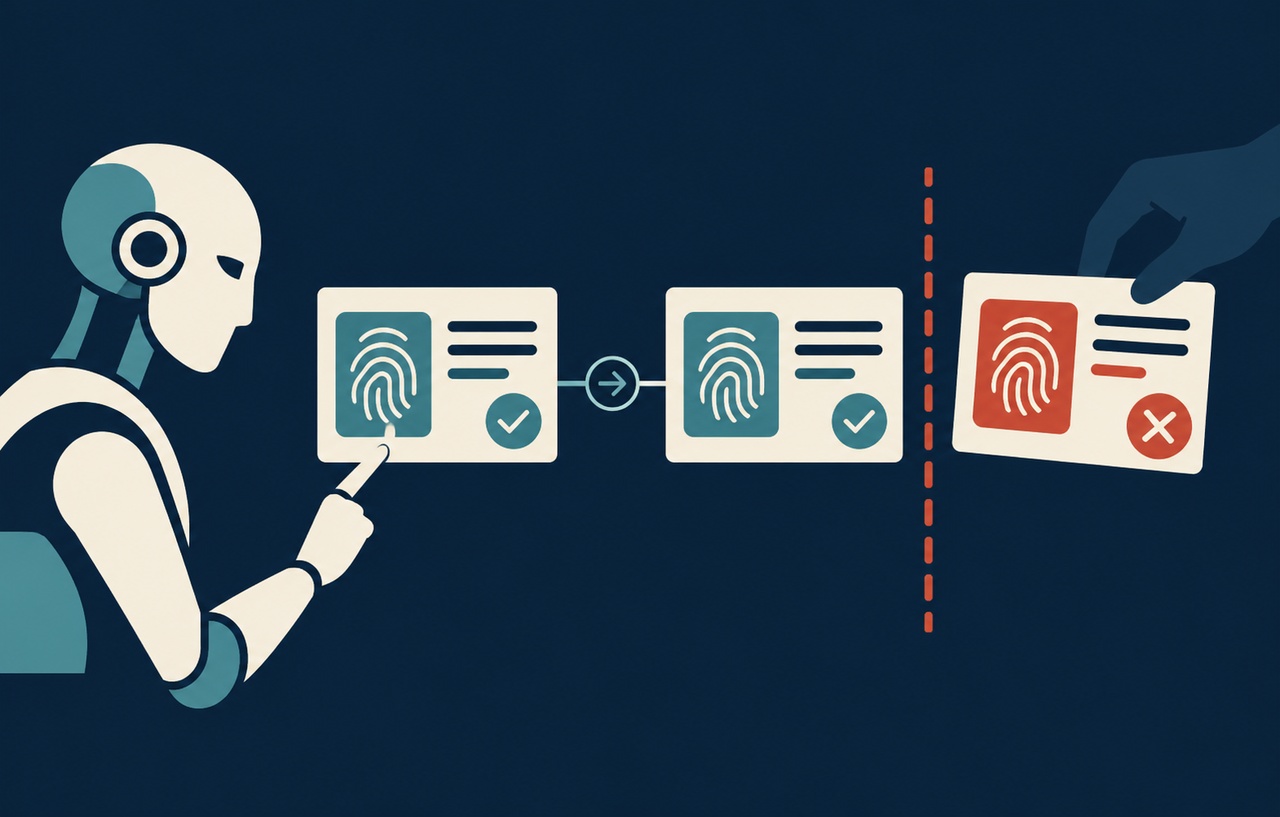
チャット、通知、共同編集の機能では、WebSocketで接続を保ったまま情報を送受信します。一度ログインを確かめた後も、利用者の所属や権限、セッションの状態は変わります。接続できたという事実だけで、その後のすべての操作を許可しない設計が必要です。
本記事は2026年10月18日にOWASPとMDNの一次資料を確認した実務解説です。特定の侵害事件の速報ではありません。共同作業サイトの例は仮想で、点検表と試験手順は本サイトの提案です。既存のセッション失効の記事から一歩進め、接続中の購読と配信の境界を扱います。
スポンサーリンク
接続・購読・操作・配信を分ける
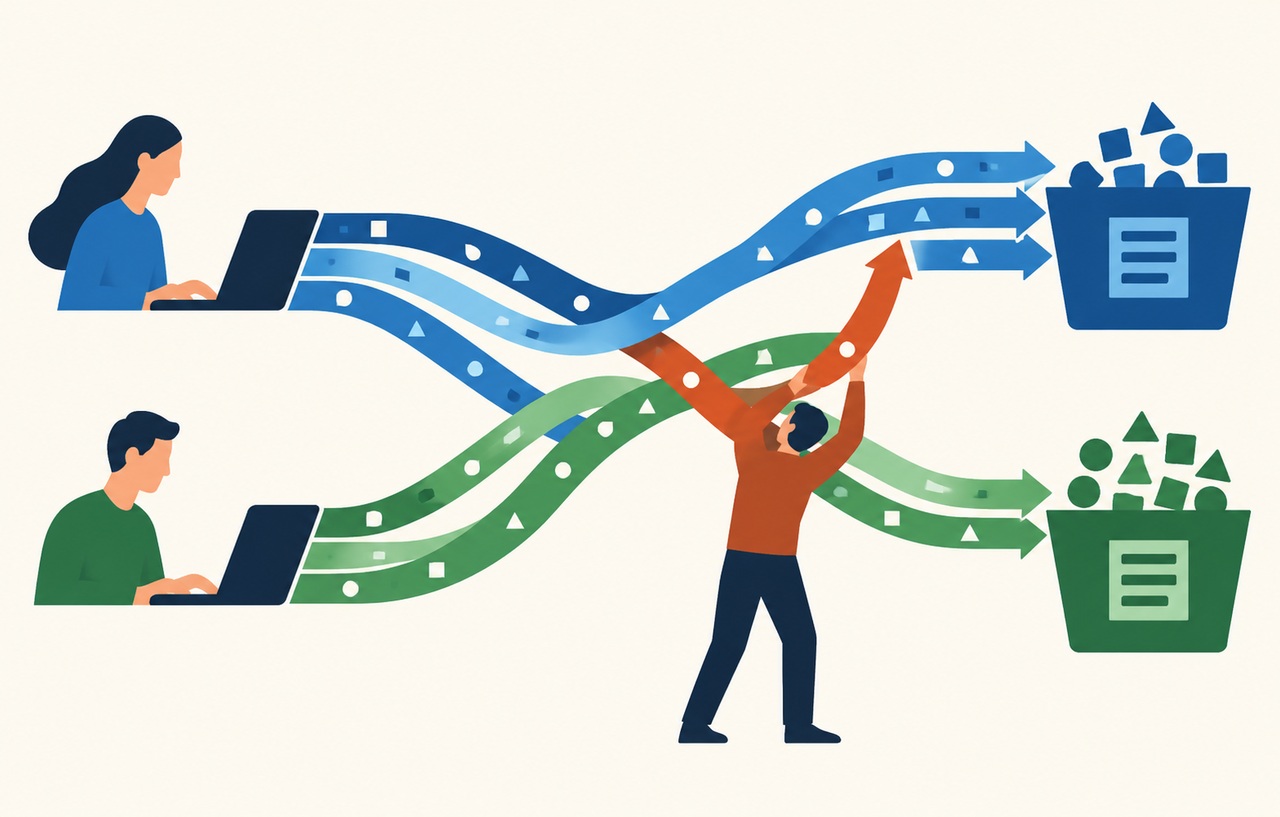
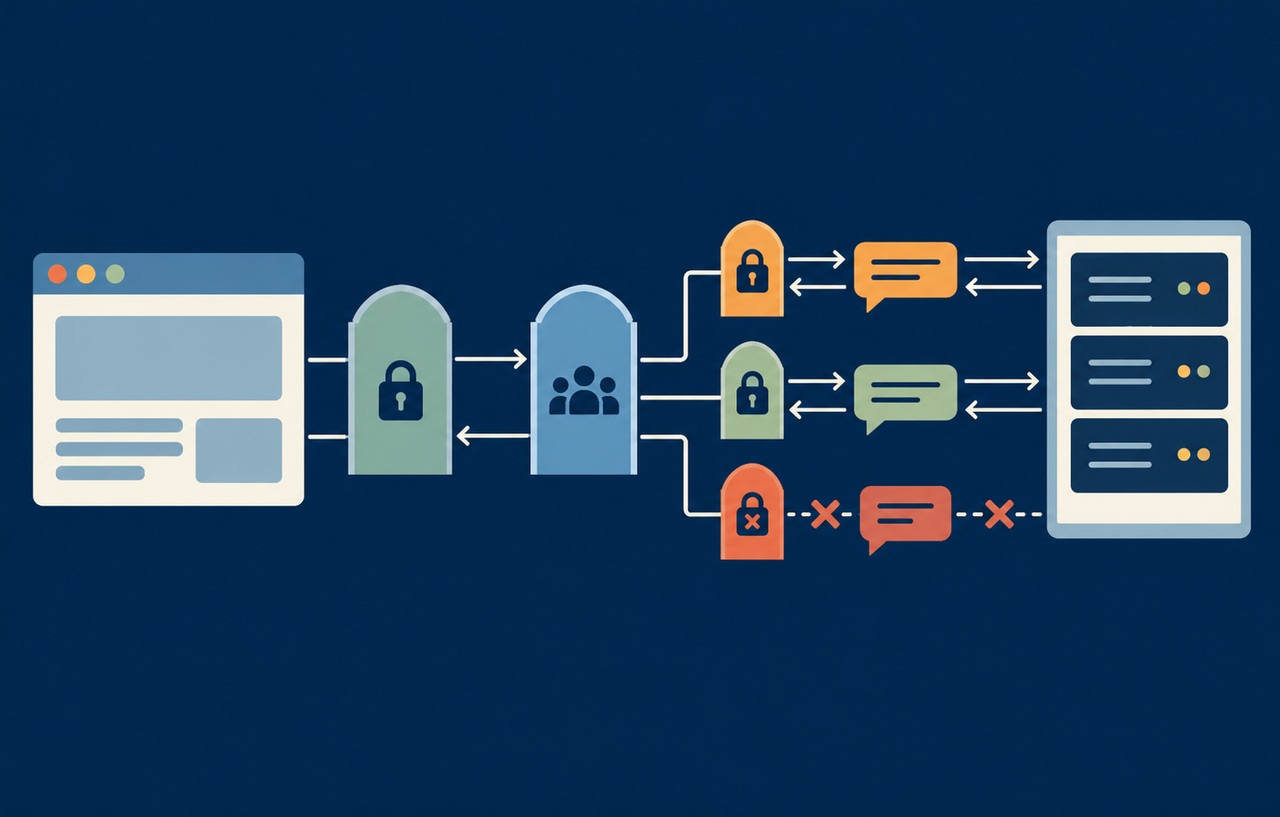
最初のHTTPの接続要求で利用者を確認できても、任意のチャンネルを購読してよいとは限りません。本人が購読できる場所、送れるメッセージの種類、参照できる対象をそれぞれ定義します。外部入力の組織IDやルーム名だけで所属を決めないようにします。
送信する操作と、サーバーから受信する情報にも別の権限があります。閲覧者は通知を受け取れても、共同編集や権限変更はできないかもしれません。接続の認証を、機能ごとの認可へ読み替えないことが重要です。
台帳には、接続の入口、使う資格情報、購読の登録処理、メッセージの処理先、配信時の対象選択を記録します。フロントエンドにボタンがないことではなく、サーバーがどの条件で拒否するかを確認します。
出典:OWASP WebSocket Security Cheat Sheet。
Originは接続元の条件として検証する
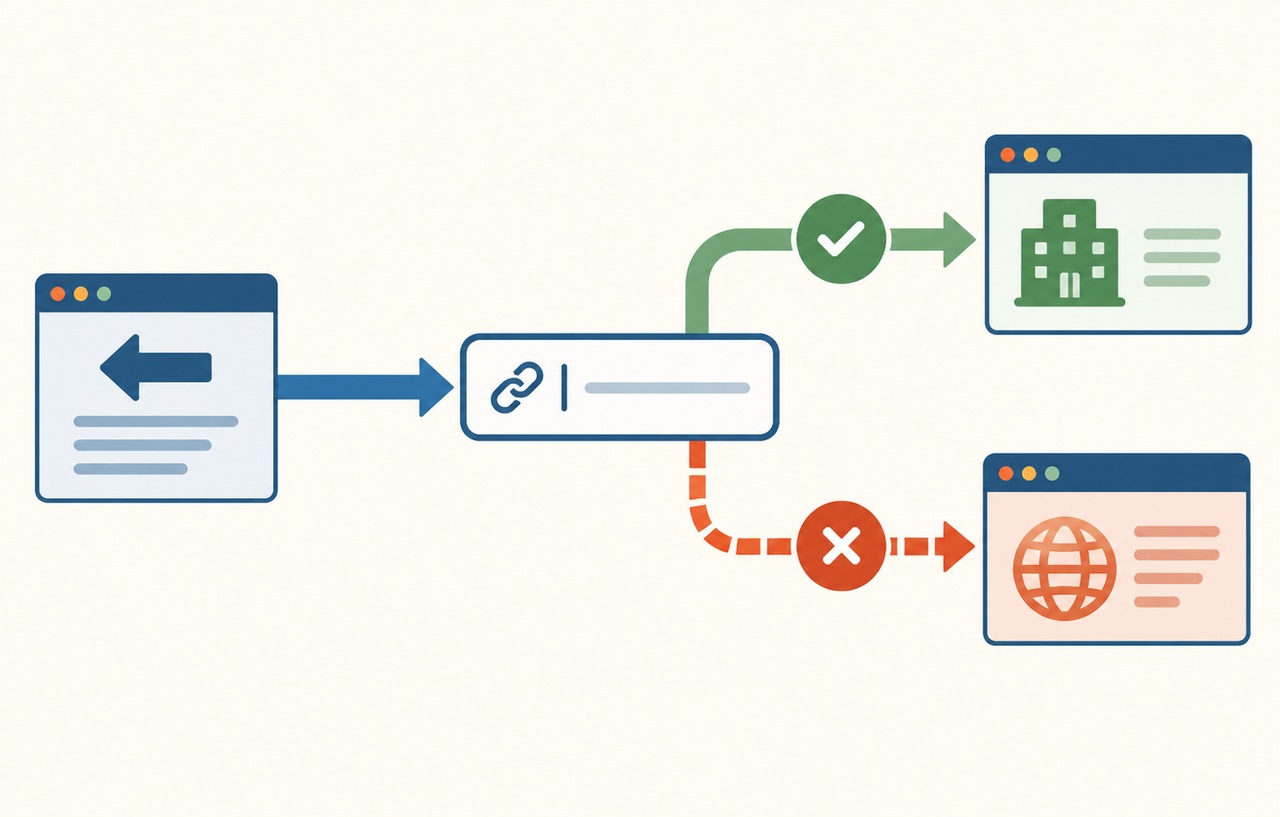
ブラウザーは接続要求へOriginを付けます。Cookieを使う構成などでは、別サイトから利用者の認証状態を使って接続させられる問題に注意が必要です。OWASPは、期待するOriginを明示的に検証する方法を説明しています。
許可リストはスキーム、ホスト、ポートを含めて判断し、文字列の一部が似ているだけで認めないようにします。開発用の設定を本番へ残さず、信頼するプロキシがある場合は公開URLとの対応を確認します。
Originは利用者本人の認証ではありません。非ブラウザーのクライアントが値を付けることも考慮し、Originが正しいから資格情報の検証を省略する設計にしないでください。ヘッダーがない正規クライアントを認める場合も、対象と認証方式を限定します。
スポンサーリンク
通信の暗号化と秘密の渡し方を確認する
本番ではwssによる暗号化を使い、途中のプロキシからアプリまでの経路も確認します。暗号化があることは、接続先へ操作を許す認可や、メッセージの内容の安全性を保証するものではありません。
資格情報をURLのクエリへ入れる方式は、アクセスログや監視先へ秘密を残す経路を増やします。利用するクライアントと基盤の公式仕様に沿って方式を選び、秘密を記録しない構成を確認します。
接続後の最初のメッセージで認証する構成なら、認証前に何ができるかと、認証を待つ時間を制限します。未認証の接続を無期限に保持したり、認証前に購読や配信を始めたりしないようにします。
メッセージごとに対象と操作を照合する
メッセージは、形式がJSONであるだけでは安全な入力になりません。許可する種別、項目、型、長さ、件数を定義し、想定外の操作を拒否します。受け取ったオブジェクトをそのまま内部の処理へ渡さないようにします。
仮想の共同編集では、対象文書を指定するたびに、現在の利用者がその文書へ編集できるかを確かめます。チャンネルへの参加を許可しただけで、同じサーバーの別文書まで変更してよいとはなりません。
入力を画面へ表示する場合のXSSや、DBへ保存する場合の安全な問い合わせも別に必要です。通信路がWebSocketに変わったことで、通常のWebアプリの入力と出力の対策が不要になるわけではありません。
スポンサーリンク
権限の変化を既存の接続へ反映する
利用者の退会、所属変更、アカウント停止、ログアウトが起きたとき、どの接続と購読を止めるかを決めます。HTTPの次の要求で拒否する仕組みだけでは、既存の接続へ情報を送り続ける場合があります。
実装方法は、失効の通知、定期的な状態確認、重要操作時の再検証など、基盤に合わせて選びます。即時停止を保証しない構成なら、反映の条件と限界を仕様へ書き、利用者へ無条件の即時停止を約束しないようにします。
配信先をキャッシュしている場合も、権限変更で古い一覧が残らないかを調べます。送信者の認可だけでなく、受信者を選ぶ側の状態が更新されることが必要です。
配信待ちと権限変更が重なる例を考える
仮想のサイトで、組織から利用者を外した直後に、すでに作成済みの配信ジョブが実行される場面を考えます。ジョブに古い受信者一覧を丸ごと入れていると、退会後でもその一覧に従って情報を送る場合があります。
本サイトの提案は、機密性に応じて配信確定時に現在の所属を照合するか、失効を配信側へ反映できる設計を選ぶことです。所属の版を持つ方式でも、版の更新と各配信拠点の反映がどこまで保証されるかを確認します。単に番号を追加しただけで即時性が得られるわけではありません。
すでに端末へ届いた情報を、切断で回収することはできません。送る前の最小化、失効後の停止、受信済みの情報の扱いは別の条件です。通知へ本文を入れるか、認可付きの再取得で詳細を表示するかも、情報の性質から検討します。
接続数と送信待ちの増加を制御する
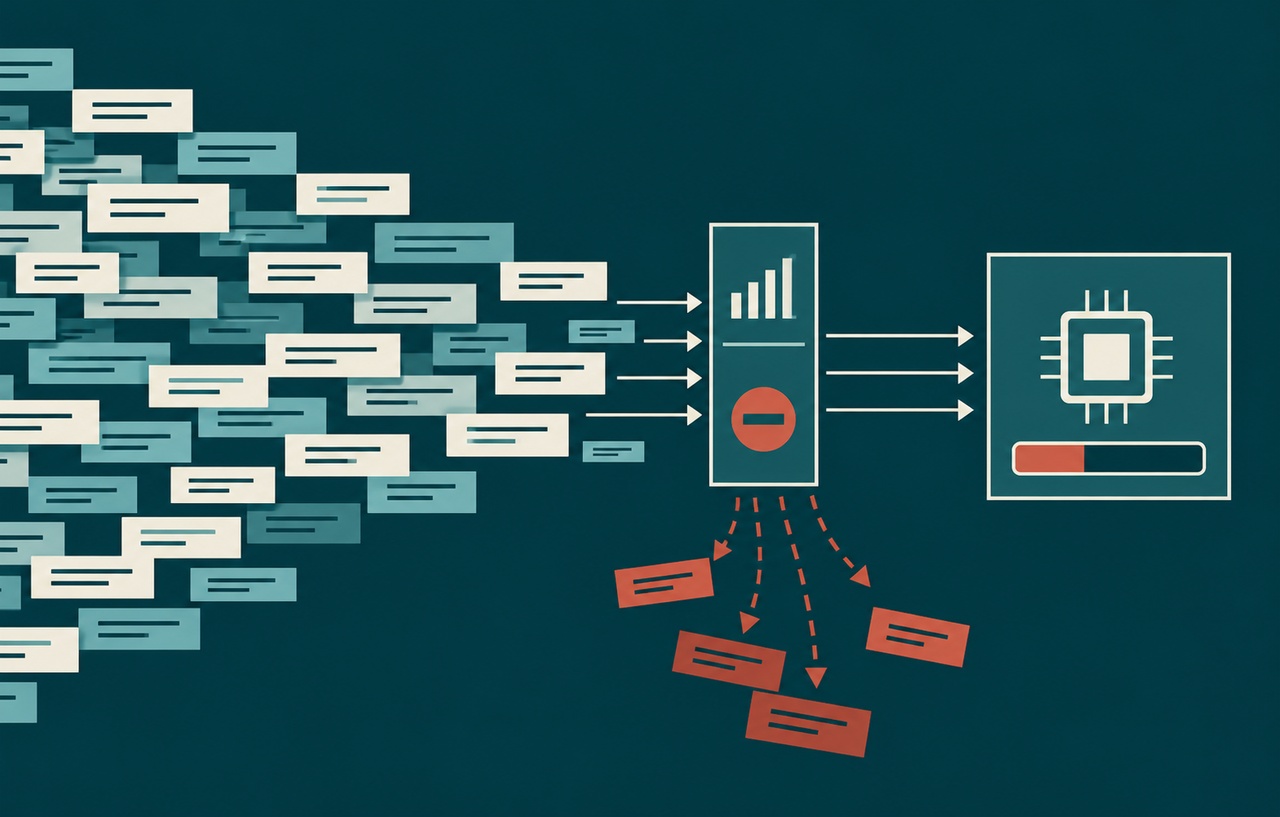
長時間の接続は、要求回数の制限だけでは管理できません。利用者ごとの接続数、全体の接続数、メッセージの頻度と量、送信待ちの蓄積を確認します。ゆっくり読むクライアントへ無制限にデータを積まないようにします。
MDNは、標準のWebSocket APIにバックプレッシャーの制御がない点を説明しています。送受信の速度が合わない条件を考え、アプリがどの段階で待機・間引き・切断するかを決める必要があります。
通知の間引きと、業務上欠かせない更新の消失は区別します。取りこぼしを回復する履歴の取得や、正規の状態を再読する手段を用意すると、接続を守るための制限と機能の継続を両立しやすくなります。
再接続では以前の購読を無条件に戻さない
通信が切れた後の再接続は、古い権限のまま復旧する理由にはなりません。現在の認証状態と権限を確認し直し、購読できるチャンネルだけを登録します。端末へ残った古い組織IDを信頼して参加させないようにします。
再接続の間隔が短過ぎると、障害時に多数の利用者が同時に再試行し、回復を妨げる場合があります。待ち方と上限を共有し、停止したアカウントが永遠に接続を試さない扱いを用意します。同じ操作が再送される場合の業務上の重複は、接続の復旧とは別に処理します。
履歴を取り直す要求も、その時点の権限で検証します。以前受信した最後の番号を送れたことは、その後の全履歴を読める証明にはなりません。途中で権限が変わった利用者へ、復旧機能が古い範囲を返さないことを確認します。
スポンサーリンク
共同作業サイトを使う検証例
テスト用の組織AとB、閲覧者と編集者を用意します。接続できることを確かめた後、購読先、操作対象、メッセージの種別を変え、許可した条件だけが成功するかを確認します。実際の利用者の文書や第三者の環境を使う必要はありません。
編集中に権限を下げる、別の端末でログアウトする、サーバーを再起動するといった条件も代表させます。画面がエラーを出したことだけでなく、その後に情報が配信されず、更新が保存されないことを照合します。
遅い受信、長いメッセージ、無効な形式、接続の反復も、隔離した環境で上限を決めて試します。正常な操作が継続することと、上限を超えたときに他の利用者が巻き込まれないことを確認してください。
| 段階 | 確認する条件 | 拒否後の確認 |
|---|---|---|
| 接続 | 資格情報と許可されたOrigin | 未認証で購読が始まらない |
| 購読 | 現在の所属と閲覧範囲 | 別組織の情報が届かない |
| 更新 | 対象と操作の権限 | エラーでも変更が残らない |
| 失効 | 既存接続への反映条件 | 古い購読で配信されない |
| 再接続 | 最新の状態で再検証 | 過去の権限が復活しない |
複数の配信サーバーで失効が届くかを見る
一台では正しく停止しても、複数の配信サーバーがあると状態の反映が遅れる場合があります。本サイトの提案は、どのサーバーへ接続しても同じ権限で判断される条件を、構成図と試験へ含めることです。失効の通知が届かないとき、古い状態のまま配信を続けるのか、機密な配信を止めるのかを決めます。
切断の通知そのものも、本文や資格情報を含めず、クライアントが復旧の可否を判断できる内容へ限定します。自動再接続で停止を打ち消さないことまで確認すると、運用者の停止操作が実際の接続へつながります。
スポンサーリンク
記録するのはメッセージ全文より判断の流れ
通常のHTTPログには最初の接続しか残らない構成があります。接続ID、利用者の安全な内部識別、購読の変更、認可の結果、切断の理由を対応付け、接続後の判断を追えるようにします。
チャット本文やトークンを無差別に記録すると、監視先が新しい情報漏えいの場所になります。機密性を守りながら、どの権限で何を許可したかを調べられる記録を選びます。
リアルタイム機能の安全性は、接続を一度成功させることでは完成しません。変化する権限、増える処理量、切断と復旧を含めて、情報を渡す相手と操作できる範囲を継続して検証することが基準になります。
参考資料
以下の一次資料を2026年10月18日に確認しました。本文の仮想例と運用手順の提案は、資料の引用とは区別しています。