IT用語
修正プログラムが公開される前の脆弱性、またはその脆弱性を狙う攻撃。利用者側で修正を当てる手段がない。
- 別名・略称
- ゼロデイ攻撃 / ゼロデイ脆弱性
ゼロデイは、開発元が修正プログラムを提供する前の 脆弱性(ゼロデイ脆弱性)、またはその脆弱性を悪用する攻撃(ゼロデイ攻撃)のことです。修正が公開された日を 1 日目としたとき、それより前の「0 日目」から攻撃が始まっていることに由来します。
何が問題か
修正プログラム(パッチ)がまだないため、利用者はアップデートで防ぐことができません。開発元が脆弱性を把握する前に攻撃が広がることもあります。また、ゼロデイ攻撃が確認された脆弱性は、修正版の公開後もしばらく攻撃が続くことが多いため、修正版が出たらすぐに適用することが特に重要です。
対策
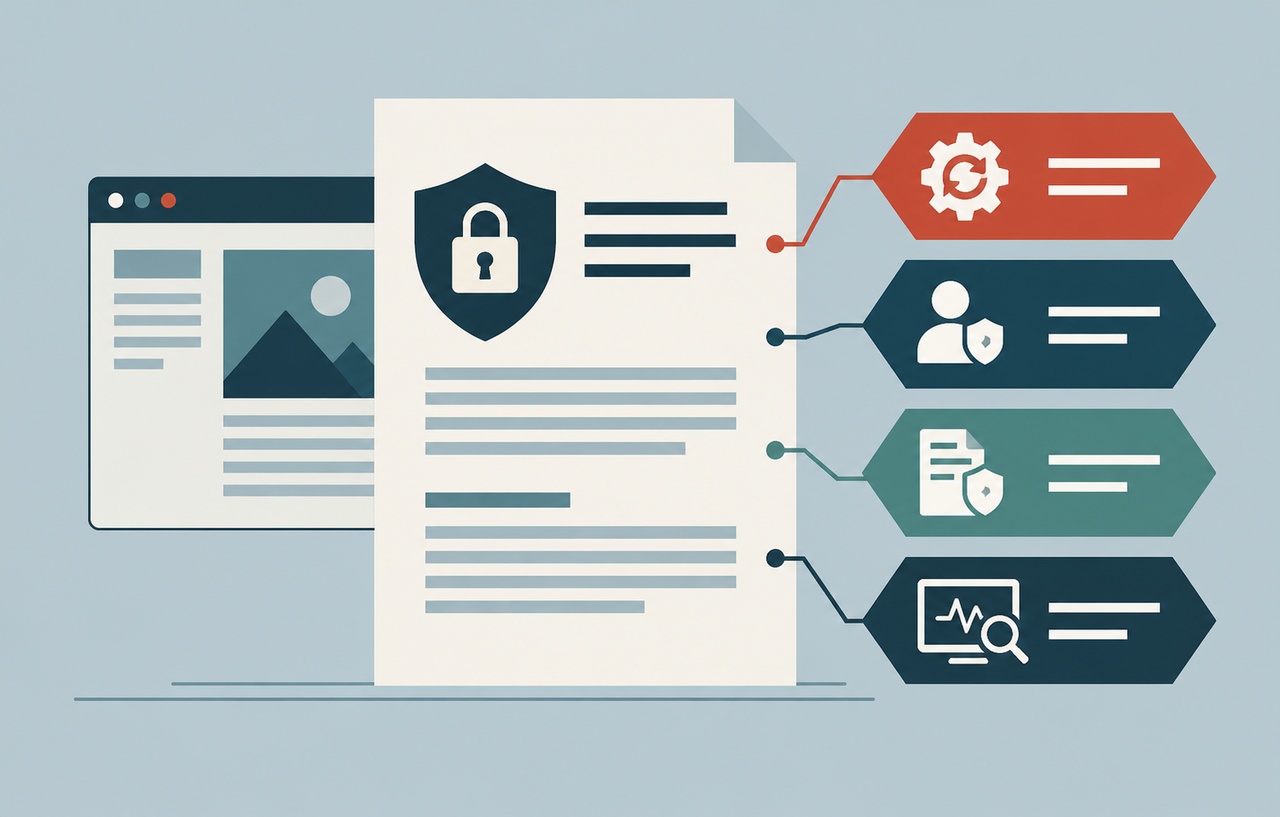
- 開発元や公的機関が公表する 回避策(機能の無効化、設定の変更、アクセス制限など)を適用する
- WAF などで既知の攻撃パターンを遮断する(緩和策)
- ログを監視し、不審なアクセスや変更に早く気付けるようにする
- 修正プログラムが公開されたら、すぐに適用する
- 一つの対策に頼らず、多層的に防御する