IT用語
Webアプリケーションへの通信を検査し、SQLインジェクションやXSSなどの攻撃とみられるリクエストを遮断する仕組み。
- 別名・略称
- Web Application Firewall
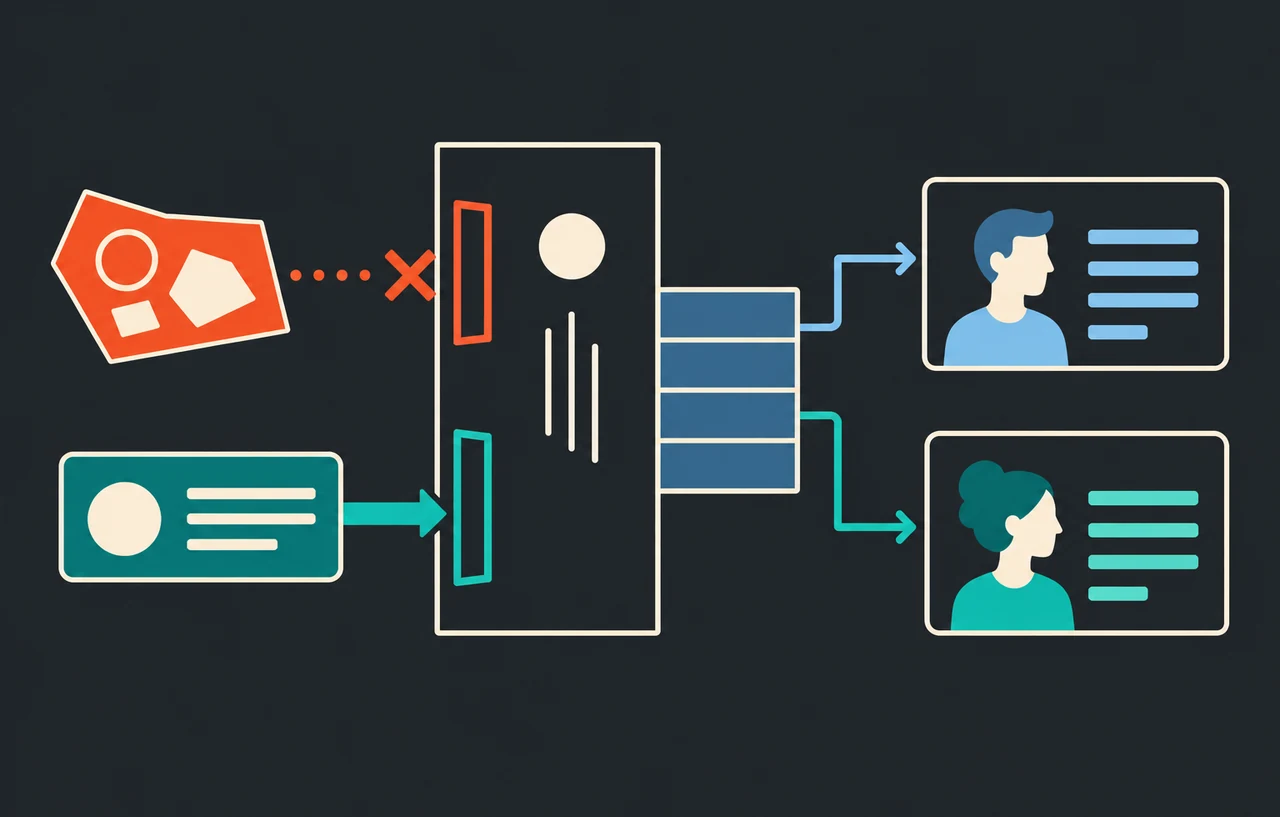
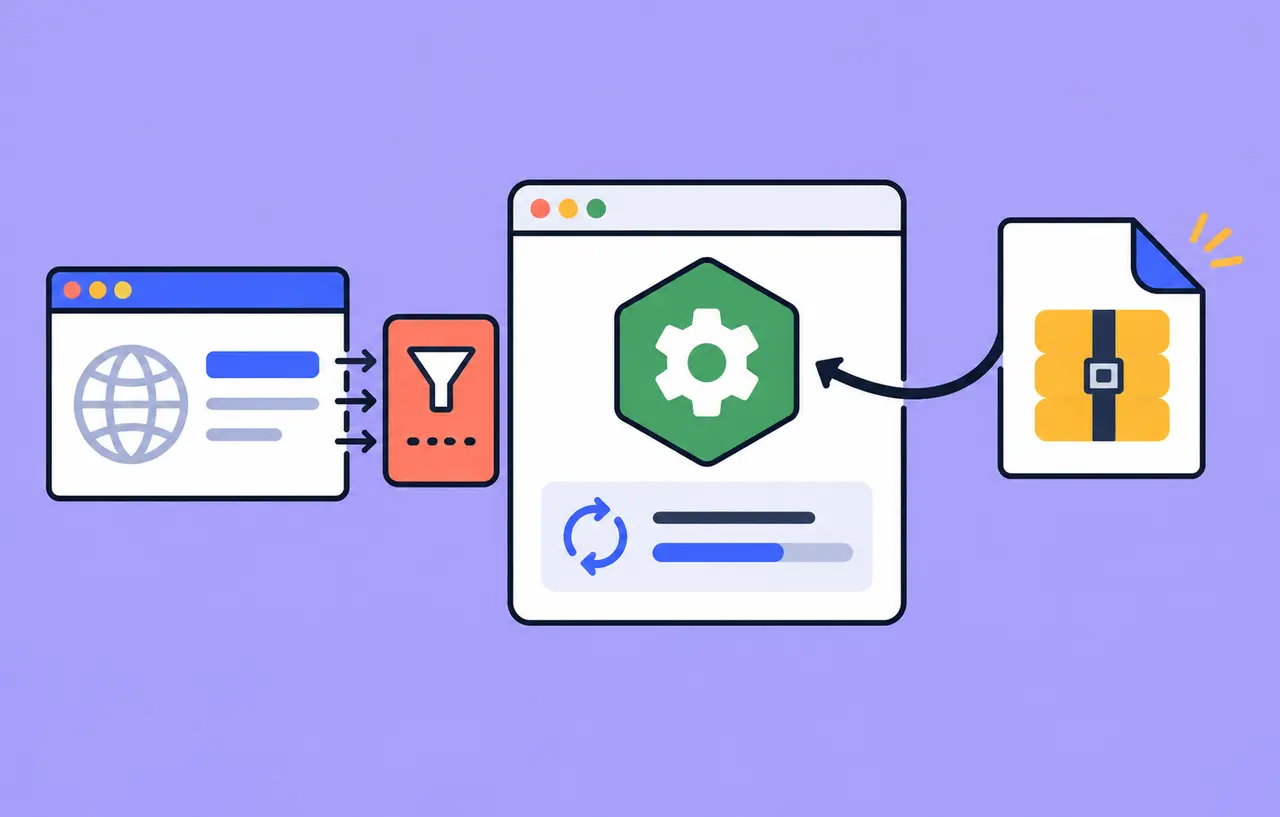
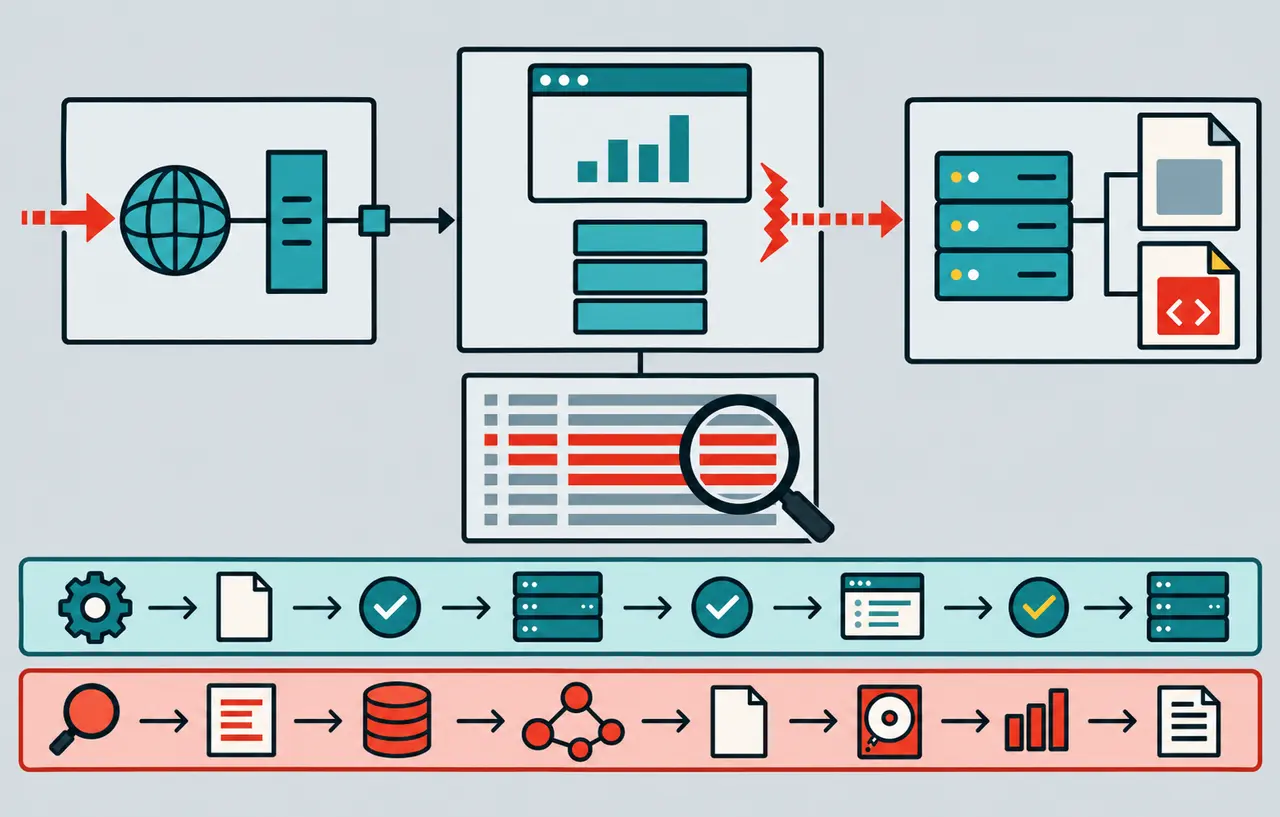
WAF(Web Application Firewall)は、Webアプリケーションへの通信(HTTP リクエスト)の中身を検査し、SQLインジェクション や XSS などの攻撃とみられるリクエストを遮断する仕組みです。通信の宛先やポートで制御する一般的な ファイアウォール と違い、リクエストの内容まで見て判断します。
種類
- クラウド型:通信を WAF のサービス経由にして検査する(CDN の機能として提供されることも多い)
- ソフトウェア型:Webサーバーにインストールして使う
- アプライアンス型:専用の機器を設置する
レンタルサーバー の機能や、WordPress のプラグインとして提供されているものもあります。
できることと限界
既知の攻撃パターンを遮断するのに効果があり、脆弱性 が修正されるまでの時間稼ぎ(緩和策)にもなります。一方で、正常なリクエストを攻撃と誤って判定して止めてしまうことがあり、脆弱性そのものを直すわけではありません。アップデートやコードの修正と組み合わせて使います。