IT用語
アクセスしてきた相手が本人であることを確かめる仕組み。パスワードや生体情報、電子証明書などを使う。
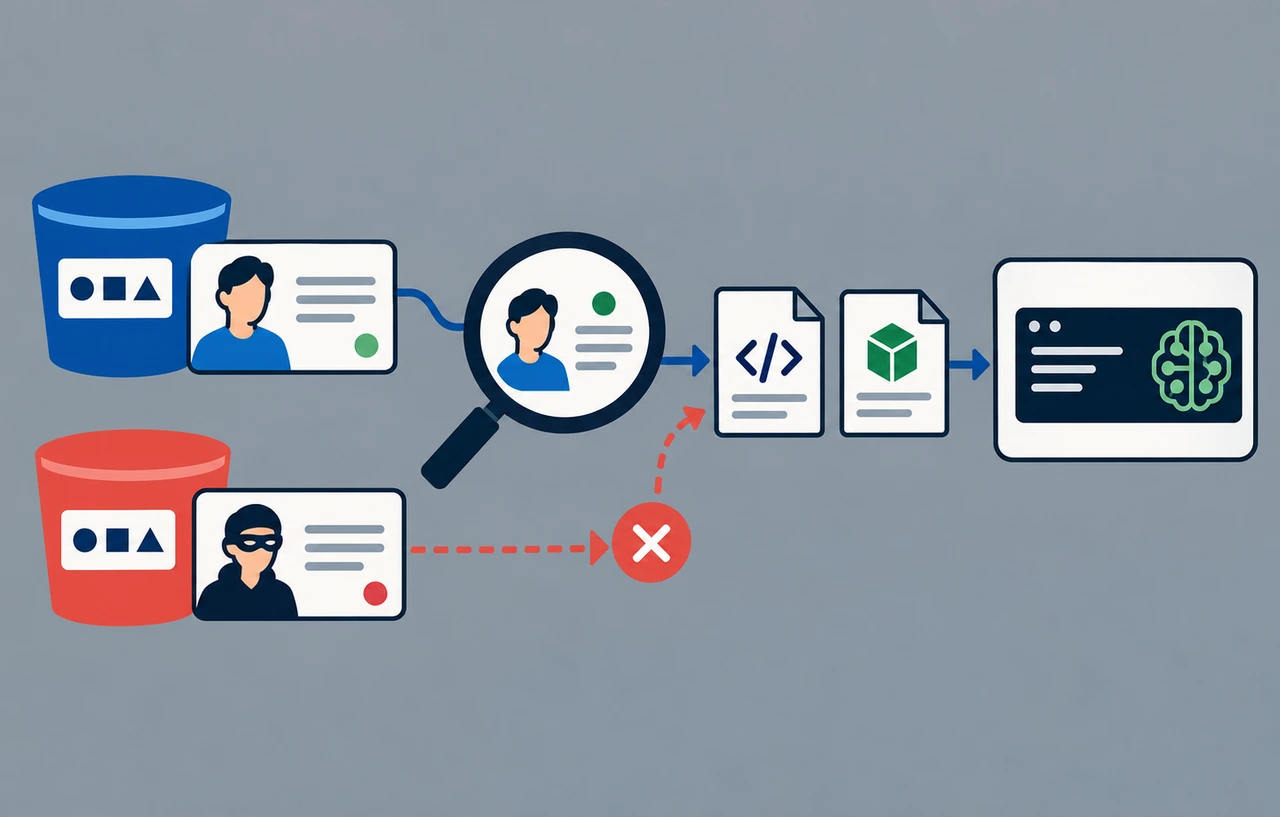
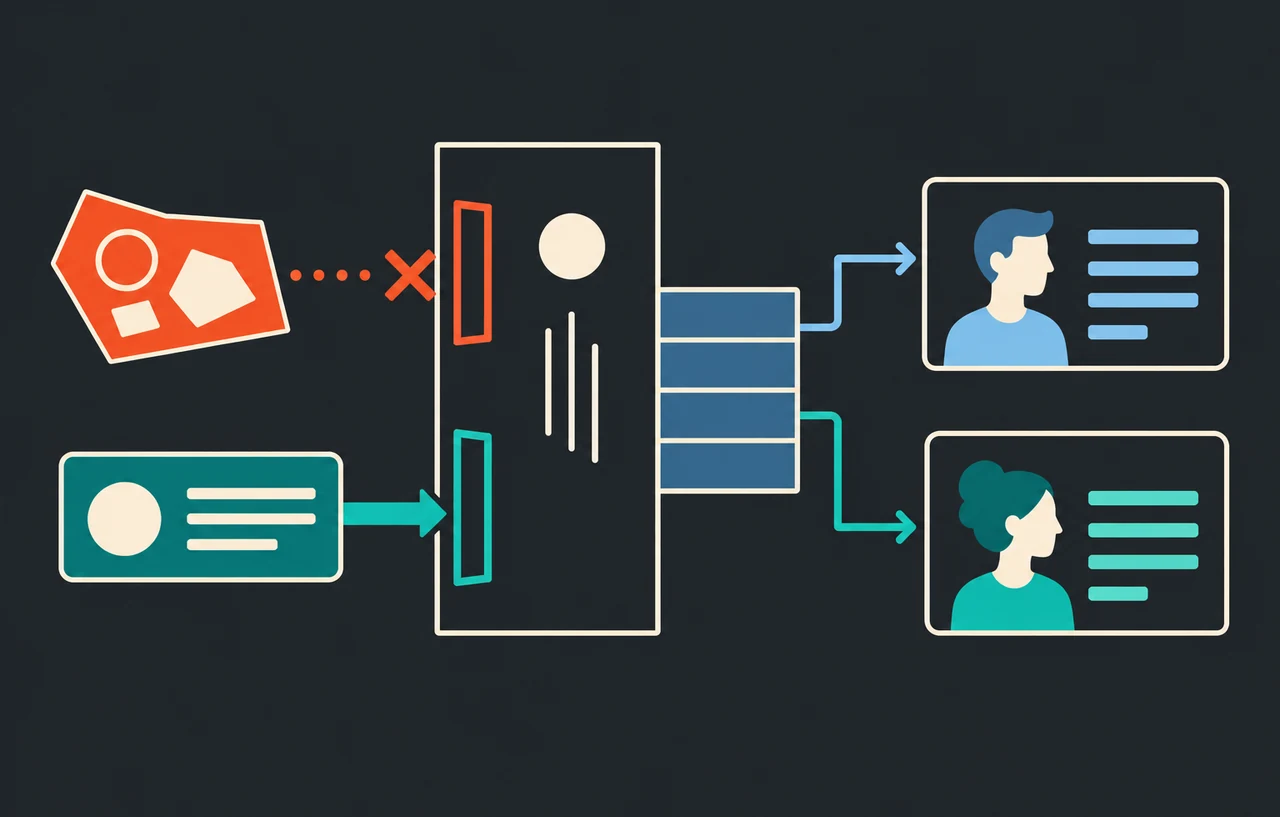
認証(Authentication)は、アクセスしてきた相手が本人であることを確かめる仕組みです。パスワード、ワンタイムパスワード、生体情報、電子証明書などを使います。
認可との違い
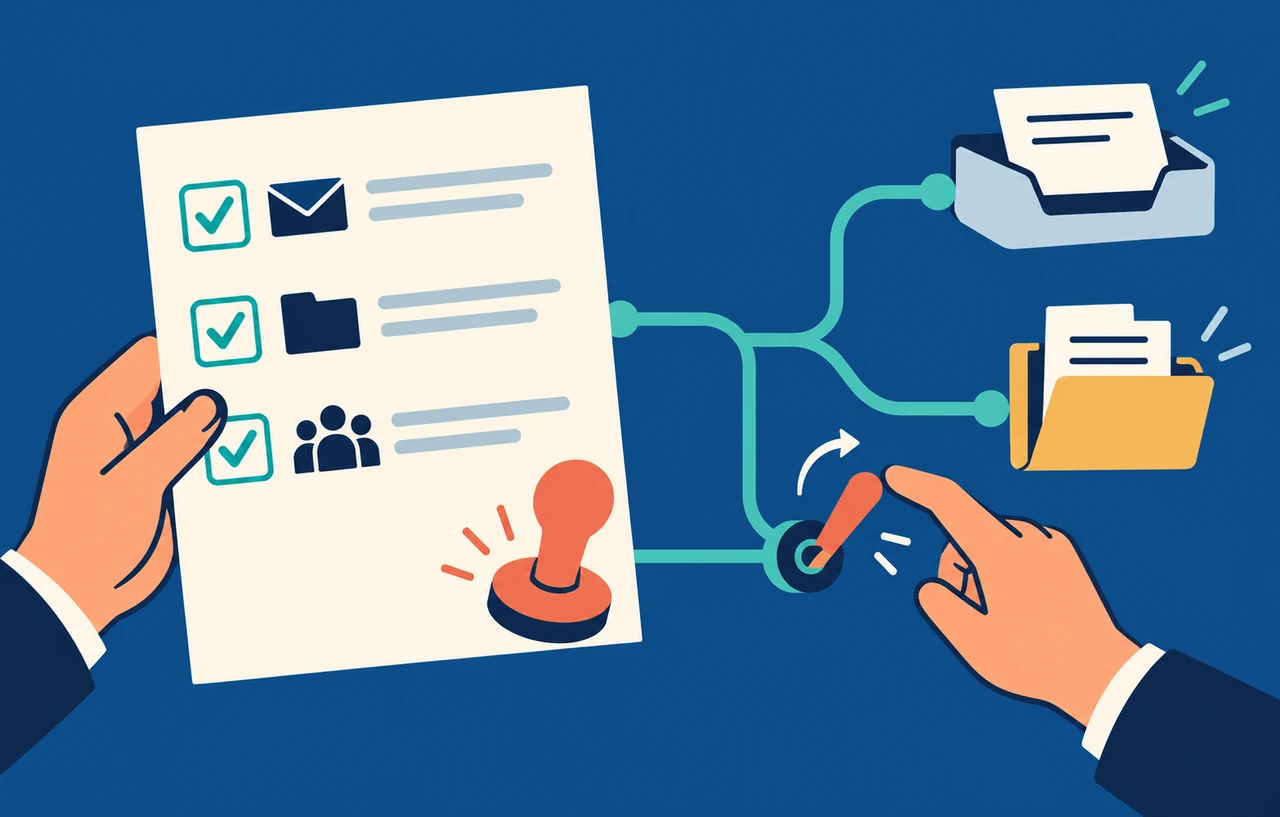
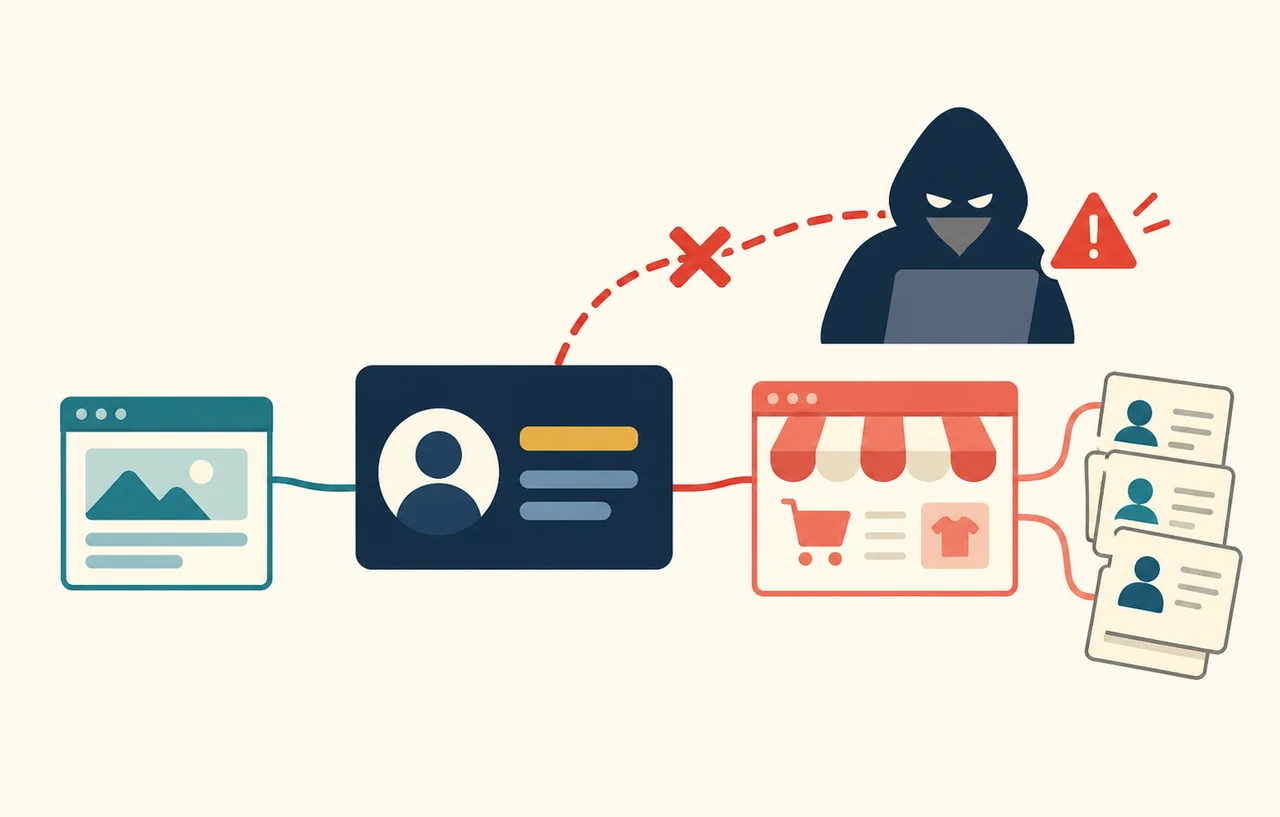
認可(Authorization)は、本人確認のあとに「その人が何をしてよいか」を決める仕組みです。認証が正しく行われていても、認可に不備があると、権限のない人がほかの人のデータを見たり、管理者の操作をしたりできてしまいます。
認証の要素
本人確認に使う要素は、知っているもの(パスワードなど)、持っているもの(スマートフォンなど)、本人の身体の特徴(指紋など)の三つに分けられます。複数の要素を組み合わせる方法を 多要素認証 といいます。
Webサイトでの対策
- 推測されにくいパスワードを使い、使い回さない
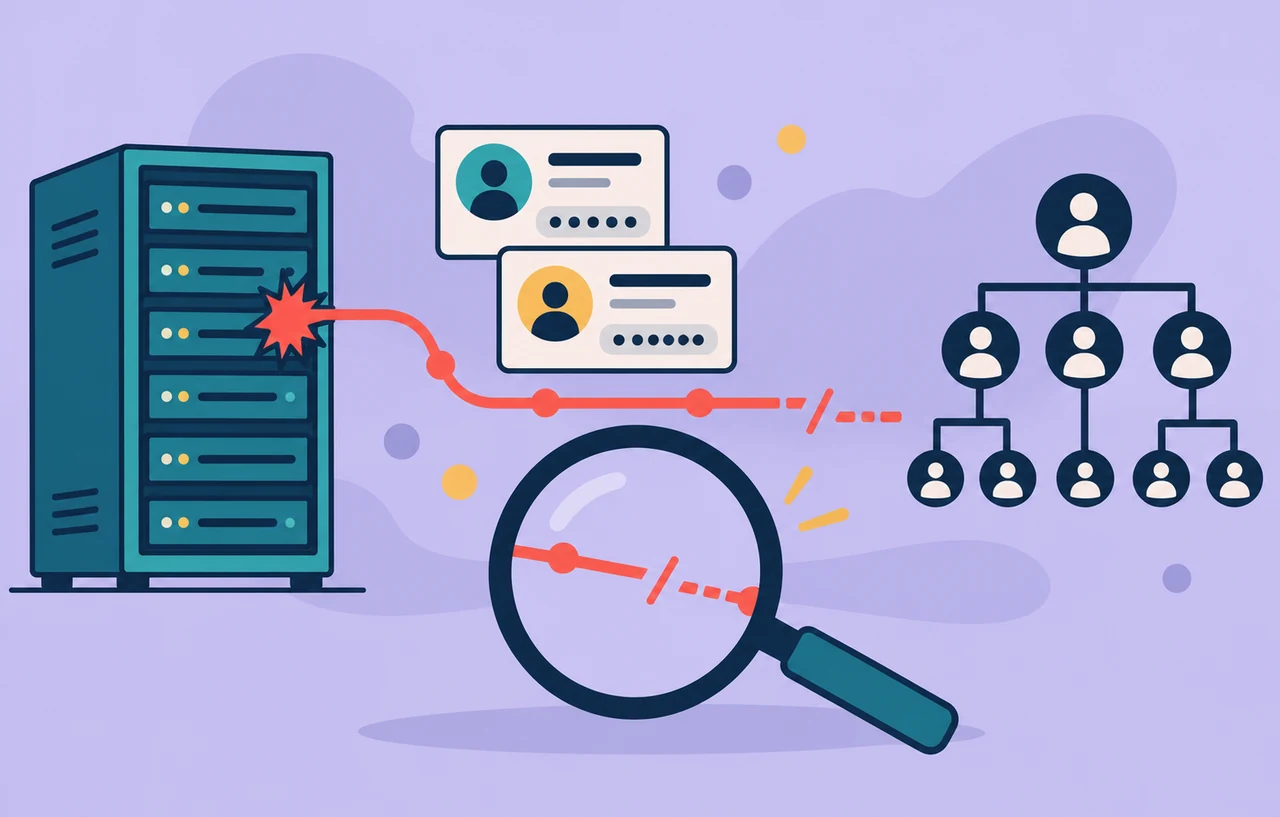
- ログインの試行回数を制限する(ブルートフォース攻撃 対策)
- 多要素認証 や パスキー を使う
- 管理画面にアクセスできる場所を制限する
- ログイン後のセッションを適切に管理する(セッションハイジャック 対策)