この記事のポイント
- 対象
- かたしな高原のワイメール配信環境
- 影響
- 約30,800件のメールアドレスへフィッシング配信。別途253人のメールアドレスと登録済み氏名が閲覧されたおそれがあります。
- 推奨対応
- 不審なリンクを開かずカード情報や認証情報を入力しない。入力済みならカード会社への相談、明細確認、入力したパスワードと使い回し先の変更を行ってください。
目次
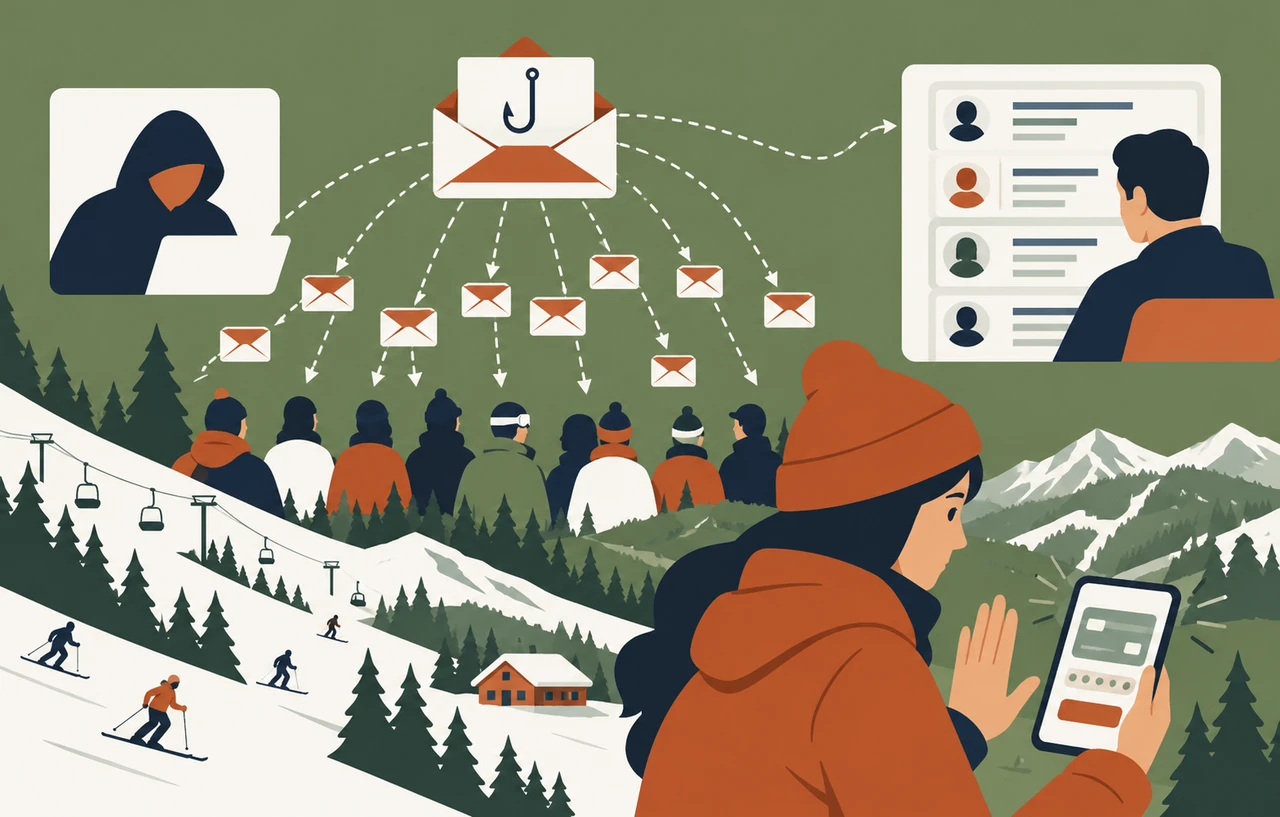
大都開発が運営するかたしな高原は2026年10月30日、外部メールマガジン配信サービス「ワイメール」への不正アクセスを通じて、約30,800件のメールアドレスへメールが送られたと発表しました。別途、253人の氏名・メールアドレスが第三者に閲覧されたおそれがあり、対象者へ個別連絡しています。
利用者は不審なメールのリンクを開かず、カード番号やを入力しないでください。すでに入力した場合は、カード会社への連絡、明細確認、入力したパスワードの変更が案内されています。本稿はかたしな高原の公式調査結果を確認し、配信先と閲覧対象の違い、必要な対応を整理した事件ニュースです。
スポンサーリンク
配信機能を悪用した送信と情報の閲覧は別の範囲
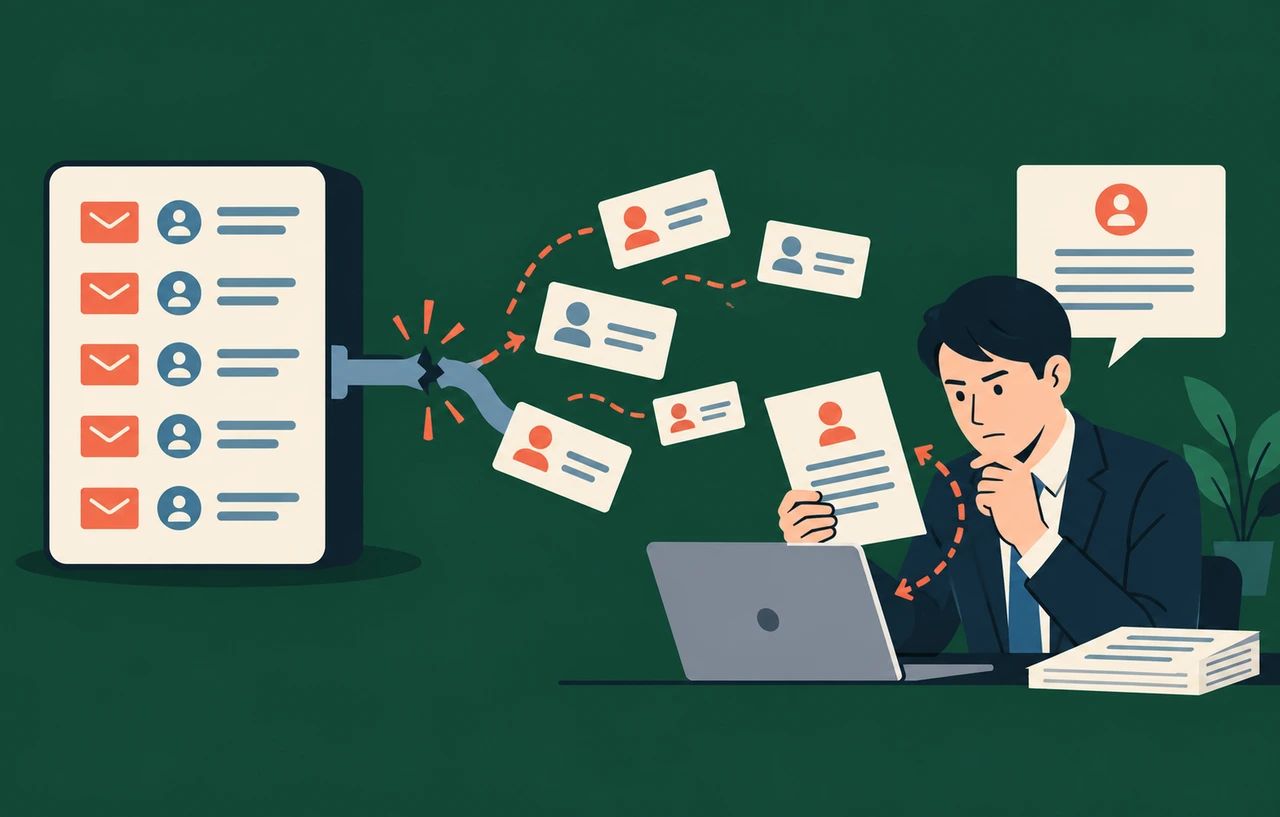
約30,800件は、フィッシングメールが送られたメールアドレス数です。これに対し253人は、不正ログイン中に閲覧された登録者一覧画面へ表示されていた顧客です。対象項目はメールアドレスと、登録していた場合の氏名です。両者を合算したり、送信先すべての情報が持ち出されたと扱ったりすることはできません。
公式は外部へ情報を持ち出した記録を確認していない一方、持ち出されていないとも断定できないため「閲覧されたおそれ」としています。253人には10月30日に個別メールを送りました。それ以外の受信者について、氏名とメールアドレスが閲覧された記録は確認されていないと説明しています。
配信自体はサービスに登録された宛先へ送る機能で行われました。いずれの場合も、会員種別、住所、電話番号、クレジットカード情報は対象項目に含まれません。かたしな高原はカード情報を保有していないとしています。今後の調査や個人情報保護委員会の判断などで対象範囲が変われば、改めて知らせる方針です。
10月24日の不正ログインから配信停止まで
配信元のイグレックスの調査によると、不正ログインは10月24日4時41分頃でした。同社サーバーへの不正アクセスで取得された管理用アカウント情報が使われたと説明されています。同日8時から15時54分までに3回のフィッシング配信があり、16時30分にイグレックスが対象の配信環境のサーバーを停止しました。
かたしな高原は10月25日に不審メールについて案内し、30日に調査結果を公表しました。同社の配信環境や操作に起因するものではないと配信元から説明を受けています。また、自社の顧客管理システム、ホームページ、各種申込・予約システム、契約サーバーへの不正アクセスは確認されていません。特定の番号やを原因として推測する根拠はありません。
スポンサーリンク
カード情報やパスワードを入力した場合の対応
公式は、心当たりのないリンクを開かず、カード番号、暗証番号、ID、パスワードを入力しないよう求めています。「アカウントの確認」「利用制限の解除」を求める連絡にも注意が必要です。同社がメールでカード情報やパスワードの入力をお願いすることはないと明記しています。
すでに情報を入力した人には、カード裏面の番号からカード会社へ連絡して利用停止を相談し、明細に身に覚えのない利用がないか確認するよう案内しています。入力したID・パスワードは変更し、同じパスワードを他のサービスで使っていれば、そちらも変更します。これは被害を防ぐための対応であり、配信元からカード番号が流出したという意味ではありません。
本サイトの提案として、個別通知の対象かどうかと、不審サイトへ自分で情報を入力したかを分けて確認してください。閲覧対象253人に含まれなくても、フィッシング先へ入力していれば対応が必要です。確認は受信メールのリンクではなく、公式ページに掲載された連絡先から行います。
配信停止と退会・削除の扱い
メルマガ配信は引き続き停止中です。退会や登録情報削除の依頼は、配信サービスが復旧してから対応し、完了を報告するとしています。依頼を出したことだけで削除済みとは考えず、完了連絡を確認してください。配信再開についても公式ページで改めて案内する方針です。
同社は個人情報保護委員会への報告と警察への相談を行い、管理者パスワードの変更、二段階認証、なりすまし対策、外部サービスの選定・管理体制の見直しを挙げています。配信サービスを継続する場合は、再発防止策と第三者機関の安全確認完了を条件としています。
問い合わせ先はかたしな高原お客さま窓口0278-58-2161、受付8時から16時、メールinquiry@katashinakogen.co.jpです。情報閲覧のおそれ、配信を受けた事実、入力後の被害はそれぞれ別の確認事項です。公式の対象範囲と自分の行動を照合し、必要な窓口へ相談してください。