この記事のポイント
- 対象
- シュッピン「マップカメラ」のメール配信用アドレス帳
- 影響
- メールアドレス77,204件とポイント残高・有効期限・都道府県名が流出した可能性。決済情報とログインパスワードは対象外です。
- 推奨対応
- 不審なメールのリンクや添付を開かず、公式サイトで確認してください。同じメールアドレスと同一・類似のパスワードの使い回しを見直すよう公式が推奨しています。
目次
シュッピンは2026年10月30日、メール配信委託先のユミルリンクが提供する「Cuenote FC」への不正アクセスに伴い、マップカメラのメールアドレス77,204件などが流出した可能性を公表しました。対象はメルマガ配信用アドレス帳に登録した情報です。利用者は同社を装う不審な連絡に注意し、メール内のリンクからカード情報やパスワードを入力しないでください。
本稿はシュッピンの公式発表とFAQ(10月30日13時更新)に基づきます。発表冒頭とFAQには不正取得・流出の報告を受けたという記述がある一方、対象範囲の節では「流出した可能性」と説明されています。そのため、77,204件すべての流出が確定した人数としては扱いません。
スポンサーリンク
メールアドレスにポイント情報と都道府県名が付随
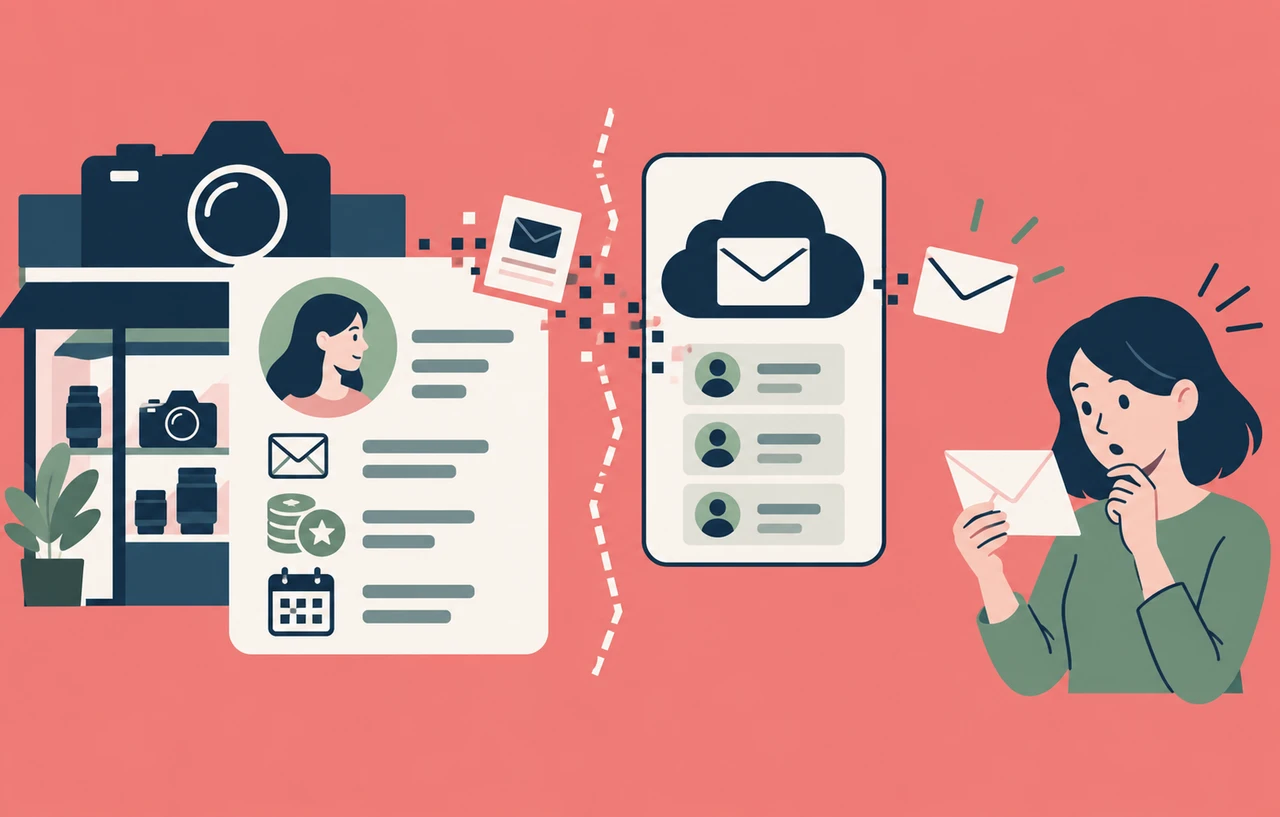
対象項目はメールアドレス、保有ポイント残高、ポイント有効期限、都道府県名です。マップカメラのワークエリアのアドレス帳が、個人情報列を含むCSVとして持ち出された可能性があると説明しています。件数はメールアドレス数であり、独立した利用者人数とは区別する必要があります。
市区町村・番地・建物名などの詳細住所、電話番号、ログインパスワードは登録項目に含まれていません。同サービスにはクレジットカード情報などの決済情報も保持・登録していないため、今回の流出対象には含まれないとしています。
GMT、KINGDOM NOTEのメールマガジンや、入荷お知らせ・値下げ通知などのOneToOneメール配信サービスについては、対象に含まれる旨の報告を受けていないと説明しています。これは今回確認された範囲の説明であり、今後の調査でも範囲が変わらないという保証ではありません。
10月19日に配信停止し29日に具体的な報告を受領
シュッピンは10月19日12時29分にCuenoteへアクセスできない事象を確認しました。同日17時46分に委託先の不正アクセス第1報を確認し、19時に同サービスを使うすべてのメール配信を停止しました。この時刻はシュッピン側の確認・停止時刻であり、攻撃が始まった時刻ではありません。
20日に受け取った初期報告では、一部環境を除き個人データの外部流出は確認されていないとされていました。その後の詳細ログ解析で対象が拡大し、26日に同社環境の一部アドレス帳が不正取得された可能性が高いとの概要報告、29日12時49分に具体的な報告を受けたとしています。初期段階の確認結果から、調査後に判断が変わった経緯です。
スポンサーリンク
通販サイトの受注と一部メール配信を区別する
同社自身が管理・運用する社内基幹システムやサーバーへの不正アクセスは、発表時点で確認されていません。Map Camera、GMT、BRILLER、KINGDOM NOTEの各サイトの受注・稼働に影響はなく、通常どおり利用できると説明しています。一方、当該サービス経由の一部メール配信は停止中です。
委託先ではへの適用、不審ファイルの検知・隔離、不要アカウント削除、接続元IP制限などが完了したとの報告を受けています。ただし、シュッピンの発表には原因となった製品・版・番号までは示されていません。被害など、記載のない原因を推測してはいけません。
利用者が確認する連絡とパスワード
公式は、不審なメール・電話・SMSに注意し、リンクや添付ファイルを開かず削除するよう案内しています。同社がメールなどでクレジットカード情報やパスワードの入力・提示を求めることはないと明記しています。
今回ログインパスワードは流出対象ではありませんが、同じメールアドレスと同一または類似のパスワードを他社サービスでも使っている場合、パスワードの見直しを強く推奨しています。この予防的な案内を、パスワード流出が判明したという意味に読み替えないでください。
本サイトの提案として、ポイント残高や有効期限を具体的に書いた連絡でも、それだけで正規メールと判断しないことを勧めます。確認が必要なら、普段利用する公式サイトを自分で開いて確かめます。対象情報にポイント関連項目が含まれるためですが、今回それらを使った詐欺が確認されたという主張ではありません。
問い合わせ先はシュッピンの個人情報相談窓口privacy@syuppin.comです。24時間受け付け、順次回答するとしています。対象範囲と件数は調査進捗で変更される可能性があり、新たな事実は公式ページで更新する方針です。