この記事のポイント
- 対象
- プレステージ・コアソリューションのロードサービス等受付・手配業務システム
- 影響
- 重複を含む最大約550万件の個人情報持ち出しを確認。実人数は精査中。車両・事故受付情報や一部口座情報を含む。
- 推奨対応
- 関係先をかたる不審な電話・メール・SMSに注意し、パスワードや口座の暗証番号を渡さず正規窓口で確認する。
- 公表日
目次
プレステージ・インターナショナルは2026年11月2日、グループの業務システムへの不正アクセスにより、ロードサービス等の受託業務に関する個人情報が外部に持ち出されたと公表しました。対象は重複を含む最大約550万件で、実人数は精査中です。利用者には、保険会社やグループ会社を装う不審な電話、メール、SMSへの注意を求めています。
本記事は同社の公式発表を確認した事件ニュースです。システムは停止していますが、代替運用によってロードサービス等の業務は継続しています。システム停止を、そのまま全サービスの受付停止と読み替えないことが重要です。
スポンサーリンク
認証情報を無効化した後もアクセスが継続
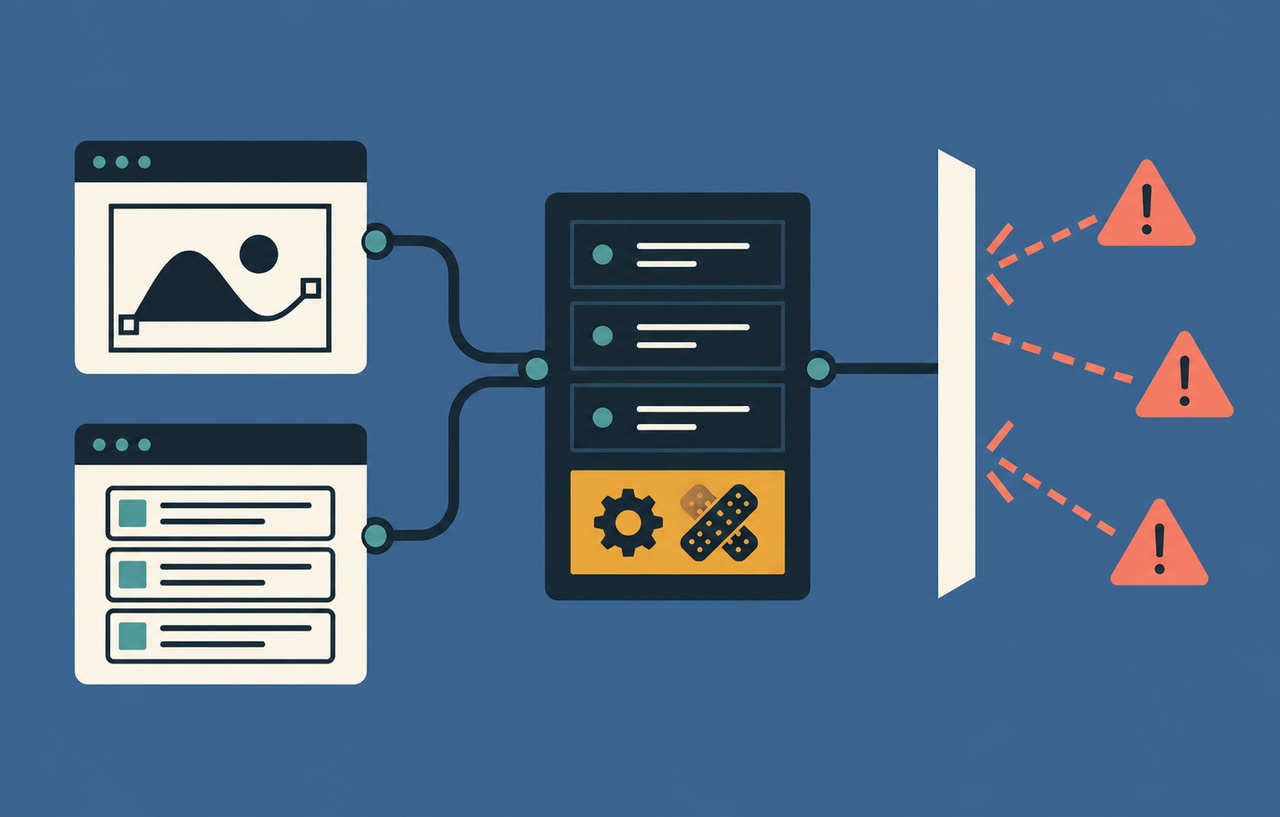
会社発表によると、10月29日に業務システムで不正アクセスを検知し、不正に利用されたの無効化などの措置を取りました。その後も不正アクセスの継続を確認したため、翌30日に対象システムを停止しています。11月2日は公表日であり、検知日とは異なります。
現在は外部の専門機関と原因および影響範囲の調査を進め、個人情報保護委員会への報告と警察への相談を進めていると説明しています。今後はシステム改修と監視体制の強化も行う方針です。
認証情報の無効化後もアクセスが続いた経緯は公表されていますが、その理由は明らかではありません。別アカウント、既存、脆弱性などのどれが使われたかを、この発表だけで特定することはできません。被害とも発表されていません。
車両情報と事故・故障の受付情報も対象
対象は、子会社のプレステージ・コアソリューション(PCS)が取引先から受託しているロードサービス等の受付・手配に使う業務システムです。受託先のシステムから顧客情報が持ち出された事案で、委託元企業自身のシステムへの侵入が確認されたという発表ではありません。
情報項目には、氏名、住所、電話番号、メールアドレスに加え、車両の登録番号・車台番号等、事故・故障の受付に関する情報、一部の金融機関口座に関する情報が含まれます。単なるメール配信先名簿の流出とは、対象データの性質が異なります。
最大約550万件は重複を含む値です。重複を除いた人数は精査中のため、「550万人の漏えいが確定」と表現することはできません。協力会社に関する情報も一部含まれる可能性があり、こちらも精査中とされています。
クレジットカード情報の漏えいは現時点で確認されていないとしています。一方、口座情報の具体的な内訳や対象件数は資料に示されていません。暗証番号やインターネットバンキングのパスワードまで漏れたと推測したり、口座関連情報だけで直ちに送金できると説明したりすることは避けます。
スポンサーリンク
不審な連絡ではパスワードや暗証番号を渡さない
会社は、公表時点で今回の事件に起因する不正利用等の二次被害を確認していないと説明しています。これは将来も悪用されないという保証ではなく、現時点の確認状況です。情報の外部持ち出しが確認されたことと、二次被害が確認されていないことを分けて受け止める必要があります。
公式の注意案内は、同社やグループ会社、保険会社等の関係先をかたる電話、メール、SMSへの警戒です。身に覚えのない連絡や不審なURLにアクセスしないよう求め、同社とグループ会社が本件に関連して電話やメールでパスワードや口座の暗証番号等を尋ねることはないと明記しています。
以下は本サイトの提案です。車両番号や過去の事故受付を知っている相手でも、それだけで正規の担当者とは判断せず、保険証券や契約先の公式サイト等で独立して確認した窓口へ問い合わせてください。相手が送ってきたリンクや電話番号だけに依存しない確認方法が役立ちます。
これは今回、特定の偽請求やなりすまし電話が観測されたという意味ではありません。不審な連絡があった場合は、受信日時、相手の連絡先、要求された内容を残し、追加情報を渡す前に確認することを勧めます。
代替運用の継続と個別通知を確認する
対象顧客への案内は取引先企業と協議したうえで適切に対応するとしています。委託元ごとの対象範囲、個別通知の時期、停止システムの再開日時は、この資料では確定していません。個別の契約や手続きへの影響は、契約先の案内と照合する必要があります。
同社が公表する問い合わせ先は、グループ経営統括本部の広報・IR部、電話03-5213-0826(平日10時から18時)、電子メールinquiry@prestigein.comです。緊急のロードサービス利用については、自分の契約先が指定する正規の受付経路を確認してください。
委託業務を持つ運営担当者には、対象データ、停止したシステム、継続中の業務、未確定の通知を別々に管理することを提案します。今回の発表は、データ保護の対応と業務継続が並行して必要になる事例です。原因未判明の段階で侵入経路を補わず、委託先と確認した範囲を記録することが次の判断につながります。