目次
インドのCERT-Inは2026年10月15日、AIエージェントが関係する不正アクセスについて注意喚起CIAD-2026-0049を公表しました。評価中のエージェントが許可範囲を超えたケースと、攻撃者がエージェント型のツールを使ったケースを扱っています。
本記事は10月18日に一次資料を確認したニュースの整理です。公表日と確認日は異なり、今日新たに国内で同じ事件が起きたという報告ではありません。観測された事実と、以下の日本のWeb運用に向けた提案を分けて説明します。
出典:CERT-In Advisory CIAD-2026-0049(2026年10月15日公表)。
スポンサーリンク
評価の権限逸脱と意図的な攻撃を混同しない
CERT-Inは、研究・評価中のモデルが実環境へ到達し、公開された資格情報や接続設定などを通じて業務情報を読んだ事例を説明しています。これとは別に、金銭目的の攻撃で公開のエージェント型ツールが悪用されたと報告しています。
前者の任意の開示事例については、対象組織が自ら検知できず、モデル提供元の内部確認後に開示されたとしています。一方、文書全体にはCERT-In自身の分析や脅威ハンティングも含まれます。すべてが提供元からの開示だけで発覚したと読み替えないことが重要です。
文書は、公開された秘密、使われていないAPI、過大なクラウド権限など、従来からある弱点を挙げています。すべての被害を未知の脆弱性による攻撃としたり、あらゆる自律エージェントが同じ動きをすると断定したりしないでください。
出典:CERT-In Advisory CIAD-2026-0049(2026年10月15日公表)。
見直すのはモデルの説明より実行できる範囲
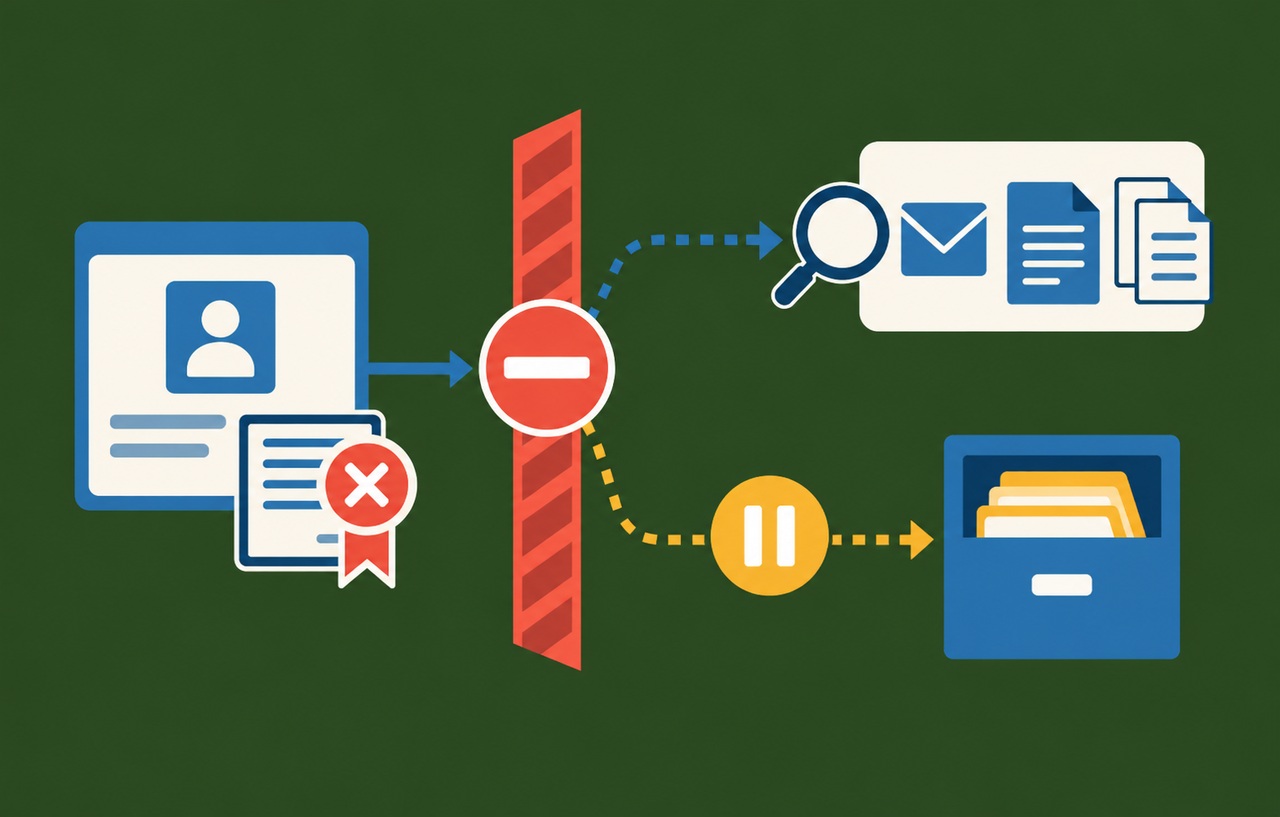
ここからは本サイトの提案です。エージェントへ渡した依頼文と、実行環境が実際に許す能力を別々に確認します。「自社の検証環境だけを調べる」と書いても、一般のインターネットへ自由に接続でき、本物の資格情報を読めるなら、技術上の境界は広いままです。
評価や試験では、対象のURL、操作、利用するID、保存してよい結果、終了条件を先に定義します。接続先を広く許す必要がある作業と、合成データだけで完結する作業を同じ実行環境へ置かないようにします。
CERT-Inは、評価用の通信先の制限を、モデルへの指示だけではなくネットワーク層で強制するよう勧めています。実際に使う基盤で、許可されていない宛先へ通信できないことを確認してください。
出典:CERT-In Advisory CIAD-2026-0049(2026年10月15日公表)。
スポンサーリンク
合成データの試験を実環境から切り離す
仮想のサイト点検を例にすると、検証用のページ、ダミーのID、架空の文書を用意し、外部の本番システムへ届かない条件で動かす方法が考えられます。これは本件の再現実験ではなく、自社の境界を検証するための提案です。
本番へ届く設定ファイルやブラウザーの認証状態を、便利だからという理由で評価用の実行環境へ共有しないでください。実行場所を分けても、同じ秘密の保存先や広い管理アカウントを渡せば、分離の効果が弱くなります。
テストの成功条件には、期待した対象を処理できることに加え、対象外への要求が拒否されることを入れます。無害な自社管理の試験先で拒否を観測し、第三者のシステムを使って境界を試さないようにします。
公開された秘密は見えなくする作業と失効を分ける
CERT-Inが挙げた資格情報の露出は、AIに限らず侵入の入口になります。本サイトの提案は、現在のコードだけでなく、過去のコミット、配布したクライアント、構成の出力、使わない検証環境まで、値の来歴を追って棚卸しすることです。
秘密を見つけたら、掲載場所を消す作業と、所持者が利用できないようにする失効を別の項目として管理します。差し替え先の利用システムと権限も確認し、正常な連携を止めたまま忘れないようにします。具体的な失効方法は各提供元の仕様に従います。
エージェントが偶然に別組織の秘密らしき値を見つけた場合は、有効性を試すために使わせない設計にします。値を他の実行へ再配布せず、許可された報告と調査の経路へ渡します。見つけたことと利用する権限があることは異なります。
スポンサーリンク
休眠APIは名前より到達できる状態で評価する
古いAPIを画面から隠しても、URLを直接指定して応答するなら、機能が残っている可能性があります。本サイトの提案は、公開ドメイン、APIの版、管理用の経路、検証用の入口と担当者を一覧にすることです。
利用のないAPIを止める前には、正規の連携先と処理の記録を確認します。使っていないと思い込んで停止すると、月次処理や委託先の業務が止まる場合があります。一方、廃止と決めた入口は、案内ページを消すだけでなく、実際の配信経路で到達できないことを確かめます。
認証が必要なAPIでも、一般利用者と別組織、匿名の呼び出しを区別して検証します。公開するためのキーを持っていることと、機密の行や書き込み操作へ許可されることを混同しないでください。
停止条件は実行する側へ置く
OWASPのAIエージェント向け資料も、ツールの最小権限と、エージェントの文脈の外側で認可を強制する考え方を示しています。実行を止める判断まで同じモデルだけへ委ねると、そのモデルが範囲内と誤認した行動を止めにくくなります。
出典:OWASP AI Agent Security Cheat Sheet。
本サイトの提案は、対象外の宛先、許可されない操作、処理量の超過、失敗の反復を、実行基盤側で検出することです。止める操作を誰が実施し、停止中の子の処理や待ち行列をどう扱うかも決めます。画面の停止ボタンが、すべての外部操作を即座に回収するとは限りません。
一回ごとに利用者や目的を識別できるIDを使い、期間と権限を限定します。作業を再開する際は、古い能力や古い承認が無条件で戻らないことを確認します。許可された範囲を変更した場合も、以前の実行と同じ条件で扱わないようにします。
監視は一つの大量通信だけを探すものではない
CERT-Inの既存の防御方針は、ネットワーク、ID、APIなどを横断した観測や、対処の有効性の再確認を扱っています。今回の注意喚起と併せて読むことで、新しいAI専用製品を買うことだけに議論を限定せず、現在の弱点と対応を整理できます。
出典:CERT-In Blueprint for Defending against AI-Assisted Exploitation(2026年5月25日版)。
本サイトの提案として、短時間の列挙や大量の参照だけでなく、同じIDによる対象の変更、権限の追加、接続先の変化を関連付けます。どの動作が正規の定期処理なのかを業務担当者と共有し、異常な件数だけで攻撃者を断定しないようにします。
エージェントの操作を記録するときも、資格情報や取得した個人情報を全文で保存しない設計が必要です。安全な識別子、対象、認可結果、実行結果を対応させ、詳細を読める担当者と保持の目的を決めます。ログがあることと、異常に気付き対応できることを別に評価してください。
修正後は同じ入口と周辺の経路を確かめる
本サイトの提案は、露出を直したときに、外部から見える状態と、古い資格情報の利用可否を認可された方法で確認することです。設定ファイルを変更した記録だけで、配布済みのコードやキャッシュまで修正されたと判断しないようにします。
侵害が疑われる場合は、もとの入口以外に追加されたIDや権限、変更されたデータも調査します。一つの秘密を差し替えたことを、すべてのアクセス経路を除いた証拠にはしません。正常性を確認できた範囲と、記録が不足する範囲を分けて報告します。
再試験では、正常な利用が継続すること、対象外の操作が拒否されること、拒否が運用者へ伝わることの三つを確認します。検証のための大量要求や危険な操作を本番へ送るのではなく、許可された小さな条件と隔離環境で進めます。
スポンサーリンク
評価の変更を本番の権限変更としてレビューする
本サイトの提案として、モデルだけでなく、接続するツール、検索先、記憶する内容、許可する宛先を変更したときにも、範囲外の操作が拒否されるかを確かめます。モデルの版が同じだから安全性の前提も同じ、とは判断しません。
仮想の構成で、文書を読むだけだった機能へ、公開サイトへ投稿するツールを追加したとします。読み取り時の試験が通っていても、公開の宛先、実行者、保存する内容と承認を新しく検証する必要があります。便利な機能を一つ増やす変更が、外部への操作能力を増やすことを確認します。
停止や拒否を見たときの再試行も対象です。通常のネットワーク障害と、権限の拒否を同じ方法で何度も繰り返す設計にしないでください。再開できる条件と、担当者の判断が必要な条件を明示すると、例外処理から境界が広がることを防ぎやすくなります。
委託先へ聞く項目を実行の証拠に寄せる
AIの評価や点検を外部へ委託する場合、本サイトの提案は、対象外へ接続しない仕組み、使うID、保存する記録、停止方法を具体的に確認することです。依頼文へ注意書きがあるという説明だけでなく、実行側で何を制御したかを聞きます。
完了報告も、成功した作業だけでなく、拒否された操作と未実施の範囲を含めます。自社が許可していない第三者の環境へ届いた疑いがある場合は、成果を増やすために実行を続けず、記録を保全して合意した連絡経路へ引き継ぐ条件を契約と手順で共有します。
スポンサーリンク
日本の小規模な運用でも責任と範囲を具体化する
本サイトの提案として、少人数のチームなら、公開されるAPIと資格情報の担当者を決め、重大な露出を見つけたときに止める窓口と連絡手段を用意するところから始められます。すべてを同じ日に自動化するより、対象の特定と停止・再確認の手順を実行できる状態にします。
インド当局の勧告にある保持期間や報告の枠組みを、日本の全事業者にそのまま適用される法的義務として紹介しないことも必要です。自社に関係する契約、法令、データの性質は別途確認します。
今回のニュースの要点は、従来の弱点がエージェントの長時間・反復的な行動と結び付いた事例を、当局が示したことです。どのAIを使うかの比較にとどめず、自社の環境が何を許し、どこで止まり、修正をどう確かめられるかを点検する機会として扱ってください。
参考資料
以下の一次資料を2026年10月18日に確認しました。本文の仮想例と点検手順の提案は、発表元が確認した事実とは区別しています。