この記事のポイント
- 対象
- エックスサーバーのニュース・キャンペーン配信先リスト(委託先:ブラストメール)
- 影響
- 委託先ブラストメールに登録したメールアドレス459,679件と一部の氏名・会社名・利用サービス名等が漏えい。自社システムへの不正アクセスは確認されておらず、パスワード・住所・電話番号・決済情報は対象外。
- 推奨対応
- 対象者への個別メールで漏えい項目を確認し、不審な連絡のURL・添付ファイル・個人情報入力を避ける。公式サイトの追加案内を確認する。
- 公表日
目次
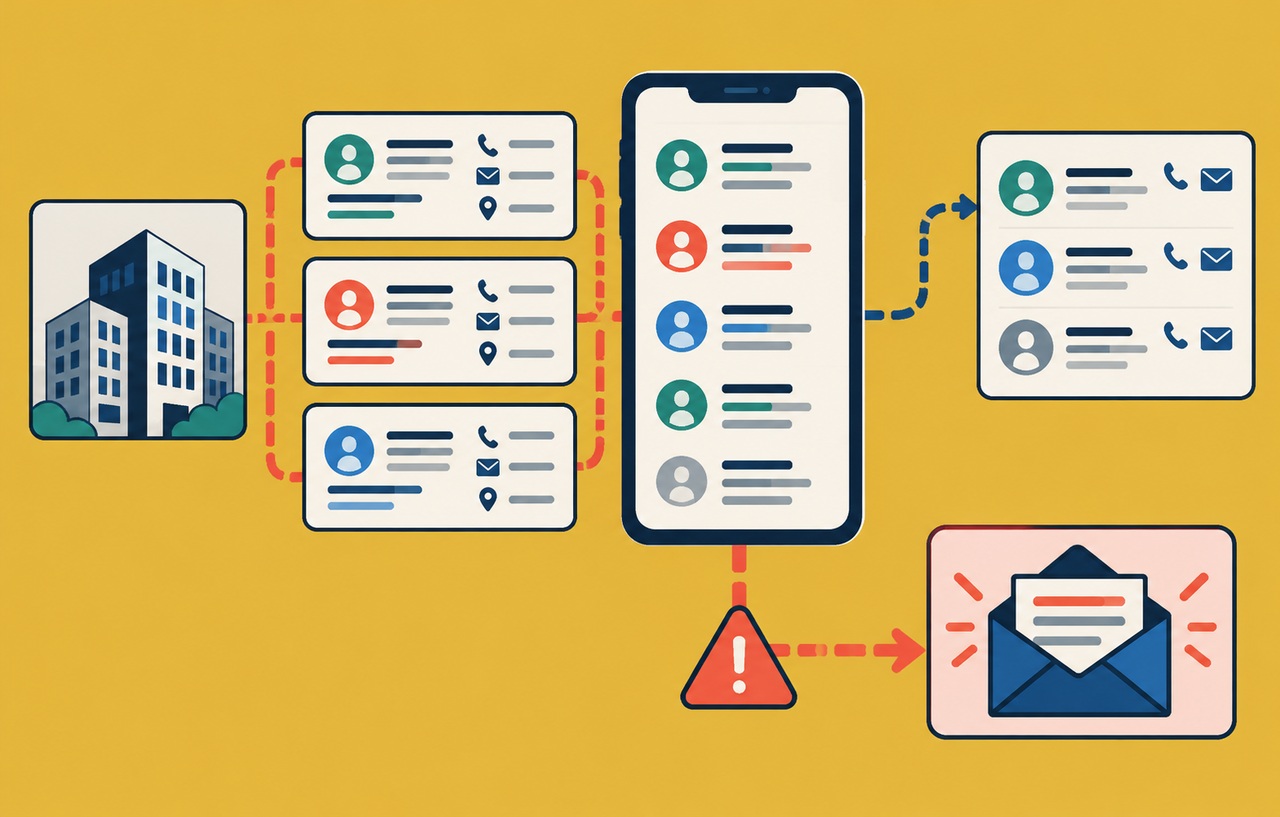
エックスサーバーは2026年10月29日20時30分、委託先のメール配信サービス「ブラストメール」への不正アクセスで、配信先として登録していたメールアドレス45万9,679件が漏えいしたと追記しました。氏名や利用サービス名などの付随情報も対象です。対象者には、本人に関係する漏えい項目をメールで個別に案内するとしています。
同社は、自社システムへの不正アクセスは確認されておらず、ログインパスワードや決済情報は今回の対象に含まれないと説明しています。利用者は個別通知を確認するとともに、同社やサービスを装う不審メールのURL、添付ファイル、情報入力の要求に注意してください。本稿は10月30日に確認したエックスサーバーの公式お知らせと委託先の報告に基づく事件ニュースです。
スポンサーリンク
配信を希望していた現在・過去の利用者が対象
対象は、エックスサーバーのサービスを現在または過去に利用した顧客のうち、ニュース・キャンペーン情報の配信を希望し、同社がブラストメールに情報を登録していた人です。全利用者が一律に対象となる発表ではありません。提供元からは、登録していたメール配信先リストの全件が漏えいしたとの報告を受けたとしています。
45万9,679件は、配信先として登録されていたメールアドレスの件数です。重複を除いた被害人数として公表された数字ではありません。付随情報の件数にも違いがあり、全員が同じ項目の漏えい対象とは限りません。
氏名や利用サービス名も漏えいを確認
| 漏えいした情報 | 公表件数 |
|---|---|
| メールアドレス | 459,679件 |
| XServerアカウントID | 692件 |
| 氏名・氏名フリガナ | 380,384件 |
| 会社名・会社名フリガナ | 115,702件 |
| 利用サービス名 | 316,453件 |
| XServerアカウントの登録日 | 431,076件 |
| 個人・法人の区分 | 431,076件 |
| ニュース・キャンペーン情報の配信希望状況 | 429,382件 |
上の表は項目ごとの件数であり、合算して人数を求めることはできません。10月23日の初報には氏名・会社名について漏えいの可能性があるとの説明が残っていますが、29日の追記ではこれらも漏えいした情報として件数が示されました。現在の判断には追記部分を含めて読む必要があります。
ログインパスワード、住所、電話番号、クレジットカード情報などの決済情報は、ブラストメールに登録していなかったため今回の漏えい対象に含まれないとしています。アカウントID692件の漏えいと、ログインパスワードの漏えいを混同しないことも重要です。
スポンサーリンク
侵害されたのは委託先のメール配信基盤
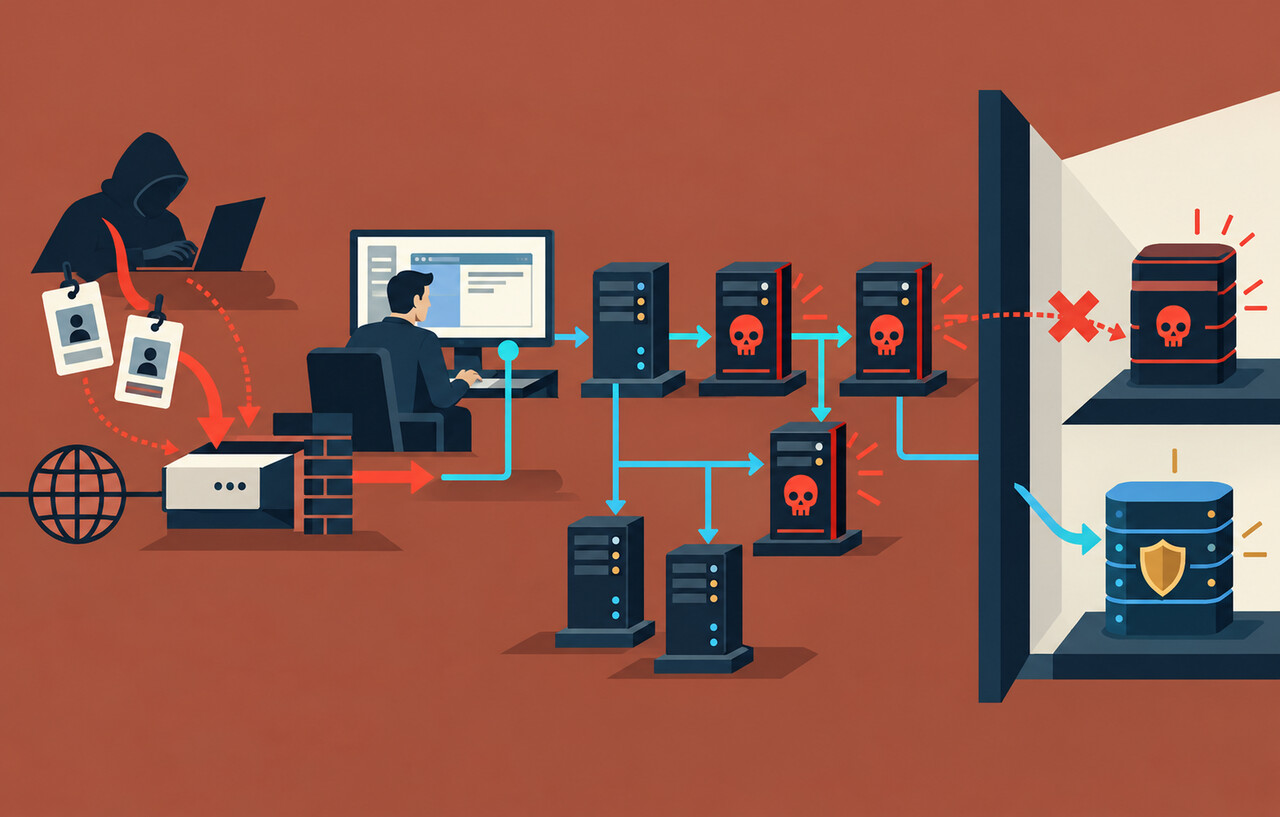
ブラストメールの10月29日更新報告は、10月20日21時52分に監視アラートを検知し、初動対応を開始したと説明しています。第三者が用サーバー2台に侵入してコマンドを実行し、販売管理システムとサービスのへ接続してデータを持ち出したとしています。詳しい侵入経路は調査中で、特定のやによるものとは断定できません。
委託先は21日から管理画面・APIとメール配信を停止しています。29日の報告では、契約者情報以外の漏えいが確認された契約は345件、該当契約への個別連絡も345件でした。この345件は契約数であり、エックスサーバーのメールアドレス件数と数え方が違います。委託先の全契約者の情報と、一部契約者が預けた配信先リストも分けて読む必要があります。
連携停止と配信システムの移行を進める
エックスサーバーは、発覚後にブラストメールと自社システムとのデータ連携を停止しました。今後は同サービスの利用を終了し、自社開発のメール配信システムへの移行を進める方針です。これは同社の配信業務の対応であり、利用者が運営するWebサイトを移転するよう求める案内ではありません。
ブラストメール側は11月11日頃の再開を目指していますが、調査・検証で日程が変わる可能性があるとしています。これは確定した復旧日ではなく、エックスサーバー側の移行完了日を示すものでもありません。
スポンサーリンク
個別通知の項目と不審な連絡を確認する
公式が利用者へ求めているのは、不審メールに記載されたURLへアクセスせず、添付ファイルを開封せず、個人情報やパスワードを入力しないことです。29日の追記では、漏えい項目は顧客によって異なるためメールで個別に案内するとしています。通知の内容から、自分に関係する項目を確認してください。
ここからは本サイトの提案です。会社名や利用サービス名を知っている連絡でも、それだけで正規の通知と判断せず、保存済みのブックマークや公式サイトのお知らせから確認します。契約更新、請求、アカウントの確認を理由に入力を求められた場合は、社内の契約担当者とも共有してください。これは便乗被害を避けるための提案であり、今回そのような二次被害が確認されたとの説明ではありません。
運用担当者は、ホスティング本体の侵害の有無と、外部に預けた配信データの影響を分けて記録すると、利用者への説明を整理できます。今回はサービス名や登録日まで対象に含まれています。メールアドレスだけの漏えいとして処理せず、個別通知と公式の追加発表を基準に対応してください。
関連記事
九州大学の外部サービス被害2件と利用者対応では、校友会が利用するブラストメールへの不正アクセスによる影響も扱っています。同じ委託先でも登録データと通知対象は異なるため、エックスサーバーの対象範囲へその件数を加算しないでください。
出典・一次情報
本記事は以下の公開情報をもとに作成しています。最新の状況は各リンク先で確認してください。