この記事のポイント
- 対象
- L-ポケット、L-ポケットLite版
- 影響
- L-ポケットとLite版の登録情報3,379名分の漏えいを確認。うち従業員・退職者375名。決済情報への影響なしと公表。
- 推奨対応
- 公式の個別案内と再開情報を確認。不審なメールやSMSを避け、企業内で利用アカウントと正規の連絡経路を棚卸しする。
- 公表日
目次
LIXILは2026年10月19日、リフォーム事業者向けの業務支援アプリ「L-ポケット」と「L-ポケットLite版」で、不正アクセスに伴う登録情報の漏えいを確認したと公表しました。対象は3,379名で、同社とグループ会社の従業員・退職者375名を含むとしています。
本稿は10月20日に一次資料を確認し、企業向け会員サイトを利用・運営する立場で整理したものです。13日は不正アクセスを検知した日、19日は公表日であり、初回侵入日時を示す数字ではありません。後半の点検方法は本サイトの提案です。発表にない脆弱性や、AIによる攻撃を推測して加えません。
出典:LIXIL:L-ポケットにおける不正アクセスに伴う登録会員情報漏えいの報告
スポンサーリンク
今回の対象は業務支援アプリの登録情報
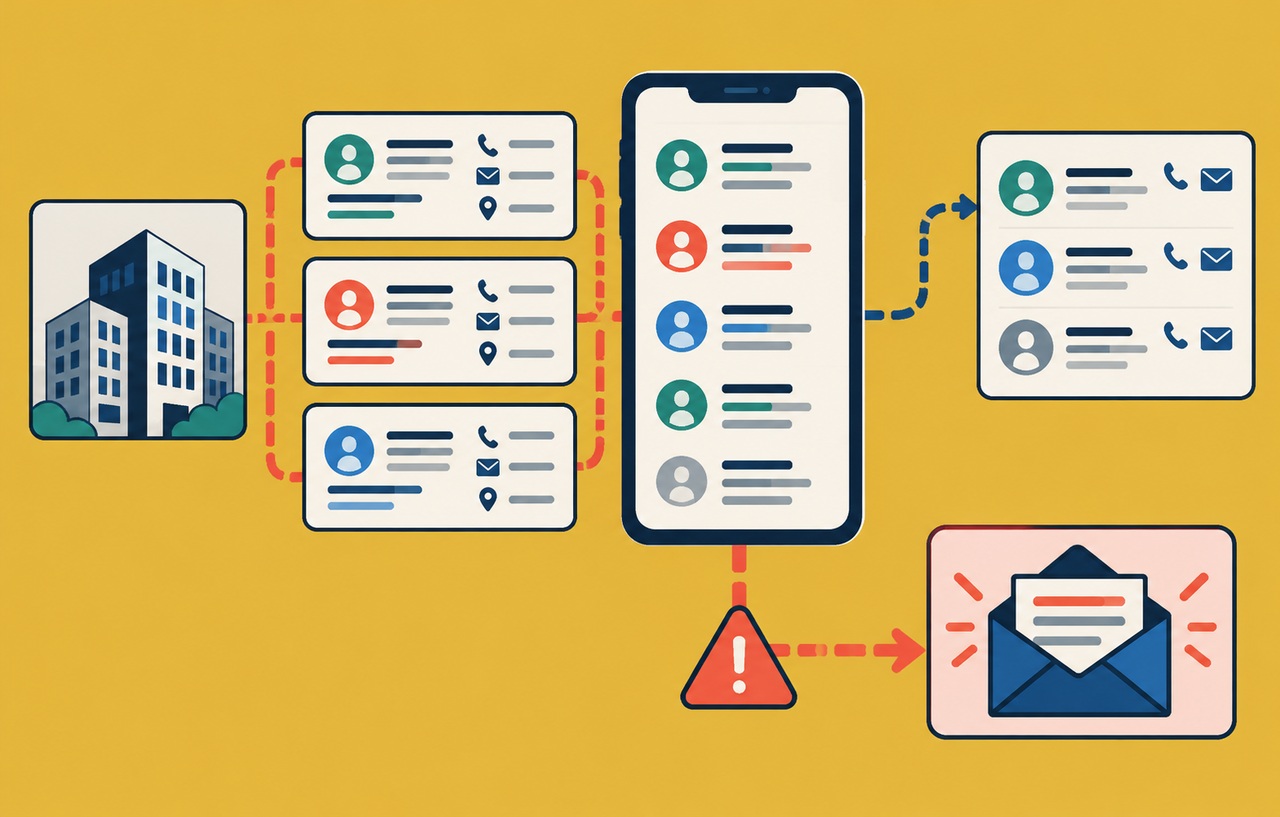
公表された漏えい項目は、氏名やメールアドレス、生年月日、性別、会員番号などに加え、会社名、住所、電話番号、部署名、業種分類を含む事業者情報です。LIXILは決済情報への影響はなく、社内基幹システムや社内ネットワークへの侵入は確認していないとしています。
一方、L-ポケットの環境に対する不正アクセスを受け、サービスとアプリの運用、アプリストアでの公開を一時停止したと説明しています。改ざんや破壊、今回に起因する二次被害は現時点で確認していないとし、安全な環境を再構築・確認した上で再開時期を検討する方針です。
情報漏えいは確認済みですが、二次被害や別システムへの侵入まで確認されたわけではありません。サービス名に関連する製品や、LIXILの他のシステムへ影響を広げて説明しないことが重要です。対象の利用者は、公式の個別案内とサービス再開の情報を確認してください。
出典:LIXIL:L-ポケットにおける不正アクセスに伴う登録会員情報漏えいの報告
会社の連絡先でも慎重に扱う理由
業務用の登録情報は、一般公開されている会社情報と重なることがあります。しかし、ある担当者がどのサービスへ登録し、どの部署に属するかまでまとまると、単独の会社概要とは異なる文脈を持ちます。公開情報が一部含まれることを理由に、会員データ全体を問題のない情報と扱わないようにします。
たとえば特定の部署名を知る相手から、登録確認や業務手続きの更新を装う連絡が来る場面を考えます。これは説明用の仮想例であり、今回そのような詐欺が発生したという報告ではありません。業務の内容を知っているように見えることが、連絡の真正性を保証しないという判断材料です。
利用企業側では、会社名や部署名が合っているから正規の連絡だと判断せず、既知の窓口を使って確認する運用を共有します。メールの文面にある電話番号へ折り返すだけでは、送信元が用意した別の窓口へつながる可能性があります。普段の契約先情報や公式サイトで確認した連絡先を利用します。
スポンサーリンク
利用企業は対象のアカウントを把握する
利用している企業の最初の作業として、業務で使っていたアカウントと管理担当を確認することを提案します。従業員の個人メールで登録したもの、会社メールで作ったもの、部署異動後も使われているものを区別します。アプリが端末にないことだけで、登録情報が存在しないとは判断できません。
管理票には利用者、登録先、通知の到達状況、現在の利用要否を記載します。必要な情報は本人と責任者が確認し、全社員へ会員番号や個人情報の一覧を配る必要はありません。委託先の担当者が利用していた場合は、契約元と連絡先を確認して案内の窓口を一本化します。
対象者への通知を受けたかどうかと、通知が届く登録先を現在も利用できるかは別の確認です。異動や退職で見なくなった受信先がある場合、他人のメールボックスへ勝手に入るのではなく、組織の管理手順に従って責任者へつなぎます。
退職者を含む情報の保管を見直す
今回の公表は、対象に従業員や退職者が含まれることを示しています。これは、業務用サービスに現在の利用者だけでなく、過去の登録情報が残る可能性を考えるきっかけになります。ただし、LIXILがどの保存期間や退会手順を採用していたかは、公表資料から分かりません。
自社が会員サイトを運営する場合は、ログイン停止と登録情報の削除を分けて定義します。退職や契約終了後にアクセスできなくしても、プロフィール、出力済みの一覧、サポート履歴などが残ることがあります。利用終了の処理で、どの情報を保管し、何を消すかを用途ごとに決める必要があります。
保存が必要な記録を直ちに全部削除するのではなく、保存の根拠、期限、参照できる担当を確認します。期限を過ぎたデータを消す仕組みがあっても、運用で止まっていないかを定期的に確かめます。退会画面の説明と実際の削除範囲が違わないことも確認してください。
スポンサーリンク
事業者情報と個人プロフィールの権限を分ける
説明用の例として、一つの取引先に複数の担当者が登録する会員サイトを考えます。会社の住所や代表電話を更新する権限と、担当者の連絡先や個人プロフィールを更新する権限は、同じでよいとは限りません。会社管理者という役割だけで、他人の不要な個人情報まで見られないかを点検します。
本サイトの提案は、会社のレコード、個人のレコード、その所属関係を分けて設計し、画面とAPIの両方で参照範囲を確認する方法です。別の取引先の識別子へ変えた要求を拒否するだけでなく、同じ会社の一般利用者が管理者専用の情報へ届かないことも検証します。
この例は今回の侵入原因を示すものではありません。公表されていない設計上の欠陥をLIXILに当てはめず、自社で同種の情報を扱うときのレビュー項目として利用してください。役割の追加や異動によって権限が変わる場合は、過去のセッションへどう反映するかも確認します。
便乗メールへの対応を業務手順へ落とす
LIXILは不審なメールやSMSのURL・添付ファイルを開かないこと、同社がメールや電話でパスワードなどを尋ねないことを案内しています。利用企業では、注意喚起を転送するだけでなく、登録変更や不審な依頼を受けたときの社内連絡先を決めておくと行動につながります。
仮想例として、サービス再開のために新しいアプリのインストールを求めるメールが来た場合を考えます。ファイルをそのまま実行する前に、公式の案内と提供経路を確認します。ストアの公開が一時停止されたというニュースを根拠に、メール添付での配布が正当化されるわけではありません。
請求先や振込先の変更を伴う依頼は、情報漏えいへの対応とは分けて既存の承認手順で扱います。今回そのような詐欺が確認されたとするものではありませんが、業務情報を知る相手からの連絡にも、決済や契約変更の確認を省かない運用が有効です。
出典:LIXIL:L-ポケットにおける不正アクセスに伴う登録会員情報漏えいの報告
収集する項目を減らせるかを検討する
自社の業務アプリを見直すときは、会員登録時の項目を、必須の識別情報、業務に必要な連絡先、任意のプロフィールに分けます。既存フォームにあるという理由だけで、生年月日や性別などを必須のまま残さず、その利用目的を担当部門へ確認します。
仮に必要な属性が年齢区分だけであれば、誕生日の年月日を保存する以外の設計が可能かを検討します。ただし、分析に使うからと利用目的を後から広げるのではなく、取得時の説明や既存のルールとの整合性を確認します。これは設計上の提案であり、特定の属性を扱うこと自体が不適切と断定するものではありません。
OWASPのプライバシー保護資料は、利用者の情報を扱うオンラインサービスで、通信や保存、アクセス条件を含めた保護を示しています。暗号化や認証を導入していても、不要な情報を大量に持つことの影響は残ります。収集範囲と保護の両方から見直してください。
出典:OWASP:User Privacy Protection Cheat Sheet
サポート用の出力データも管理対象にする
会員管理画面を保護しても、サポート対応のために出力したCSVや、端末へ保存した名簿が別の場所に残ることがあります。自社の点検では、本体のデータベースだけでなく、エクスポート、分析用コピー、業務担当の共有場所を対象に含めることを提案します。
出力権限は通常の閲覧権限と分け、必要な期間や項目に限定できるかを確認します。作業後の削除を担当者の記憶へ任せるより、保管期限と責任者を記録します。個人データの出力が必要でない分析には、集計した値を渡す方式を検討できます。
監査ログには、誰が何件程度の情報を出力したかなど、操作を調べるための記録を残します。OWASPのログ管理資料が注意するように、パスワードや機微なデータを直接ログへ流さない設計も必要です。調査しやすくすることと、情報の複製を増やすことを混同しないでください。
スポンサーリンク
再開の案内を受けてから確認すること
今回の公式発表は、安全な環境を再構築・確認した上で再開時期を検討するとしています。この記事の確認時点で参照した資料から、再開済みと判断することはできません。利用者は正規の続報を確認し、再開を装う連絡をそのまま信用しないようにします。
自社が提供側なら、再開時の確認を、認証、権限、データ内容、通知、監視に分けます。過去の登録情報を戻す際に、停止済みのアカウントまで有効にならないかも確認します。新しい環境が動作することと、戻したデータや権限が現在の利用条件に合うことは別の検証です。
利用側の企業でも、担当者の変更や利用不要のアカウントを整理する機会にできます。再開直後に全員が同時に設定を変更するより、正規の案内と社内担当を共有し、必要な操作を確認してから進める方が、手続きの混乱を減らせます。
確認済みの被害と今後のリスクを分けて伝える
本件では登録情報の漏えいが確認された一方、二次被害は確認していないと発表されています。二次被害がないという説明を、今後も不審な連絡がないという保証に広げないでください。同時に、想定する詐欺や他システムへの侵害を、発生済みの事実として書くことも避けます。
業務用会員データには、個人と会社の関係が表れます。利用企業は自社の対象アカウントと正規の連絡経路を整理し、提供側は保存期間、所属関係、出力権限を点検することが重要です。今回の公表を、自社の業務データがどこに、どの期間、誰の権限で残っているかを説明できる運用へつなげてください。
出典・一次情報
本記事は以下の公開情報をもとに作成しています。最新の状況は各リンク先で確認してください。