IT用語
APIを利用するときに、利用者やアプリケーションを識別・認証するための文字列。漏えいすると不正利用につながる。
APIキーは、API を利用するときに、利用者やアプリケーションを識別・認証するために使う文字列です。外部のサービス(地図、決済、生成AI など)を自分のサイトやアプリから呼び出すときに発行されます。
漏えいしたときの影響
APIキーを知っている人は、本人になりすましてその API を使えてしまいます。有料のサービスでは高額な請求が発生したり、データを読み取られたり書き換えられたりするおそれがあります。
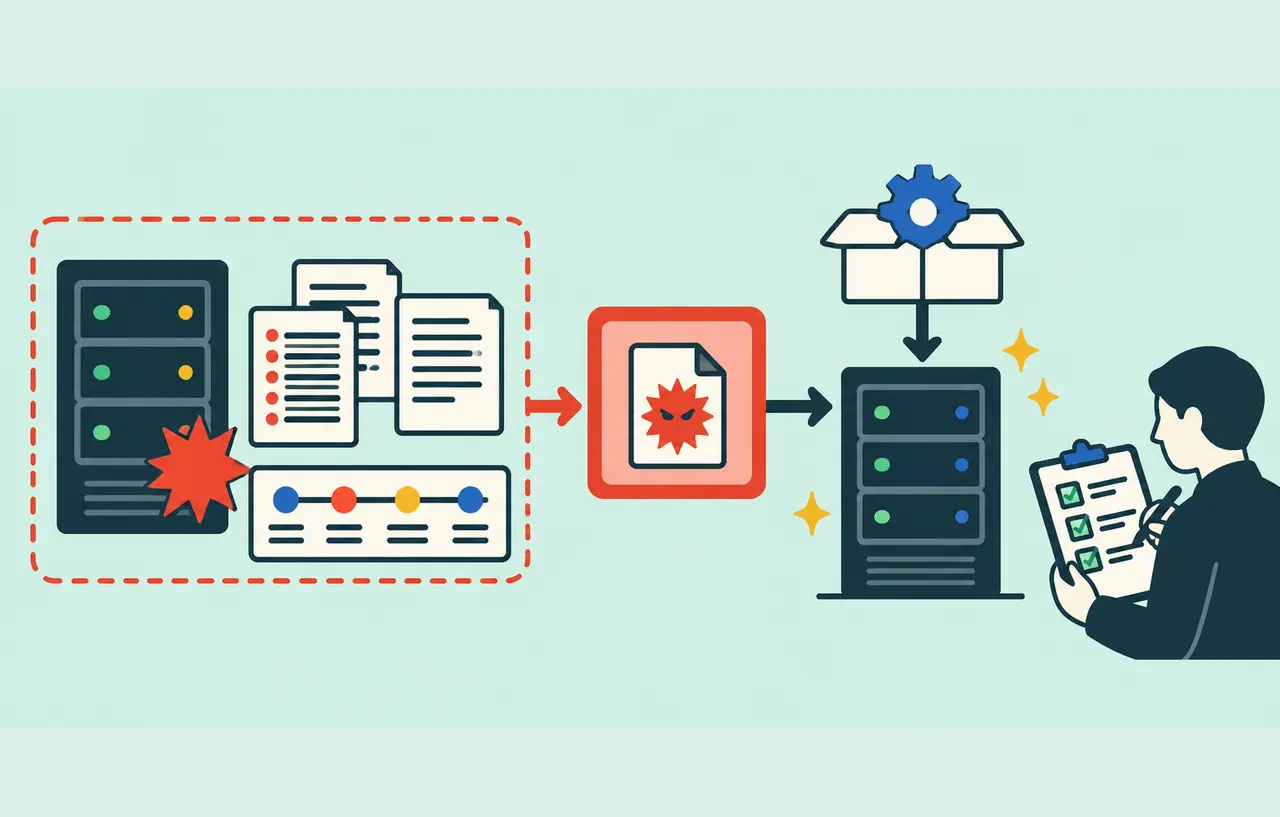
よくある漏えいの原因
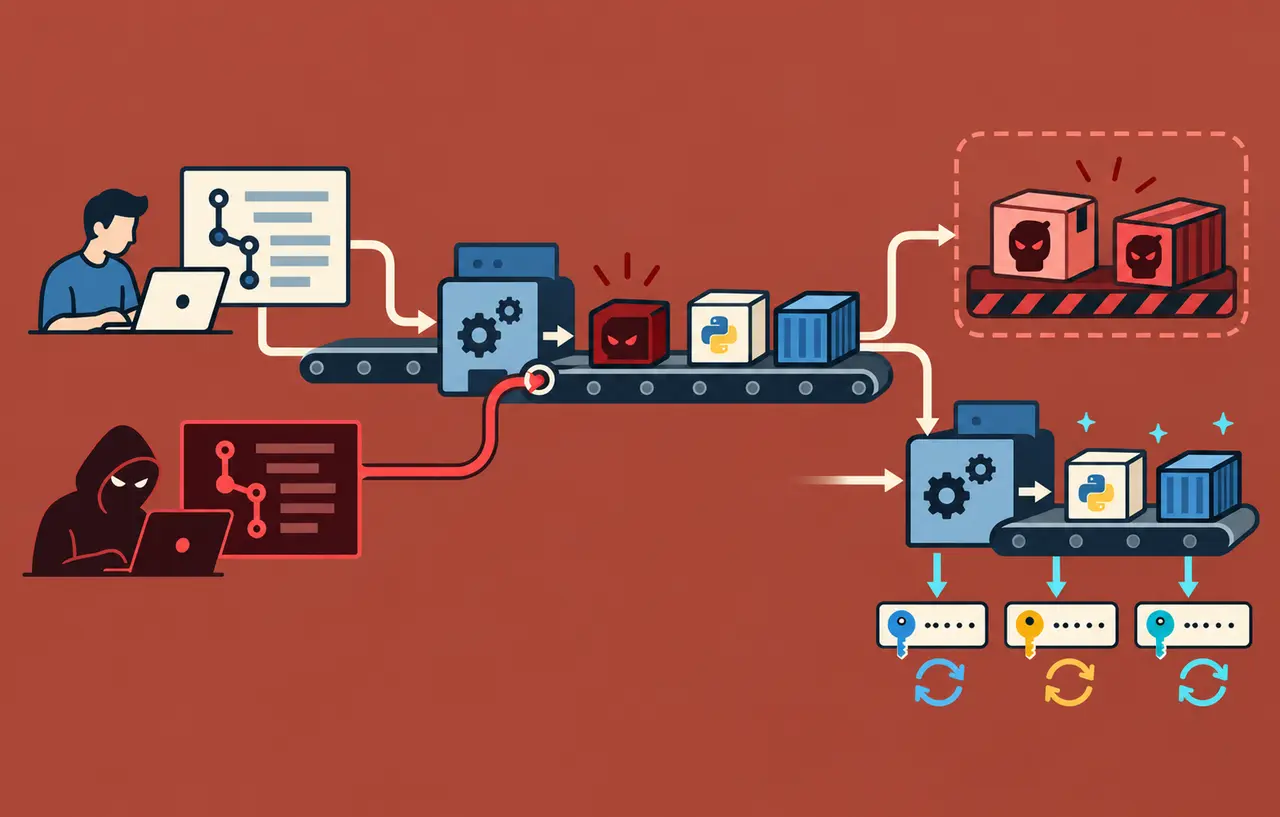
- ソースコードに直接書いたまま、リポジトリ に公開してしまう
- ブラウザで動く JavaScript に埋め込み、誰でも見られる状態になっている
- ログやエラーメッセージ、スクリーンショットに含まれてしまう
安全に扱うために
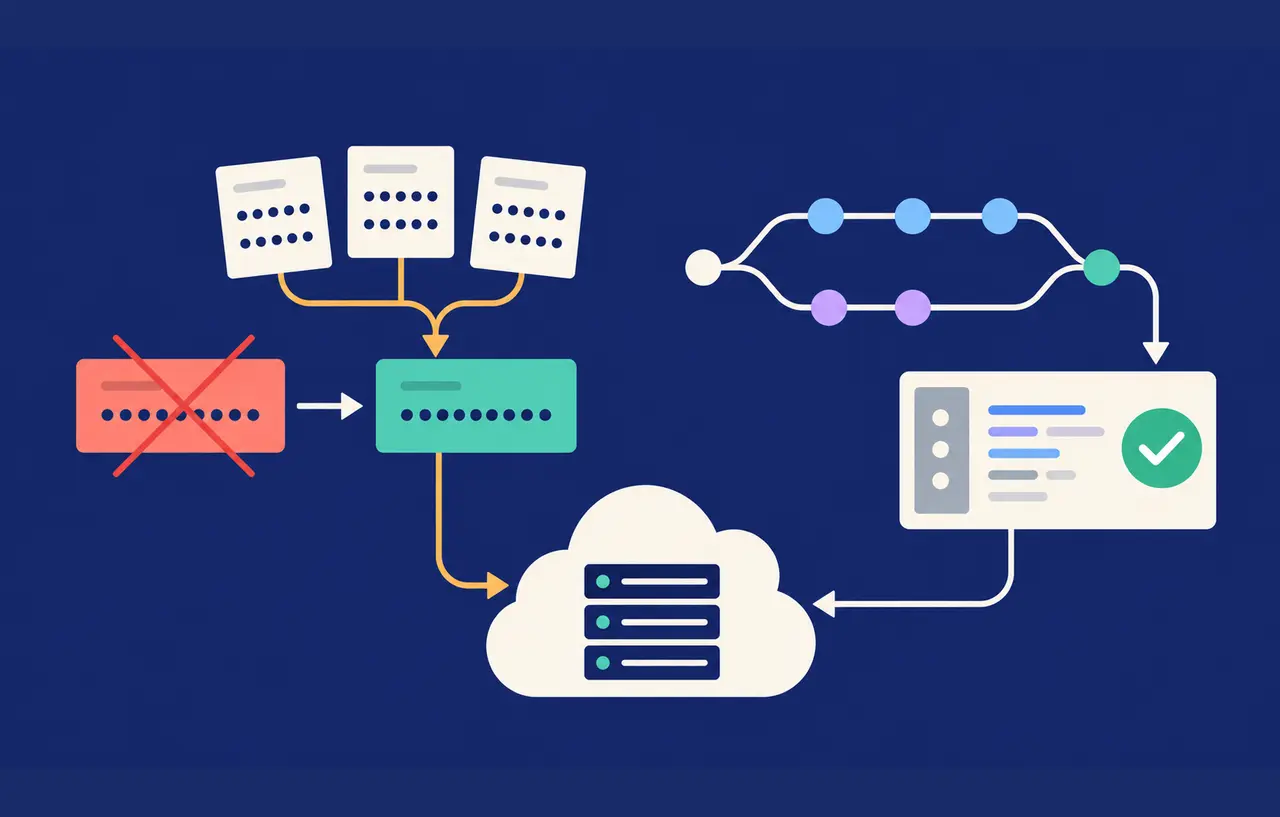
- サーバー側の環境変数やシークレットの管理機能に保存し、コードに書かない
- 使える API・IPアドレス・リファラーなどを制限し、必要な権限だけを付ける
- 定期的に作り直し(ローテーション)、漏えいが疑われたらすぐに無効化する
- GitHub のシークレットスキャンなど、漏えいを検知する仕組みを使う