目次
CodeRabbitは2026年10月23日に、AIが報告したセキュリティ指摘を隔離環境で確かめる「Runtime verification」を公開し、10月26日には前回の全体スキャン以後に変化した攻撃面を調べる「Delta Deep Scans」を追加しました。コードを読んだ推測と、実際に対象経路を動かした証拠を分けられる点が重要です。
対象はCodeRabbit SecurityをGitHub Cloudで使う開発・AppSecチームです。本稿は10月28日に公式資料を確認したニュース解説兼導入手順であり、本サイトが製品の検出率を実測した報告ではありません。導入時は「再現できなかった」を安全の証明にせず、検証環境へ渡す権限と、費用、条件を先に決めてください。
OpenAIは10月26日、GPT-6.1 SolがCodeRabbitのセキュリティエージェントで主要モデルとして使われ、複数ファイル・にまたがる分析、利用者が選んだ指摘の隔離環境での検証、修正PRの提案を支えると説明しました。ただし、最終判断とマージの責任は人に残ると明記しています。出典:OpenAI:GPT-6.1 Sol and CodeRabbit advance code security。
スポンサーリンク
ソース上の指摘から実行時の証拠へ進む
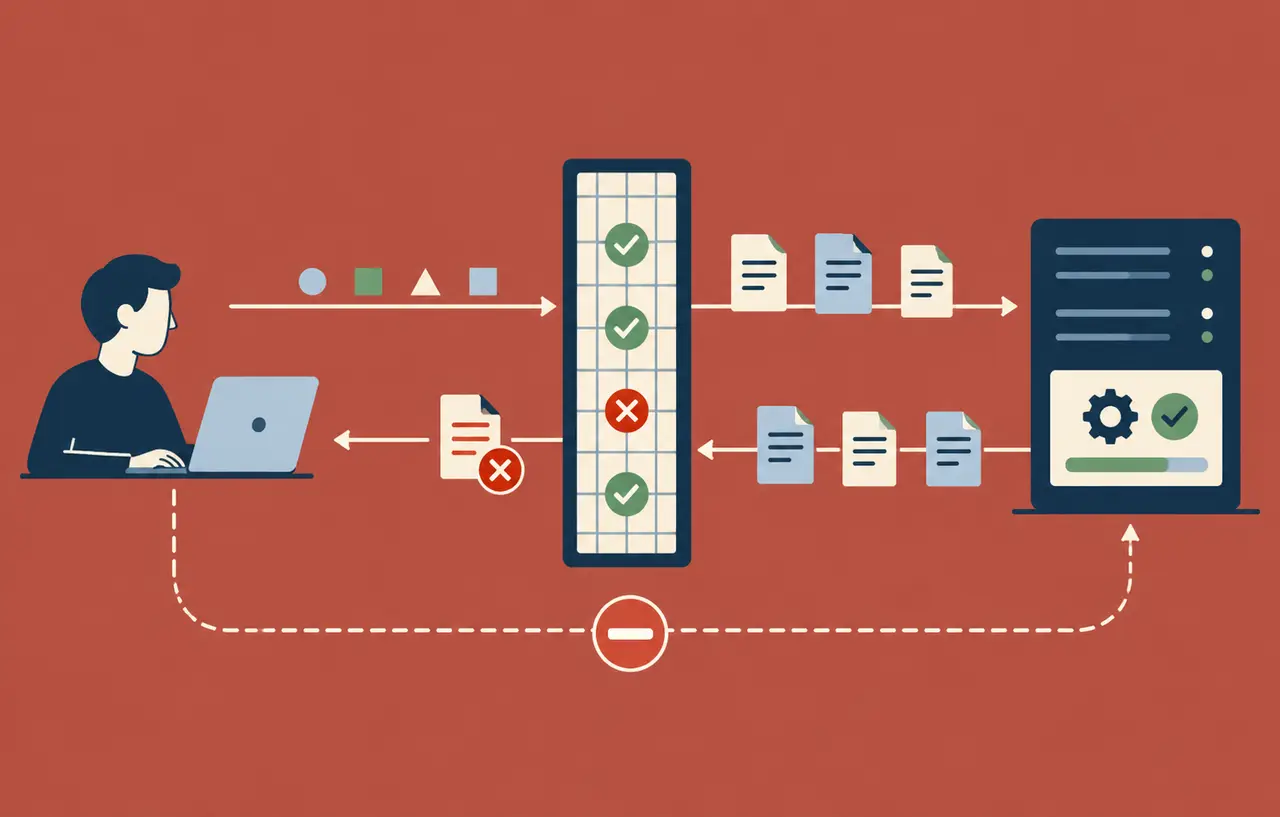
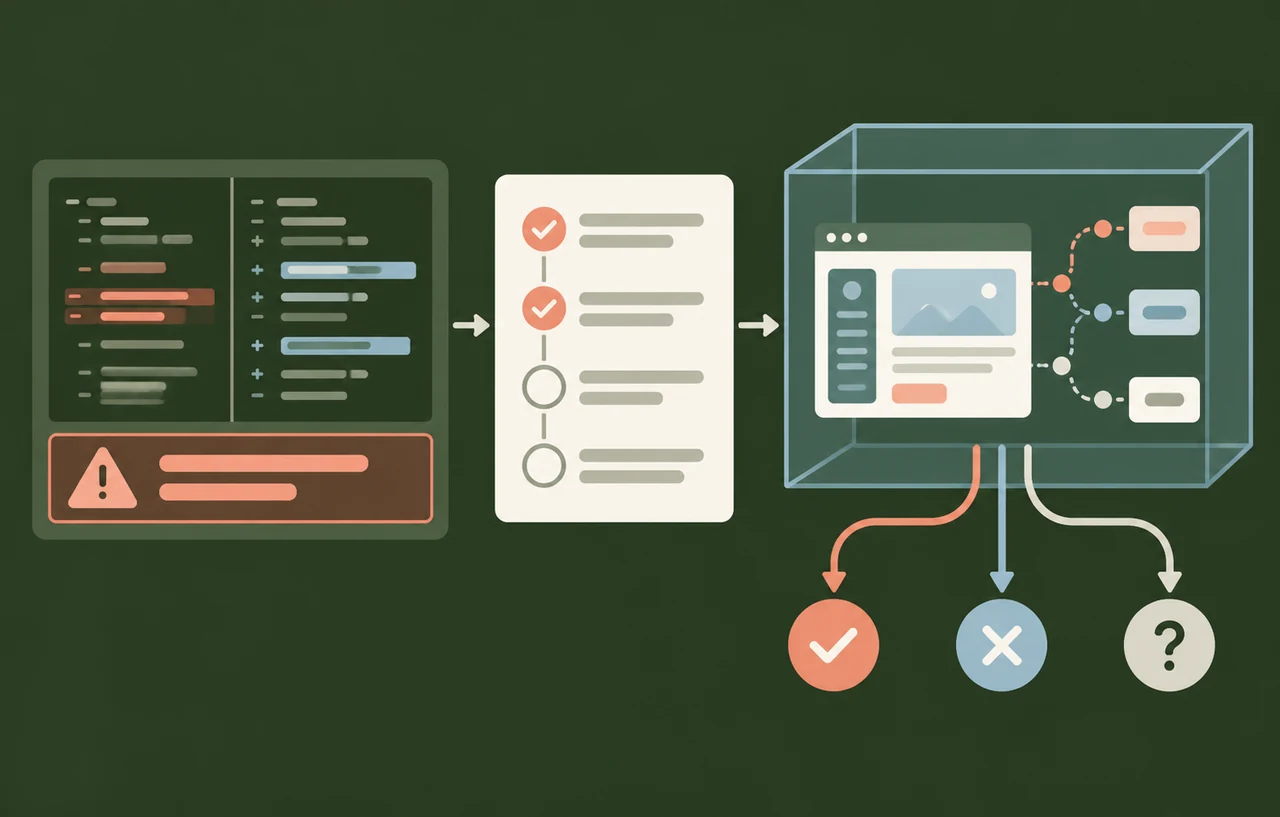
Runtime verificationには二つの経路があります。Reproducer Guideは、自社のやテスト環境で人が試すための手順です。CodeRabbitがソースコードから期待結果を組み立てるため、ガイドが作られただけでは実行時の証拠になりません。対してRuntime Analysisは、CodeRabbit側の隔離環境でアプリを準備し、対象経路を実行して証拠を集めます。
検証は、最初に元のコードを読み直して指摘が成立しそうか確認します。この再確認で根拠が弱ければ、再現手順を出さずに終了する場合があります。実行後の状態はReproduced、Not reproduced、Inconclusiveの三つです。Not reproducedは、用意した環境と試行で再現しなかったという意味で、別の設定や入力でも不可能だという証明ではありません。
結果画面では、Application readyとTarget exercisedを必ず確認します。前者が失敗していればアプリ自体を正しく起動できず、後者が失敗していれば問題の経路へ到達できていません。どちらかが欠けたNot reproducedを、修正不要の判定へ直結させると見逃しが起きます。検証対象のコミット、環境、実行ログや応答などの証拠を一組で保存します。
出典:CodeRabbit:Runtime verification
準備する環境は本番のコピーにしない
Runtime Analysisには、依存関係、手順、必要なサービスを備えたCoding Environmentが必要です。環境変数はタスクのへ渡されるため、値は検証専用にします。本番DB、顧客データ、決済の本番鍵、管理者の長期資格情報を入れず、漏れても影響を限定できる短命な値を使います。
まず検証用と架空データを用意し、外部通信先をテスト用へ固定します。必要なごとに読み取り・書き込みの範囲を分け、不要なネットワーク接続は許可しません。検証がメール送信や決済、資源の作成を伴うなら、ダミーサービスか専用アカウントへ置き換えます。再現のために権限を広げる場合も、終了後に失効できることを条件にします。
環境の準備後は、既知の正常系を一つ動かして起動とルーティングを確かめます。次に、権限のない利用者、別組織の識別子、境界値など、指摘の成立条件に対応する入力を使います。自動検証の画面だけでなく、テスト用サービス側のも見れば、対象処理へ届いたかを独立して確認できます。
出典:CodeRabbit:Coding environments
スポンサーリンク
自動検証の権限と費用を先に制限する
公式資料では、Securityのread権限があれば個別の検証を閲覧・実行でき、write権限があれば自動検証の設定を変更できます。検証を実行できる人と、CriticalだけかHighまでかという組織設定を変えられる人を分けます。退職者や外部協力者を含むチームでは、リポジトリ権限だけでなくCodeRabbit側の権限も棚卸しします。
自動検証のしきい値はOff、Critical、Critical+High、Medium以上、Allから選べます。最初はCriticalまたはCritical+Highに限定し、既知の指摘で再現性と運用時間を確認するのが現実的です。Runtime AnalysisはDeep Scanのクレジットと別のAgent minutesを使い、一件あたり最大6ドルまで課金されると案内されています。大量の既存指摘へ一斉実行せず、月次上限と承認者を決めます。
検証結果は元のfindingの状態を自動で変更しません。Reproducedなら修正と再テストへ進み、Inconclusiveなら環境不足、到達失敗、時間切れを分けます。Not reproducedでも、設定差やデータ差が影響する指摘は人が成立条件を確認します。誤検知として閉じる場合は、対象コミット、試した入力、環境差、証拠を記録してください。
Delta Deep Scanは全体スキャンの代替ではない
Delta Deep Scanは、変更されたファイルに加え、以前のスキャンで見つけた攻撃面のうち古くなった、または未検証の地点を再確認します。毎回リポジトリ全体を読む負担を減らしながら、差分の外にある呼び出し先や信頼境界を追うための仕組みです。単純なPR差分レビューより広い一方、全体スキャンと同じ意味ではありません。
利用には30日以内のFull Deep Scanと最低限のカバレッジが必要です。基準となる全体スキャンが期限切れ、カバレッジ不足、またはソースファイルの40%超が変わった場合は、DeltaではなくFull scanを実行します。大規模なフレームワーク更新、認証基盤の置換、モノレポ構成変更を差分だけで済ませない判断基準として使えます。
出典:CodeRabbit:Delta Deep Scans
スポンサーリンク
検出範囲とマージ停止を別に設計する
CodeRabbit SecurityのDeep Scanは、コミット済みのソースコードとIaCから、悪用可能なや露出した秘密を調べます。公式資料はSCAやを対象外と明記しています。依存パッケージの既知脆弱性、、ライセンス、実運用のクラウド設定は別の検査を残します。スキャン完了表示にも部分的なカバレッジがあり得るため、完了を「脆弱性なし」と読み替えません。
Repository contextでは、リンクした別リポジトリや読み取り専用ツールから証拠を得られます。共有ライブラリやAPI仕様の確認には役立ちますが、実際のアクセス範囲は接続先の権限で決まります。参照専用アカウント、必要なリポジトリだけ、機密度の低いテストデータという順で絞り、検査のために本番運用ツールの書き込み権限を渡さないようにします。
Security Checkは一般のPRレビューやDeep Scanと別で、初期状態では無効です。CodeRabbitで有効にするだけではマージを必ず止めないため、GitHubのブランチ保護で必要なチェックとして設定します。同時に、サービス障害や検査不能時の扱い、例外承認者、期限、再検査条件を決めます。AIの「問題なし」も人の解除判断も、根拠を残さない自動承認には使いません。
失敗時は指摘と実行基盤を切り分ける
検証が止まったときは、まずソース再確認で指摘が退けられたのか、環境の構築に失敗したのか、アプリは起動したが対象経路へ届かなかったのかを分けます。依存パッケージの取得失敗、必要なの不足、の初期化漏れ、認証用のテスト利用者不足は、脆弱性の有無とは別の問題です。ログに指摘ID、コミット、環境版、終了段階を残せば、同じ条件の無制限な再試行を避けられます。
対象経路へ届かない場合は、ルート、認証状態、前提データ、機能フラグを順に確認します。外部サービスの拒否やなら、権限を本番相当へ広げる前にモックで成立条件を調べます。時間切れや不安定なテストは、再現しない証拠ではありません。人が自社環境でReproducer Guideを実行する経路へ切り替え、どこまで確認できたかを残します。
出典:CodeRabbit Security:機能範囲と制約、CodeRabbit:Security Check
小さな試行で確認するチェックリスト
- 検証専用の環境、架空データ、短命な資格情報で既知の指摘を一件選ぶ。
- Reproducer Guideの期待結果を読み、実行済みの証拠と混同しない。
- Runtime Analysis後にApplication readyとTarget exercisedを確認する。
- Not reproducedとInconclusiveを合格へ変換せず、環境差と未到達を調べる。
- 自動検証は重大度を限定し、権限、Agent minutes、月額上限を記録する。
- Full scanの確認日とカバレッジを残し、大規模変更ではDeltaを使わない。
- SCA、SBOM、秘密情報管理、、人の承認を独立した層として維持する。
既存のAIレビュー評価では、費用と見逃しを同じ指標にまとめない手順をAIセキュリティレビューの費用と検出評価で解説しています。広いリポジトリを対象にする別製品との違いは、Codex Securityの導入判断も参照してください。
今回の機能は、AIの推測を実行時の証拠へ近づけますが、検証環境が本番条件を再現できる範囲に限られます。導入判断では、再現できた件数だけでなく、起動できなかった、対象へ届かなかった、環境差を説明できなかった件数も残してください。その記録があって初めて、自動検証を安全に広げられます。