目次
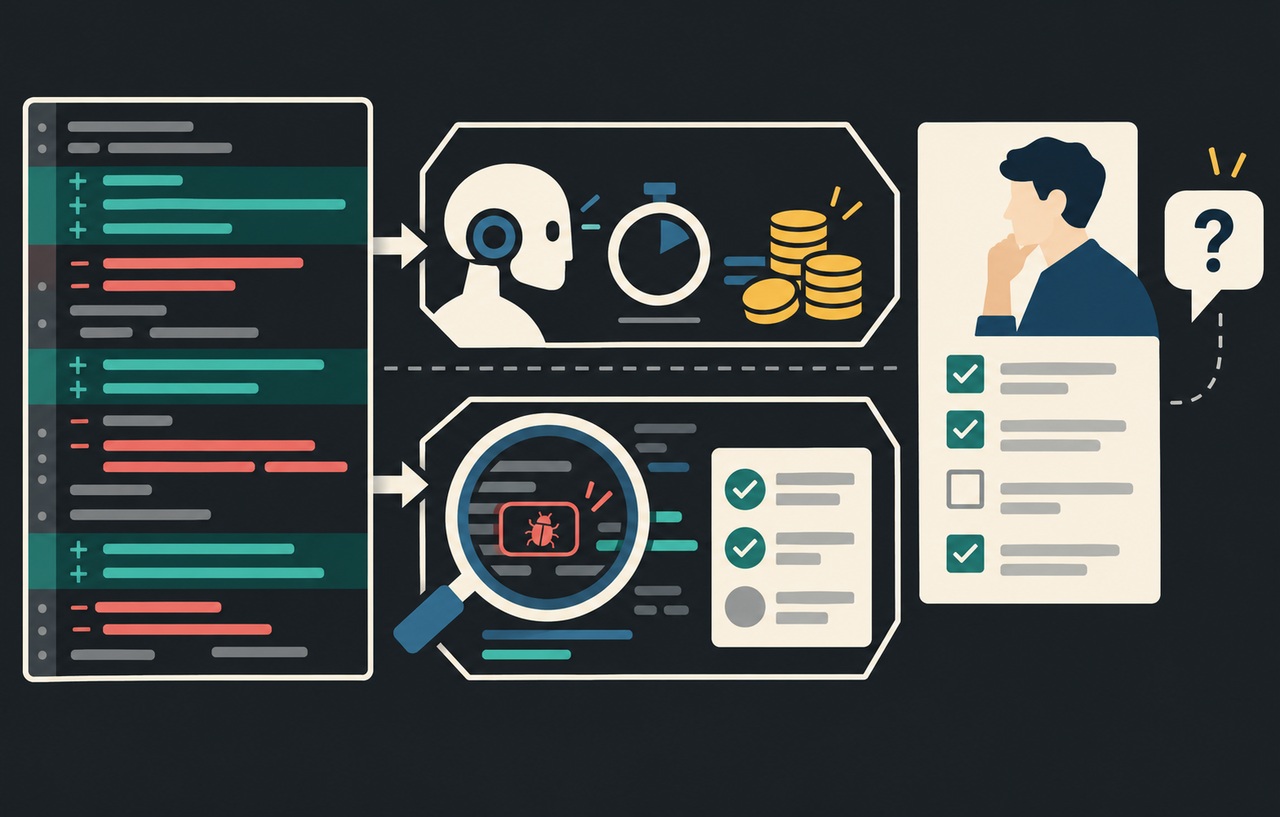
Cloudflareは2026年10月19日付の技術記事で、社内のAIコードレビューの平均推論費用を68%削減したと報告しました。ただし、費用が下がったことと、セキュリティ上の問題を同じように発見できることは別です。同記事は、品質面の改善と、なお検証が必要な点を分けて説明しています。
本稿は10月21日に一次資料を確認した解説です。新しい被害や脆弱性の速報ではなく、直近の運用報告をWeb開発チームの導入判断へ落とし込みます。Cloudflareの自己報告、本サイトの分析、説明用の仮想例を区別し、自分たちで比較実験した成績としては扱いません。
出典:Cloudflare:AIコードレビューの推論費用を削減した改善報告
スポンサーリンク
費用削減の報告から何を読み取るか
Cloudflareは、レビュー処理やモデル・推論設定を見直したと説明しています。一方、重要な問題の指摘について、セキュリティ担当のレビューでは約4分の1減ったものの統計的に有意ではなく、追加検証が必要としています。コード品質、性能、セキュリティの結果を同じ一つの改善率にまとめないことが、今回の報告を読む要点です。
同社の費用比較には、厳密な統制実験ではない部分もあります。また、指摘の評価にはモデルによる判定や、指摘箇所が次の変更で編集されたかという代理指標を使っており、それぞれ限界を明記しています。この結果を「安い設定でも脆弱性を同じだけ見つける証明」と読むことはできません。
出典:Cloudflare:AIコードレビューの推論費用を削減した改善報告
指摘が減ったときに考える三つの可能性
本サイトの分析では、指摘数の減少には少なくとも、誤検知や重複が減った、本当に問題が少ない変更が増えた、必要な問題を見逃すようになった、という別々の可能性があります。通知が静かになったという体験だけでは、どれが起きたか判断できません。
たとえば以前は同じ問題を三つのファイルで別々に指摘していたものが、一つの根本原因へまとまれば、通知は減っても改善かもしれません。反対に、差分にない認可関数を読まなくなり、呼び出し先の条件を見落としているなら、速くなった理由が検査範囲の縮小にある可能性があります。
まず指摘ごとに、独立した問題か、同じ原因の重複か、根拠が成立するかを確認します。重大度が下がった場合も、単に表示を弱くしたのか、影響条件を正確に読めるようになったのかを区別します。件数は入口の指標で、結論にはしないことが重要です。
スポンサーリンク
変更前後で同じ差分を比べる
本サイトが提案する導入方法は、一定期間、現行設定と候補設定へ同じ変更を渡し、候補の結果は自動承認へ使わない比較です。モデルだけを変えたいなら、入力するコミット、ルール、参照できるファイル、利用可能なツールをそろえます。入力条件も一緒に変えれば、何が結果を変えたか分かりにくくなります。
比較対象には、通常の小変更だけでなく、権限の追加、認証設定、外部へのデータ送信、決済の状態遷移など、自社で損失が大きい変更を含めます。ただし、わざと難しいケースを多く入れた集合の見逃し率を、そのまま本番全体の発生率として表示してはいけません。
候補だけが出した指摘と、現行だけが出した指摘を優先して人が読みます。両方が問題なしとした変更も抜き取りで確認します。二つのAIが一致したという事実は、同じ前提や入力不足を共有していない保証にはならないためです。
見逃しを測るには既知の問題と人の確認が必要
AIが出した指摘だけを採点すると、そもそも報告されなかった問題を数えられません。既知の修正前コード、過去の社内不具合、権限のある検証用アプリなどを使い、何を発見すべきかを別に定義することを提案します。実際の顧客データや第三者サイトへ攻撃を仕掛ける必要はありません。
説明用の仮想例として、会員データを返す処理が、ログインは確認しても所属組織を確認していない変更を考えます。期待する検出は、危険な関数名の指摘ではなく、どの入力がどのデータへ届き、誰が許可されるべきかという境界の説明です。ファイル名だけを当てても検出成功とは数えません。
既知の問題ばかりへ調整すると、テストへの過度な適合も起こり得ます。調整用のケースと最後の採用判断に使うケースを分け、評価結果を見てルールを直したケースは調整用へ移す、といった管理が必要です。新しい業務機能を追加したら、問題が起きる条件の側も更新します。
出典:Anthropic:Demystifying evals for AI agents
スポンサーリンク
推論の強さは担当する確認で分ける
今回の報告が示す実務上の示唆は、すべてのレビュー担当へ一律の推論設定を適用せず、役割別に確かめることです。これは特定モデルの性能順位ではありません。文章の整え方と、複数ファイルにまたがる権限条件の確認では、必要な参照範囲や推論の負担が違います。
自社で比較する際は、モデル名だけでなく、推論設定、対象の変更規模、ツール呼び出し回数、実際に読んだファイルを記録します。費用が減ったときに、同じ根拠を効率よく確認したのか、必要な根拠を読まなかったのかを追えるようにするためです。
安い設定を採用するなら、先に用途を限定します。たとえば表示文言の確認と認証基盤の変更を同じ条件で扱わず、危険性の高い変更を別の確認へ送る方法があります。振り分け自体が間違う可能性もあるため、軽い経路へ送られた変更からも定期的に抜き取って確認してください。
入力を削るときは信頼の境界を残す
トークンを減らすため差分だけを渡すと、呼び出し元の前提や権限設定が消えることがあります。反対にリポジトリ全体を毎回渡すと、費用と待ち時間だけでなく、必要な条件を見つける負担も増えます。削る順番は文章の長さだけでなく、判断に必要な情報で決めるべきです。
OWASPのコードレビュー資料は、変更差分に基づく確認と、既存のコード全体や設計を対象とする確認を分けています。本サイトでは、変更箇所、信頼境界に関わる呼び出し先、設定や権限の前提をセットで用意し、不足時に追加参照できる構成を提案します。
たとえばAPIの差分だけでは、共通ミドルウェアがどの経路に適用されるか判断できない場合があります。そのときは、ルーティング設定を含めて読む必要があります。AIが必要なファイルへ到達できなかった場合は「確認不能」として残し、問題なしという結果に変換しないでください。
出典:OWASP:Secure Code Review Cheat Sheet
処理の省略と確認失敗を別の状態にする
レビュー費用は一回のモデル呼び出しだけでは決まりません。再試行、途中で止まった処理、すでに不要になった変更への実行なども含まれます。自社の最適化では、不要な処理を止める改善と、検査を浅くする変更を区別すると、安全性への影響を考えやすくなります。
実行結果は、完了して指摘なし、完了して指摘あり、対象外として省略、タイムアウト、入力不足、提供元エラーなどに分けます。失敗時に空の指摘一覧を返すだけの実装では、集計上は優秀なレビューに見えてしまいます。未完了は未完了のまま、公開の判断側へ伝える必要があります。
再試行にも上限と理由を設けます。同じ入力と同じ制限で時間切れを繰り返す場合、単に回数を増やしても有効な確認が増えるとは限りません。大きい差分を分ける、担当者へ渡す、対象範囲を見直すなど、失敗の種類に合う次の経路を用意します。
重大度と修正の有無を分けて採点する
開発者が指摘箇所を修正したという記録は、役立ったかを調べる手掛かりになります。しかし、別の理由で同じ行を変えた、誤った指摘でも不安になって変更した、正しい指摘でも対応を後回しにした、という場合があります。修正された割合だけを正解率と同一視しないようにします。
本サイトの採点案は、成立する問題か、攻撃や誤操作に必要な条件が説明されているか、影響の評価が適切か、修正案が業務要件を保つかを分ける方法です。判定できないものを誤検知へ押し込まず、追加資料待ちとして残します。レビューで何を確かめられなかったかも品質の一部です。
重大な見逃しは、軽微な通知を大量に減らした利益と単純に相殺できません。認可や決済などの重要領域には独立した採用条件を置き、全体の平均値が改善していても、その領域が基準を満たさなければ設定変更を見送る判断を残します。
スポンサーリンク
Web開発チームで残したい比較表
下表は本サイトが提案する記録項目です。高価な評価基盤を導入しなくても、一つの変更に対する入力、出力、採点理由を対応させるところから始められます。費用の集計だけを細かくして、品質の記録が感想だけになる状態を避けるのが狙いです。
集計では、同じ問題の重複、確認不能、レビュー自体の失敗を別々に数えます。人による確認時間も含めると、API費用は下がったのに誤検知への対応が増えた、といった変化が見えます。利用規模や担当者の経験によって、採用できる構成は変わります。
| 観点 | 記録する内容 | 誤読を避ける点 |
|---|---|---|
| 費用 | 入力・出力・キャッシュ・再試行 | 単価だけで比較しない |
| 検出 | 既知の問題と発見結果 | 報告されなかった問題も調べる |
| 根拠 | 参照ファイルと成立条件 | もっともらしい説明を正解にしない |
| 重大度 | 影響と必要な前提 | 通知の強さと実害を分ける |
| 実行 | 完了・省略・失敗の状態 | 未完了を問題なしにしない |
| 人の負担 | 確認時間と修正判断 | API費用だけを最適化しない |
AIの判定を公開許可の唯一の根拠にしない
OWASPは、業務ロジックや認可、設計上の問題など、人が文脈を確認する必要がある領域を示しています。AIを追加する場合も、既存のテストや静的解析、人の承認を何の根拠で外せるのかを別に判断します。「新しいAIだから」という理由だけで確認工程を置き換えないことが重要です。
本サイトでは、重要な変更は人の確認を残し、AIの役割を、疑わしい箇所の候補、根拠の整理、確認観点の補助として明示することを提案します。自動で公開を止める場合も、誤判定を誰が解除できるかと、解除の根拠を記録する方法が必要です。
Cloudflareの報告から採り入れたいのは、削減率そのものより、費用と発見能力を別々に調べ、未解決の品質問題を残した姿勢です。自社の変更と重要な失敗条件を使って確かめ、確認できた用途から採用することが、安全にレビューを効率化する出発点になります。
出典:OWASP:Secure Code Review Cheat Sheet
スポンサーリンク
参考資料
出典:Cloudflare:AIコードレビューの推論費用を削減した改善報告