IT用語
ソフトウェアを構成する部品(ライブラリなど)とそのバージョンを一覧にしたもの。脆弱性の影響の確認に使う。
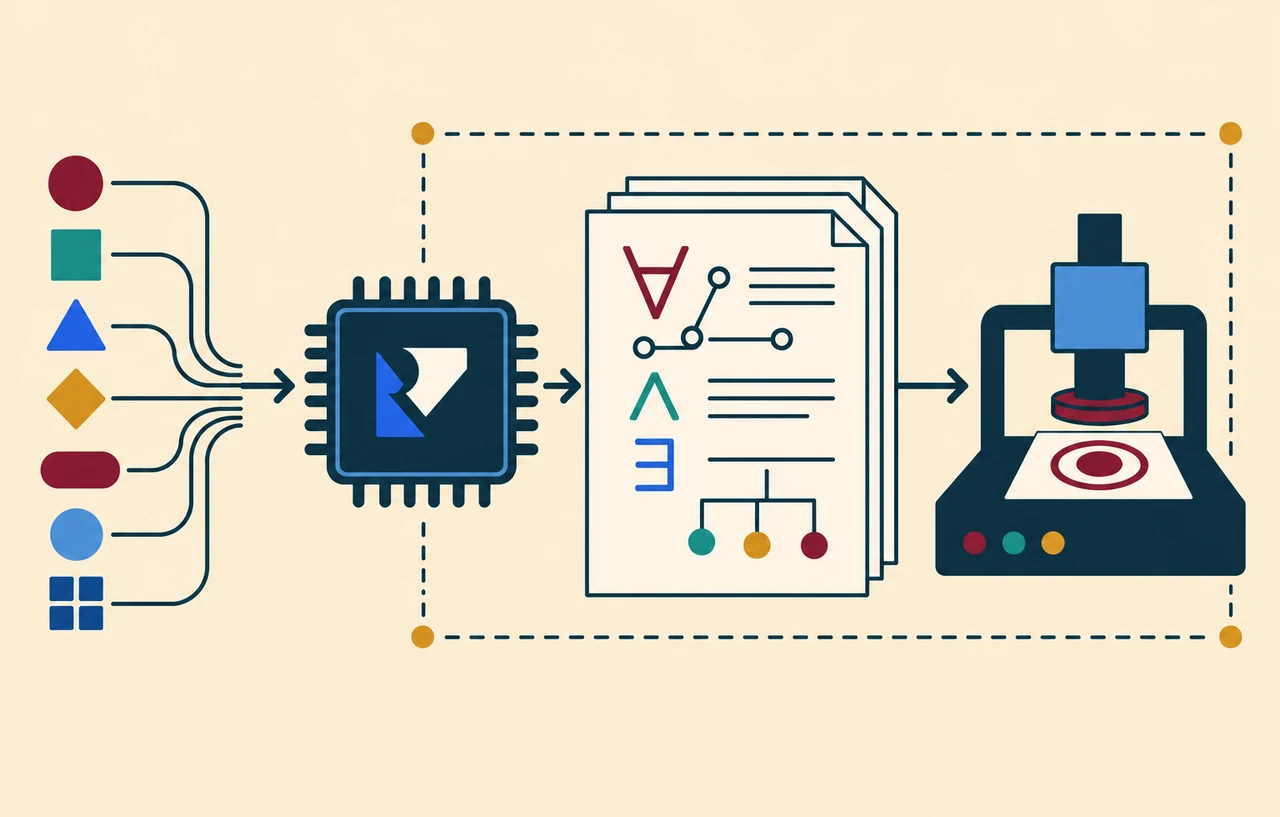
SBOM(Software Bill of Materials:ソフトウェア部品表)は、ソフトウェアを構成している部品(オープンソースの ライブラリ やパッケージなど)と、そのバージョンや提供元、ライセンスなどを一覧にしたものです。
なぜ必要なのか
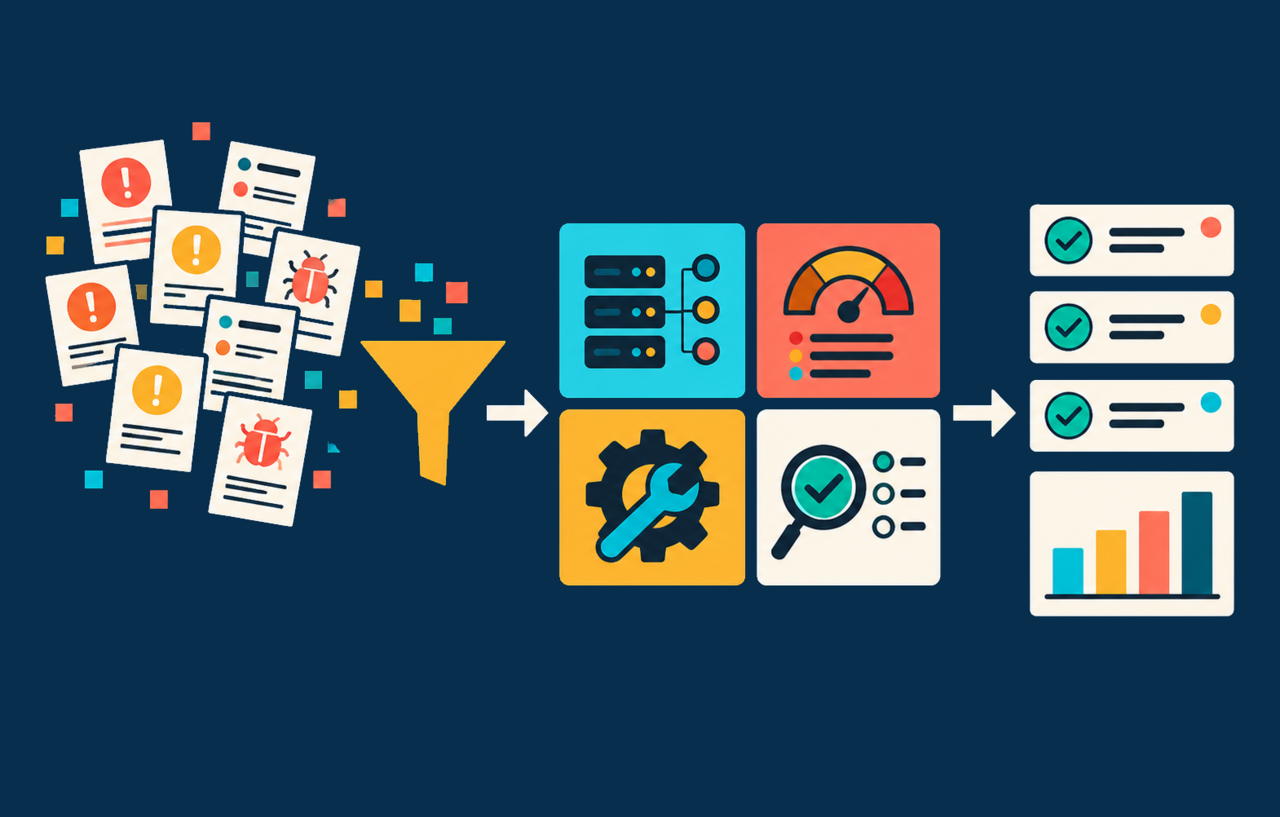
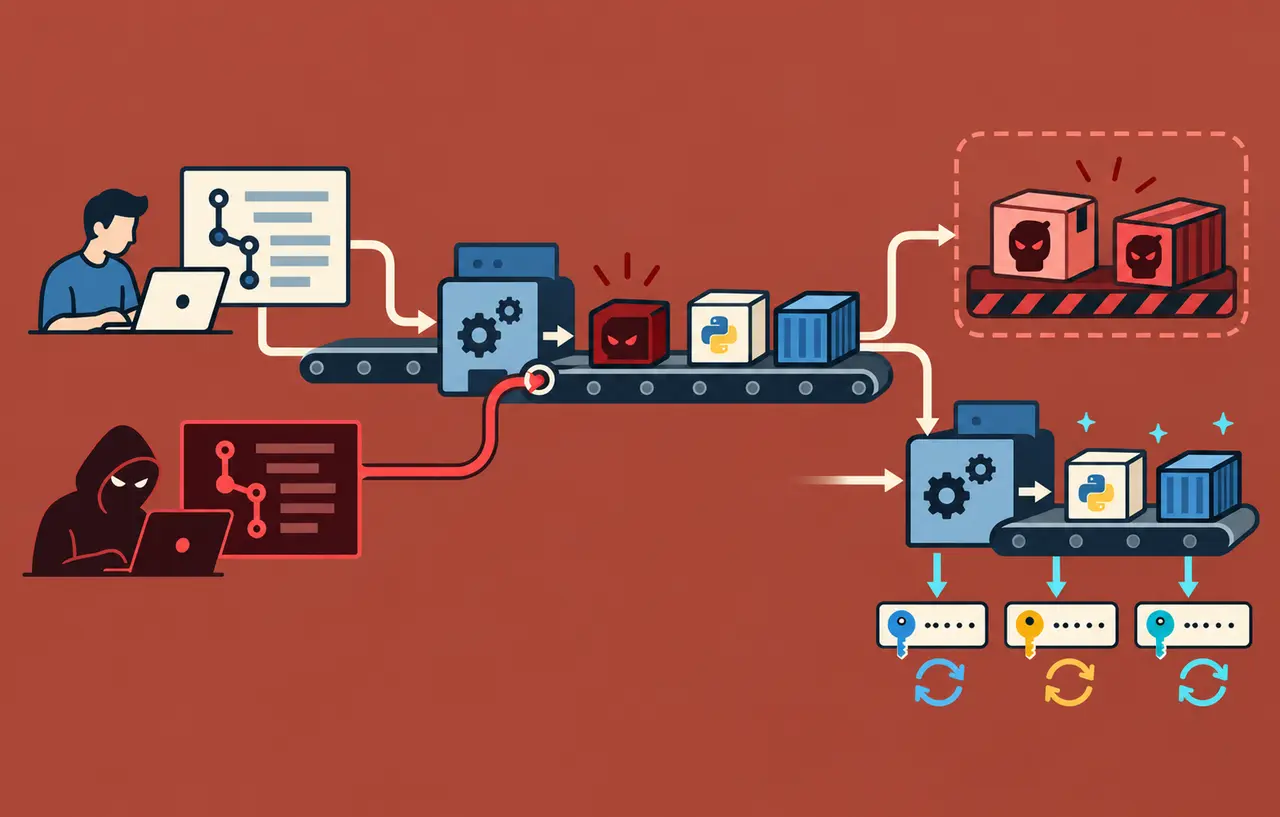
現在のソフトウェアは、多くのライブラリを組み合わせて作られています。ある部品に 脆弱性 が見つかったとき、SBOM があれば、自分のソフトウェアがその部品を使っているか、どのバージョンかをすぐに確認できます。サプライチェーン攻撃 への備えとしても注目されています。
主な形式
- SPDX
- CycloneDX
作り方と使い方
- パッケージ管理のロックファイル(package-lock.json・composer.lock など)から、ツールで自動的に作れる
- GitHub の依存関係グラフや、脆弱性のスキャンツールと組み合わせて、影響を受ける部品を見つける
- 製品を提供する側は、利用者に SBOM を渡すことで、脆弱性への対応を判断しやすくできる