IT用語
取引先や委託先、利用しているソフトウェアやライブラリなど、関係する組織や製品を経由して標的を攻撃する手口。
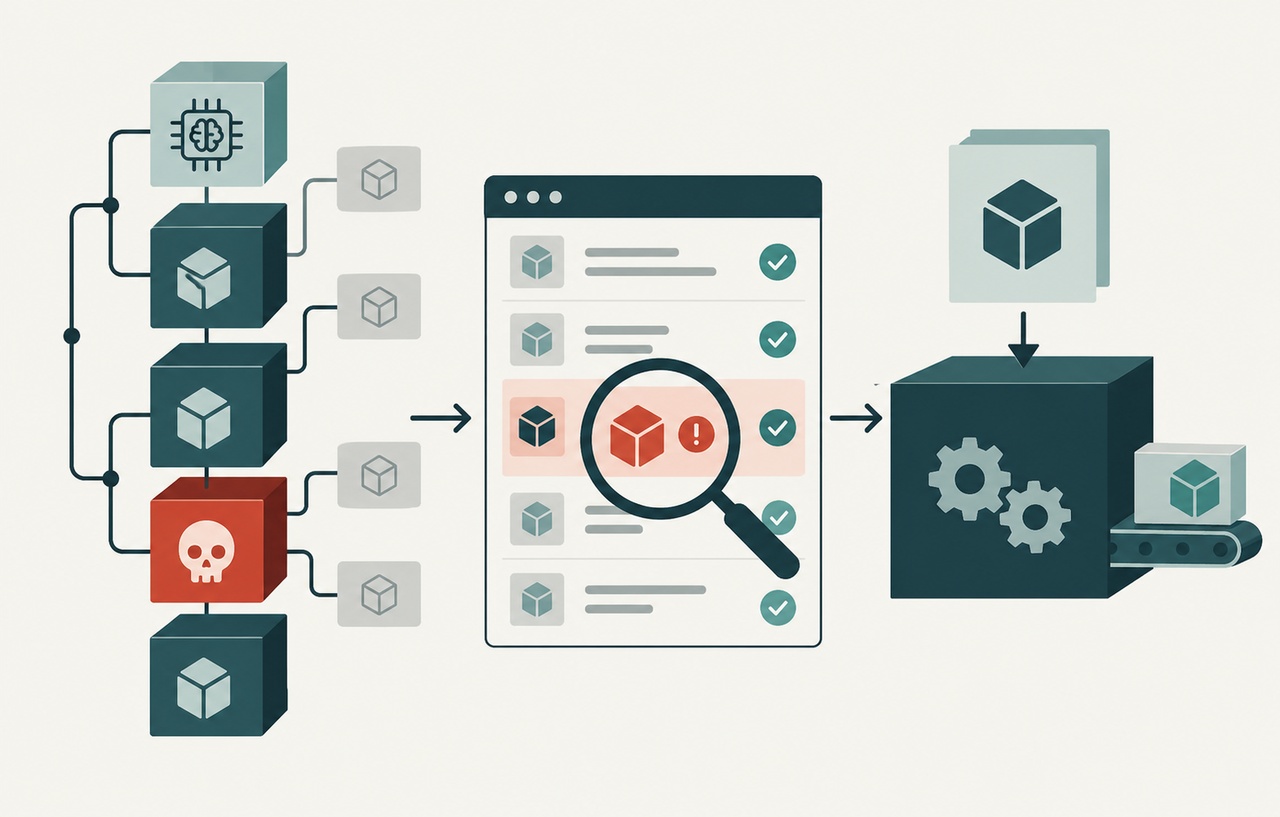
サプライチェーン攻撃は、標的の組織を直接攻撃するのではなく、取引先や委託先、利用しているソフトウェアやサービスなど、関係する組織や製品を経由して攻撃する手口です。
主な種類
- ソフトウェアのサプライチェーン:オープンソースの ライブラリ や npm などのパッケージ、ソフトウェアの更新の配布に不正なコードを紛れ込ませる
- 委託先・取引先の経由:セキュリティの弱い関係会社に侵入し、そこから標的のネットワークに入る
- 開発の環境:CI/CD の環境や開発者のアカウントを乗っ取り、配布物を改ざんする
Webサイトの運営で関係すること
- WordPress のプラグインやテーマが、乗っ取られたり売却されたりして、不正なコードが入った更新が配布されることがある
- JavaScript の ライブラリ を外部の CDN から読み込んでいる場合、配布元が改ざんされると影響を受ける
対策
- 使うプラグイン・パッケージを必要なものに絞り、提供元の信頼性を確認する
- ロックファイルでバージョンを固定し、更新の内容を確認してから取り込む
- SBOM で、使っている部品を把握しておく
- 外部から読み込むスクリプトに、改ざんを検知する仕組み(サブリソース完全性)を使う