IT用語
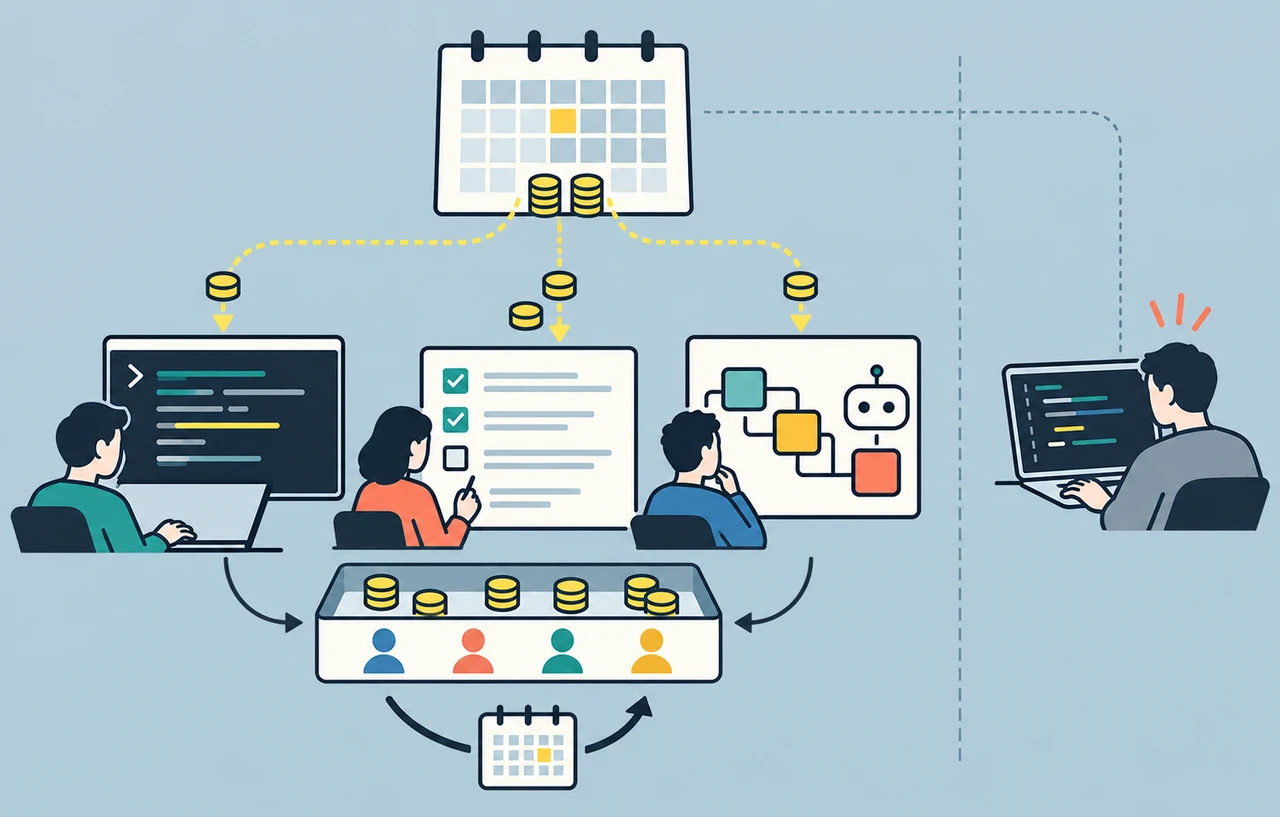
一定の時間に受け付けるリクエストの回数を制限する仕組み。サービスの過負荷や、総当たりなどの悪用を防ぐ。
- 別名・略称
- レートリミット
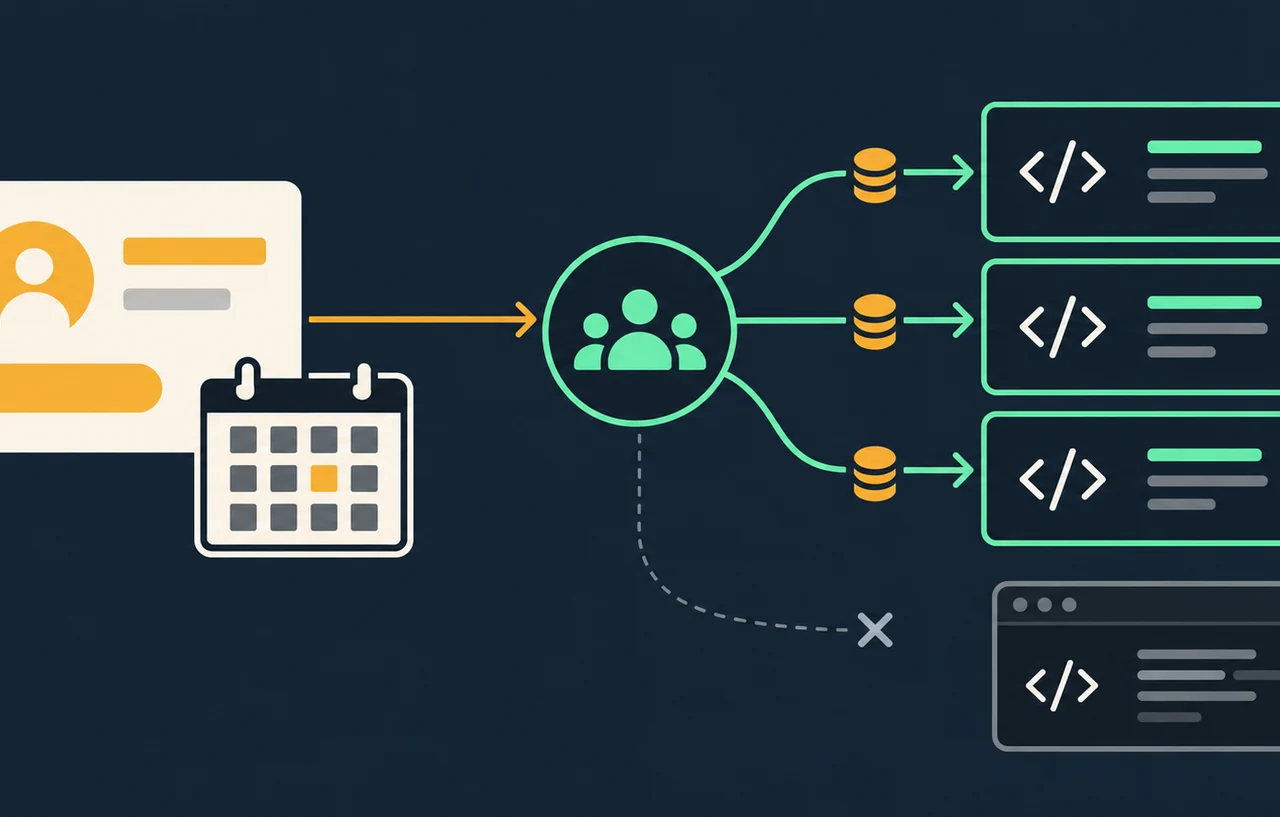
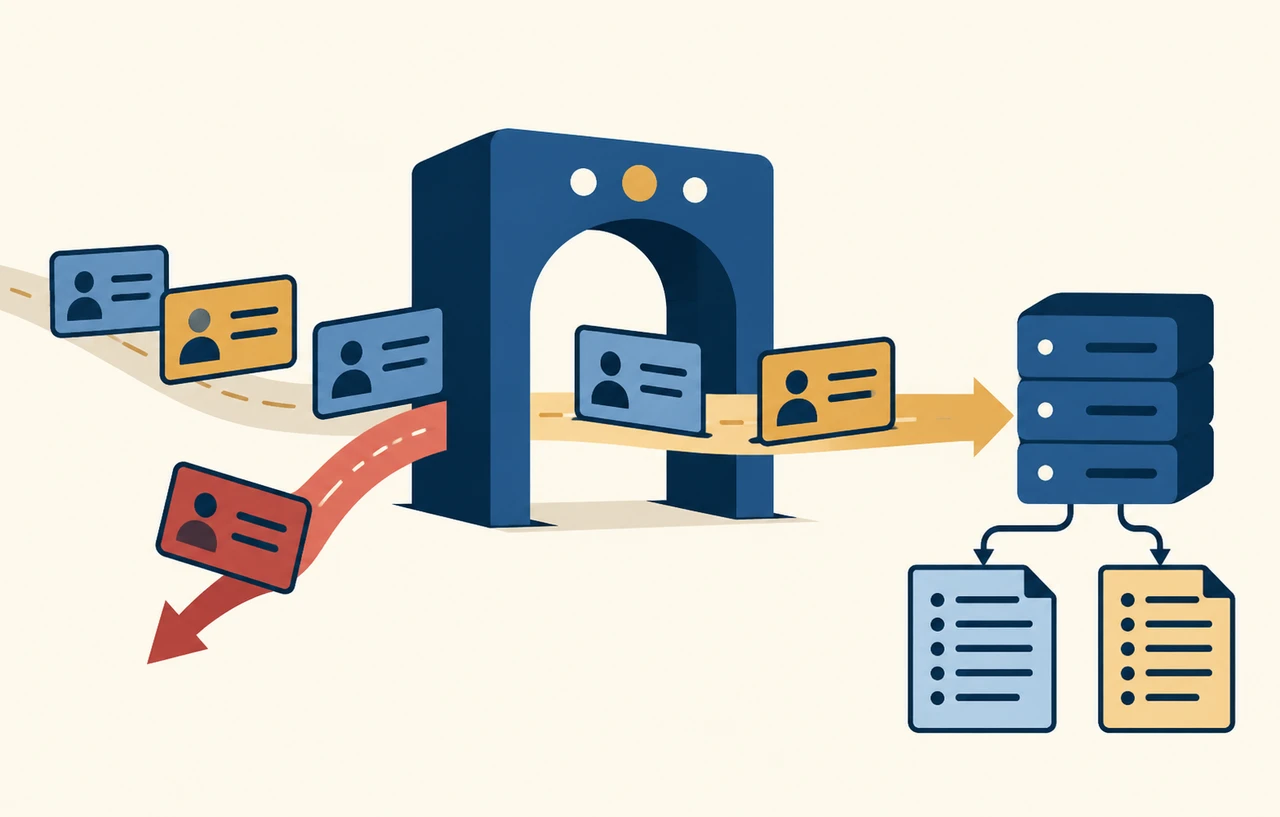
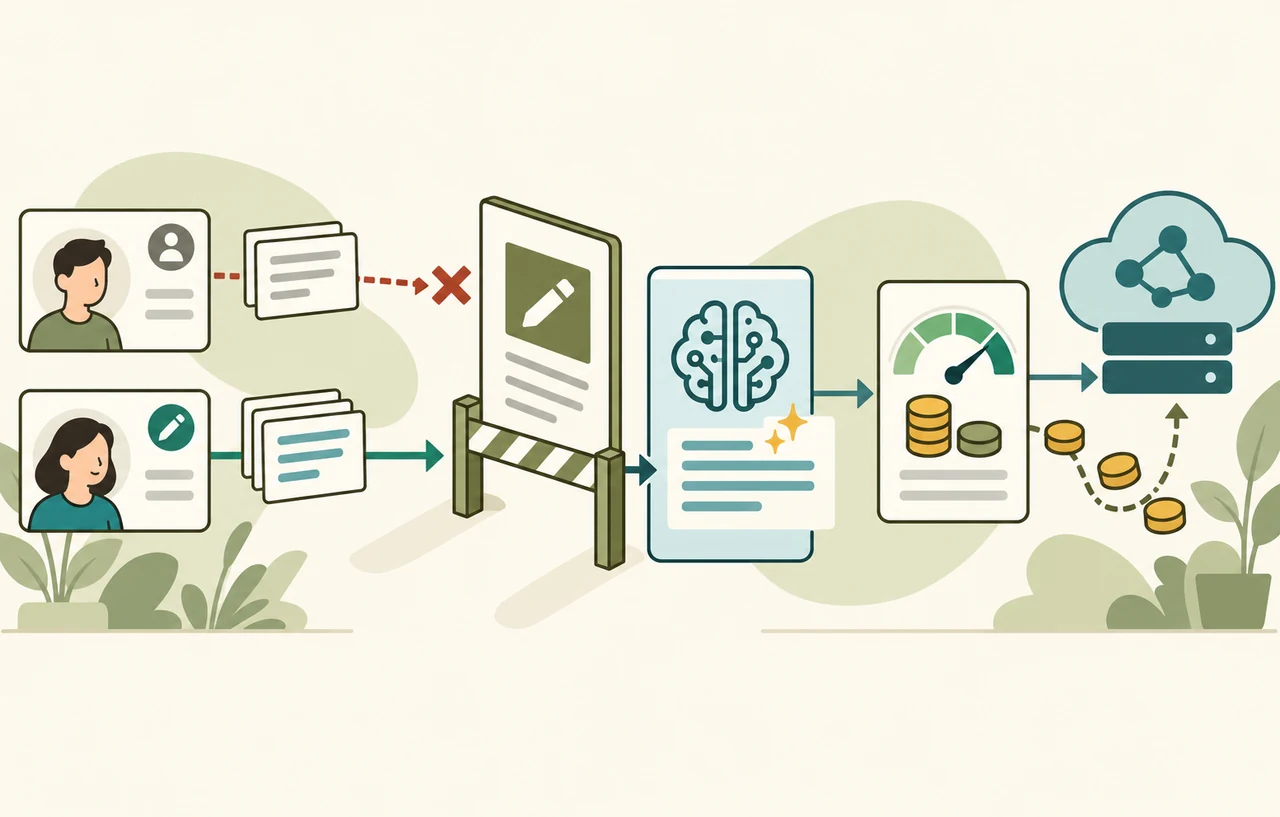
レート制限(レートリミット)は、一定の時間に受け付けるリクエストの回数を、利用者・IPアドレス・APIキー などの単位で制限する仕組みです。上限を超えたリクエストには、HTTP のステータスコード 429(Too Many Requests)などを返します。
目的
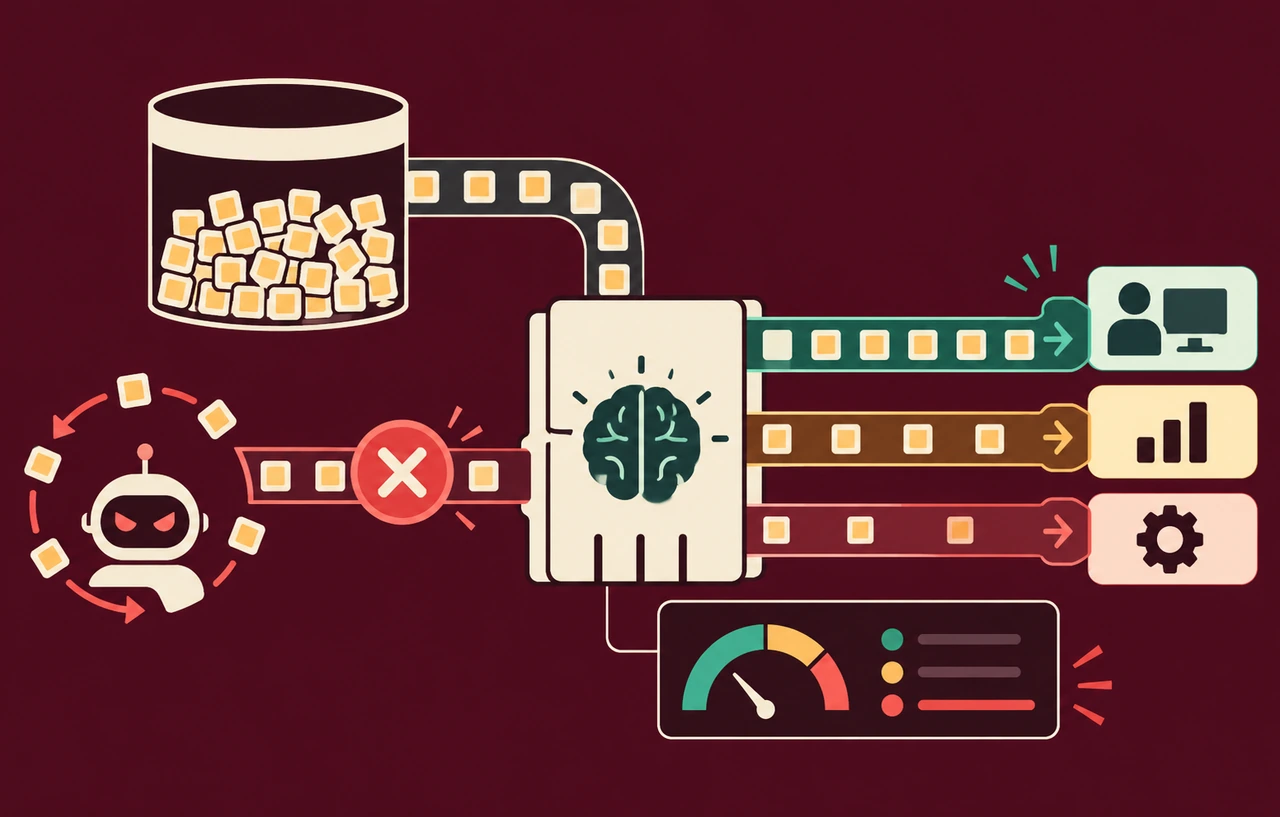
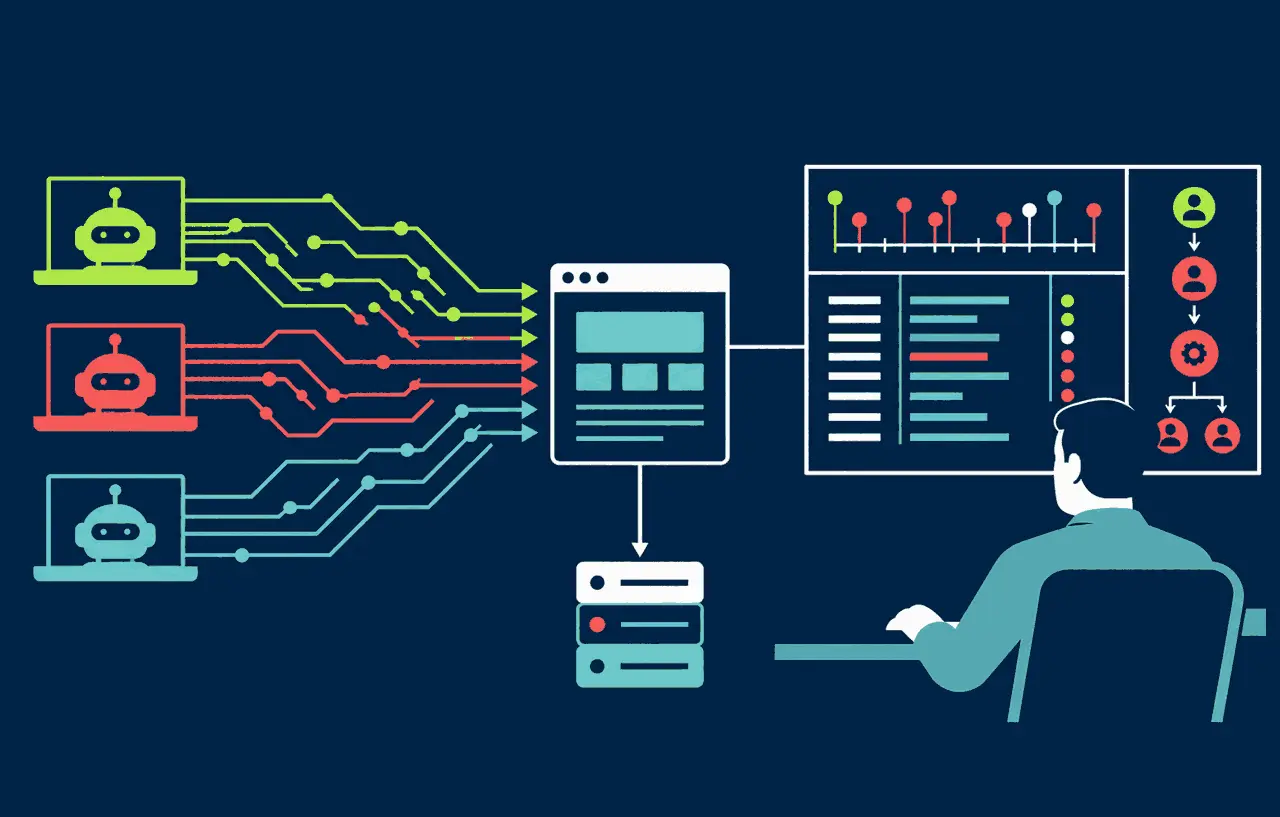
- サーバーの過負荷を防ぎ、ほかの利用者への影響を抑える
- ログイン画面への ブルートフォース攻撃 や クレデンシャルスタッフィング を防ぐ
- API の使いすぎや、データの大量の収集を防ぐ
- 有料の API や 生成AI の利用で、想定外の高額な請求を防ぐ
主な実装の場所
使う側のポイント
外部の API の制限に当たった場合は、応答に含まれる待ち時間に従い、少しずつ間隔を空けて再試行します(すぐに連続で再試行すると、制限が長引く)。