IT用語
ほかのサービスから漏えいしたIDとパスワードの組を、別のサービスで試して不正ログインする攻撃。
- 別名・略称
- パスワードリスト攻撃
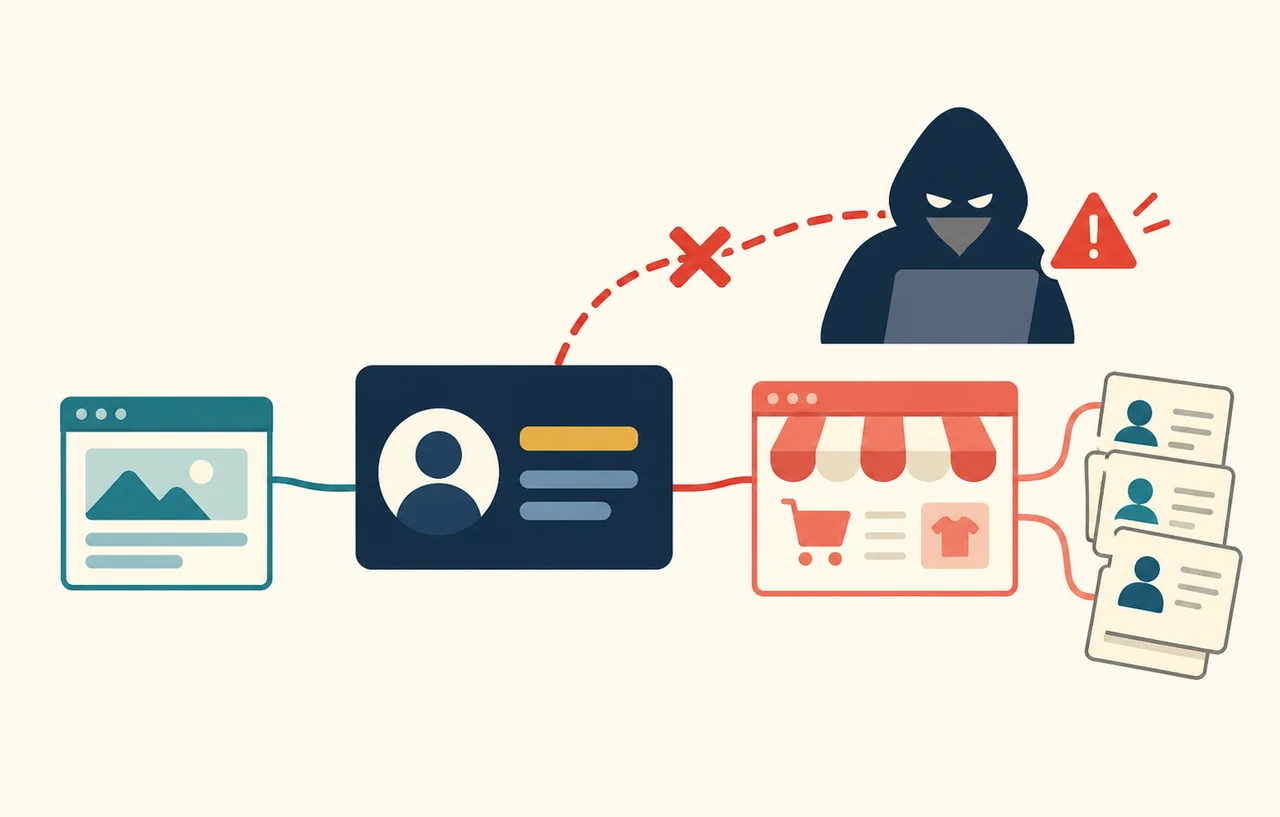
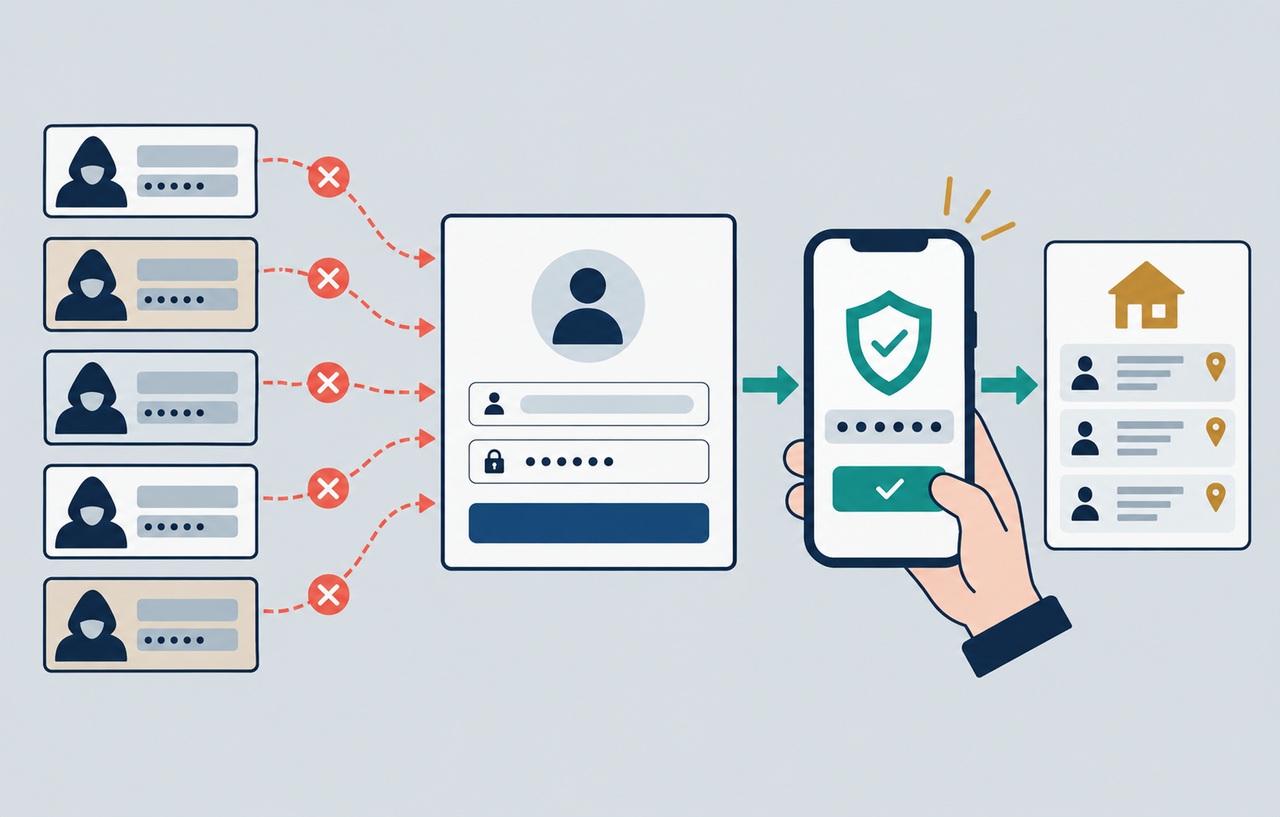
クレデンシャルスタッフィング(パスワードリスト攻撃)は、ほかのサービスから漏えいした ID(メールアドレス)とパスワードの組の一覧を使い、別のサービスで次々にログインを試す攻撃です。パスワードを使い回している利用者のアカウントが乗っ取られます。
なぜ成功するのか
多くの人が、複数のサービスで同じパスワードを使っているためです。攻撃者は、過去の情報漏えいで出回った大量の ID とパスワードの組を、自動化したプログラムで試します。
起きる被害
アカウントの乗っ取り、登録されたカード情報やポイントの不正利用、個人情報の閲覧、なりすましての投稿などにつながります。
利用者ができること
サービスの運営者ができること
- 多要素認証やパスキーを用意する
- 短時間に大量のログインの失敗がある接続元を制限する
- 漏えいしたことのあるパスワードを設定できないようにする
- 普段と違う場所からのログインを通知する