IT用語
攻撃者がWebサーバーに設置する不正なプログラム。ブラウザから遠隔でサーバーを操作するために使われる。
- 別名・略称
- ウェブシェル
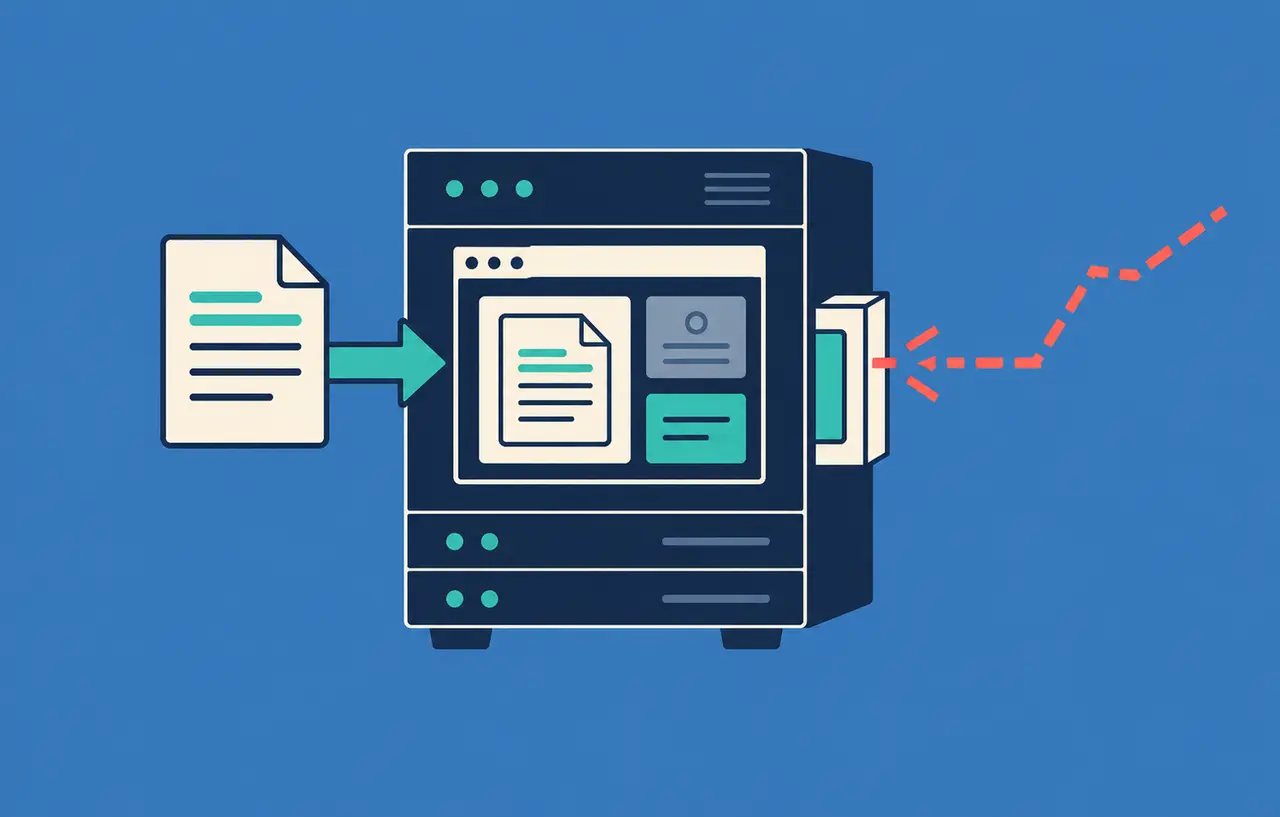
Webシェルは、攻撃者が Webサーバーに設置する不正なプログラムです。ブラウザなどから特定の URL にアクセスするだけで、サーバー上でコマンドの実行やファイルの操作ができるようになり、遠隔でサーバーを操作するための裏口(バックドア)として使われます。
設置される経路
特徴
PHP など、サーバーで動く言語の 1 ファイルとして置かれることが多く、正規のファイル名に似せたり、画像ファイルの中に隠したりして見つかりにくくされます。脆弱性を修正しても Webシェルが残っていれば、攻撃者は再び侵入できます。
対策と確認
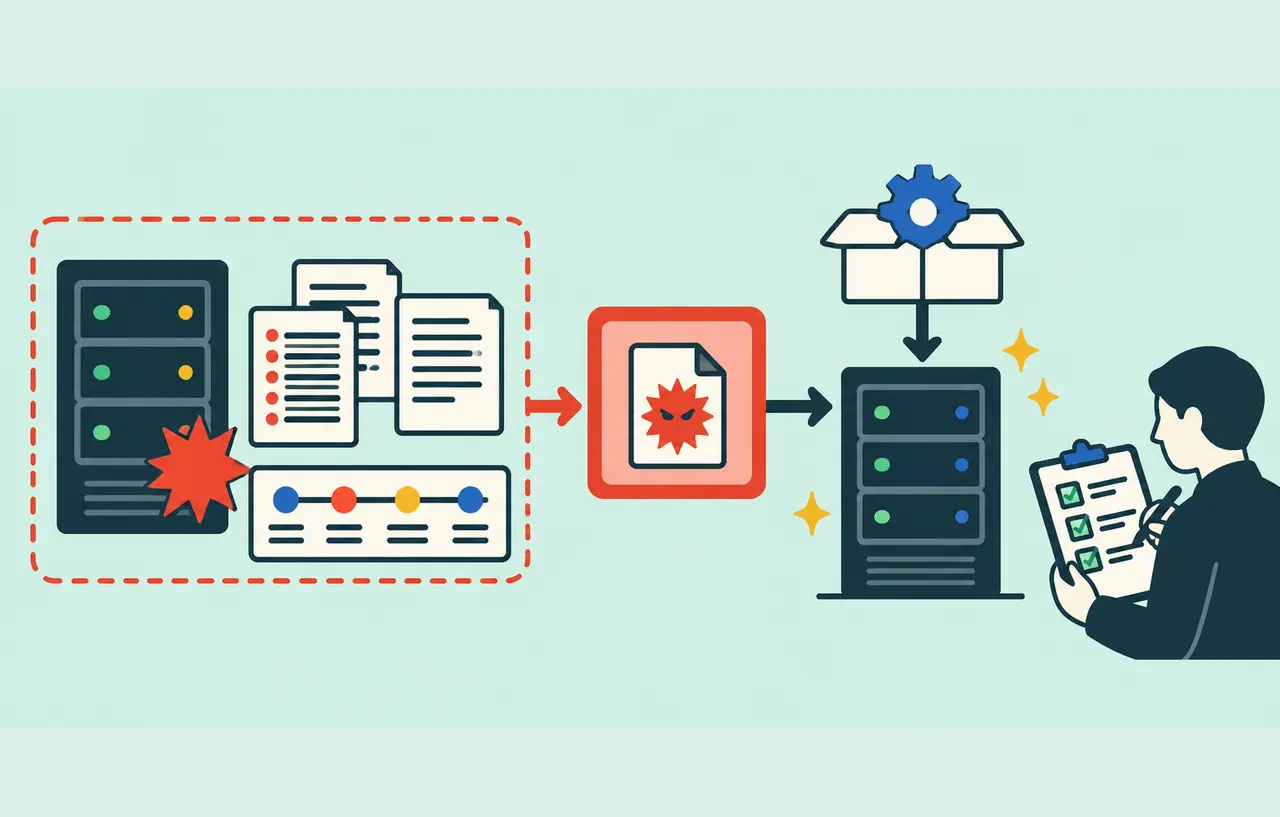
- 脆弱性を修正したら、不審なファイルが置かれていないかも確認する
- アップロード用のディレクトリでは、PHP などのプログラムを実行できない設定にする
- ファイルの変更を監視し、身に覚えのないファイルに気付けるようにする
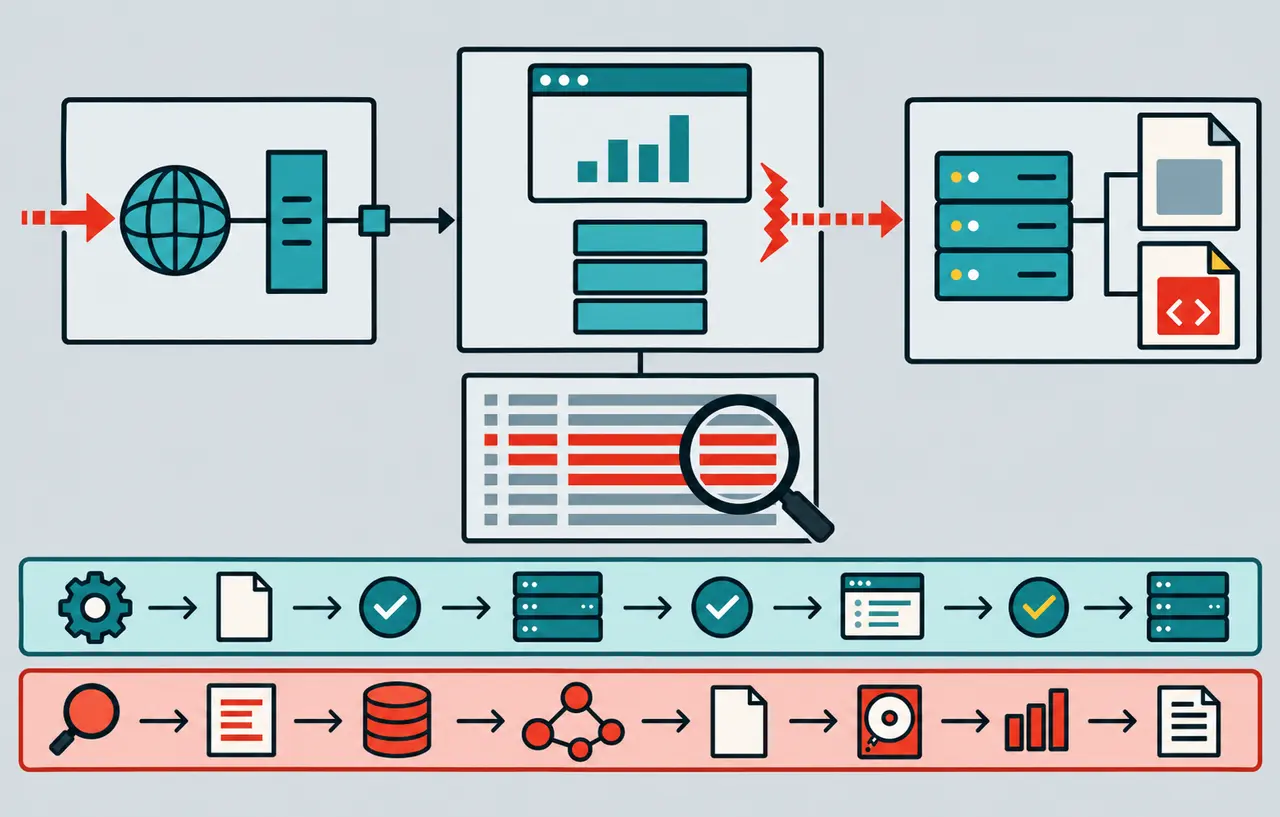
- 公開された IOC と、サーバーのファイルやログを照らし合わせる