IT用語
攻撃者がネットワーク越しに、対象のサーバーや端末で任意のプログラムを実行できてしまう脆弱性、またはその攻撃。
- 別名・略称
- リモートコード実行
RCE(Remote Code Execution:リモートコード実行)は、攻撃者がネットワーク越しに、対象のサーバーや端末で任意のプログラムやコマンドを実行できてしまう 脆弱性、またはその攻撃です。脆弱性の中でも特に深刻なもので、CVSS でも高い値になることが多くあります。
主な原因
- 入力値を OS のコマンドや eval などにそのまま渡している(コマンドインジェクション)
- 外部から受け取ったデータを安全でない方法で復元している(安全でないデシリアライズ)
- アップロードされたファイルの種類や保存場所を検証していない
- メモリの扱いの不備
起きる被害
サーバーの乗っ取り、情報の窃取や改ざん、ランサムウェア などの マルウェア や Webシェル の設置、ほかの攻撃の踏み台としての悪用につながります。
対策
- パッチ が公開されたら、すぐにアップデートする
- 使っていない機能やプラグインを無効化・削除する
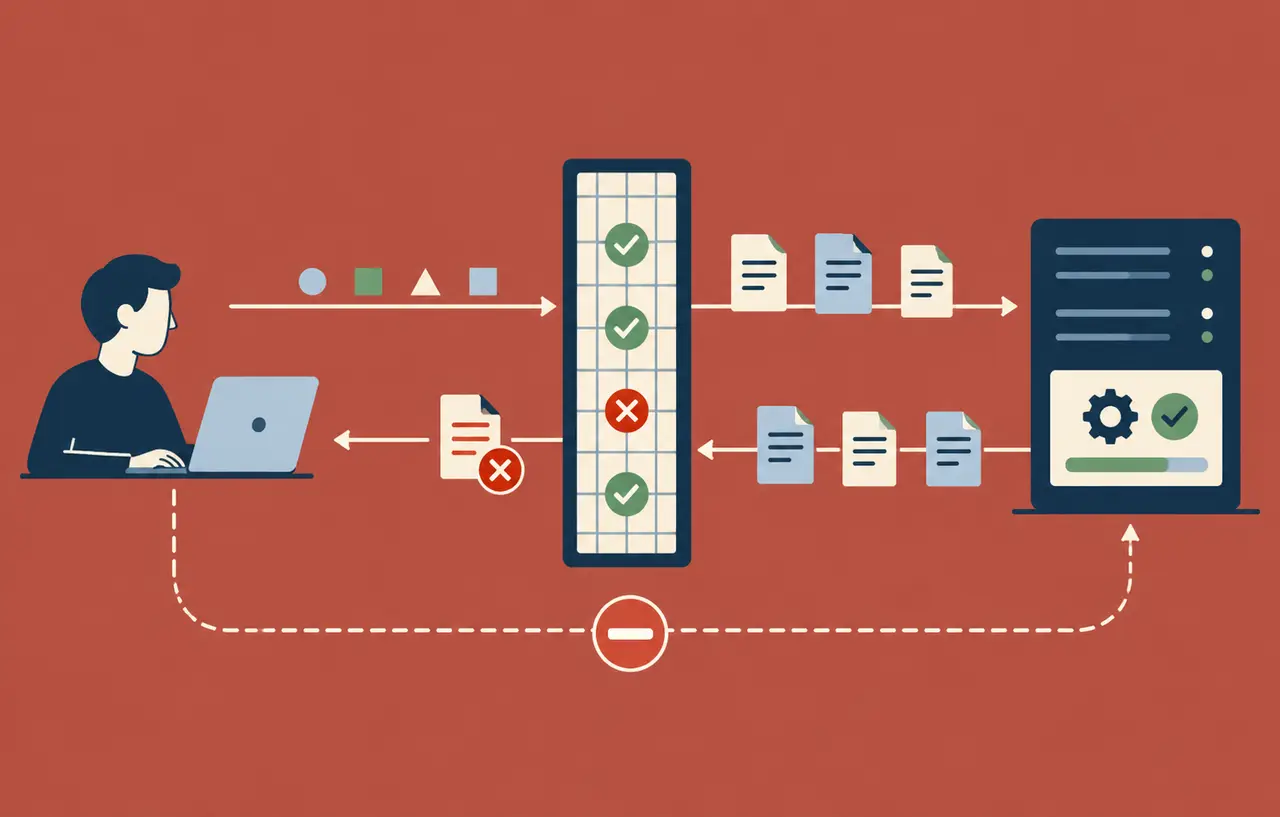
- アップロードされたファイルを検証し、実行できない場所に保存する
- アプリケーションを必要最小限の権限で動かす(最小権限)
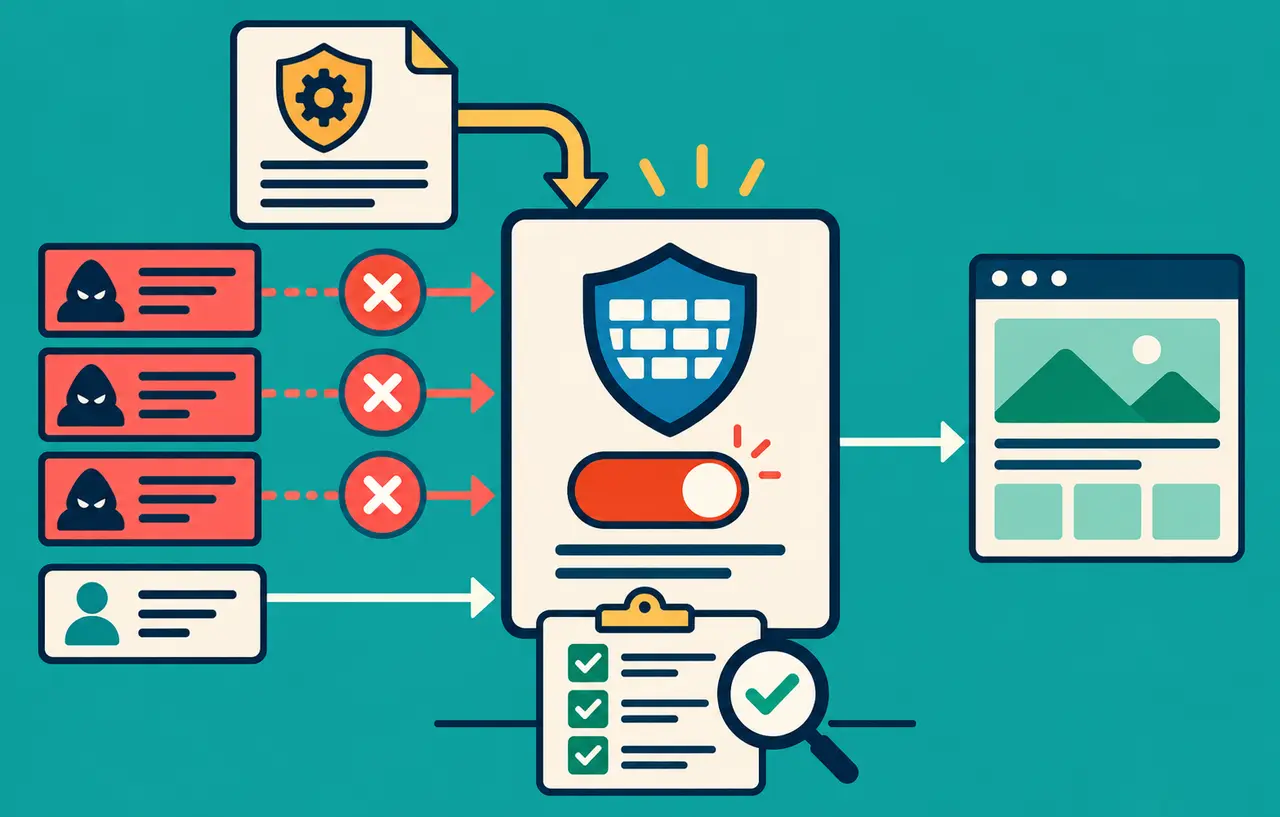
- 修正までの間は WAF などで攻撃を緩和する