この記事のポイント
- 対象
- 競馬新聞デイリー馬三郎
- 影響
- 最大約15万2,500件の会員情報に漏えいのおそれ。パスワードや契約・課金履歴のほか、一部利用者は住所や銀行口座情報も対象。
- 推奨対応
- 公式サイトで新しいパスワードを設定し、同じ認証情報を使用していた他サービスも変更する。不審な電話やメールに秘密情報を返信しない。
- 公表日
目次
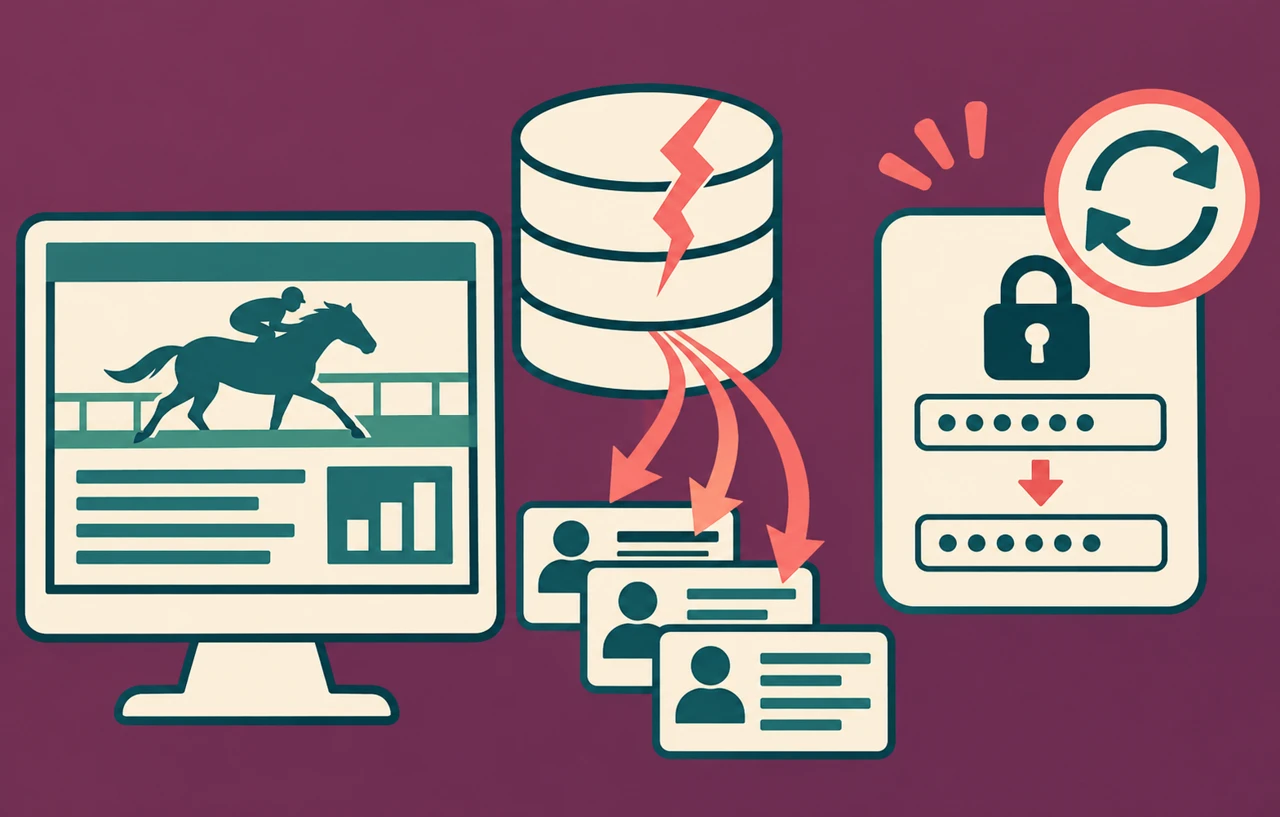
ネットドリーマーズは2026年11月2日、運営する「競馬新聞デイリー馬三郎」への不正アクセスにより、最大約15万2,500件の会員情報が漏えいしたおそれがあると公表しました。全会員のパスワードはリセット済みです。利用する際は公式サイトから新しいパスワードを設定し、同じを使っていた他サービスも変更してください。
対象は2026年10月時点の登録会員で、公表時点で退会している人も含みます。今回の発表は「漏えいのおそれ」であり、最大件数すべての流出が確定したという意味ではありません。本稿は11月3日に確認した公式告知に基づき、対象情報と利用者の対応を整理します。
スポンサーリンク
4月から7月の不正アクセスを10月に発見
ネットドリーマーズの公式発表によると、2026年4月下旬から7月にかけて、会員を管理するためのツールに第三者が不正アクセスしました。このうち5月上旬、会員情報を含むデータが外部に取得された可能性があるとしています。発生した期間と、運営会社が問題を把握した日は異なります。
発見は10月20日の情報セキュリティ点検でした。同社は当該ツールを閉鎖してアクセスを遮断し、対応チームによる影響調査を開始。11月2日には調査結果に基づく本人通知と公表を実施しました。現在も調査とサーバー環境の再構築を進め、個人情報保護委員会には速報済みと説明しています。
告知は管理ツールへの不正アクセスと説明していますが、具体的な製品名や、認証を突破した方法までは示していません。原因を特定のソフトウェアやパスワードの不備に結び付けたり、被害と断定したりする根拠はありません。
口座振替やアンケートの利用で対象項目が異なる
対象となる全会員について、メールアドレス、パスワード、ニックネーム、生年月日、性別、、契約・課金履歴が漏えいのおそれのある情報に挙げられています。告知にはパスワードの保存方式の説明がなく、平文だったとも、暗号化によって悪用できないとも判断できません。
アンケート回答者は、これらに加えて漢字の氏名、郵便番号、住所が対象です。また、PayPay銀行または楽天銀行の口座振替を利用していた人は、金融機関の支店番号と口座番号も対象に含まれます。全会員に同じ情報項目が登録されていたという発表ではありません。
クレジットカード情報については、ネットドリーマーズが保有していないため含まれないとしています。対象者への連絡は順次メールで行い、メールアドレスが不明な場合や配信できない場合は公式告知の掲載を個別連絡に代える方針です。メールが届いていないことだけで対象外とは判断できません。
スポンサーリンク
再設定は公式の入口から行う
運営会社は全会員のパスワードをリセットしたうえで、利用時には公式サイトの「パスワードのお問い合わせ」から新しいものを設定するよう求めています。これは利用者が自分の端末で保存済みパスワードを消す操作とは別です。公式案内で手続きを確認し、他サービスと異なる値を設定してください。
退会済みの人はパスワードを再設定できません。利用再開を希望する場合は新規入会の案内がありますが、今回の対象確認のために再入会が必要という説明ではありません。不明点は公式のサポート窓口へ確認し、退会していても他サービスでの認証情報の使い回しを点検することが大切です。
公式は同じメールアドレスとパスワードの組み合わせを他サービスで使用している場合、そちらも変更するよう要請しています。サービス側の一括リセットは、別の通販やメール、SNSのパスワードを変更する処理ではありません。利用者自身が使い回し先ごとに対応する必要があります。
おわびや復旧案内を装う連絡にも注意
ネットドリーマーズは、不審なメールのURLにアクセスしたり、添付ファイルを開いたりしないよう注意を呼びかけています。また、電話やメールでパスワード、暗証番号、クレジットカード情報を尋ねることはないと明示しています。これらの入力や返信を求められても応じないでください。
本サイトからの提案として、再設定の操作は受信した連絡にそのまま従う前に、普段利用している公式サイトの入口から確認することを勧めます。今回の発表には契約や課金履歴も含まれるため、実際の利用状況を知っているように見える連絡でも、内容が正しいことだけで送信者を信用しないようにします。
こうした注意は、今回すでに二次被害が起きたと断定するものではありません。現時点で確認できるのは、情報流出の可能性、実施済みのリセット、運営会社の変更要請です。対象項目を自分の利用状況と照合し、サービスの再設定と使い回し先の変更を分けて完了させてください。