目次
問い合わせのPDFをAIに要約させる、画像から文字を読み取る。こうした機能を追加すると、Webサイトは文章だけでなく、複雑な形式のファイルを受け取り、解析するシステムになります。AIへ渡す前に動く処理にも、安全性の確認が必要です。
情報確認日:2026年10月15日。本記事はOWASPとWordPressの公式技術資料をもとにした深掘り解説です。特定のPDFや画像解析ソフトで新しい脆弱性が公表されたという速報ではありません。構成例と運用手順は本サイトからの提案であり、全形式の安全を保証するものではありません。
スポンサーリンク
ファイルは受信した瞬間から、処理の対象になる
アップロードされたファイルは、AIのモデルへ届く前に、Webサーバー、一時保存、ウイルス検査、画像変換、文字抽出などを通る場合があります。危険性を「AIが何と答えるか」だけに限定すると、それらのプログラムが扱う入力を見落とします。
例えば、PDF要約機能で内容を抽出するワーカーが、通常のWebアプリと同じ権限を持つ構成を考えます。解析処理に不具合があったとき、その影響が公開ディレクトリーや本番データへ届く可能性があります。これは説明用の仮想例であり、特定サービスの被害を主張するものではありません。
本サイトでは、受信、検査、解析、モデル入力、結果表示、削除を別の段階として書き出す方法を提案します。各段階の保存場所、実行するプログラム、権限、外部送信先、失敗時の扱いを記録すると、責任範囲を整理しやすくなります。
拡張子・MIME・ファイル内容は、同じ情報ではない
OWASPのFile Upload資料は、業務で必要な拡張子だけを許し、利用者が指定するContent-Typeを信用しないこと、容量や名前を制限することなどを説明しています。ファイル名が.pdfであることだけで、想定したPDFとして安全に処理できるとは限りません。 根拠資料:OWASP:File Upload Cheat Sheet。
MIMEの検査やファイル先頭の識別情報は補助になりますが、それだけで解析ソフトへの攻撃がないことを証明できるわけではありません。形式が正しくても、過大な資源消費や機密情報の混入といった別の問題が残ります。複数の対策を、それぞれの目的に合わせて使います。
WordPressのwp_check_filetype_and_extは実ファイルと拡張子などの判定に関わるAPIですが、汎用のマルウェア検査サービスではありません。PDF、画像、独自形式で何が検証されるかを確認し、関数を一度通せばあらゆるファイルが安全になるという理解を避けてください。 根拠資料:WordPress:wp_check_filetype_and_ext()。
スポンサーリンク
必要な形式だけ受け付け、名前はサーバー側で決める
最初からすべてのオフィス文書や圧縮ファイルを許可するより、用途に必要な形式へ絞る方法を提案します。問い合わせの要約がPDFだけで足りるなら、スクリプトや任意のアーカイブを同じ入口で受け付ける必要はありません。対応を広げるときは、解析経路も増えると考えます。
保存名は、サーバーが生成する識別子と形式に基づいて決めます。利用者が指定したパスを保存先へ使わず、元の名前は必要なら別のメタデータとして保持します。表示する元ファイル名にも、文字数や表示上の扱いを定めてください。
重複名による上書きや、別の利用者の保存物との混同も防ぐ必要があります。「ファイルの内容が正しいか」と「この人がこの保存物へアクセスできるか」は別です。一時ファイルにも所有者を結び付け、取得・削除のたびに権限を確認します。
公開保存と、AIの一時処理を分ける
WordPressのメディアライブラリへ登録した添付物が、意図しない公開URLから取得できないかを点検します。親の投稿を非公開にしただけで、すべての添付ファイルの配信経路が同じ条件になるとは限りません。会員機能や配信サーバーの構成を確認する必要があります。
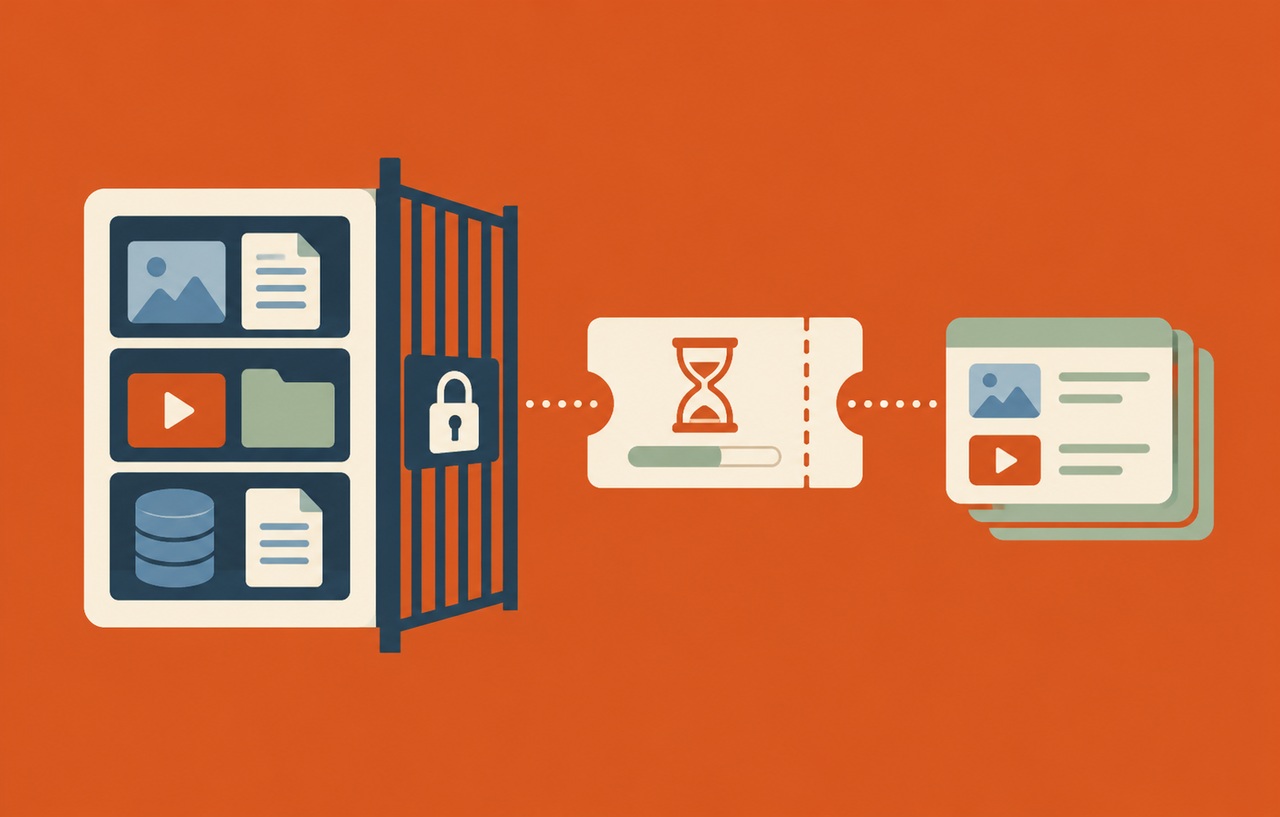
AIの内部処理だけに使う資料なら、公開ディレクトリーを一時置き場にしない構成を提案します。利用者には認可済みのダウンロード経路で返し、処理中の保存物を推測しやすいURLへ置かないようにします。ランダムなURLだけをアクセス制御の代わりにしません。
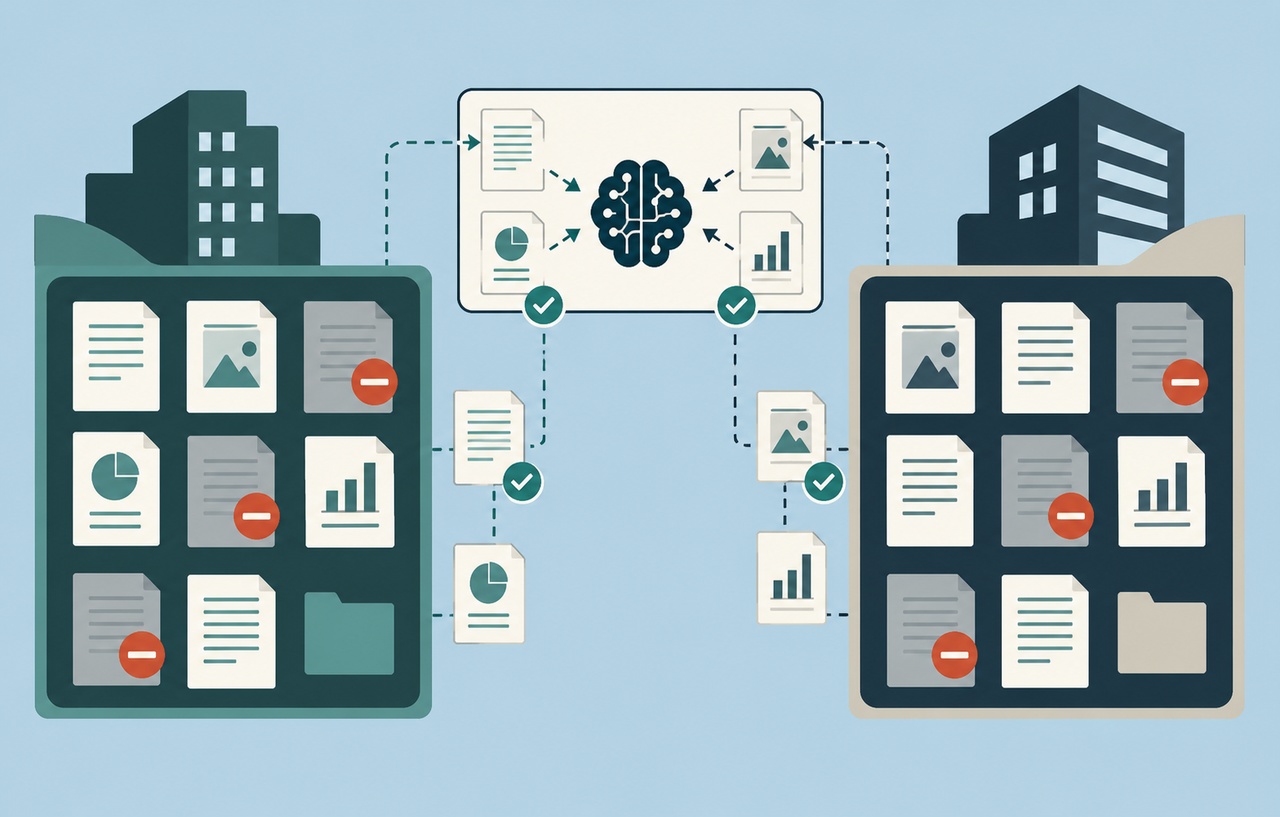
外部のAIサービスや検査サービスへ送る場合も、保存期間、利用条件、再学習の扱い、地域などを個別に確認します。マルウェア検査のために公開サービスへ機密資料を送ると、別の情報管理上の問題になり得ます。検査すれば安全という理由で送信先を増やさないでください。
スポンサーリンク
解析ワーカーの隔離は、被害を広げないための対策
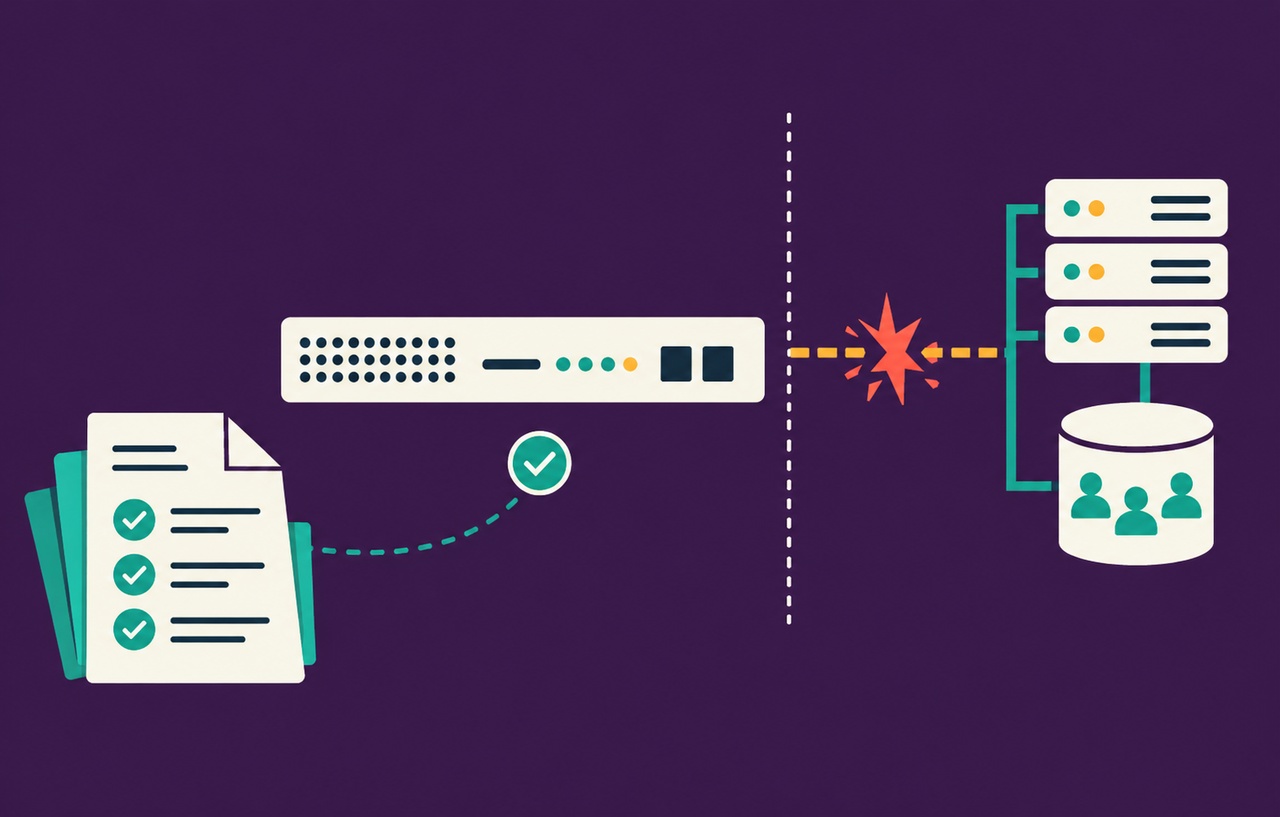
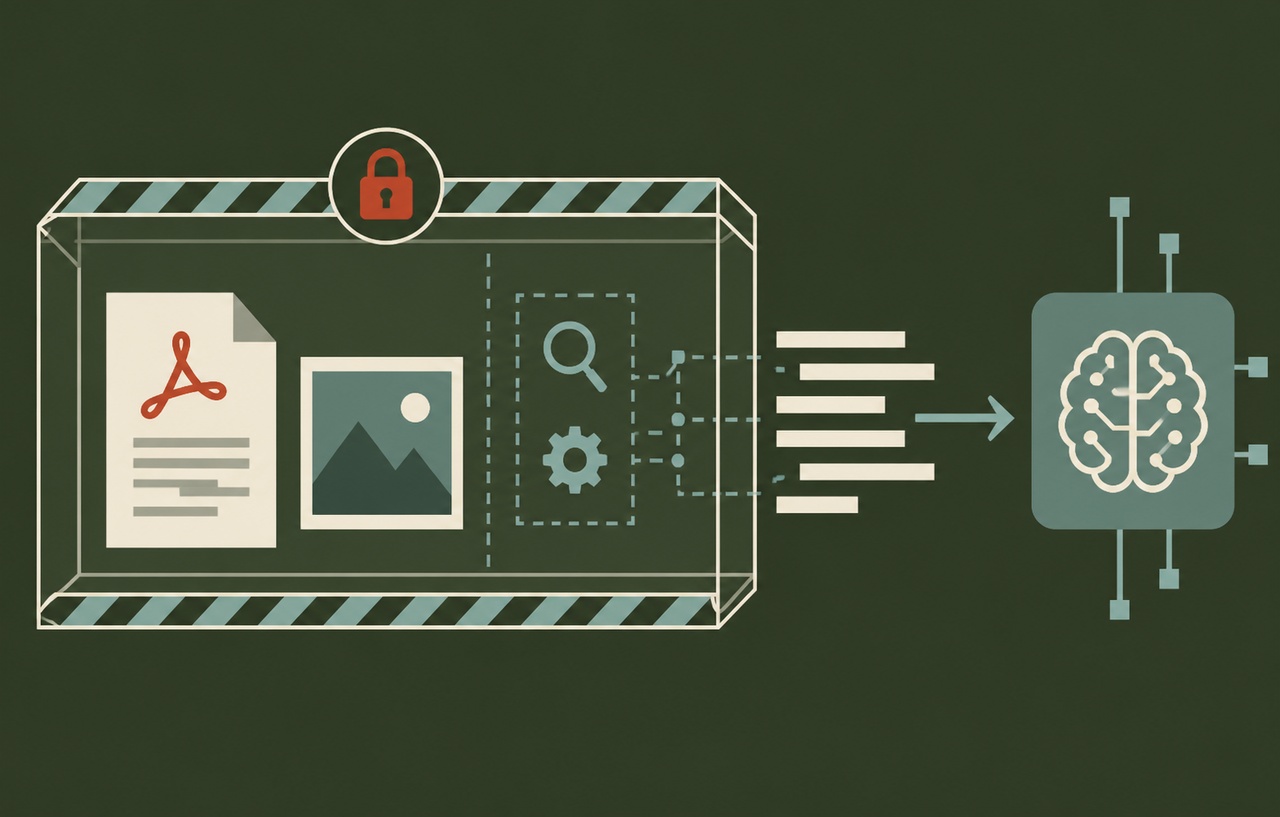
本サイトでは、解析を担当する処理を、Web公開やデータベース管理から分ける設計を提案します。必要な入力を読み、抽出した結果を返すための権限へ絞り、公開サイトの設定変更や管理用の秘密情報へのアクセスを持たせません。
隔離環境であっても、外向き通信が無制限なら、外部送信や追加取得の経路が残ります。業務上必要な通信先を明確にし、不要なネットワーク接続を止めます。サンドボックスという製品名があるだけで、ファイル、プロセス、ネットワークの境界を省略しないでください。
共有レンタルサーバーで隔離ワーカーを作れない場合は、提供元がどこまで分離しているかを確認します。対応範囲が分からないまま独自の変換コマンドを追加するより、公開可能な資料だけへ用途を限定する、別の処理基盤を選ぶなどの判断が考えられます。
圧縮後の容量だけで、負荷を決めない
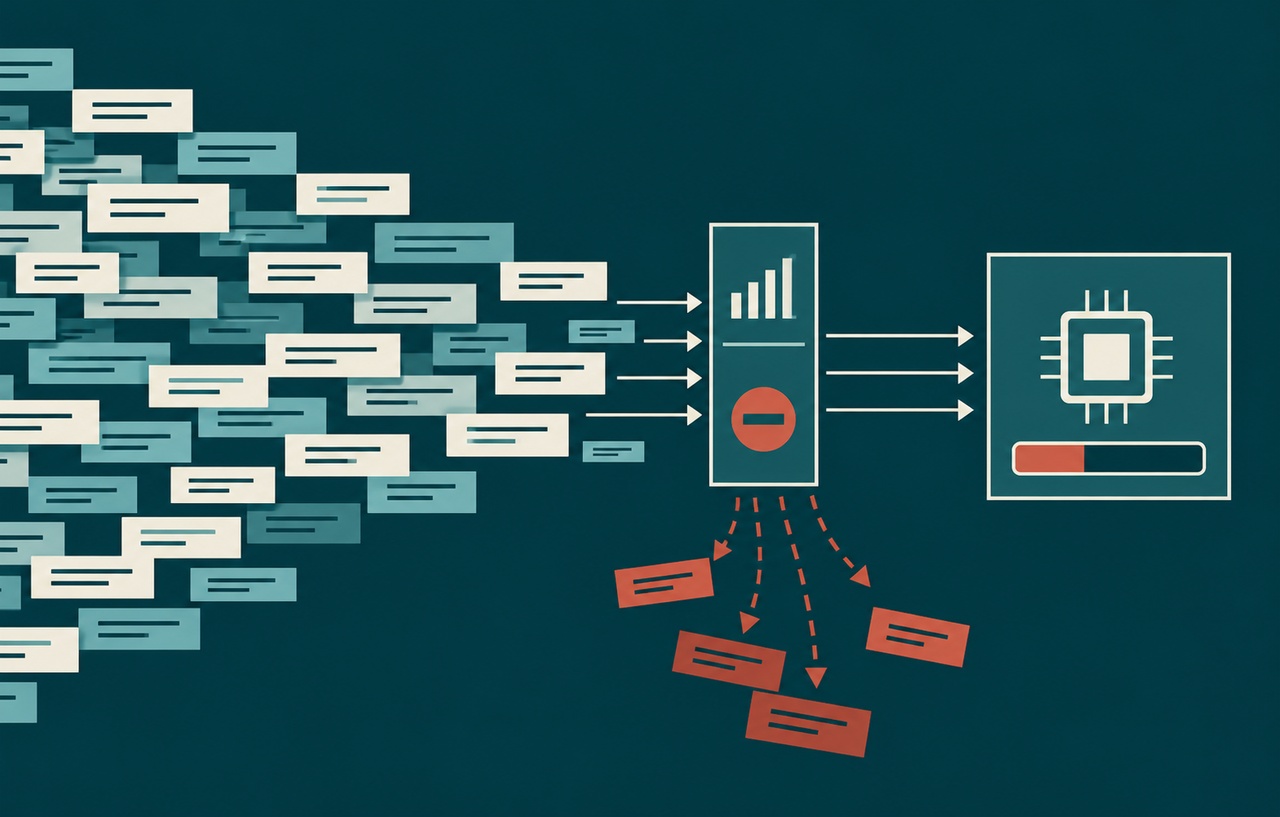
小さなアップロードでも、展開後のデータやページ数、画像の画素数が大きい場合があります。受信容量だけの上限では、解析時間、メモリー、ディスクの消費を十分に管理できないことがあります。形式に応じた展開・解析後の上限も決めます。
提案する確認項目は、ページ数、画像の縦横、抽出文字数、圧縮の展開量、処理時間、同時実行数です。数値は一律に決めず、通常の業務資料と検証環境で測ります。上限を超えた処理を中断したときに、子プロセスや一時ファイルが残らないことも確かめます。
失敗時に同じファイルを無制限に再解析すると、上限があっても全体の負荷は増えます。再試行回数と待機条件を設け、利用者へ処理状態を返します。正常、処理中、拒否、失敗を区別し、途中の結果を完成した回答として扱わないことが重要です。
検査で分かることと、AI入力としての安全性を分ける
ウイルス検査や必要に応じたCDRは、ファイル由来の危険を減らすために検討できます。しかし、検査を通った文書にも、AIへ行動を指示する文章や、誤った情報が含まれる可能性があります。ファイルの検査結果を、モデルへの信頼ラベルに変換しないでください。
外部資料の文章は、参照するデータとして扱います。資料中に「別のファイルを送信せよ」と書いてあっても、実行するツールの権限が広がらない設計が必要です。本記事は添付ファイルの処理基盤を中心にしていますが、その後のAI側の境界も別に残ります。 根拠資料:OWASP:AI Agent Security Cheat Sheet。
また、抽出に成功したことは、文書が正しく読めたこととも違います。表、注記、手書き、文字化けなどで内容が欠ける場合があります。機密性を守る対策と、回答の正確さを確認する編集手順を、同じ一つの検査にまとめないことを提案します。
検査を待つ状態を、利用者に見せる
検査が数秒で終わらないと、利用者が同じファイルを何度も送る場合があります。本サイトでは、受付時に仕事の識別子を返し、処理中と拒否を区別して案内する方法を提案します。進捗画面から原本の公開URLを返す必要はありません。状態を読む要求にも本人確認を行い、別の利用者の資料名が見えないようにします。
検査サービスが停止した場合は、未検査のままAIへ流す迂回を用意しないことが重要です。再試行できる時刻や手動確認の窓口を伝え、保留中の保存期間を決めます。待っている資料が増えたときの容量と件数を監視し、受信だけが無制限に続かないようにします。正常時の速度だけでなく、停止中の挙動もサービスの仕様です。
スポンサーリンク
更新の担当を、AI機能の担当だけに限定しない
PDFや画像を扱うライブラリ、OSの部品、ウイルス検査の定義、変換ワーカーの実行環境は、それぞれ更新の経路が異なる場合があります。誰が更新情報を確認し、どの環境で試し、いつ反映するかを明確にします。AIモデルを新しくしただけでは、解析基盤の古い不具合は直りません。
更新後には、通常の資料が解析できることと、拒否すべき資料が止まることをセットで確認します。例外設定を追加した場合は、理由と対象を記録し、期限を設けて再評価します。共有サーバーやSaaSで変更できない部分は、提供元の更新方針と通知方法を確認し、未確認の部分を自社で保証したように説明しないでください。
保管と削除は、成功した処理以外も対象にする
原本、抽出文字、変換画像、解析ログ、キュー、バックアップへ何が残るかを決めます。処理終了時に原本だけ消しても、失敗したジョブの一時領域へ同じ内容が残ることがあります。保存期間と削除の責任者を段階ごとに定めます。
削除したつもりの状態を防ぐため、保存先の一覧と削除結果を確認できるようにします。保持が必要な監査記録には内容全文を残さず、対象IDや処理結果を使う方法を検討します。外部サービスの削除時期は、自社の一時保存と同じとは限りません。
- 受信前:認証・利用資格・形式・容量を確認する。
- 処理中:隔離、通信先、展開後の上限、タイムアウトを強制する。
- 失敗時:未検査ファイルを後段へ流さず、再試行と清掃を制御する。
- 終了後:原本だけでなく派生物の保持期限と削除結果を点検する。
検証では、許可形式、形式の不一致、上限超過、解析失敗、検査サービスの停止を組み合わせます。検査不能なのに成功扱いでAIへ渡る経路がないことが合格条件です。ファイルを読める便利さに加えて、読ませる前と読み終えた後の境界まで設計しましょう。
スポンサーリンク